
wispers-access
Suite open source MIT para compartir aplicaciones web locales con usuarios específicos sin exponerlas públicamente, usando redes peer-to-peer seguras vía Wispers Connect.
Ficha actualizada 23 sept 2026, 20:01 · upstream 23 sept 2026, 19:23 · release waserver-v0.3.0
Qué es wispers-access
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Wispers Access es una suite de aplicaciones diseñada para facilitar el acceso seguro a aplicaciones web locales entre amigos y compañeros de trabajo sin necesidad de publicarlas en internet. El proyecto utiliza la librería Wispers Connect para establecer redes overlay peer-to-peer que funcionan como conexiones VPN a nivel de aplicación, evitando conflictos con otras redes privadas existentes.
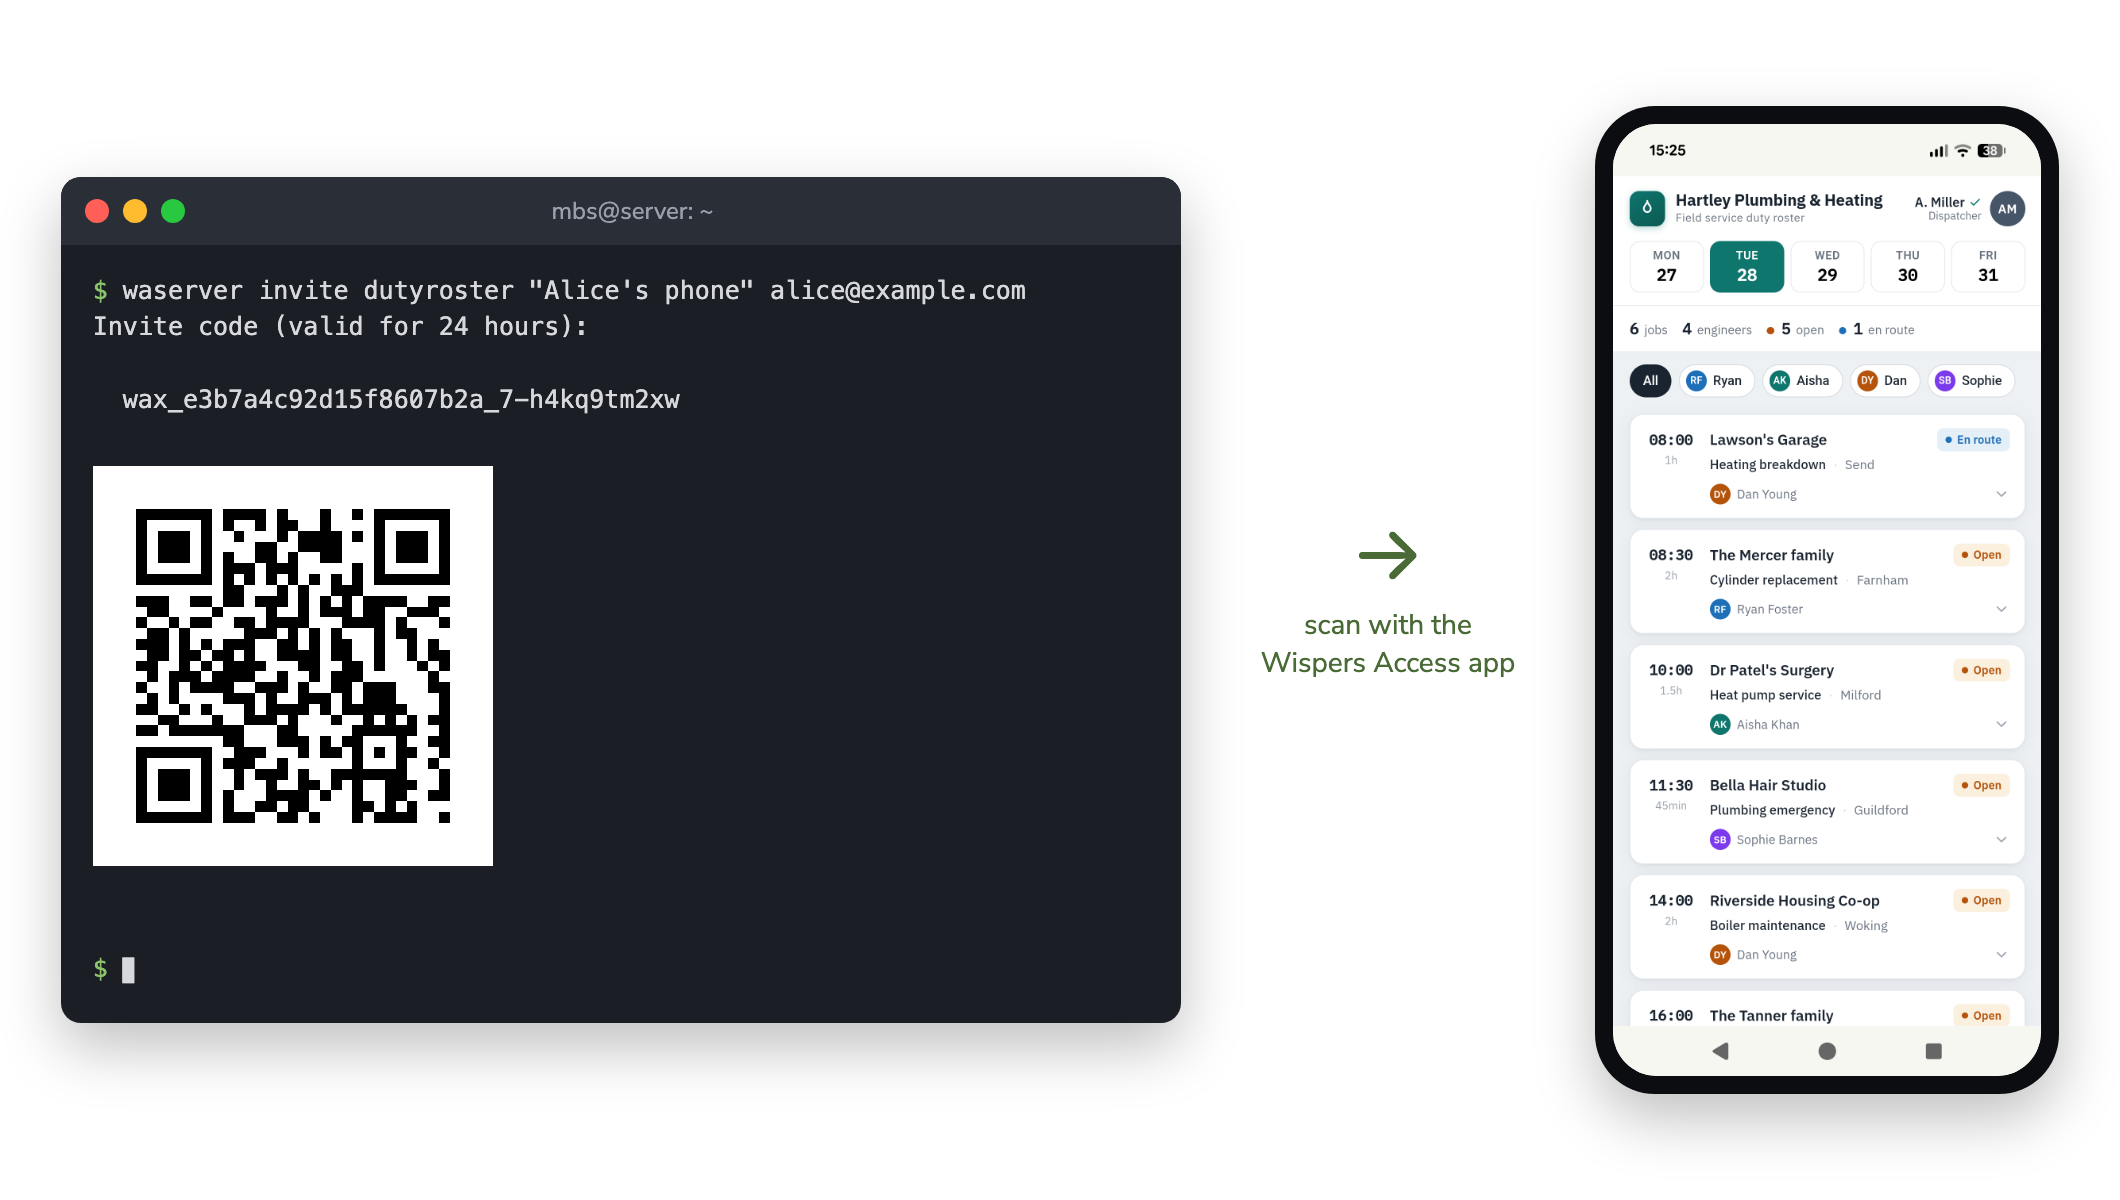
El sistema está actualmente en beta abierta y cuenta con clientes nativos para Android e iOS en fase de pruebas, además de un cliente de escritorio. La arquitectura separa el servidor waserver, que se ejecuta junto a la aplicación compartida, del cliente que accede desde los dispositivos invitados mediante códigos QR o invitaciones.
El modelo de confianza es clave: las conexiones están encriptadas end-to-end y la membresía se verifica peer-to-peer, impidiendo que el servidor de rendezvous pueda leer el tráfico o inyectar nodos maliciosos. Esto lo diferencia de soluciones como Tailscale o Cloudflare Tunnel que requieren confiar en un tercero para ambos aspectos.
- Compartir aplicaciones internas empresariales (ERP, dashboards) con equipos específicos sin exponerlas públicamente
- Acceso seguro a archivos privados o archivadores de fotos auto-alojados desde dispositivos móviles
- Desarrollo colaborativo local donde múltiples ingenieros necesitan acceder a un servidor de pruebas interno
- Compartir herramientas de desarrollo con invitados externos sin configurar VPNs complejos
- Redes peer-to-peer encriptadas end-to-end que no requieren exposición pública del puerto
- Independencia de la nube para el tráfico real, solo el rendezvous es externo y criptográficamente seguro
- No choca con conexiones VPN existentes al operar a nivel de aplicación
- Modelo de membresía verificado peer-to-peer que previene inyección de nodos maliciosos
- Requiere un servidor de rendezvous (hub) para establecer las conexiones, aunque puede ser auto-alojado
- Necesita clientes específicos instalados en cada dispositivo invitado (móvil o escritorio)
- El backend gestionado de Wispers Connect tiene límites en el plan gratuito personal
- Solo comparte aplicaciones web, no soporta protocolos binarios directos sin adaptación
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Obtener API key del backend managed en connect.wispers.dev o auto-alojar whispers-hub (AGPL-3.0). Ejecutar waserver en la máquina con la app compartida (puerto 8000 por defecto para clientes). Generar invitaciones con código QR o texto. Para despliegue Docker usar ghcr.io/s-te-ch/wispers/access/waserver:latest con variable WC_API_KEY y mapeo de host.docker.internal:3000.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.