
windlass
Windlass es un control plane autocontenido en Docker Compose para proyectos, Git deployments, dominios HTTPS, logs, backups, templates, usuarios y actualizaciones sin reemplazar Docker Compose.
Ficha actualizada 23 sept 2026, 18:40 · upstream 23 sept 2026, 18:33 · release v0.40
Qué es windlass
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Windlass es una herramienta ligera de despliegue autocontenido que funciona sobre Docker Compose. No reemplaza a Docker Compose, sino que lo encapsula como un control plane. Esto significa que los contenedores siguen funcionando incluso si Windlass se detiene. Caddy mantiene las rutas existentes sin necesidad de migración. El modelo de datos utiliza SQLite para el estado del proyecto y dominio, con una base de datos separada para la historia de plataformas y cuentas.
- Gestionar múltiples proyectos web con despliegues Git integrados
- Configurar dominios HTTPS con certificados gestionados por Caddy
- Monitoreo en tiempo real mediante logs, terminal y métricas
- Backups locales y S3-compatible con cron jobs opcionales
- Gestión de usuarios, roles y autenticación con TOTP
- Actualizaciones automáticas desde Git o webhooks
- No requiere Redis ni Kubernetes para el control plane
- Caddy maneja los certificados SSL sin intervención manual
- El panel se detiene y los contenedores siguen operando
- Soporte de CPU y memoria por servicio con visibilidad nativa
- Reproducción de eventos de despliegue para rollback
- Edición directa de archivos y variables de entorno
- El estado del proyecto se almacena en SQLite, lo que puede ser lento en entornos grandes
- La base de datos de plataforma no incluye historial de cuentas o sesiones
- No tiene soporte nativo para Kubernetes ni Swarm como runtime
- Las imágenes Docker pueden volverse pesadas con muchas capas
- El despliegue manual requiere conocimientos de Docker Compose
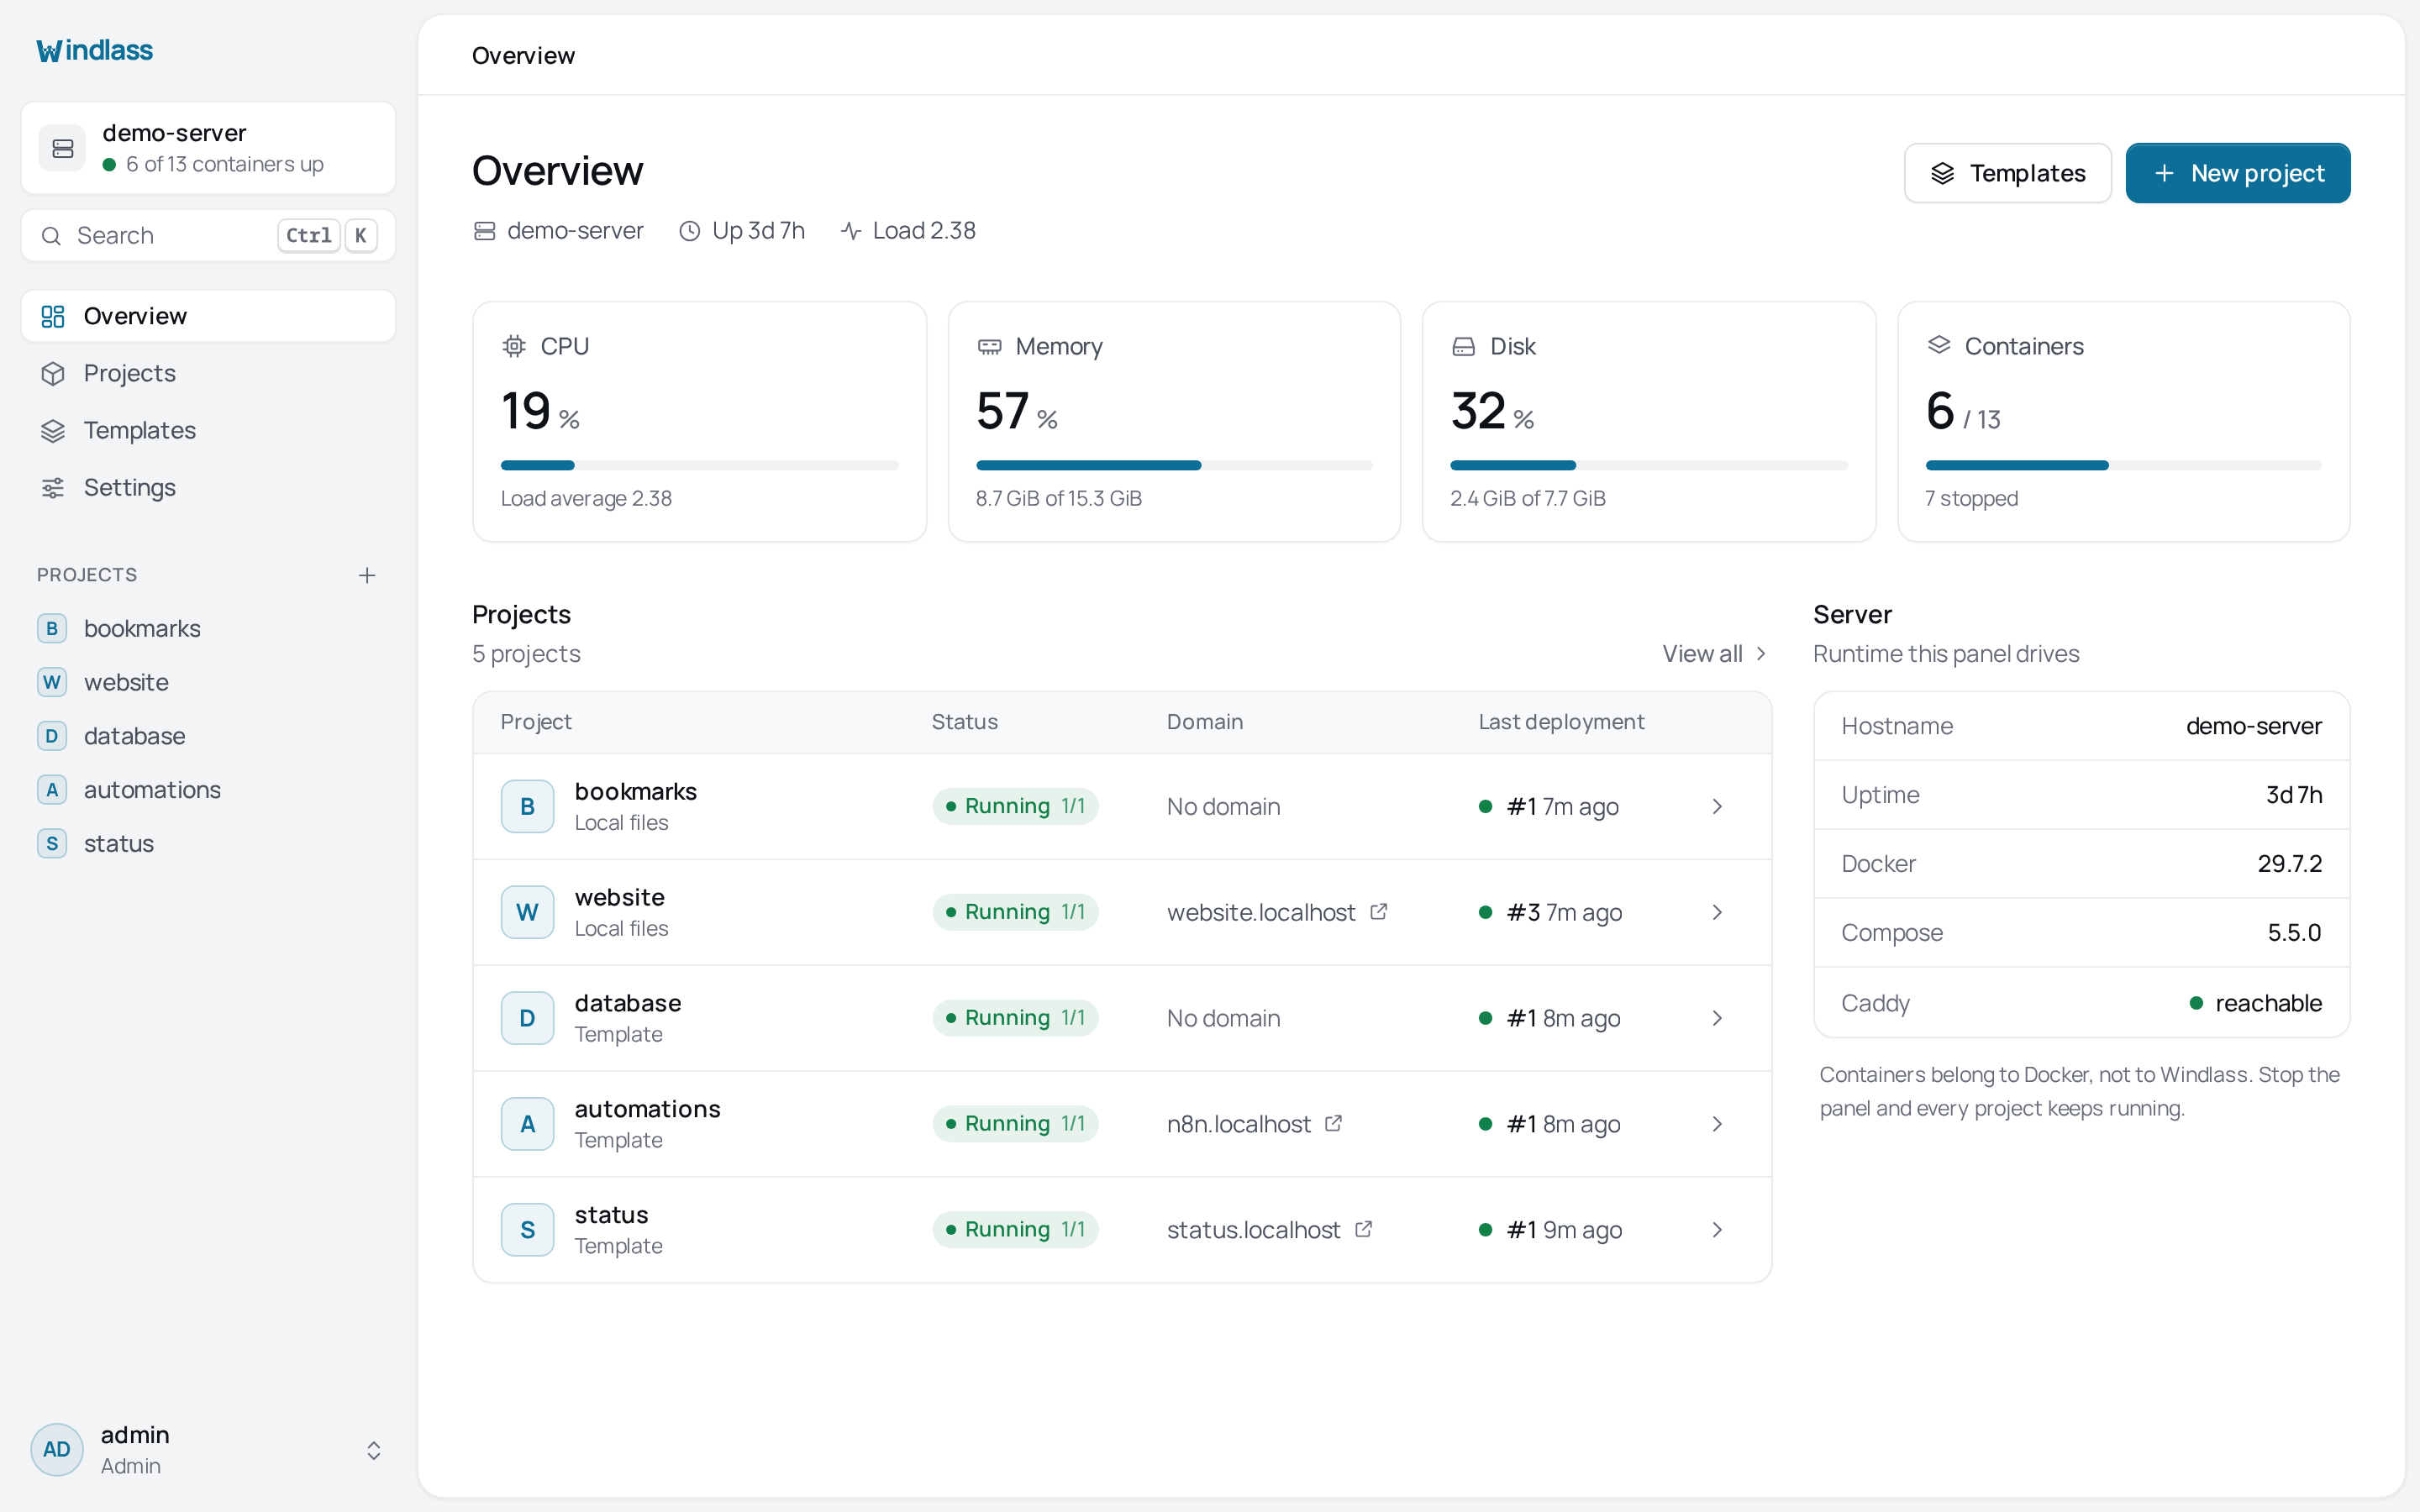
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instálalo mediante curl y ejecuta el script. Configura un dominio en la pantalla de configuración para que Caddy obtenga y renueve automáticamente los certificados. Para producción, considera usar systemd o contenedores con aislamiento de recursos. Asegúrate de mantener una copia del repositorio Git como respaldo.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.