
willdeep-rs
WillDeep-rs es un agente de codificación AI auto-alojado escrito en Rust que opera como daemon persistente con tres interfaces (TUI, web y móvil). Proporciona trazabilidad completa de cada línea modificada a su origen (agent y llamada de herramienta), ejecución sandboxeada a nivel de SO, y soporte p
Ficha actualizada 28 sept 2026, 16:50 · upstream 28 sept 2026, 16:37 · release v0.87.0-rc2
Qué es willdeep-rs
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
WillDeep-rs es un agente de codificación AI auto-alojado escrito en Rust diseñado para entornos donde la trazabilidad y el control son prioritarios. A diferencia de agentes tradicionales que ejecutan todo en un solo proceso, WillDeep separa el Runtime Daemon (control) del Agent principal, permitiendo que las tareas sobrevivan a cierres de terminal o sesiones web. Cada línea modificada se atribuye explícitamente al agente y llamada de herramienta que la escribió, con subagentes juzgados por códigos de salida en lugar de auto-declaraciones.
- Despliegue en centros de datos privados con modelos locales sin exfiltración de datos
- Auditoría forense de cambios de código con trazabilidad completa a nivel de línea
- Automatización CI/CD con salida JSON estable para integración en pipelines
- Gestión segura de subagentes especializados (Reader, Implementer, Tester, Judge) con verificación por exit codes
- Interfaz móvil para aprobación de cambios y supervisión remota de tareas largas
- Runtime Daemon persistente que sobrevive a cierres de terminal, SSH o actualizaciones web sin perder estado
- Trazabilidad completa: cada línea modificada se atribuye al agente y llamada de herramienta específica
- Cinco capas de seguridad: políticas de workspace, reglas estáticas, AI judge, sandbox OS-level y hooks personalizados
- Soporte nativo para múltiples proveedores (OpenAI Chat/Responses, Anthropic Messages, some.im) sin vendor lock-in
- Subagentes especializados con verificación estricta por exit codes y comparación textual de tests
- Exportación de auditoría estructurada para aprobaciones manuales o automatizadas
- Sandbox no limita lectura de archivos ni control granular de red (solo on/off)
- Hooks solo en tres puntos: pre_tool, post_tool y approval_resolved (sin session_start o turn_end)
- Modo web sin autenticación de aplicación; requiere proxy externo (Nginx/VPN) para acceso remoto
- Checkpointing a nivel de turno, no a nivel de herramienta individual dentro del mismo turno
- Sin Computer Use o Browser Use nativo
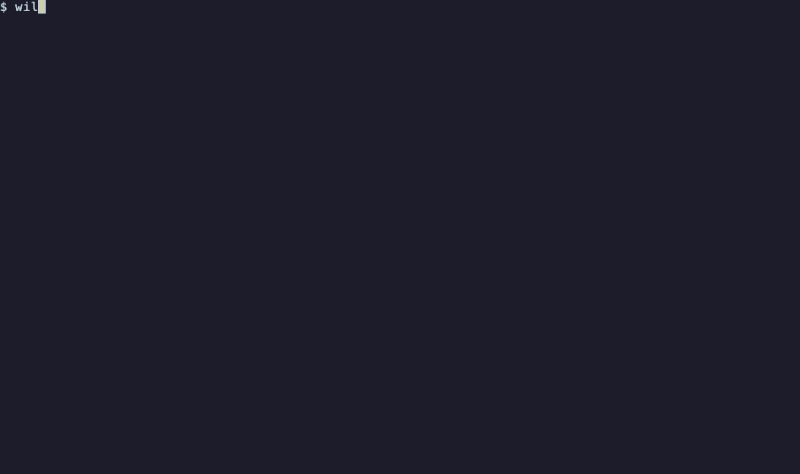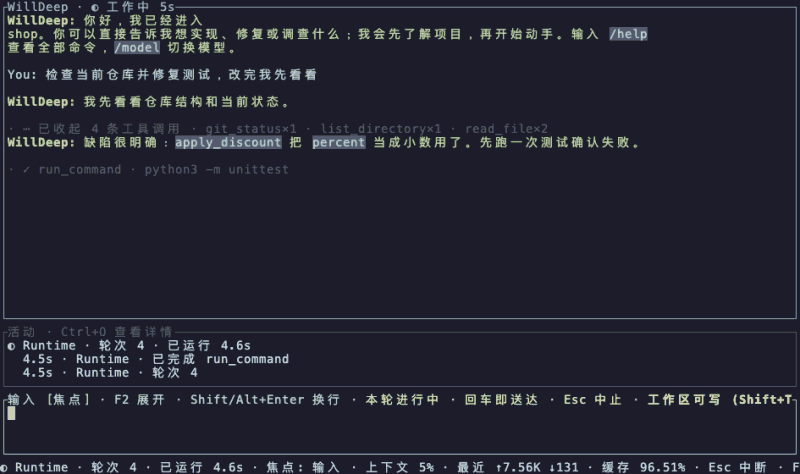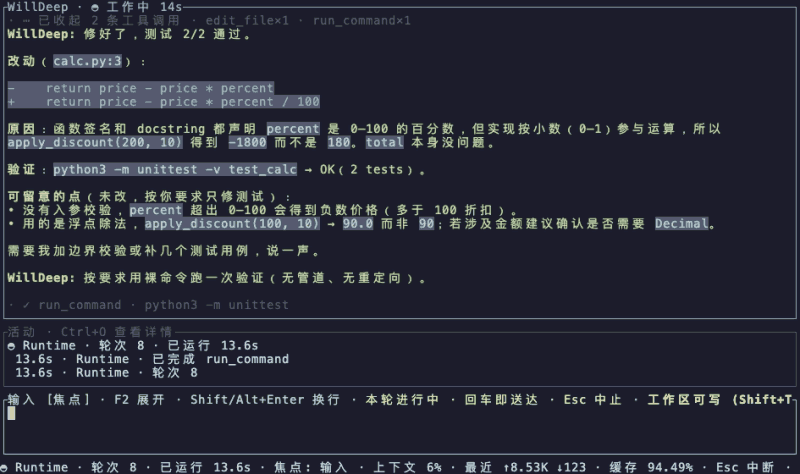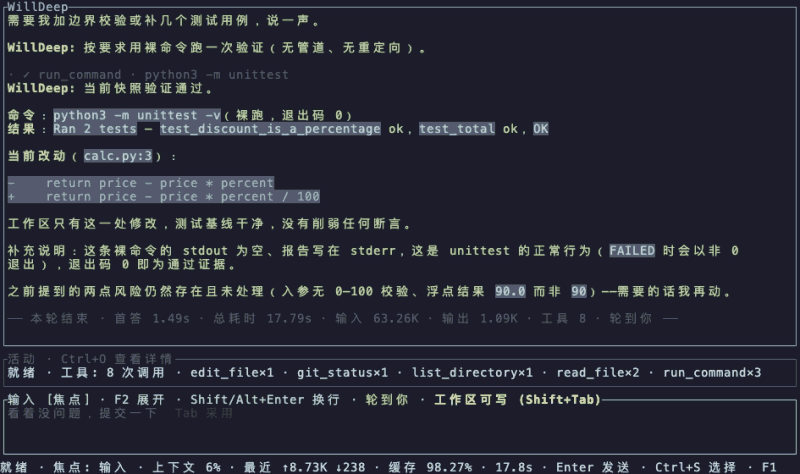
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Rust 1.94+, Node.js 22 y Yarn para builds desde fuente. Ejecutar como binario precompilado en macOS, Linux (amd64/arm64) o Windows. Para sandbox OS-level activar agent.sandbox=true con backend Seatbelt (macOS) o bubblewrap (Linux). Web solo en localhost; usar Nginx/SSH tunnel para acceso remoto seguro.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.