
Wardex
Plataforma XDR/SIEM auto-alojada en Rust con consola React, gestión de flota y análisis de malware. Soporta Linux, macOS y Windows con persistencia SQLite y exportación a SIEM.
Ficha actualizada 27 sept 2026, 17:40 · upstream 27 sept 2026, 17:20 · release v1.0.30
Qué es Wardex
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Wardex es una plataforma de seguridad para nube privada construida en Rust que centraliza la telemetría, detección e ingeniería de alertas. Incluye consola administrativa React para gestión de casos, aprobaciones de respuesta y análisis forense. La arquitectura soporta múltiples plataformas con persistencia consolidada en SQLite y mecanismos de verificación de integridad como SBOMs y firmas cosign.
Actualmente integra telemetría de kernel (fanotify/ETW), compilación YARA y aprendizaje automático para triaje, aunque algunas funciones avanzadas están pendientes de implementación completa o requieren configuraciones específicas del sistema operativo. La plataforma prioriza la soberanía de datos al permitir ejecutar todo el plano de control en infraestructura propia, con soporte para integraciones como OTLP, Jira y VirusTotal.
Requiere gestión manual de dependencias y configuración inicial mediante tokens administrativos. El despliegue implica construir el binario Rust y el frontend Node.js antes de iniciar los servicios.
- Centralización de telemetría y alertas de seguridad en infraestructura propia sin dependencia de proveedores externos.
- Investigación forense con análisis unificado de procesos, archivos y actividad de red.
- Automatización de respuesta a incidentes mediante playbooks con flujos de aprobación estricta.
- Gestión de agentes de seguridad en flotas multiplataforma (Linux, macOS, Windows).
- Normalización de datos para exportación a SIEM externos mediante estándares OCSF y OTLP.
- Escrito en Rust con persistencia consolidada en SQLite para fiabilidad y rendimiento.
- Soporte nativo para reglas Sigma, YARA y cobertura MITRE ATT&CK.
- Consola administrativa React integrada con gestión de sesiones HttpOnly seguras.
- Pipeline de releases con SBOMs CycloneDX, SLSA provenance y firmas cosign verificables.
- Integraciones listas para uso: VirusTotal, AbuseIPDB, Jira y ServiceNow.
- La telemetría de kernel Linux no utiliza eBPF actualmente, dependiendo de fanotify/inotify.
- El cliente macOS requiere entitlement endpoint-security y no se prueba en el CI oficial.
- No existe despliegue one-click; requiere compilación manual o configuración Docker/Compose.
- La persistencia migró de JSON a SQLite, requiriendo atención a la versión del binario.
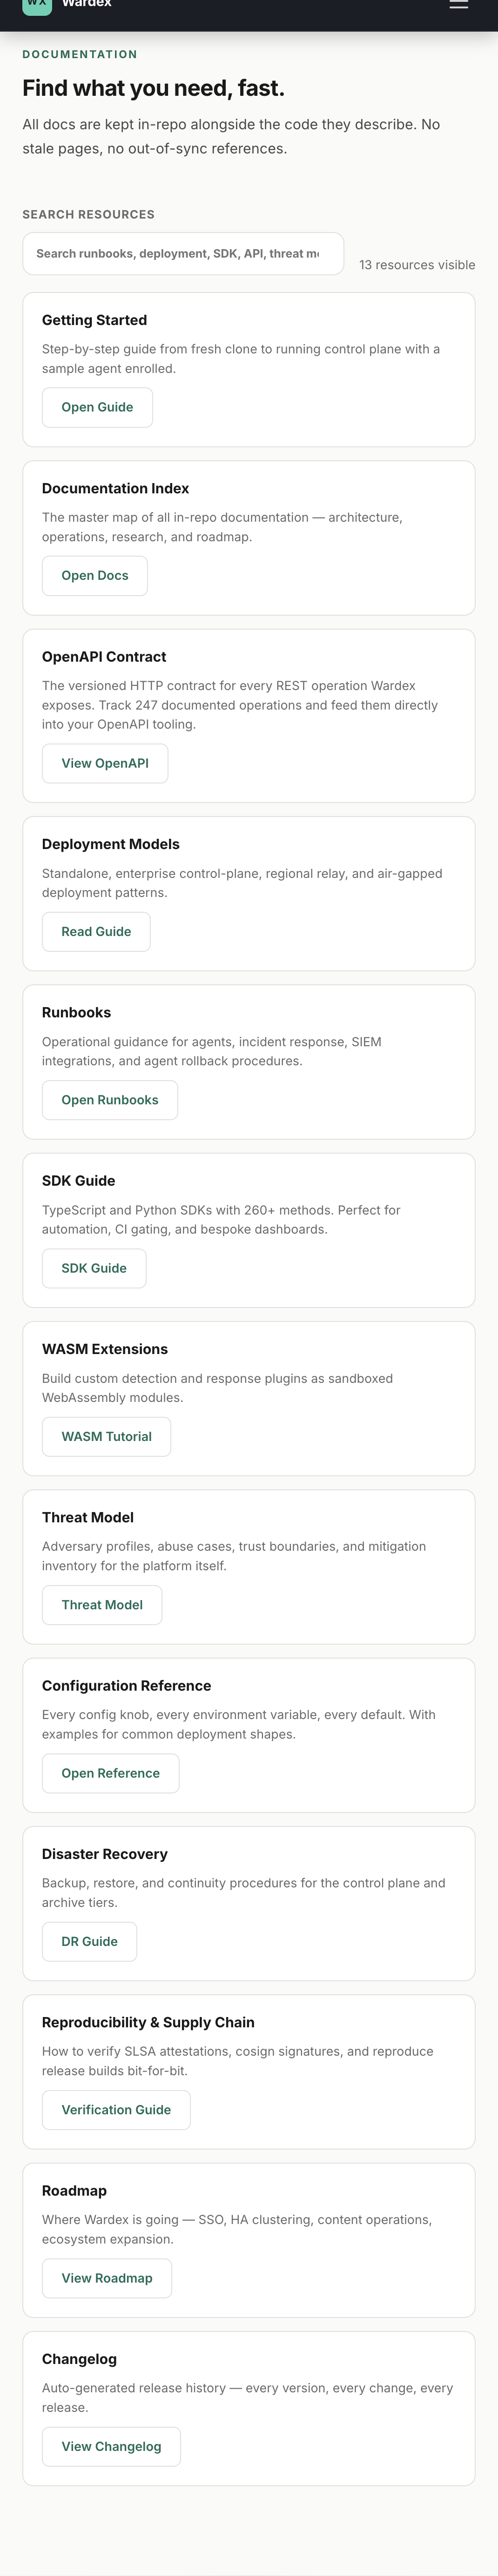
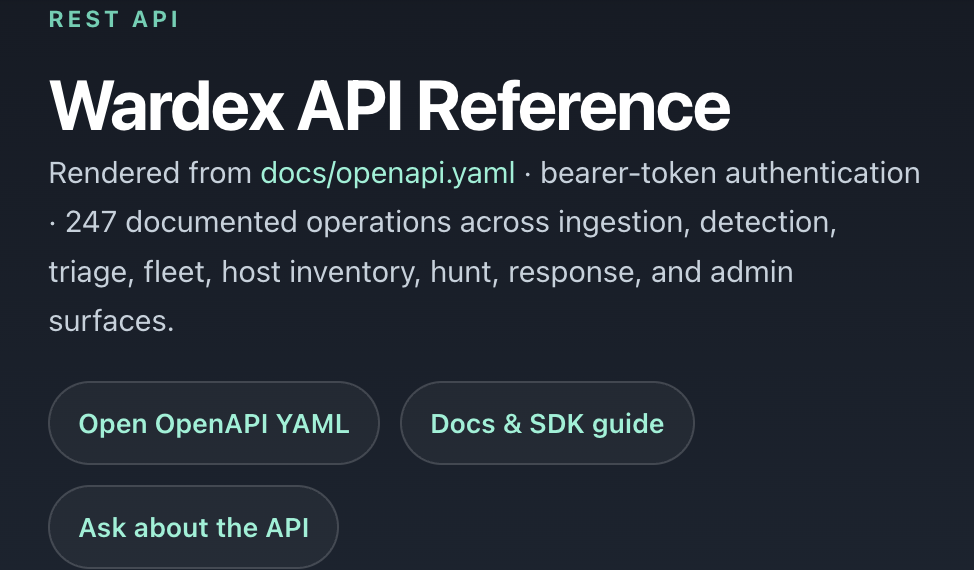
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere construir el binario Rust (cargo build) y frontend Node.js. Se inicia con wardex start. Necesita token admin en var/.wardex_token o variable de entorno. Soporta Docker/Compose pero sin botón one-click. Verificar compatibilidad de versiones de dependencias (rusqlite, tower-http).
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.