
warden
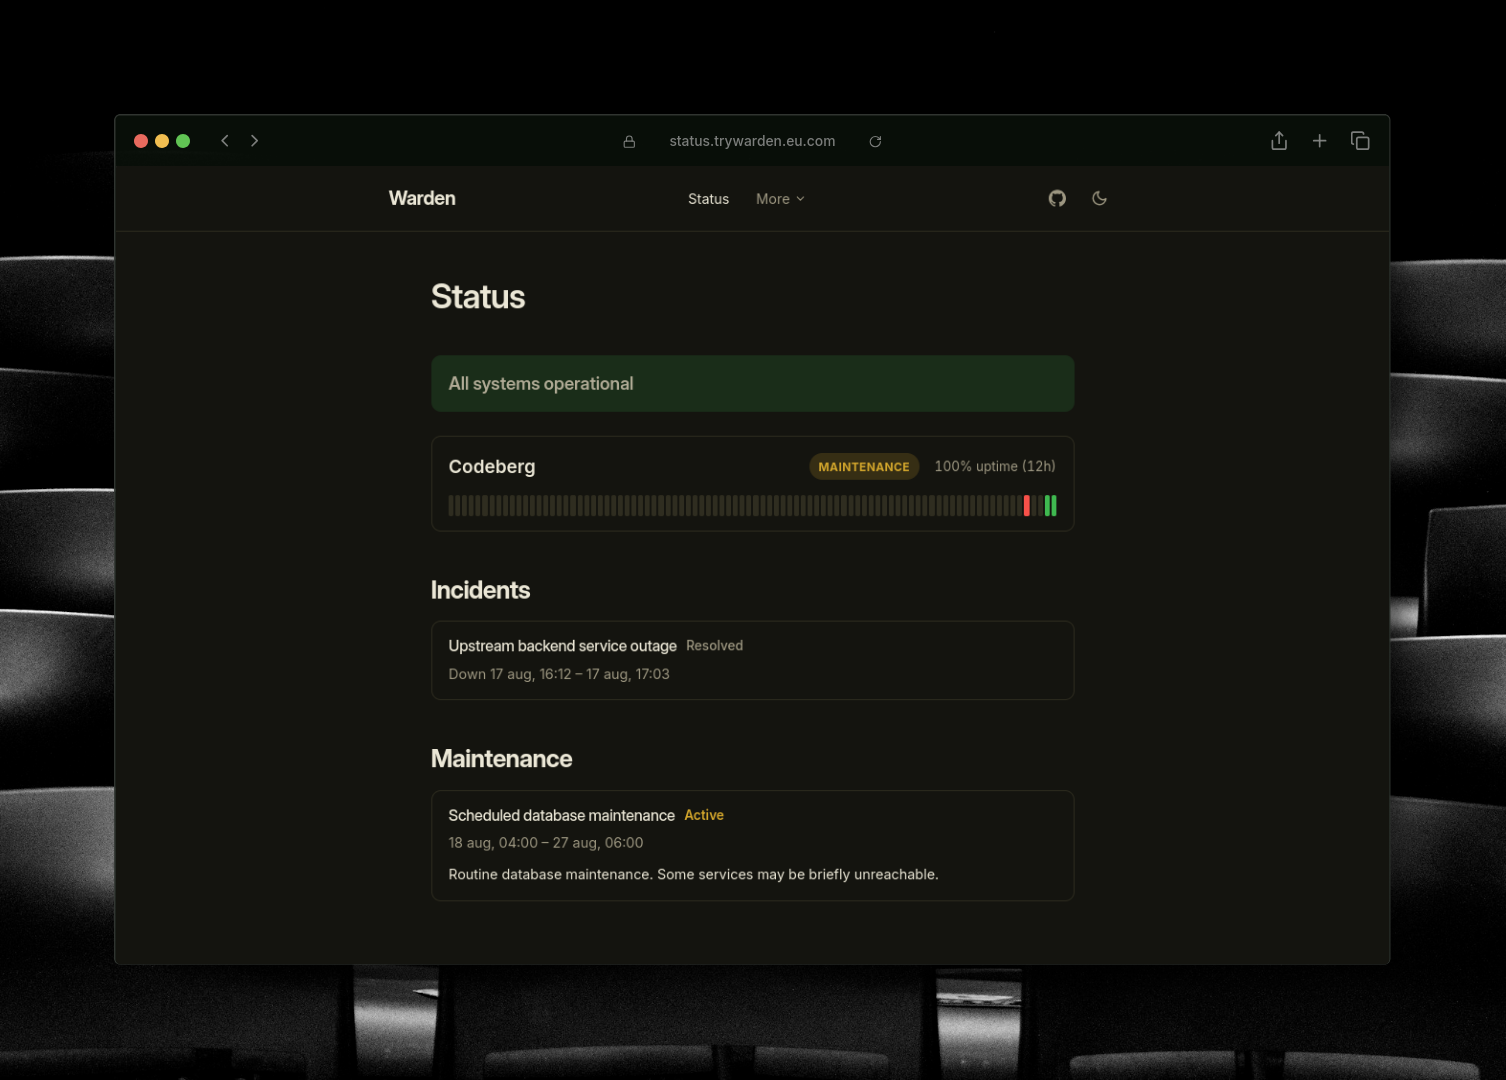
Warden es una página de estado autocontenida con .NET 11 y SQLite local que verifica sitios web periódicamente, almacenando historial sin servicios externos. Renderiza Markdown estático y contenido dinámico basado en disponibilidad.
Ficha actualizada 24 sept 2026, 10:06 · upstream 24 sept 2026, 10:02 · release v0.0.19
Qué es warden
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Warden funciona como sistema de monitorización combinando archivos Markdown estáticos con datos dinámicos de disponibilidad. Verifica objetivos configurados en content/config.json a intervalos definidos, almacenando resultados en SQLite local dentro del contenedor. La arquitectura permite hot-reload de configuración sin reinicio, manteniendo persistencia de datos en volúmenes montados.
El repositorio incluye soporte nativo para Docker con docker-compose.yml y builds binarios para Windows/Linux. Utiliza Next.js como framework según análisis técnico, aunque el README menciona .NET 11, sugiriendo posible implementación híbrida o discrepancia en metadatos. Soporta temas claro/oscuro, feeds Atom de incidentes y endpoints JSON para integración externa.
El sistema verifica targets definidos en config.json con intervalos personalizables, reteniendo historial configurable (90 días por defecto). Los incidentes se definen en content/incidents/ como archivos Markdown con fechas ISO 8601. Las páginas estáticas van en content/pages/ y se renderizan con el tema del sitio.
- Monitorización de disponibilidad de servicios web internos o externos
- Reporte público de incidentes y ventanas de mantenimiento programadas
- Dashboard de estado para dashboards empresariales o portales corporativos
- Integración con sistemas de ticketing mediante feed Atom de incidentes
- Página de estado autoalojada sin dependencias externas ni registro en servicios terceros
- Base de datos SQLite local elimina necesidad de servicios externos o bases de datos remotas
- Hot-reload de configuración sin reinicio del contenedor al modificar content/config.json
- Soporte nativo para Docker con docker-compose.yml y builds binarios Windows/Linux
- Persistencia de datos en volúmenes montados independientes del ciclo de vida del contenedor
- Feed Atom de incidentes y endpoint JSON /api/status para integración con herramientas externas
- Retención limitada a 90 días por defecto, configurable pero no ilimitada
- Requiere permisos específicos de usuario 1654 en sistemas Linux sin chown adecuado
- Configuración SELinux requiere añadir :Z manualmente a volúmenes data en docker-compose.yml
- Windows necesita .NET 11 Hosting Bundle instalado antes de desplegar el binario
- Variables GIT_CRON en compose requieren sintaxis específica sin comillas para evitar errores
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar volúmenes persistentes para data/ y content/. Configurar PublicBaseUrl y AllowedHosts en docker-compose.yml para hosts públicos. Añadir :Z a volúmenes data en SELinux. Windows requiere .NET 11 Hosting Bundle. Evitar comillas en variables GIT_CRON de compose. Cambiar usuario 1654 si el sistema no lo soporta.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.