
homelab-ops
Homelab-Ops es una plataforma híbrida de nube que combina infraestructura on-premise (Proxmox) con servicios en la nube de Google Cloud Platform (GCP). Diseñada para demostrar principios como Zero Trust, FinOps y SRE.
Ficha actualizada 23 sept 2026, 17:40 · upstream 23 sept 2026, 17:22 · release sin release detectada
Qué es homelab-ops
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Este repositorio documenta el ciclo completo de construcción de una infraestructura de producción desde cero. Organizado por fases de ingeniería, muestra cómo evolucionó la arquitectura para resolver problemas cada vez más complejos.
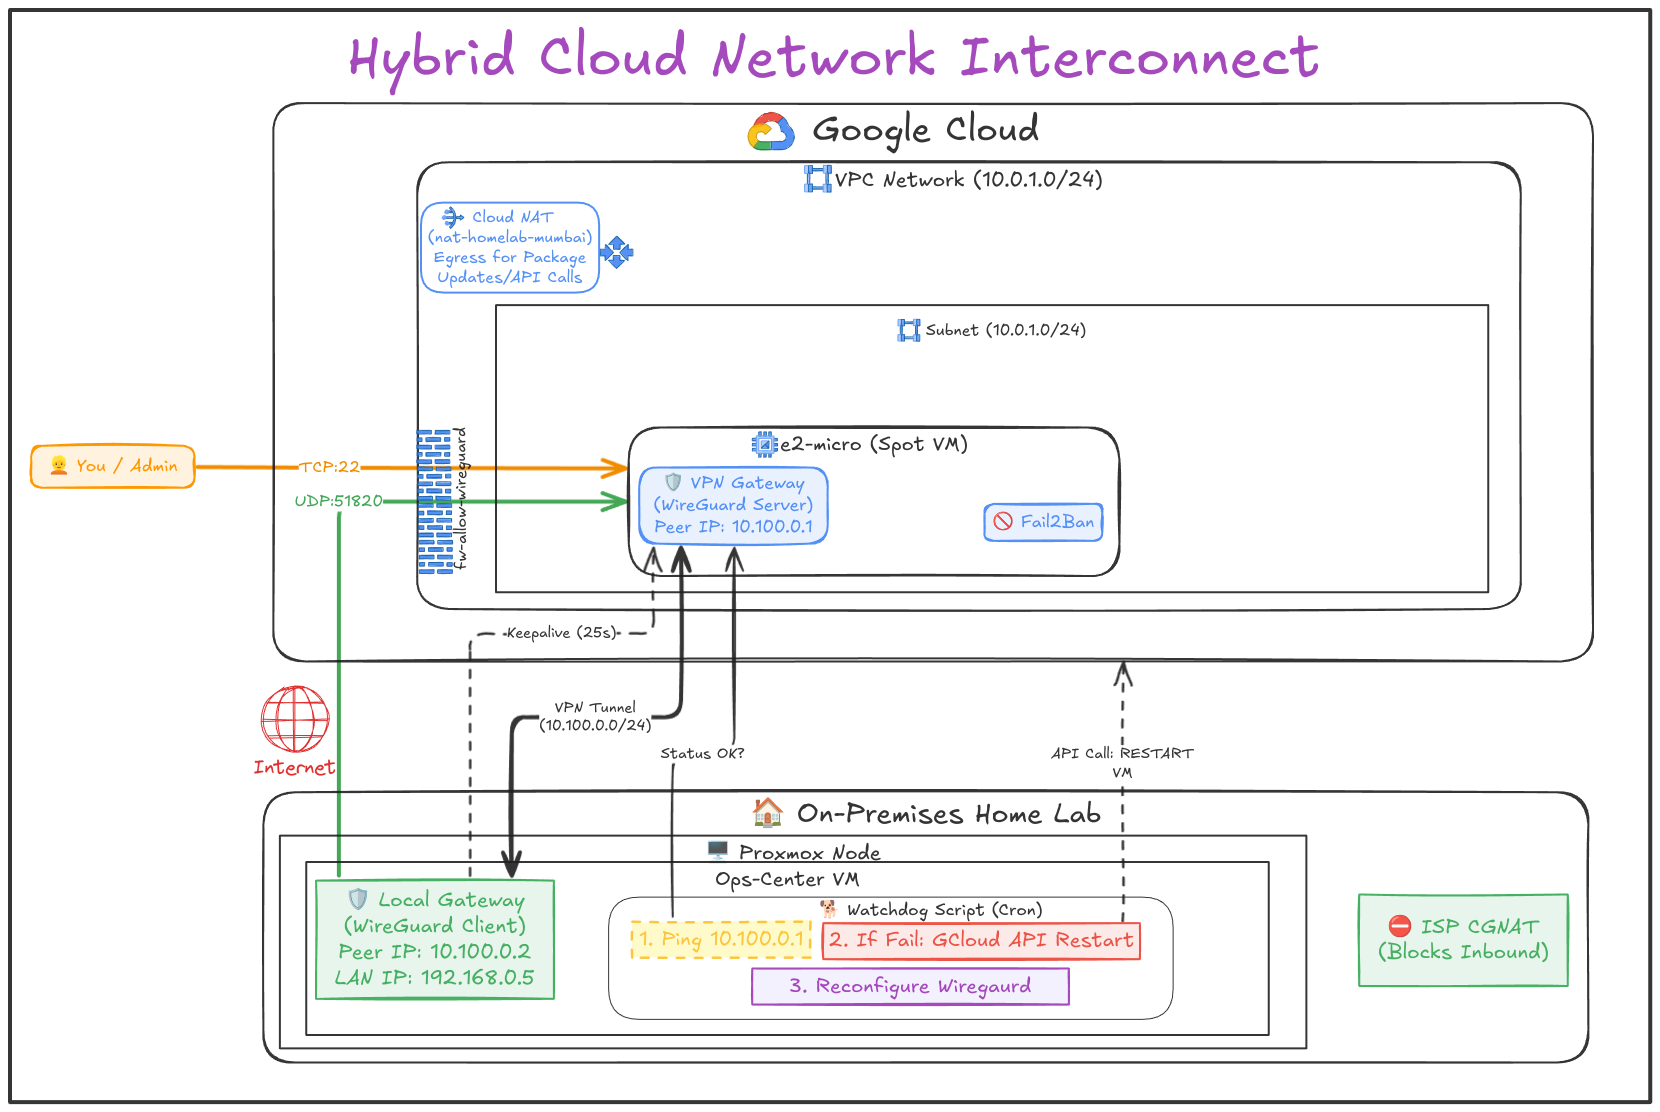
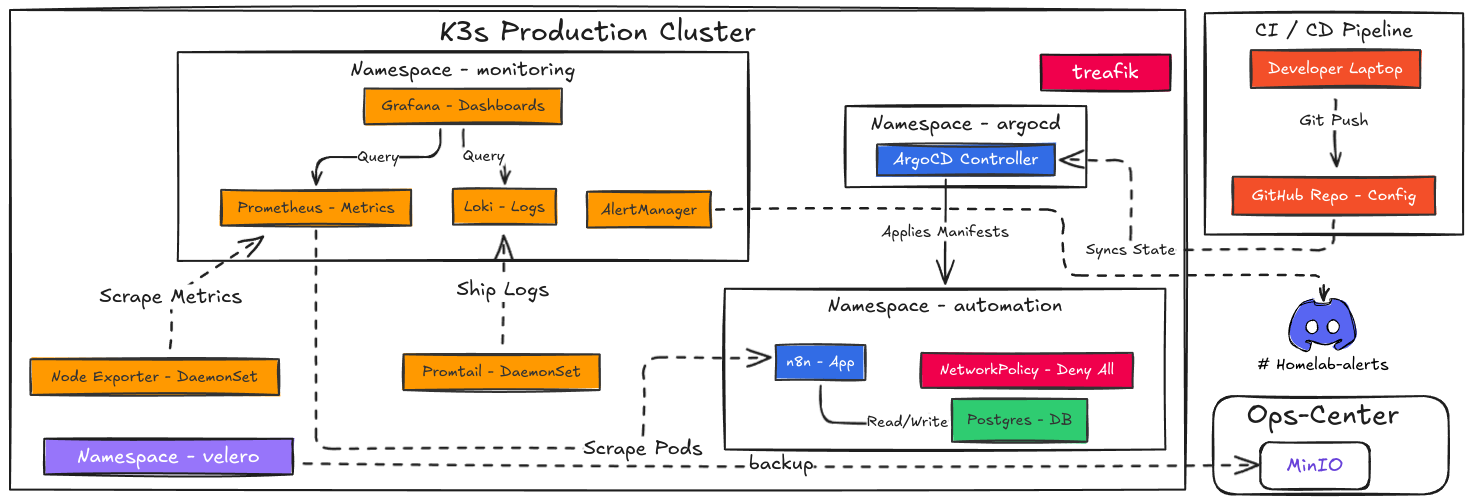
La plataforma se construye desde un Mini PC con Proxmox VE como hipervisor virtual, hasta convertirse en una infraestructura híbrida que separa zonas lógicas: gestión (Ansible), producción (K3s) y laboratorio (K8s temporal). El proyecto demuestra cómo migrar de una red doméstica aislada a una arquitectura segura con acceso público sin exponer la red interna.
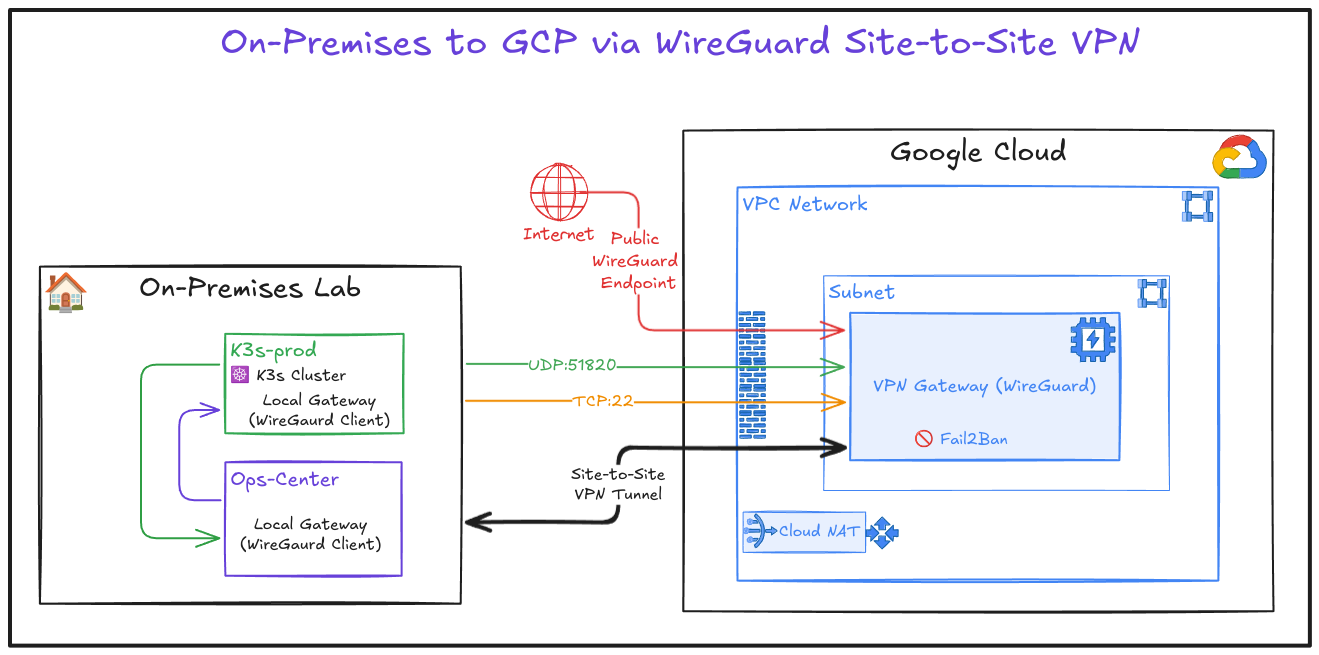
La evolución técnica incluye la implementación de un enrutamiento Mesh de WireGuard, la automatización mediante Terraform y Ansible, el uso de K3s como controlador de nodos Kubernetes, y la migración progresiva hacia arquitecturas serverless y event-driven.
- Automatizar la configuración e infraestructura del entorno de desarrollo con código
- Simular entornos de producción para pruebas de integración y despliegue
- Implementar seguridad Zero Trust mediante enrutamiento Mesh seguro
- Migración gradual a arquitecturas serverless (Cloud Run, Eventarc)
- Gestión de costos FinOps con recursos efímeros y reservados
- Despliegue continuo con GitOps usando Flux CD v2
- Implementación completa de infraestructura como código con Terraform (GCP) y Ansible (on-premise)
- Arquitectura híbrida que separa la gestión del tráfico público en GCP del núcleo on-premise
- Diseño de seguridad Zero Trust mediante WireGuard Mesh y no exposición directa de la red doméstica
- Patrones de arquitectura escalables: Cloud Run para tareas esporádicas, Eventarc para eventos, K3s para control de nodos
- Automatización de migración de cargas pesadas (OCR) a servicios serverless en la nube
- El entorno on-premise depende de hardware físico y requiere mantenimiento manual o scripts
- La migración hacia Cloud Run tiene un costo inicial por instancia temporal
- La seguridad del Mesh WireGuard requiere configuración manuales periódica
- No incluye herramientas nativas de observabilidad en tiempo real (no Prometheus/Grafana)
- El almacenamiento on-premise depende de hardware físico y no es escalable horizontalmente
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para desplegar Homelab-Ops, se recomienda usar Terraform para provisionar la infraestructura GCP (VPC, IPs estáticas, Cloud Run) y Ansible para automatizar el entorno on-premise (Proxmox, K3s). Se debe configurar un enrutamiento Mesh de WireGuard desde el VPC GCP hacia el Proxmox. Para operaciones diarias, se recomienda usar GitOps con Flux CD v2 y SOPS para la gestión de secretos. El monitoreo se realiza mediante Prometheus/Grafana desplegados en el mismo cluster K3s. Se debe mantener un ciclo de actualización regular del inventario Ansible para evitar drift.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.