
uptime-guard
Uptime Guard es una herramienta de monitorización de disponibilidad auto-alojada que ejecuta 100% su lógica en Cloudflare Workers y D1, eliminando la necesidad de servidores propios o contenedores.
Ficha actualizada 25 sept 2026, 12:57 · upstream 25 sept 2026, 12:54 · release sin release detectada
Qué es uptime-guard
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
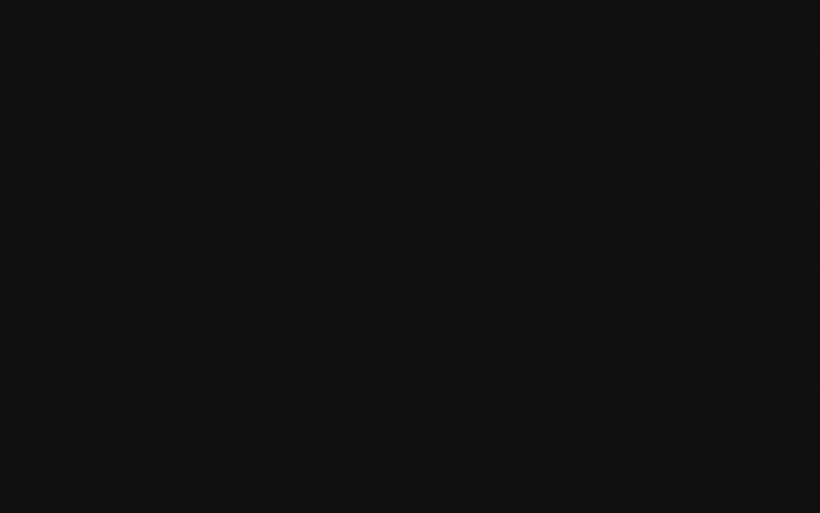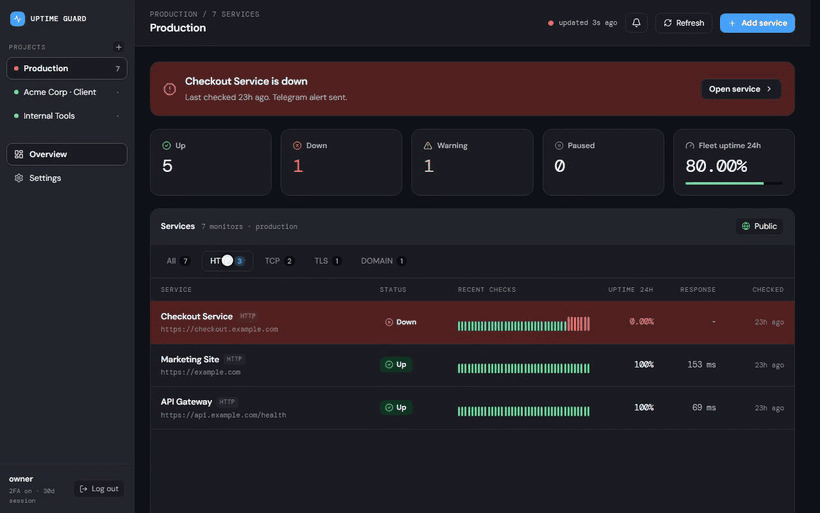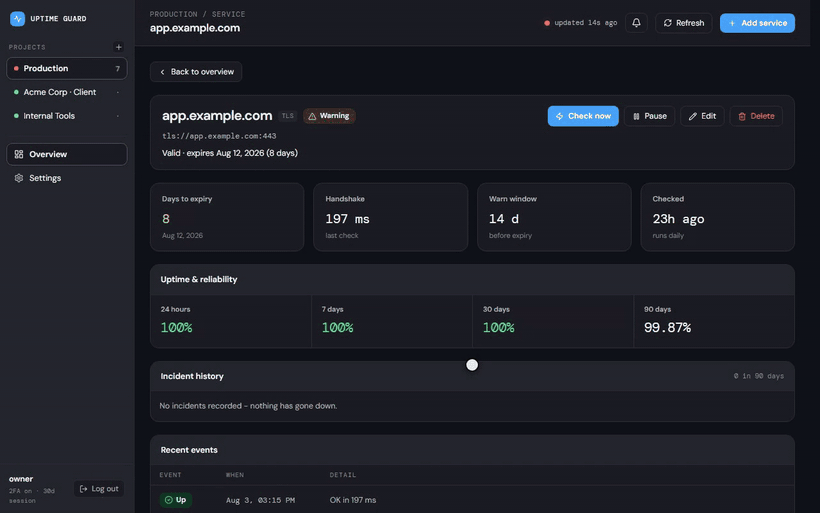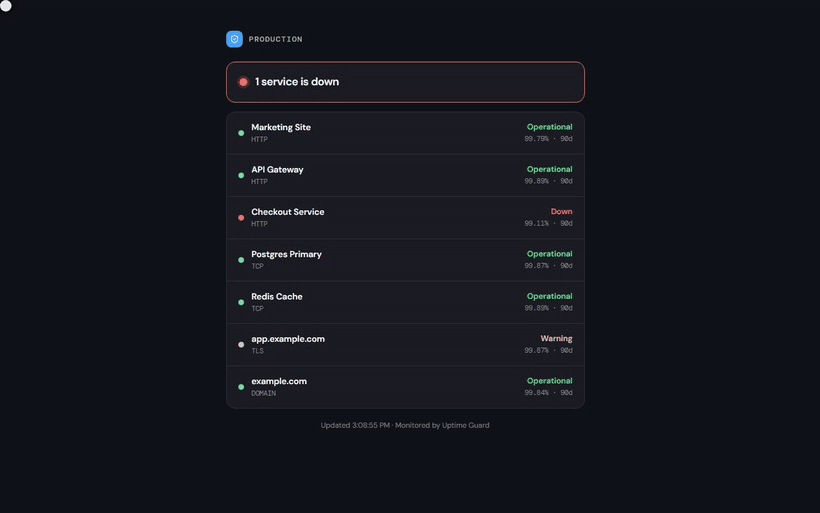
Uptime Guard es una solución de monitorización de disponibilidad que se ejecuta enteramente sobre la infraestructura gratuita de Cloudflare Workers y D1, eliminando la necesidad de mantener servidores propios o contenedores. A diferencia de las herramientas SaaS que cobran por monitor o los sistemas auto-alojados que requieren un VPS para correr, esta herramienta utiliza el borde de Cloudflare para realizar comprobaciones cada minuto sobre sitios web, APIs, puertos TCP, registros DNS, certificados TLS y expiración de dominios.
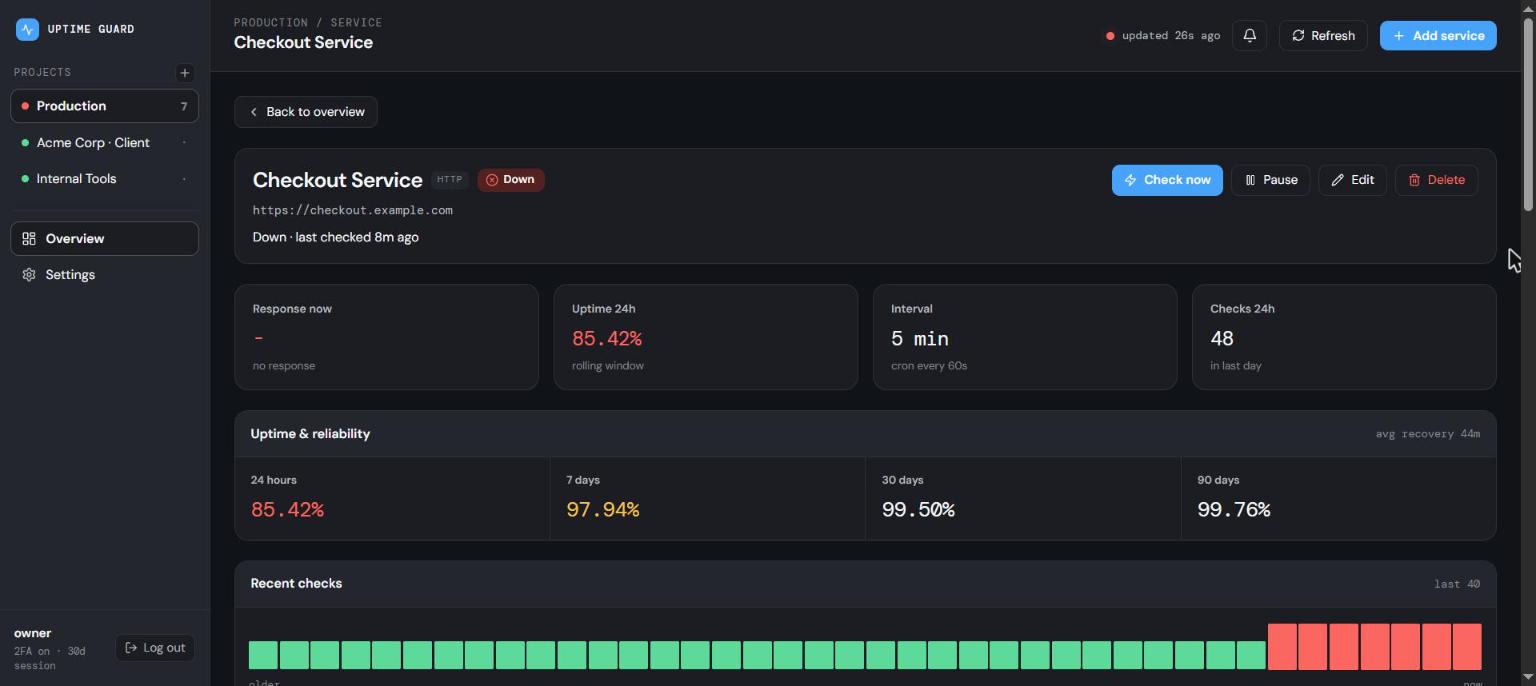
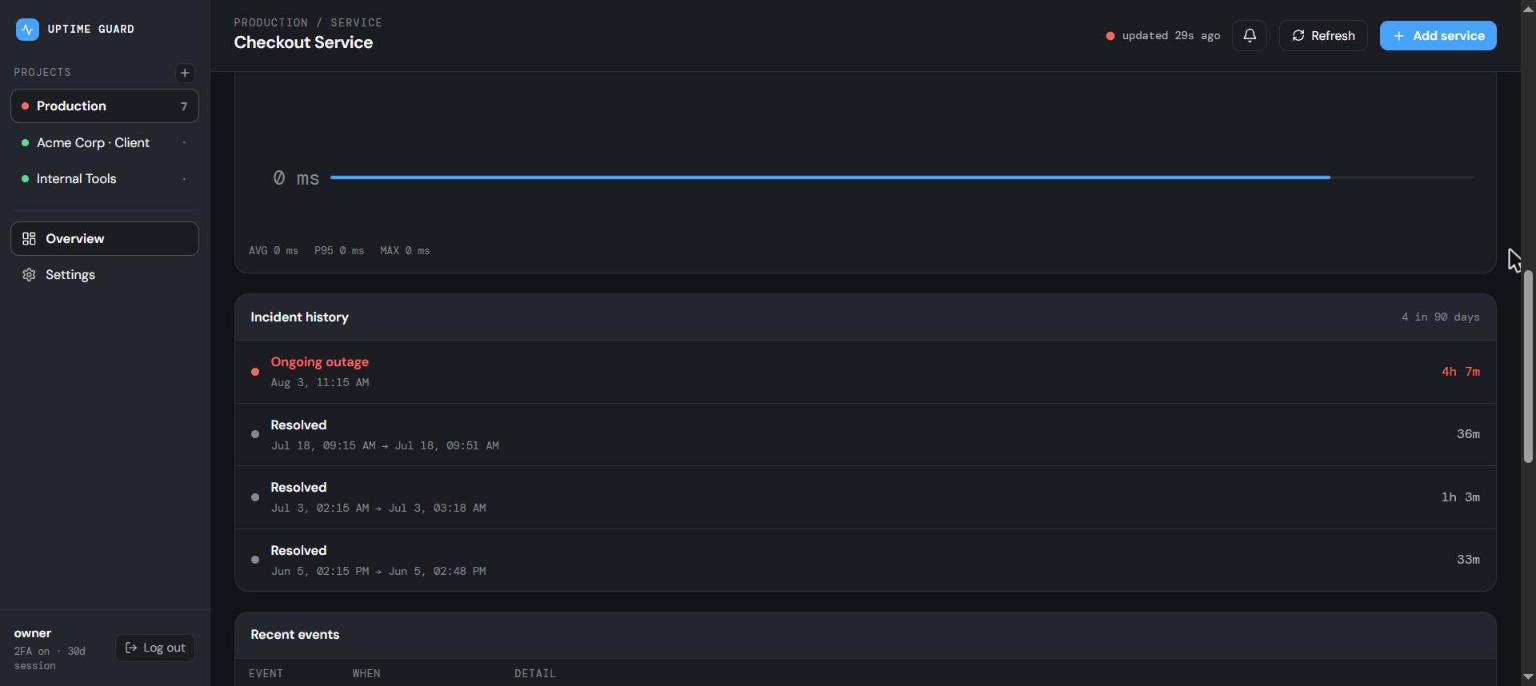
La arquitectura consta de un Worker que gestiona la API REST, ejecuta las comprobaciones programadas y sirve el panel de control React+Vite directamente desde los assets estáticos. La base de datos D1 almacena la historia de incidentes y métricas de disponibilidad (SLA), permitiendo retener hasta 90 días de datos dentro de los límites gratuitos. El sistema incluye autenticación robusta mediante contraseña y TOTP, con revocación de sesiones y limitación de tasas para proteger el acceso al panel de administración.
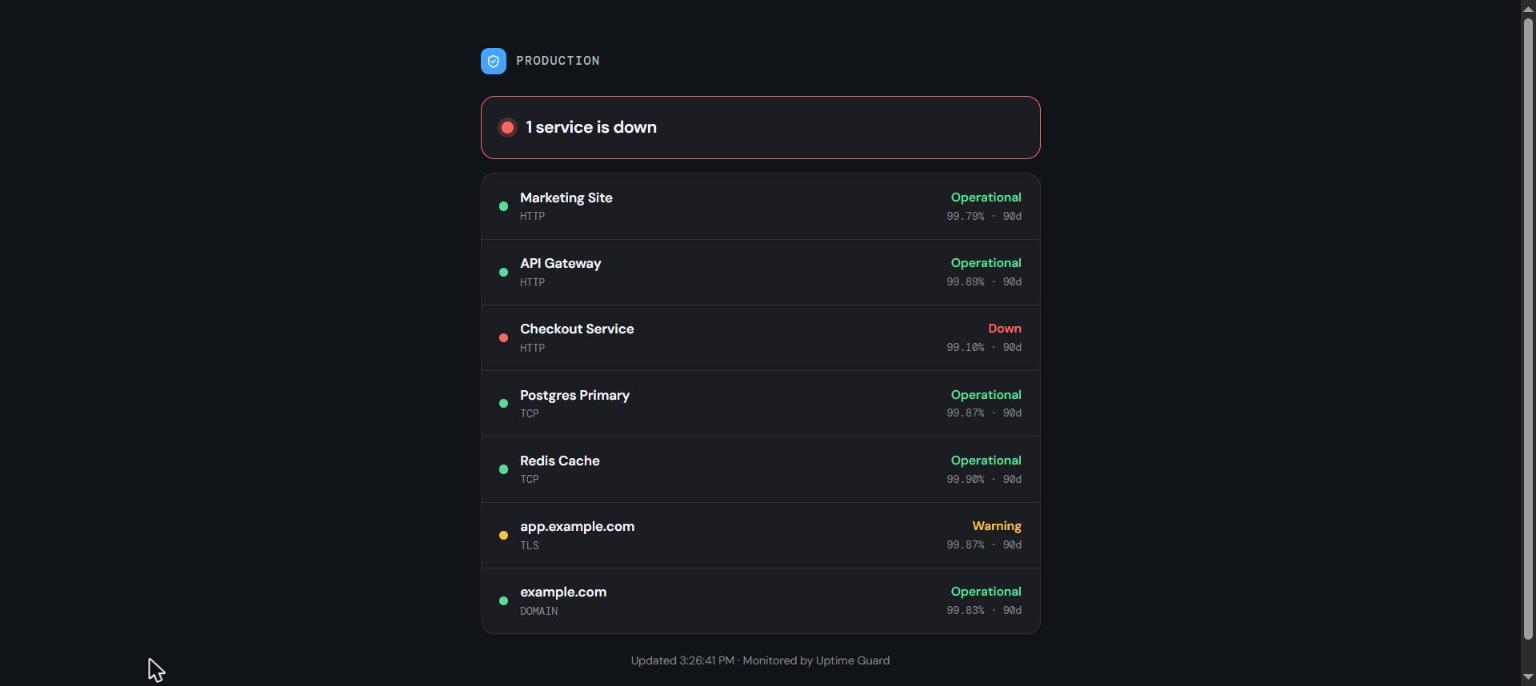
Las alertas se configuran para escalar progresivamente (por ejemplo, de 5 a 40 minutos) antes de notificar vía Telegram o Web Push, evitando falsos positivos gracias a la confirmación de fallos en segundos. Además, ofrece páginas de estado públicas legibles sin login, ideales para compartir con clientes o usuarios finales, mostrando únicamente el estado y el tiempo de actividad sin exponer detalles técnicos sensibles.
- Monitorización continua de disponibilidad de sitios web y APIs HTTP/HTTPS
- Detección temprana de expiración de certificados TLS y registros DNS
- Verificación de puertos TCP para servicios internos como bases de datos o SSH
- Implementación de dead-man's switch mediante comprobaciones de latido personalizadas
- Gestión de flotas de monitores sin costes mensuales adicionales por cada punto de control
- Visualización pública del estado del servicio para clientes externos sin requerir login
- Ejecución 100% en Cloudflare Workers y D1, eliminando la necesidad de servidores propios o contenedores
- Coste mensual de cero dólares para flotas reales dentro de los límites gratuitos de Cloudflare
- Sistema de alertas escalonadas que evita el spam mediante confirmación de fallos antes de notificar
- Panel de control PWA instalable en escritorio y móvil con notificaciones push nativas
- Páginas de estado públicas generadas automáticamente, optimizadas por caché del borde de Cloudflare
- Autenticación segura con contraseña y TOTP integrada directamente en la configuración de la app
- Dependencia total de la infraestructura de Cloudflare; si hay un problema global en Cloudflare, las comprobaciones se detienen
- Actualmente soporta solo un propietario (single owner), sin soporte nativo para equipos o múltiples usuarios
- Las notificaciones externas están limitadas a Telegram y Web Push; email, Slack o Discord no están disponibles aún
- No permite scripts arbitrarios ni ejecución de código en el Worker, limitando la lógica a directivas declarativas
- La base de datos D1 tiene límites de almacenamiento y lectura diarios que deben gestionarse para flotas muy grandes
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para desplegar rápidamente, utiliza el botón Deploy to Cloudflare que provisiona la base de datos y despliega el Worker automáticamente. Alternativamente, clona el repositorio, instala dependencias con npm install y ejecuta npx wrangler d1 create uptime-guard. La primera visita al dashboard requiere configurar una contraseña y vincular una app autenticadora (TOTP). Las alertas vía Telegram requieren añadir variables de entorno opcionales como TELEGRAM_BOT_TOKEN y TELEGRAM_CHAT_ID en el panel de configuración o mediante la CLI.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.