
tokentimer-core
Gestor open source de expiración de activos (certificados, tokens, secretos) con automatización CertOps end-to-end, visibilidad unificada y alertas multi-canal para equipos.
Ficha actualizada 28 sept 2026, 13:46 · upstream 28 sept 2026, 13:36 · release v0.16.1
Qué es tokentimer-core
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
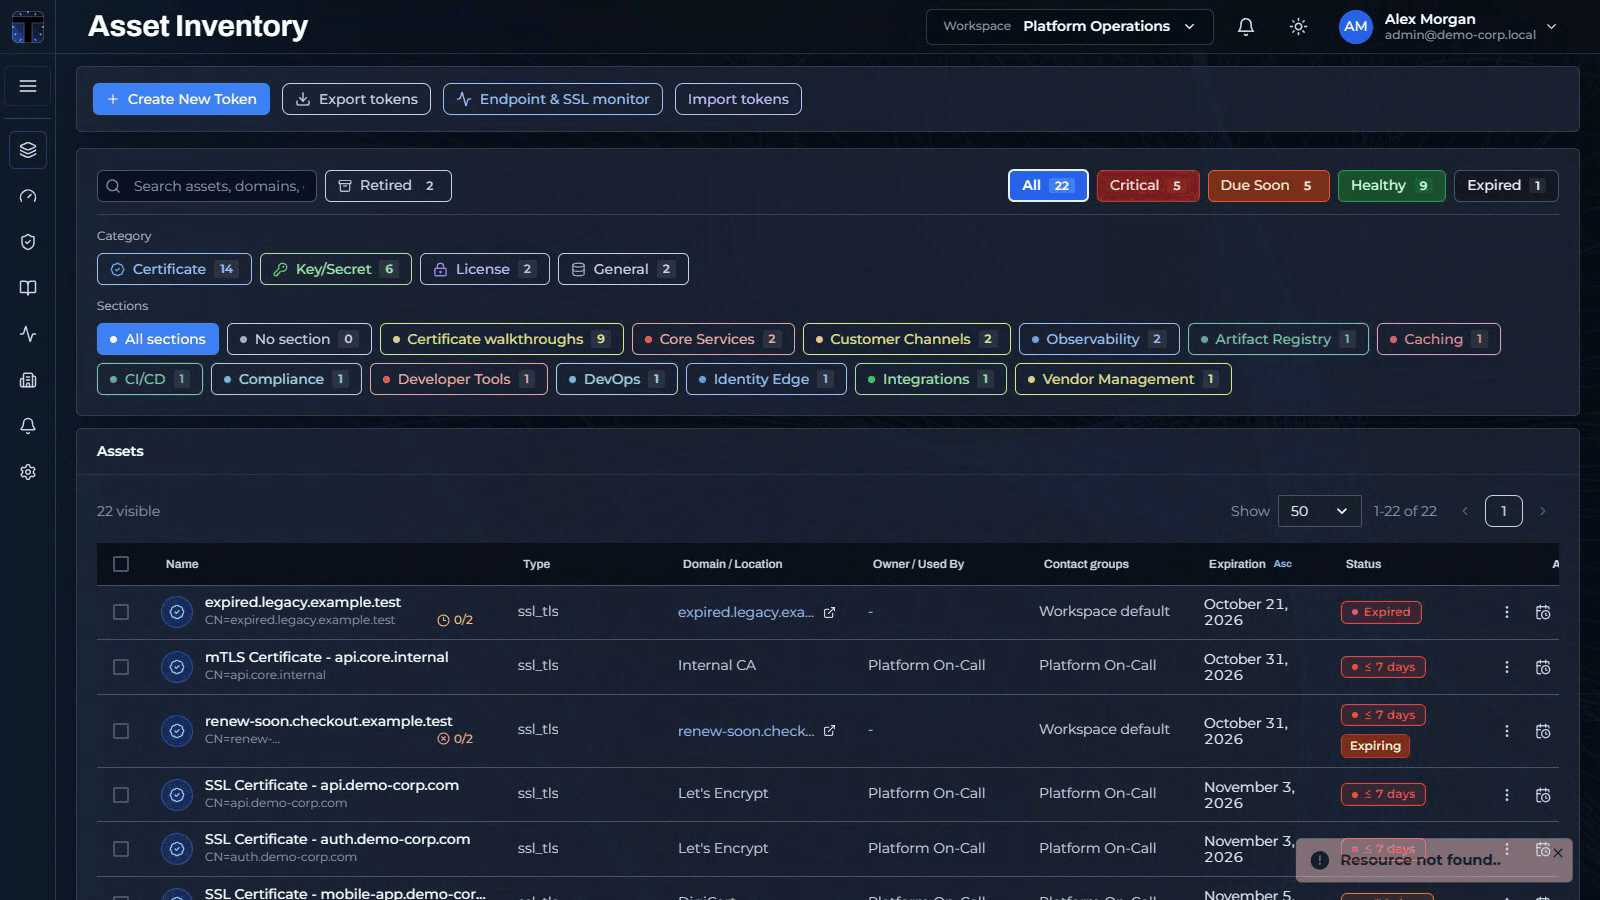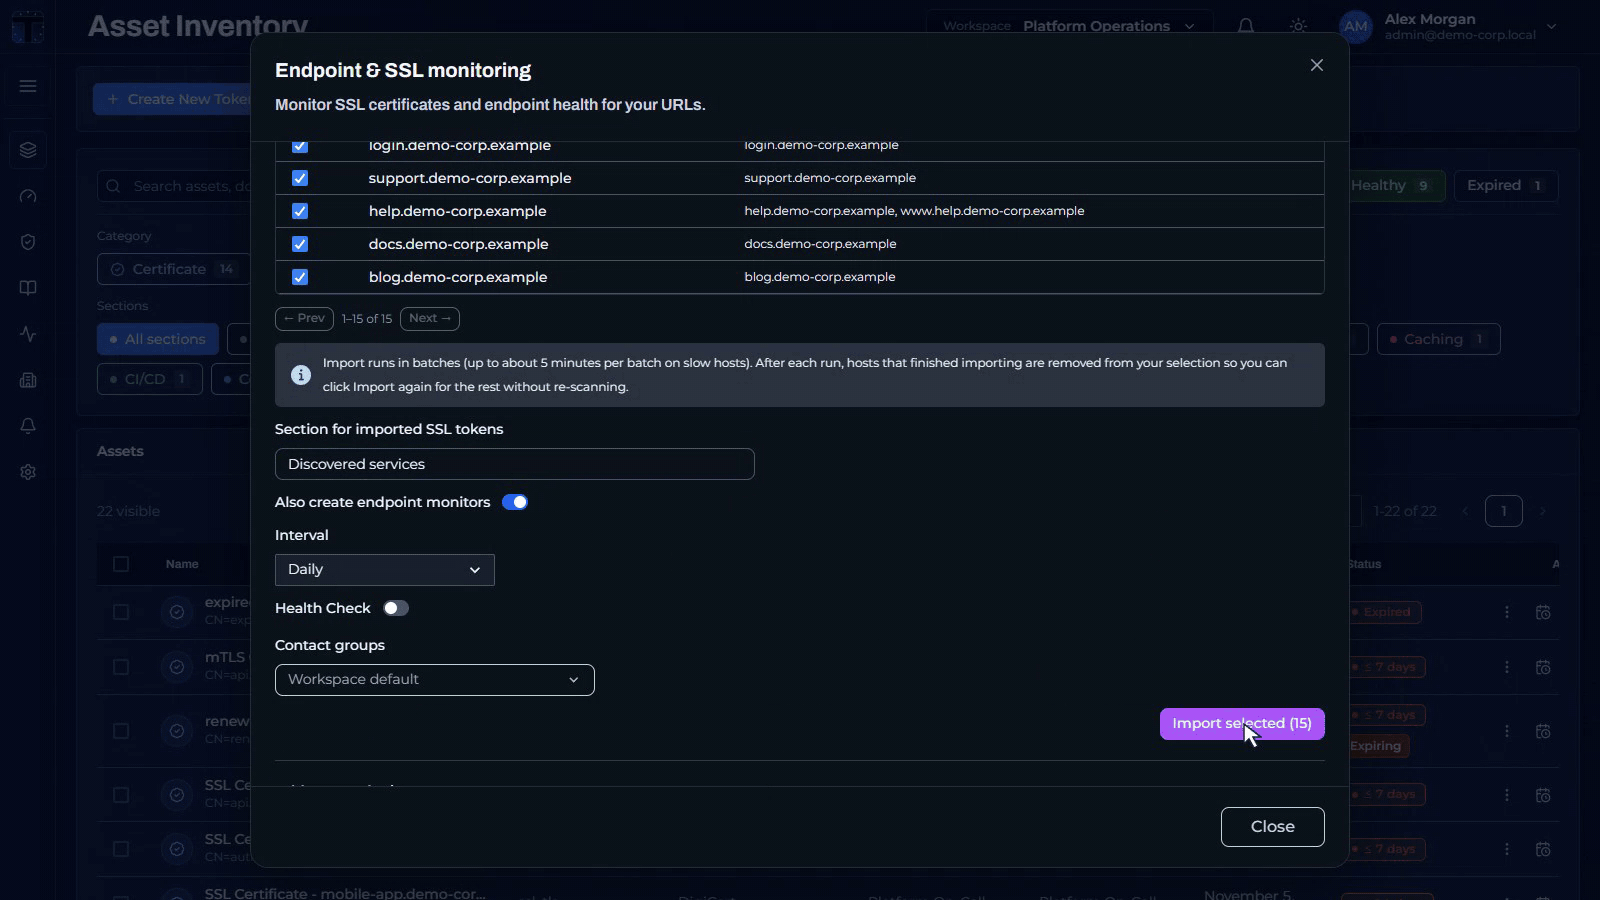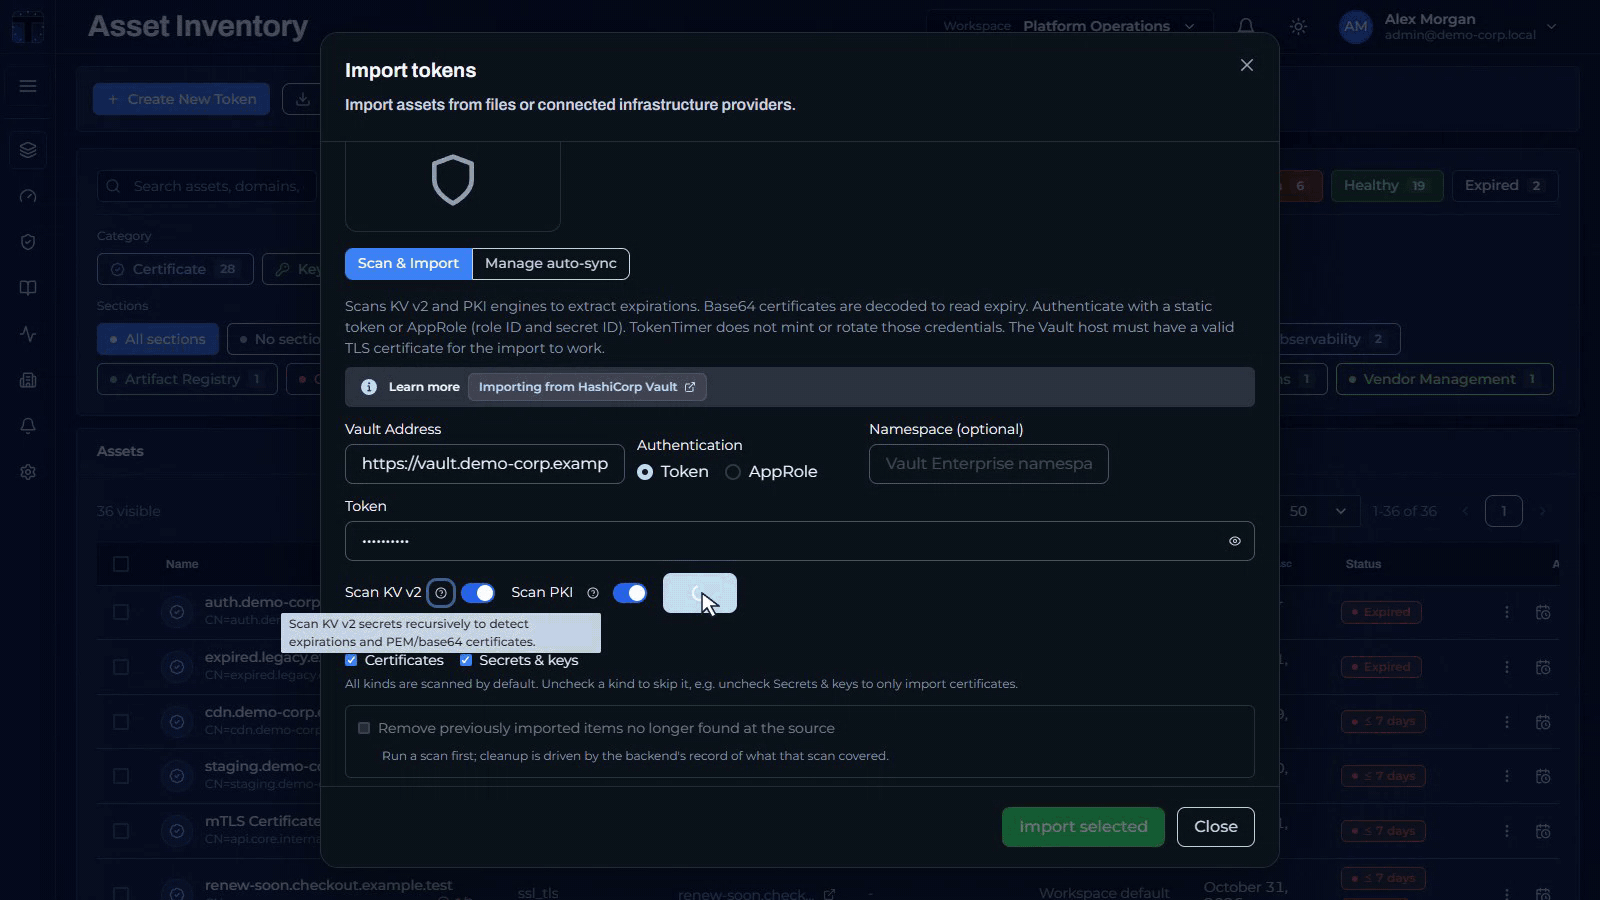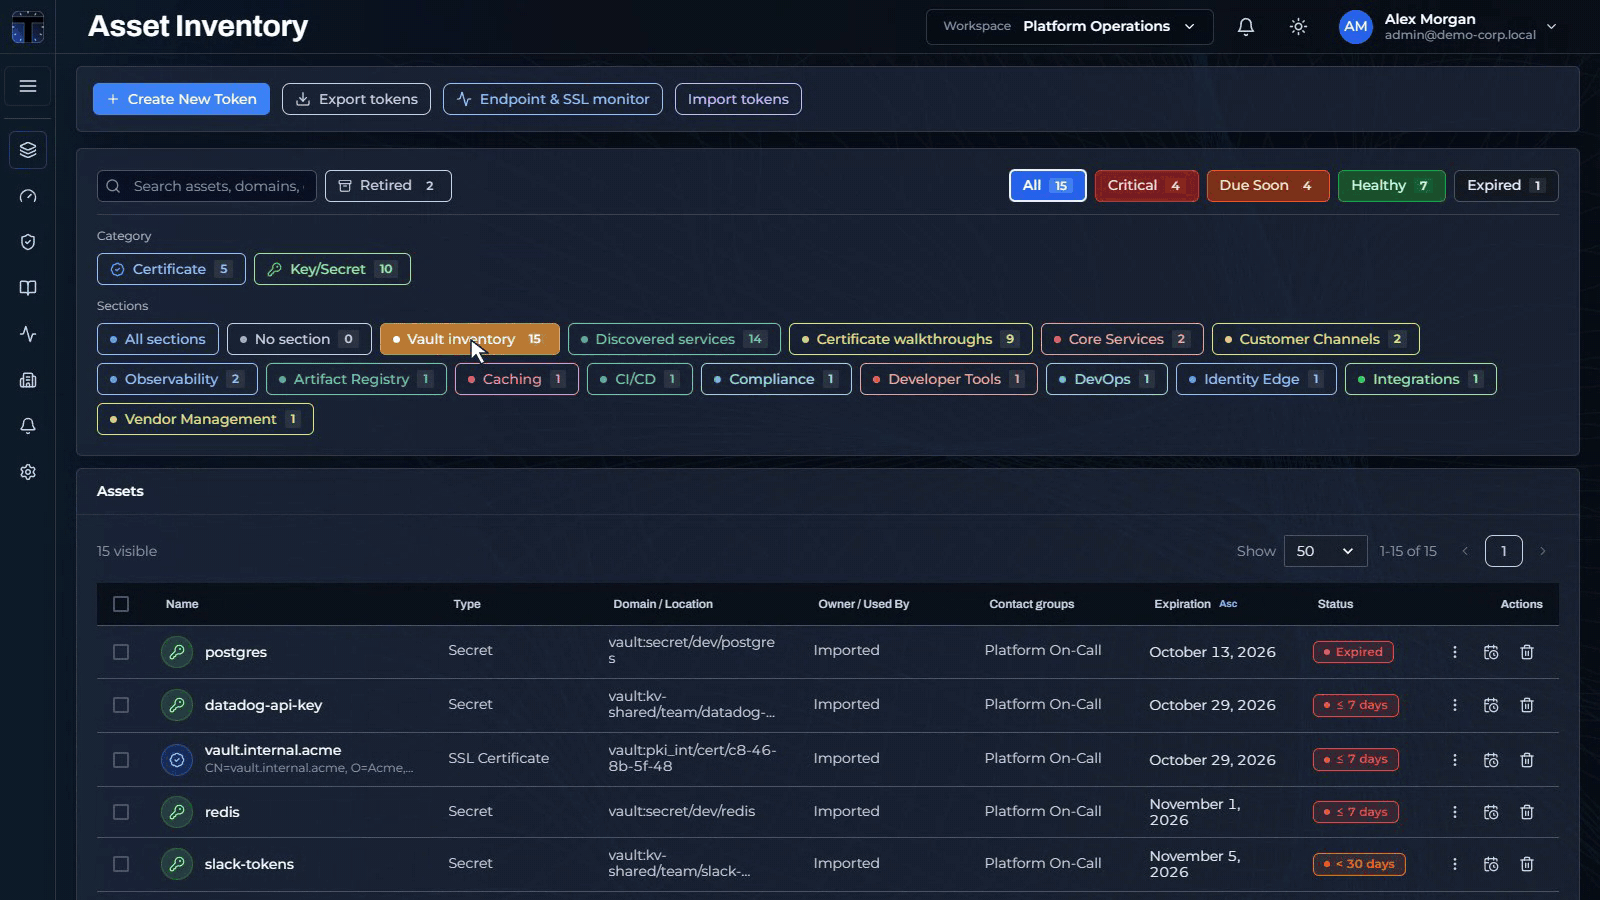
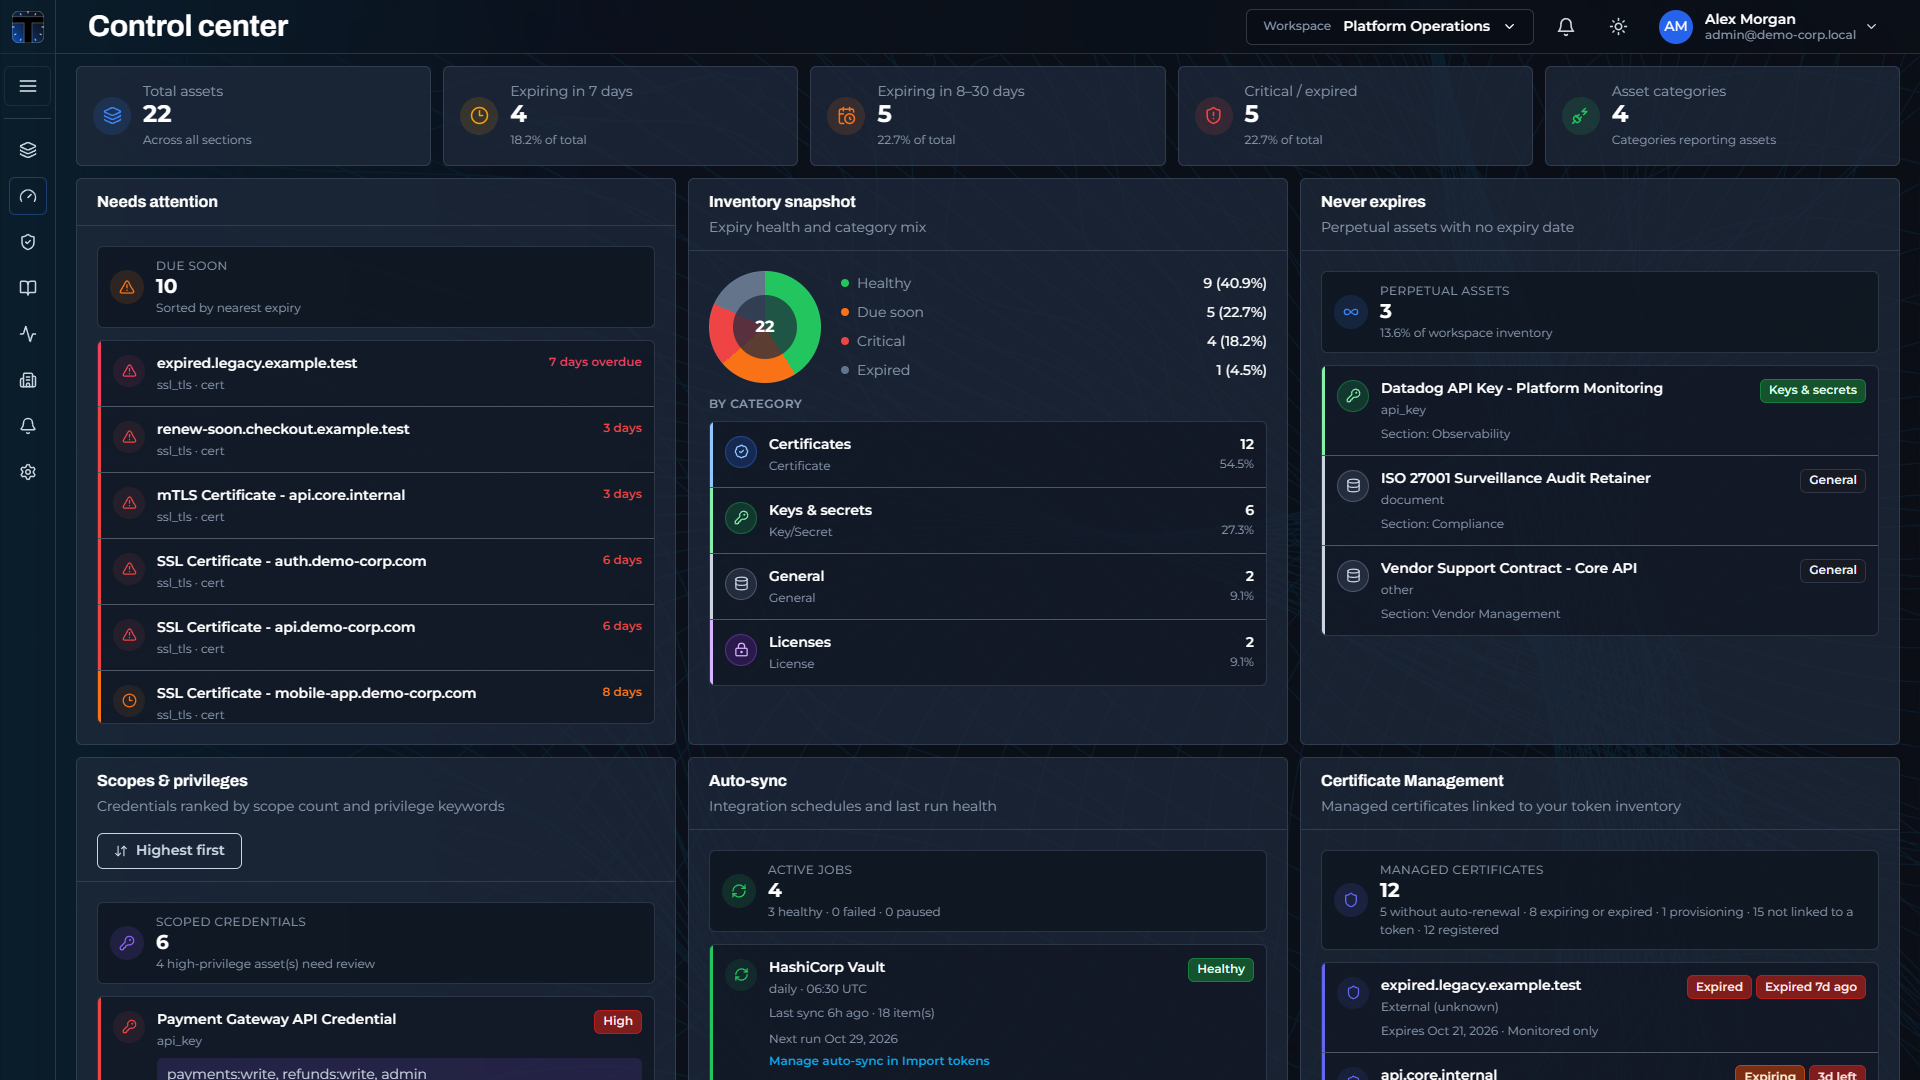
TokenTimer Core es una plataforma de gestión de expiración de activos diseñada para prevenir incidentes operativos por certificados, tokens o secretos caducados. Agrega en un solo lugar la información de expiración de múltiples proveedores y entornos, permitiendo filtrar por categoría, propietario o urgencia.
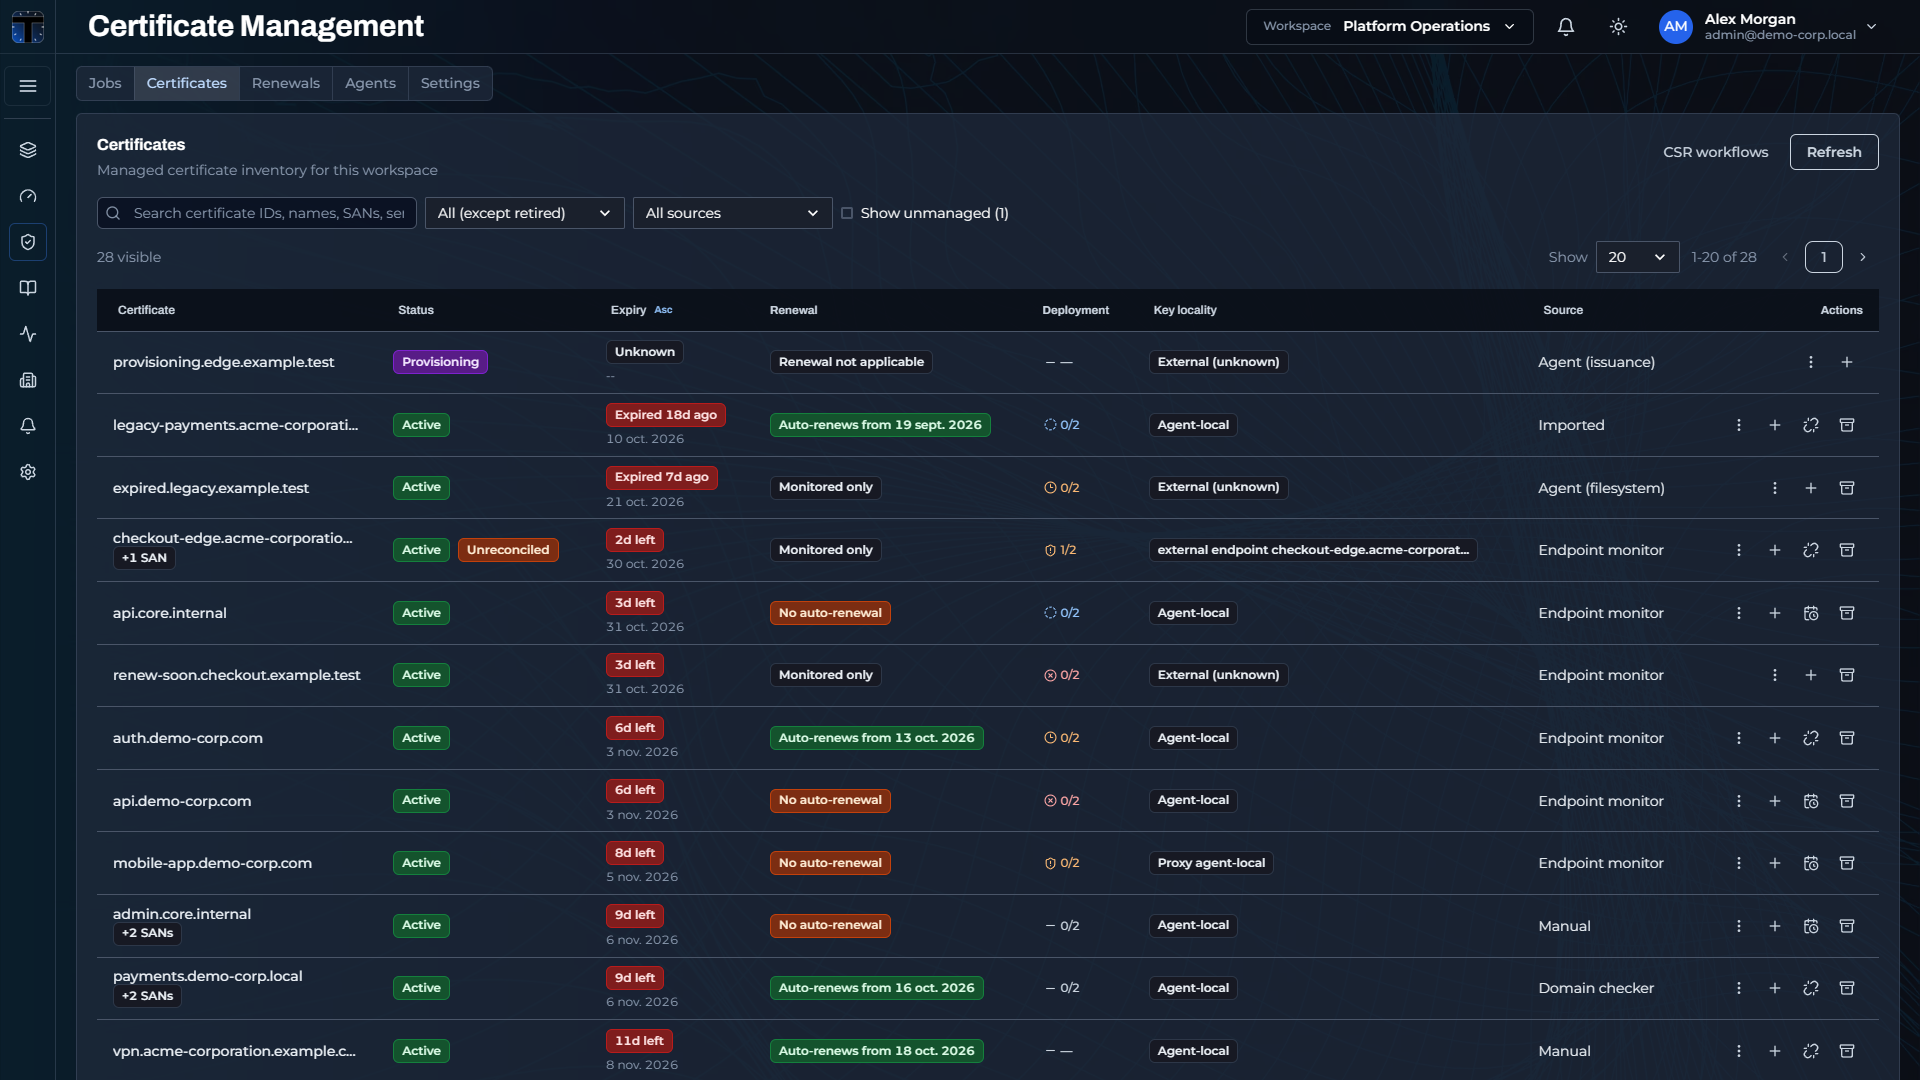
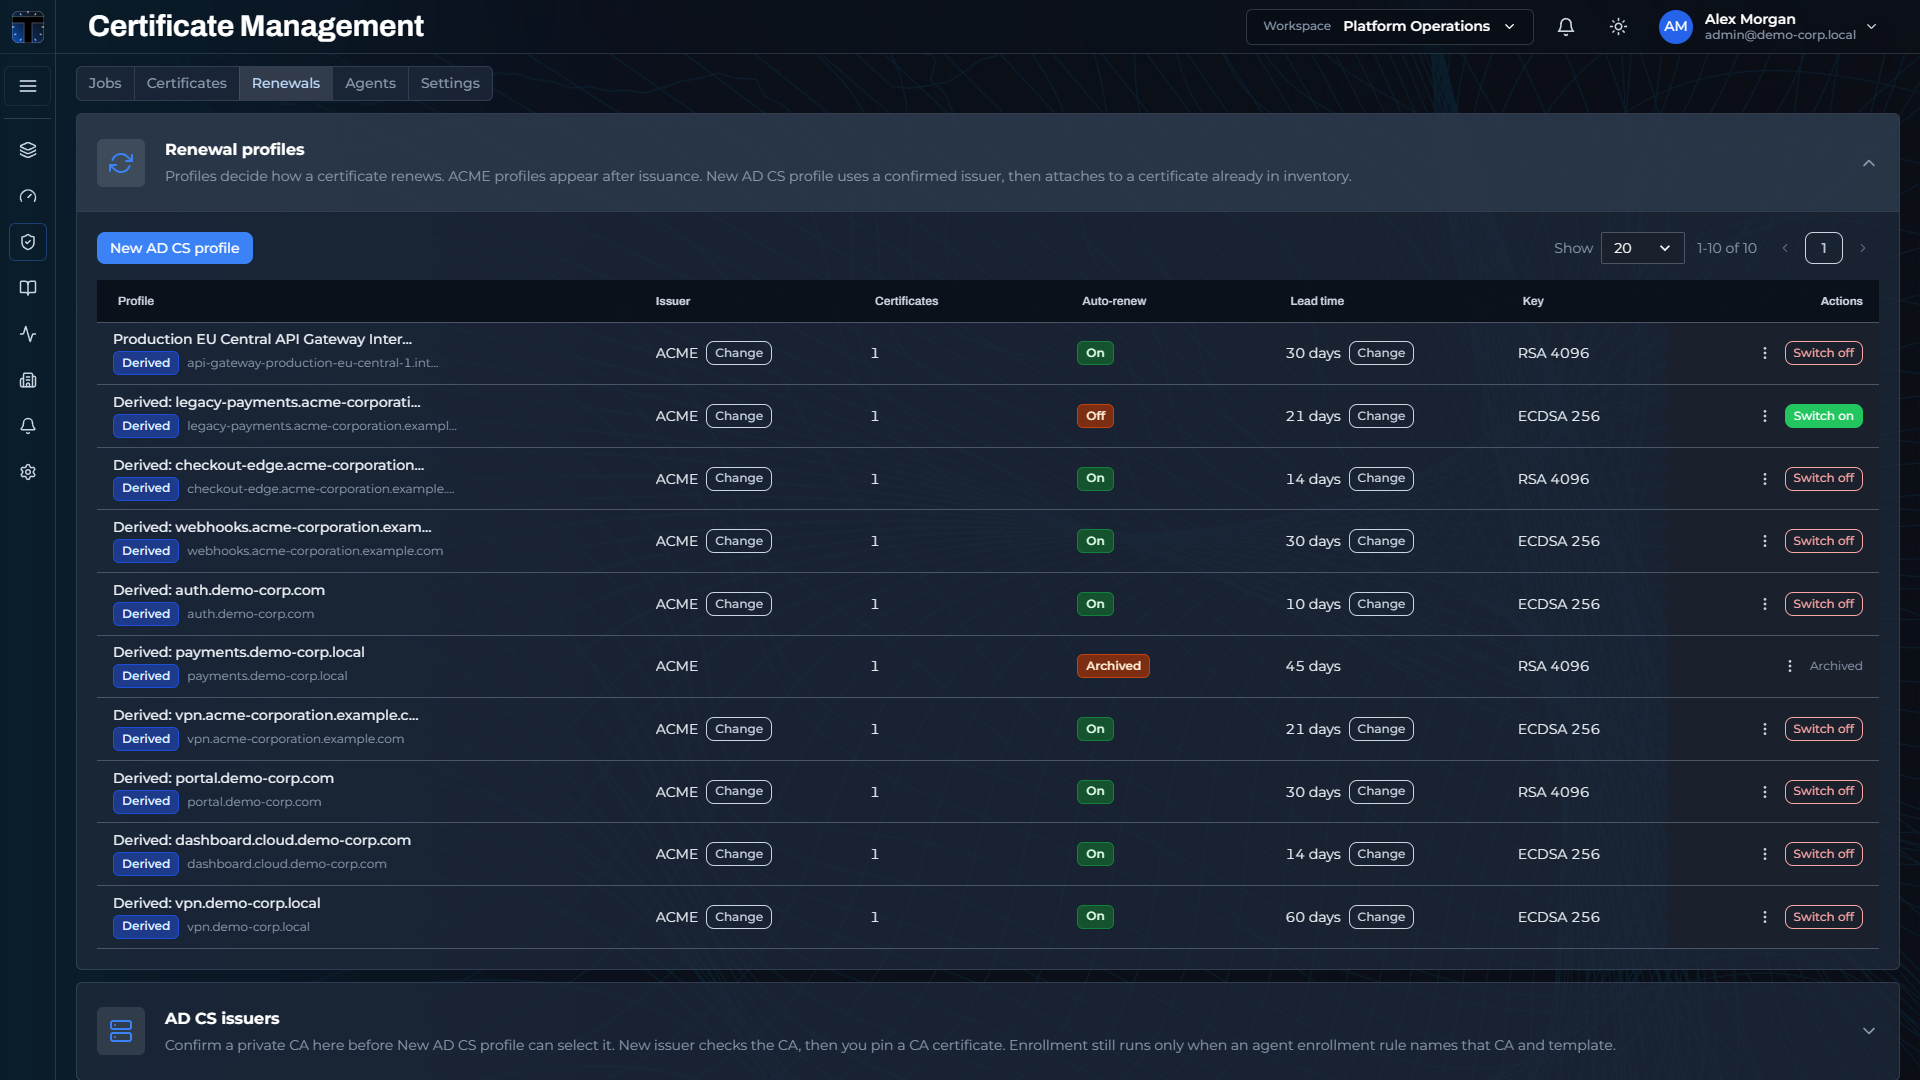
La automatización CertOps permite renovar, desplegar y verificar certificados SSL automáticamente mediante agentes outbound-only que nunca almacenan claves privadas en el control plane. Soporta ACME (certbot/acme.sh), DNS-01 para múltiples proveedores, rollback atómico y distribución de trust anchors internos en sistemas Windows, Debian/Ubuntu y RHEL/Fedora.
La plataforma incluye alertas multi-canal configurables (email, Slack, Teams, Discord, PagerDuty, webhooks), integraciones nativas con HashiCorp Vault, AWS Secrets Manager, Azure Key Vault, GCP Secret Manager, GitHub y GitLab para sincronización automática de metadatos, y un modelo RBAC con auditoría completa de acciones y aprobaciones vinculadas a hash.
- Gestión centralizada de certificados SSL con renovación automática y verificación end-to-end
- Inventario unificado de tokens, secretos y licencias con alertas por umbral de expiración
- Integración con vaults cloud (AWS, Azure, GCP) para descubrimiento automático de credenciales
- Auditoría de aprobaciones de renovación con trazabilidad completa y evidencia por paso
- Distribución segura de trust anchors internos en múltiples sistemas operativos
- Automatización CertOps sin almacenamiento de claves privadas en el control plane
- Visibilidad unificada de activos expirables con filtrado avanzado por categoría y propietario
- Alertas multi-canal configurables con escalabilidad y ventanas de entrega personalizadas
- Integraciones nativas con proveedores cloud principales para sincronización automática
- Diseño security-first: metadatos almacenados sin valores secretos en texto plano
- No incluye Dockerfile ni docker-compose en el repositorio principal (despliegue vía Helm o Compose externo)
- Complejidad HIGH con requisitos de infraestructura específicos (4 núcleos CPU, 4GB RAM, 20GB disco)
- Dependencia de herramientas externas para CertOps (certbot, acme.sh) que deben estar disponibles en el agente
- Soporte de integraciones limitado a configuraciones específicas por proveedor cloud o plataforma
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar mediante Helm chart en Kubernetes o Docker Compose externo. Configurar PostgreSQL como base de datos y definir variables de entorno según docs/CONFIGURATION.md. Asegurar acceso DNS-01 para renovación automática de certificados. Consultar QUICKSTART.md para opciones de despliegue rápido y DEVELOPMENT.md para cron scheduling y observabilidad.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.