
ticket-system
Sistema multiempresa de tickets IT con frontend React y backend Fastify/TypeScript. Incluye portal público sin login, panel staff con SLA, gestión de credenciales AES-256-GCM, SSO (OIDC/SAML/LDAP) y notificaciones asincrónicas BullMQ.
Ficha actualizada 27 sept 2026, 16:39 · upstream 27 sept 2026, 16:17 · release v1.1.0
Qué es ticket-system
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
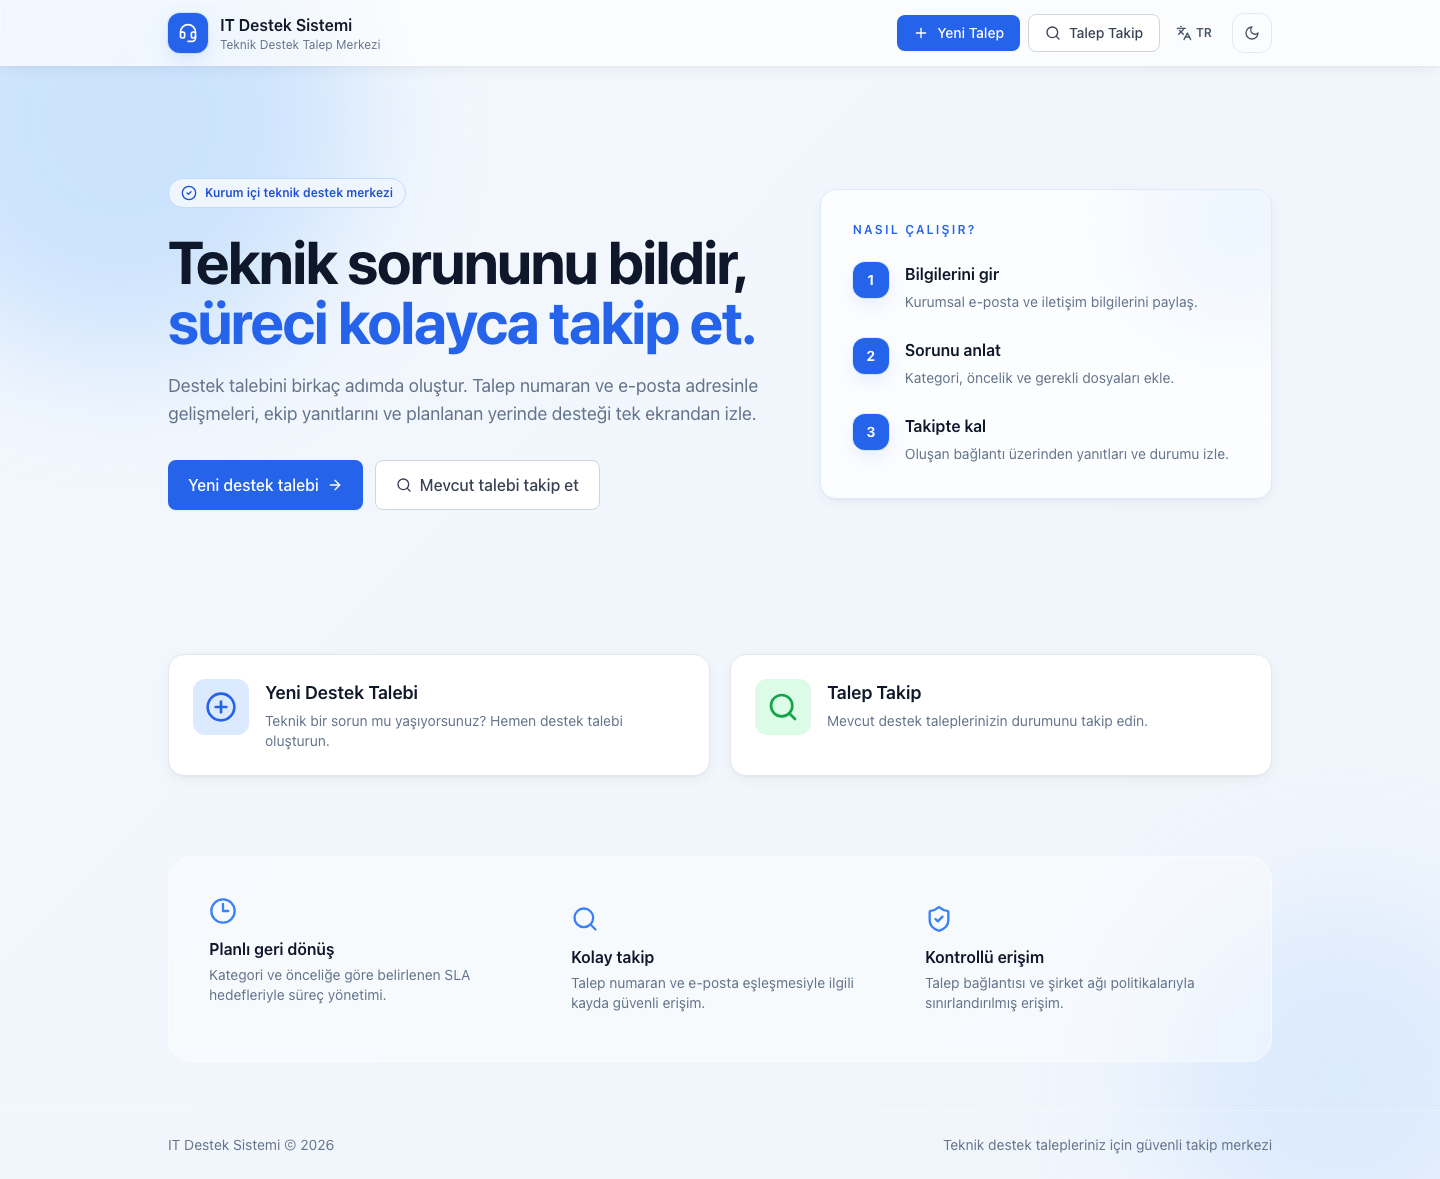
Ticket-system es una solución completa para soporte IT interno, diseñada para operar en entornos corporativos bajo Docker Compose. Combina un portal público sin autenticación con tokens de acceso efímeros y un panel administrativo robusto para equipos de TI. El backend está construido sobre Fastify 5 con TypeScript y Prisma, mientras que el frontend utiliza React 18 con Vite y TailwindCSS.
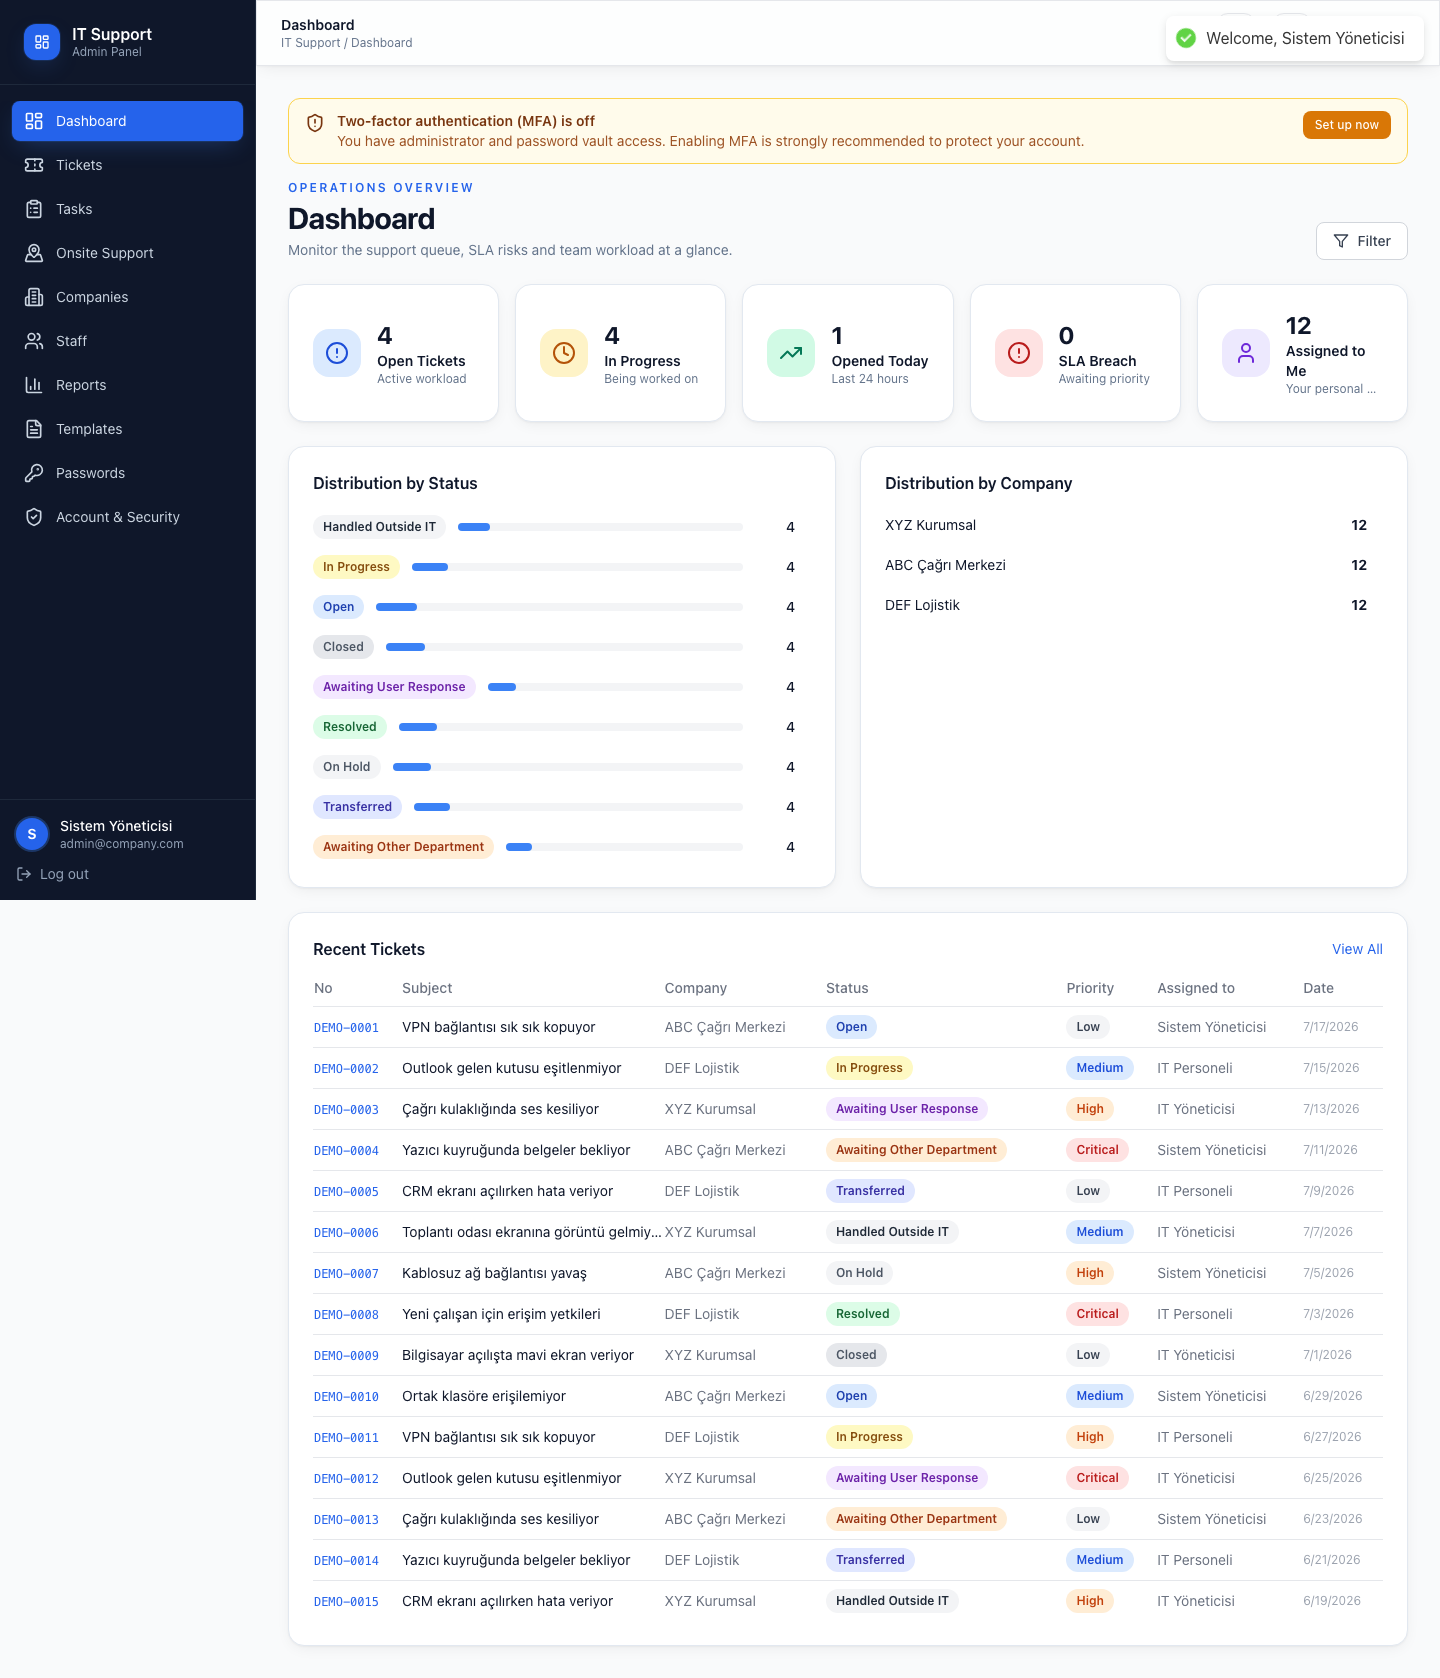
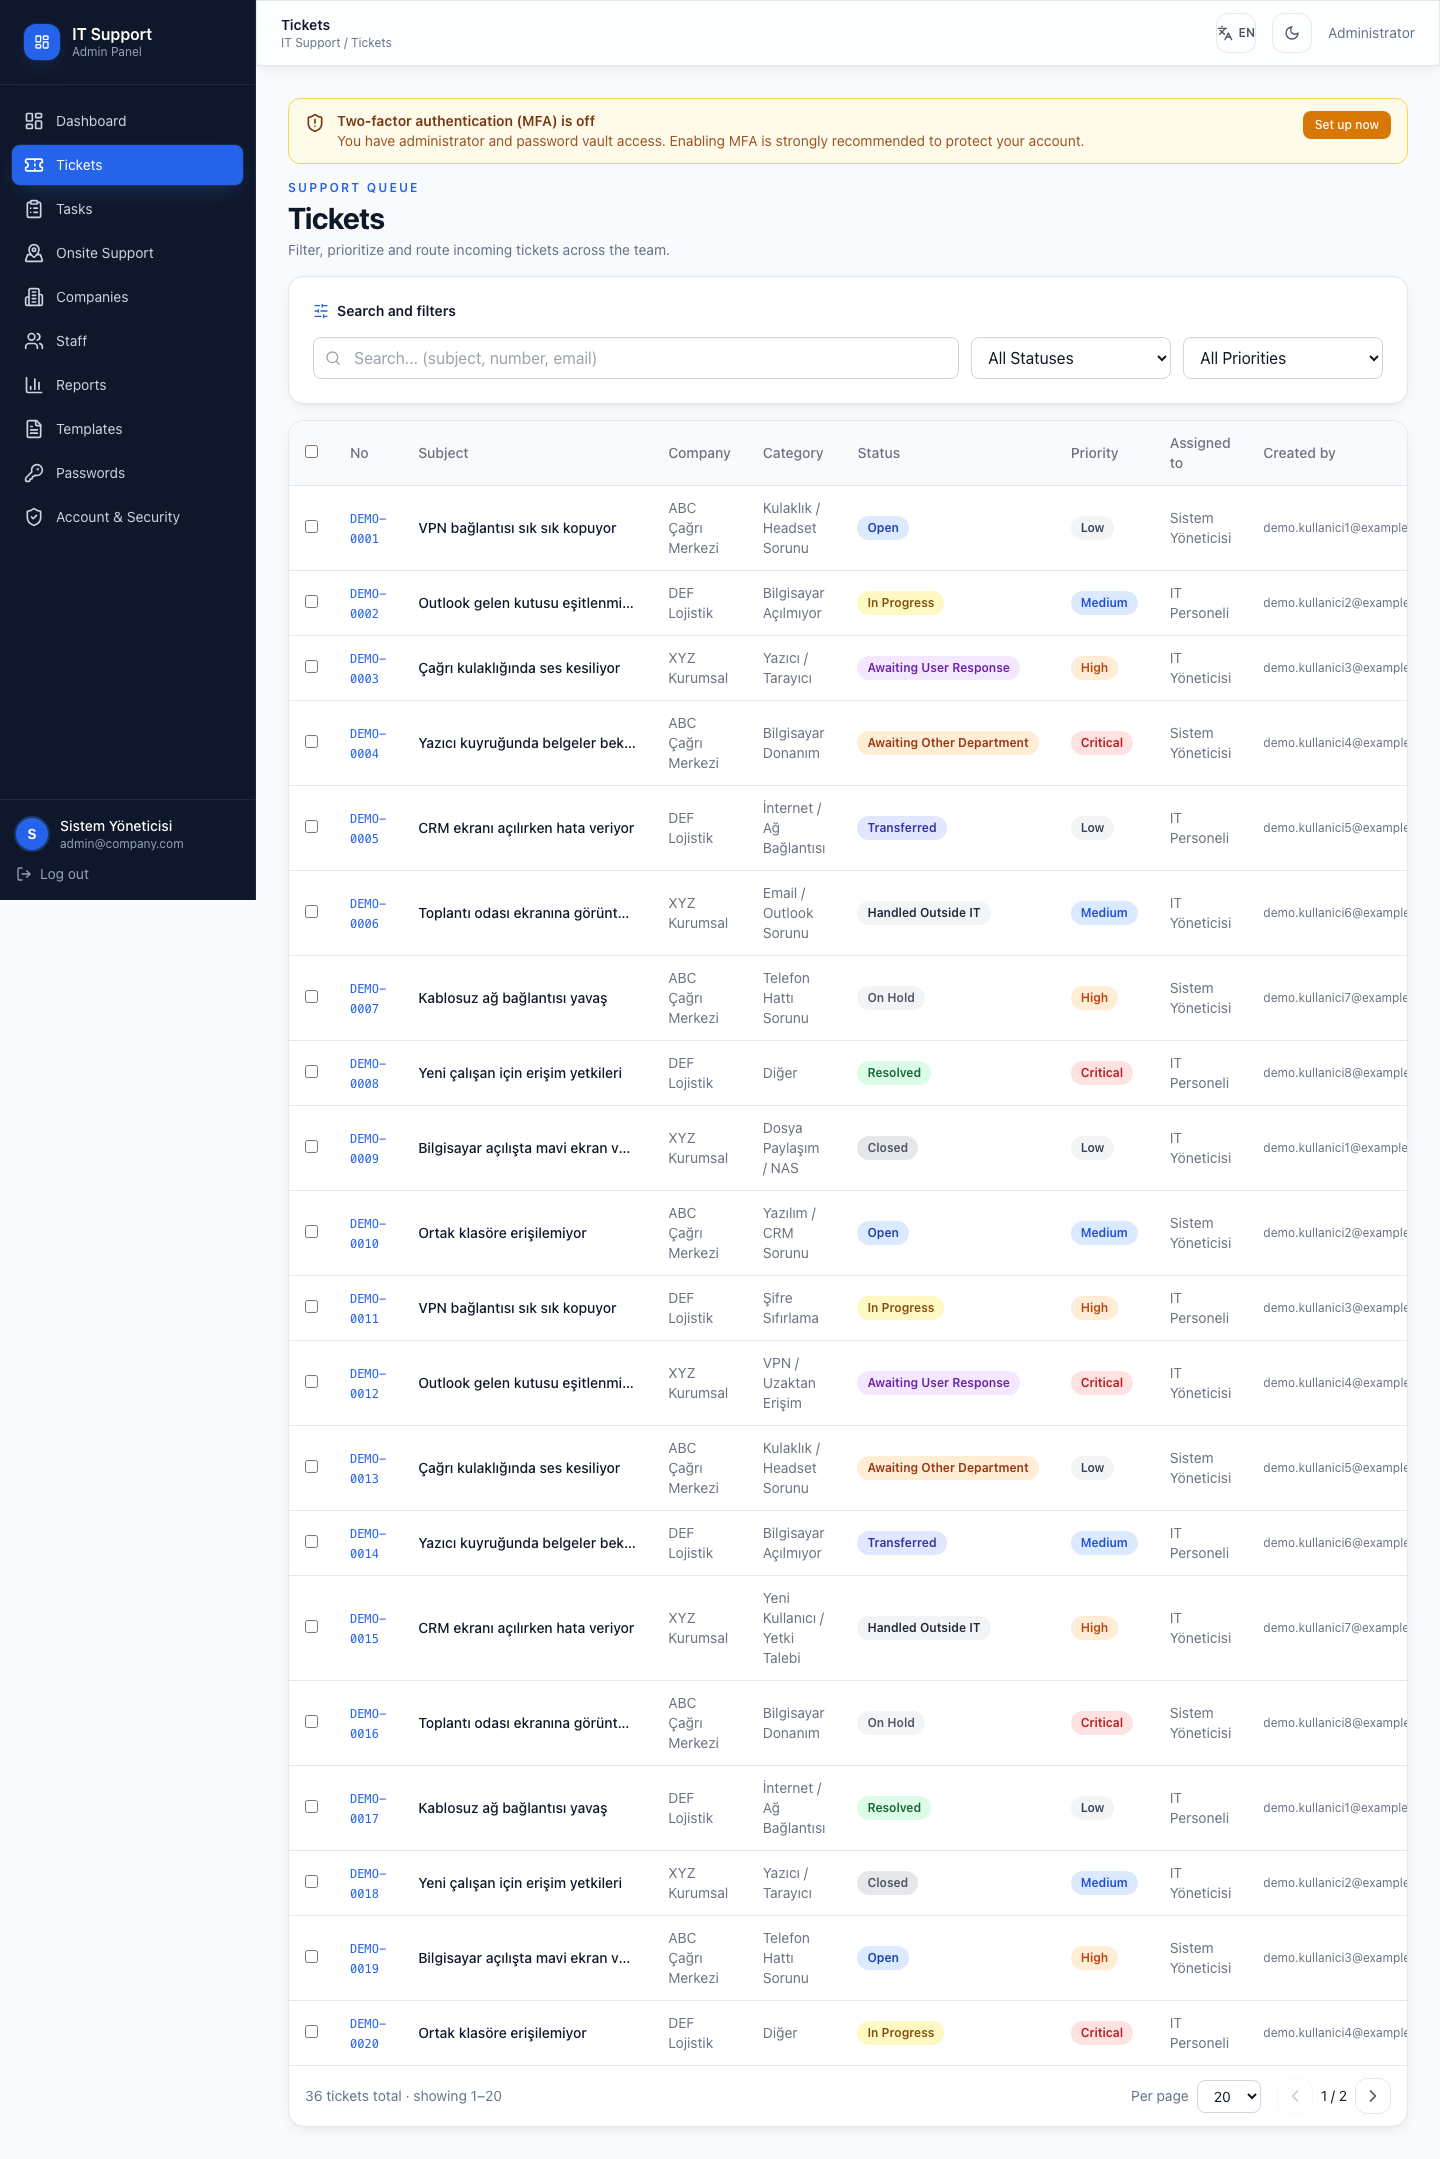
El sistema soporta múltiples empresas (tenancy) con branding personalizado por dominio, gestión de SLA basada en categorías y horarios, y una base de conocimientos integrada con soporte para Markdown. Incluye funcionalidades avanzadas como inventario ligero, integración con Microsoft Teams/Slack vía webhooks HMAC, y un panel de administración para gestionar usuarios, roles y una caja de credenciales cifrada.
La arquitectura incluye PostgreSQL 16 para persistencia, Redis 7 con BullMQ para colas de notificaciones (email/SMS), y soporte para Server-Sent Events (SSE) para actualizaciones en tiempo real. El despliegue se recomienda detrás de un reverse proxy como Nginx Proxy Manager o Coolify, con autenticación SSO opcional mediante OpenID Connect, SAML 2.0 o LDAP.
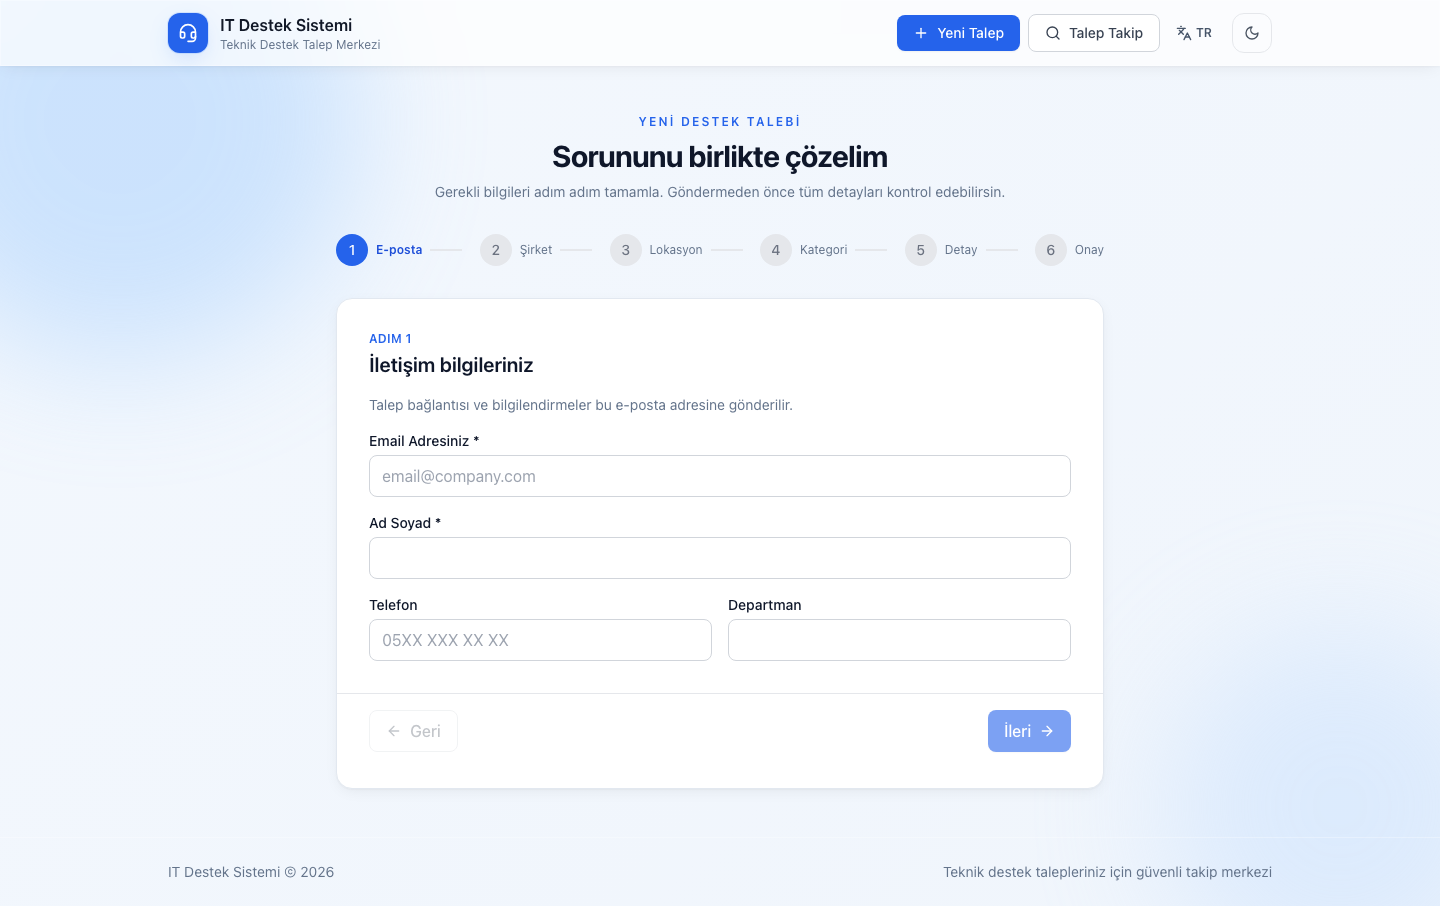
- Gestión de tickets públicos sin login mediante tokens de acceso efímeros para usuarios finales.
- Panel administrativo para IT staff con gestión de SLA, asignación de tareas y reportes CSV.
- Caja de credenciales segura (vault) para resetear contraseñas de usuarios con auditoría AES-256-GCM.
- Soporte multiempresa con branding personalizado por dominio y configuración SMTP/SMS por compañía.
- Portal público sin autenticación directa, usando tokens de acceso únicos y caducados para seguridad.
- Caja de credenciales cifrada con AES-256-GCM y auditoría obligatoria en cada visualización.
- Soporte nativo para SSO (OpenID Connect, SAML 2.0, LDAP) con mapeo de grupos a roles.
- Notificaciones asincrónicas mediante BullMQ con reintentos exponenciales y backoff.
- Base de conocimientos integrada con búsqueda y sugerencias automáticas en el wizard de tickets.
- No incluye Dockerfile nativo; se requiere usar docker-compose.yml para construir las imágenes manualmente.
- El portal público no tiene autenticación por defecto; exige capa adicional (VPN, IP allowlist o reverse proxy) en producción.
- La migración de bases de datos requiere un baseline manual antes de actualizar versiones de Prisma.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar detrás de Nginx Proxy Manager o Coolify. Generar secretos obligatorios (JWT_SECRET, CREDENTIALS_ENC_KEY) con openssl antes de iniciar. No ejecutar seed.ts en producción; crear el admin manualmente. Habilitar autenticación SSO si se expone a internet. Verificar configuración de CORS y tokens SSE.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.