
gateway
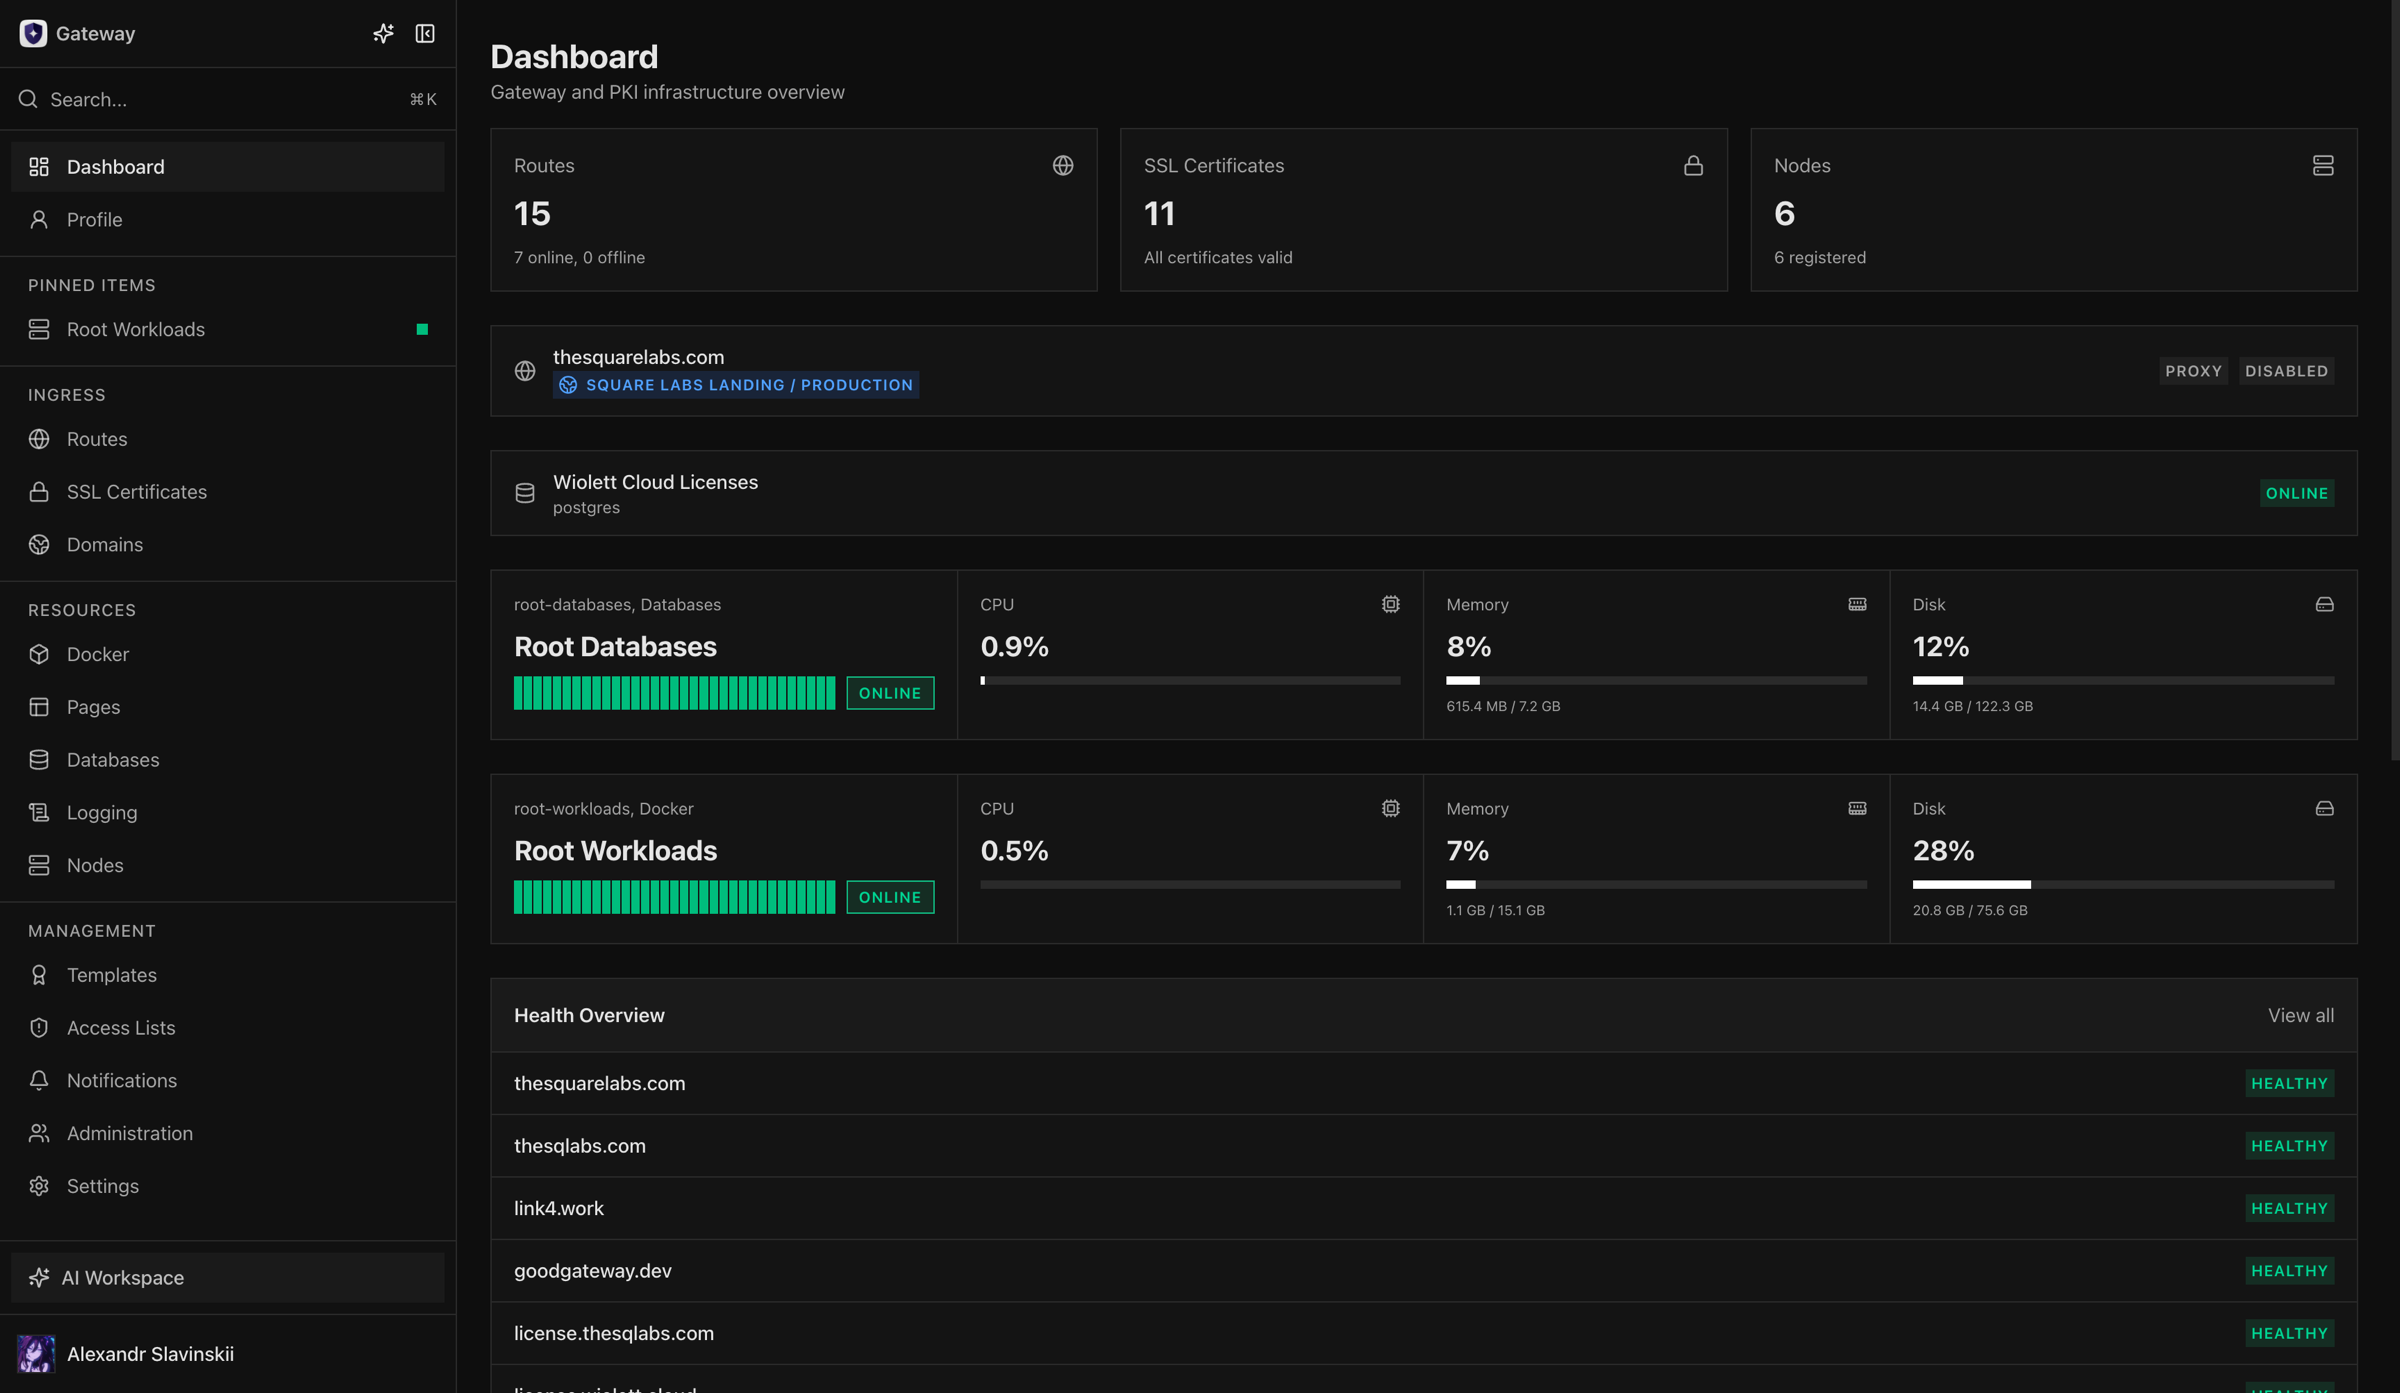
Gateway es un control plane de infraestructura en la nube orientado a IA que gestiona nginx ingress, Docker workloads, certificados, bases de datos, logs y monitoreo. Es una plataforma completa para operaciones de infraestructura.
Ficha actualizada 23 sept 2026, 11:06 · upstream 23 sept 2026, 11:06 · release v2.10.1
Qué es gateway
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Gateway proporciona un solo producto para el trabajo diario de equipos de infraestructura, plataformas y SRE. Permite operar múltiples nodos de proxy, Docker y monitoreo sin necesidad de abrir puertos de administración en cada nodo. Ofrece una interfaz UI enfocada con API para tareas de producción, manteniendo la independencia del sistema operativo para operaciones, automatización y recuperación.
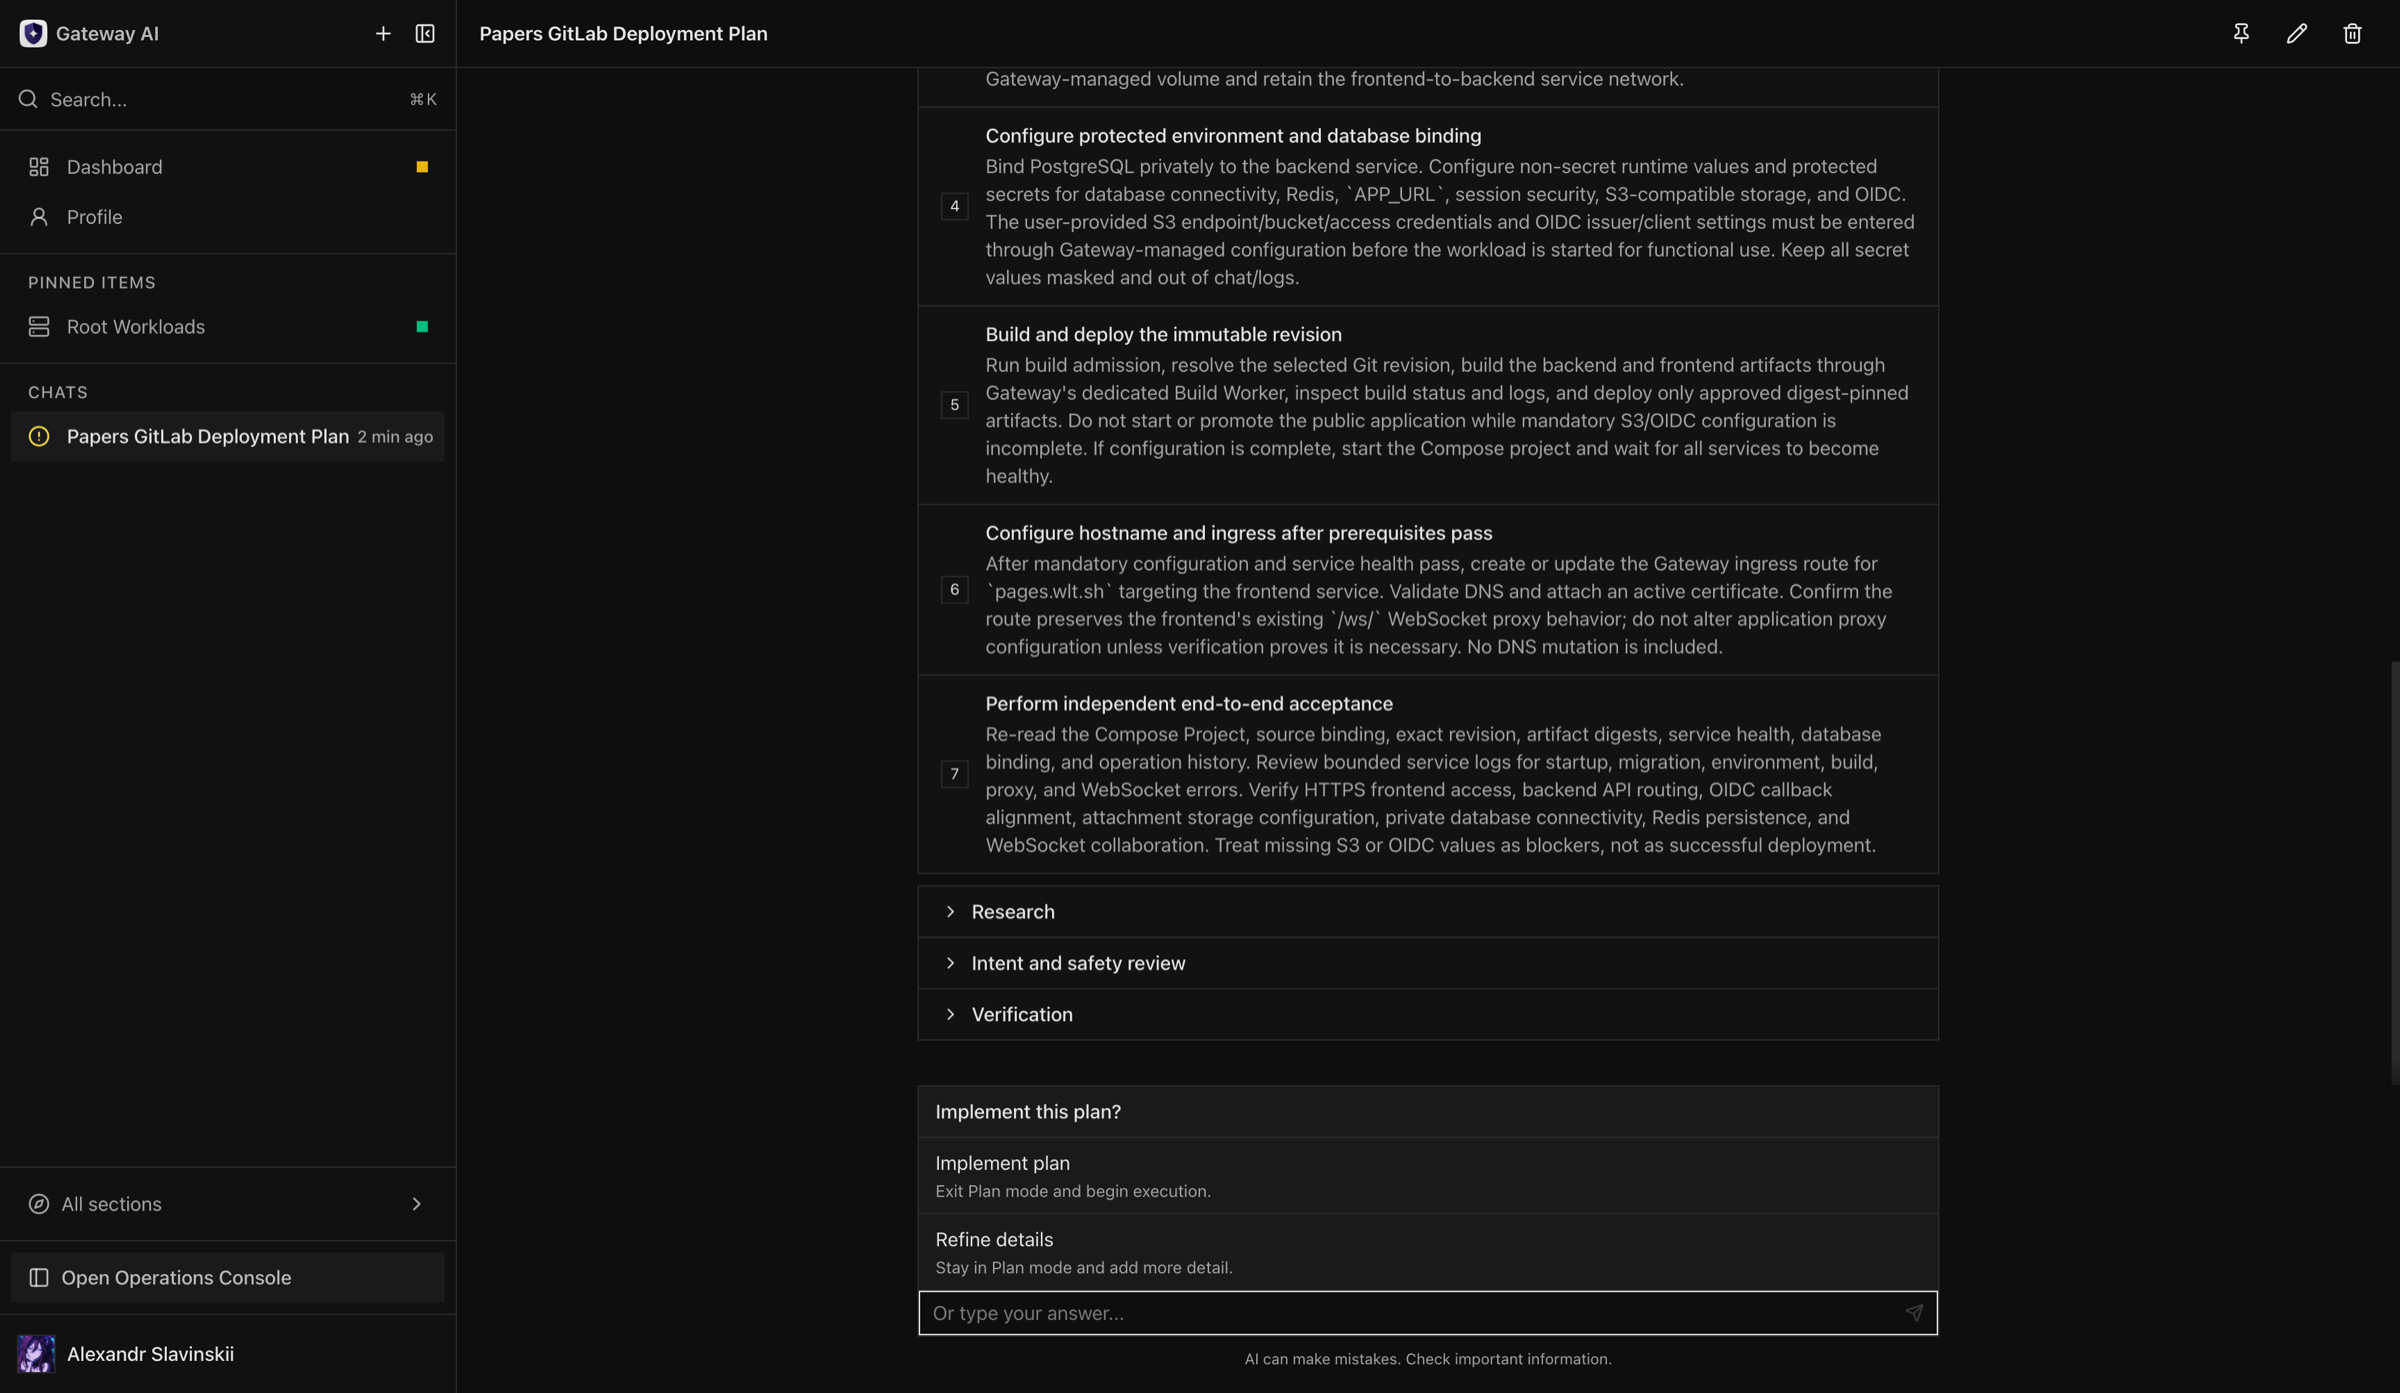
La plataforma se centra en un "Workspace de IA" como interfaz principal, donde los usuarios pueden crear escenarios o describir resultados deseados, revisar planes propuestos y decidir si ejecutarlos. El panel de Operaciones mantiene una interfaz completa e independiente para la misma infraestructura, lo que significa que instalar, operar, automatizar y recuperar Gateway no depende de IA.
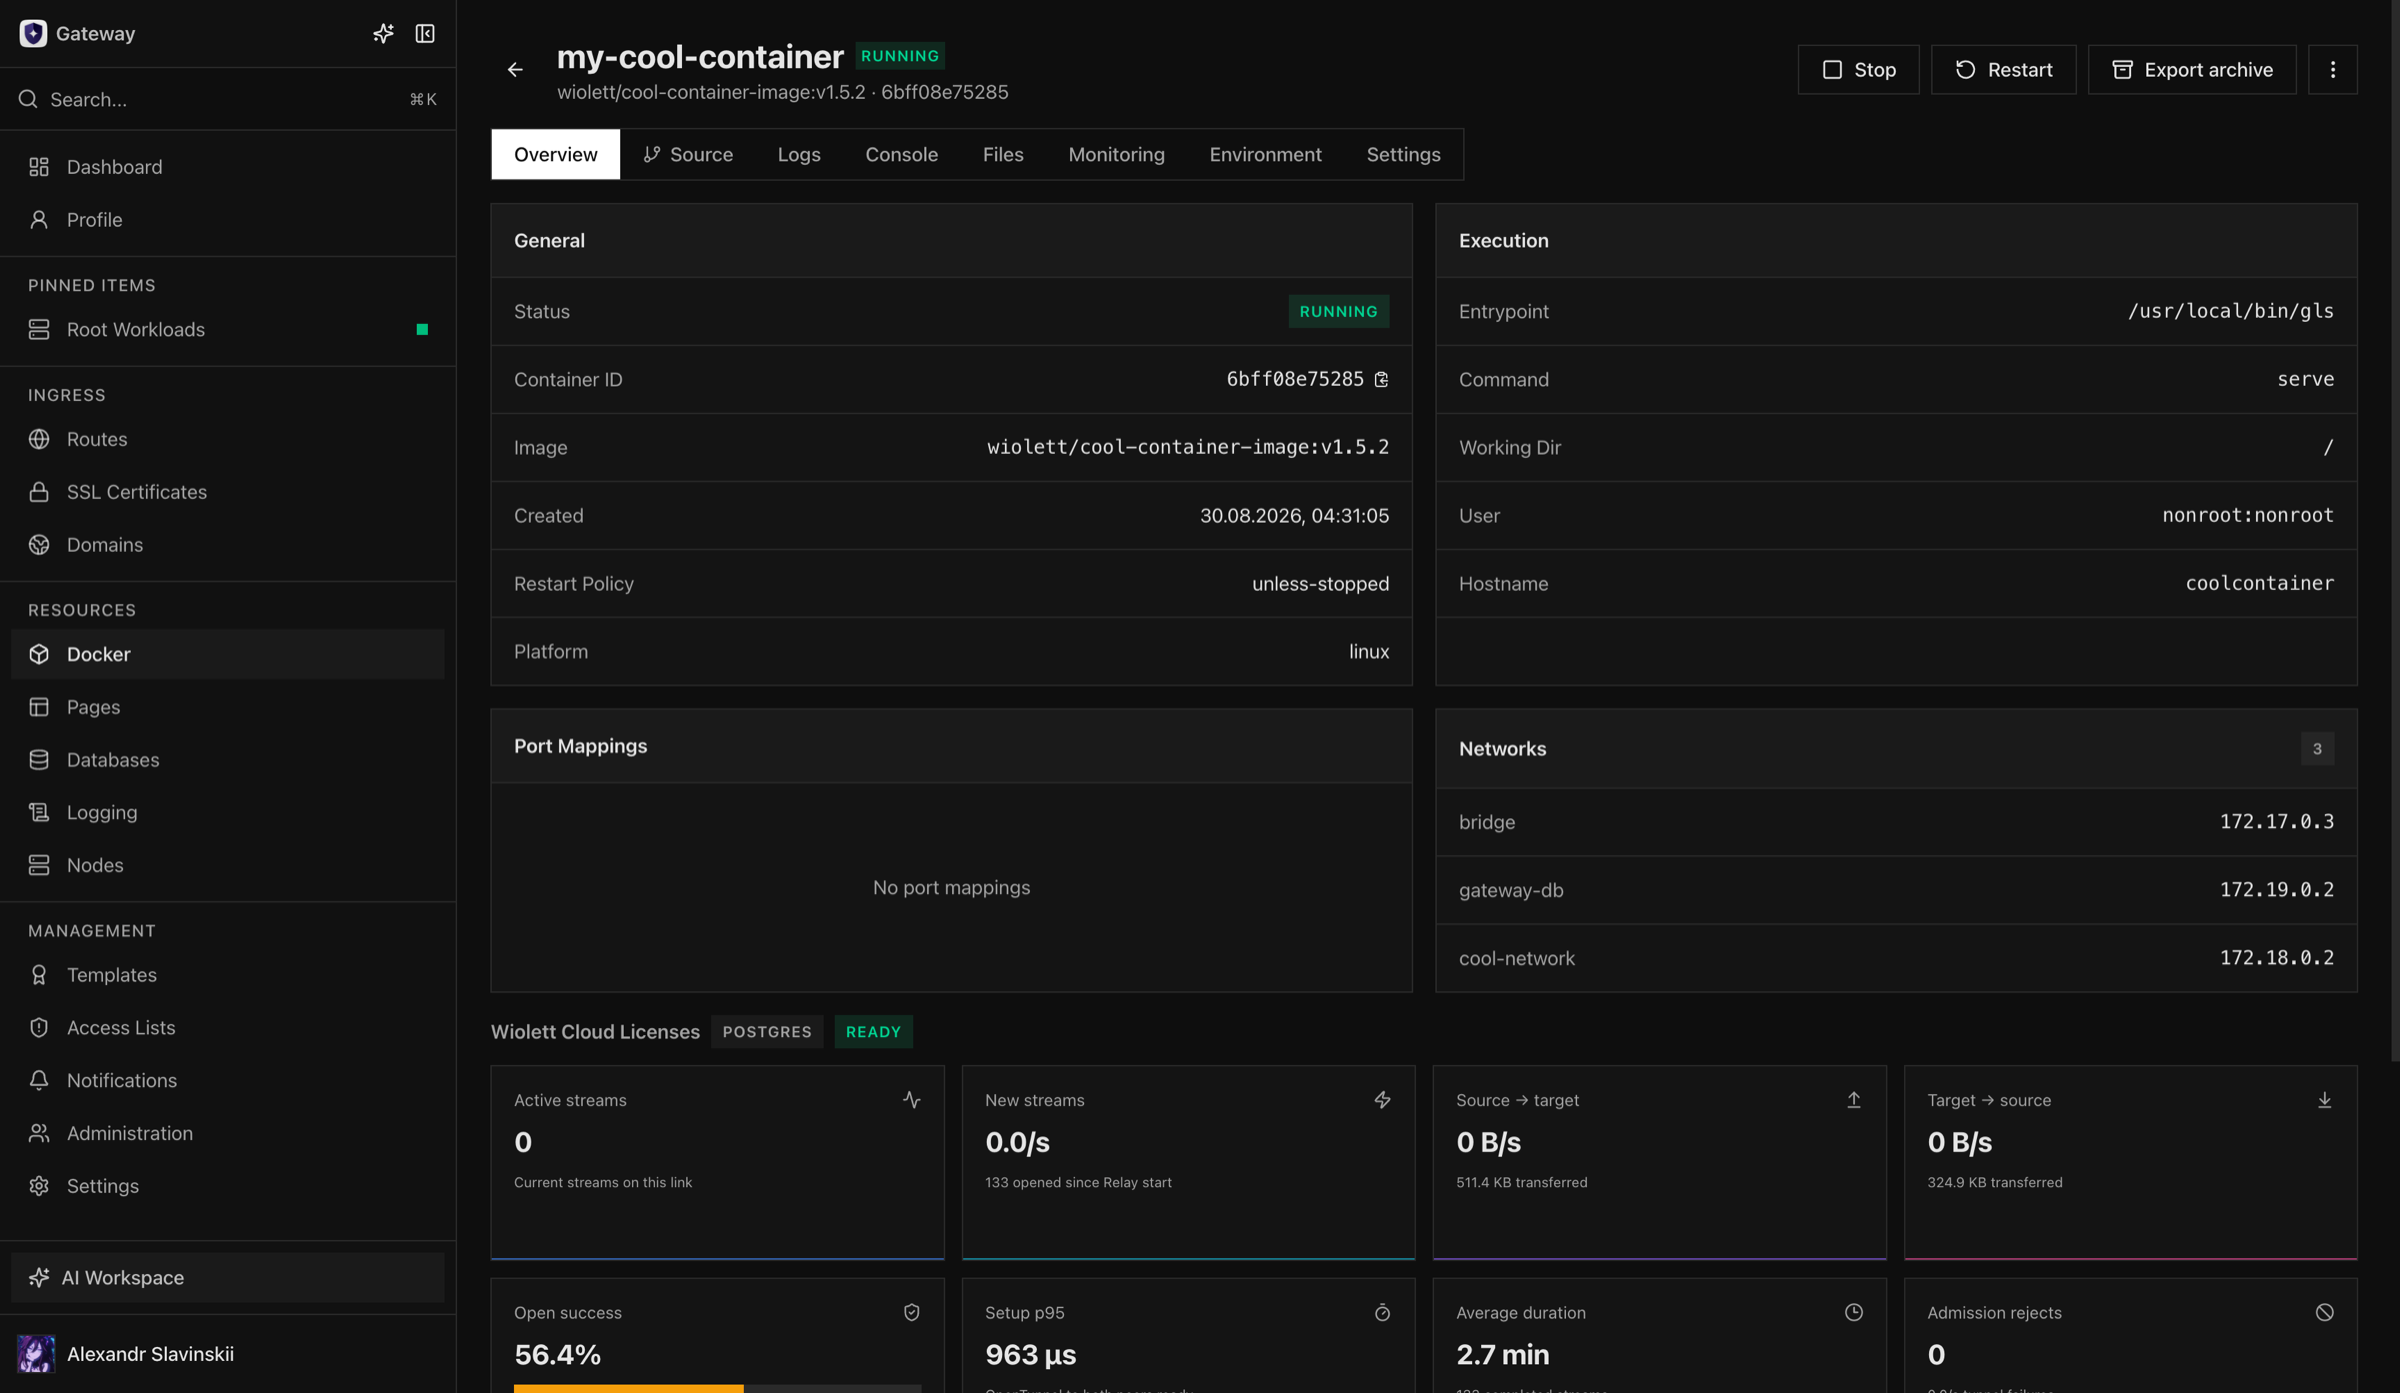
Se recomienda usar Gateway cuando se desea: - Operar múltiples nodos de proxy, Docker y monitoreo sin exponer puertos de administración en cada nodo. - Proporcionar a los operadores una interfaz UI enfocada y API para tareas de producción sin acceso root. - Centralizar certificados TLS, PKI interna, certificados ACME, dominios, páginas de estado, notificaciones y historial de auditoría. - Gestionar contenedores Docker, despliegues, archivos .gwca portátiles o basados en registry, logs, archivos, consolas, secretos y flujos del registro. - Exponer automatización controlada a través de tokens API, OAuth 2.0 PKCE, webhooks CI/CD y clientes MCP. - Iniciar desde un escenario del Workspace de IA o usar el modo Plan para investigar y validar cambios multi-paso antes de confirmar ejecución.
- Gestionar múltiples nodos de nginx ingress, Docker y monitoreo sin exponer puertos de administración en cada nodo.
- Centralizar certificados TLS, PKI interna, ACME, dominios, páginas de estado, notificaciones y auditoría en un solo lugar.
- Automatizar despliegues de contenedores con soporte para .gwca portátiles o basados en registry, logs y archivos.
- Implementar planes de despliegue blue/green con monitoreo de capacidad física (GPU) y migración entre nodos.
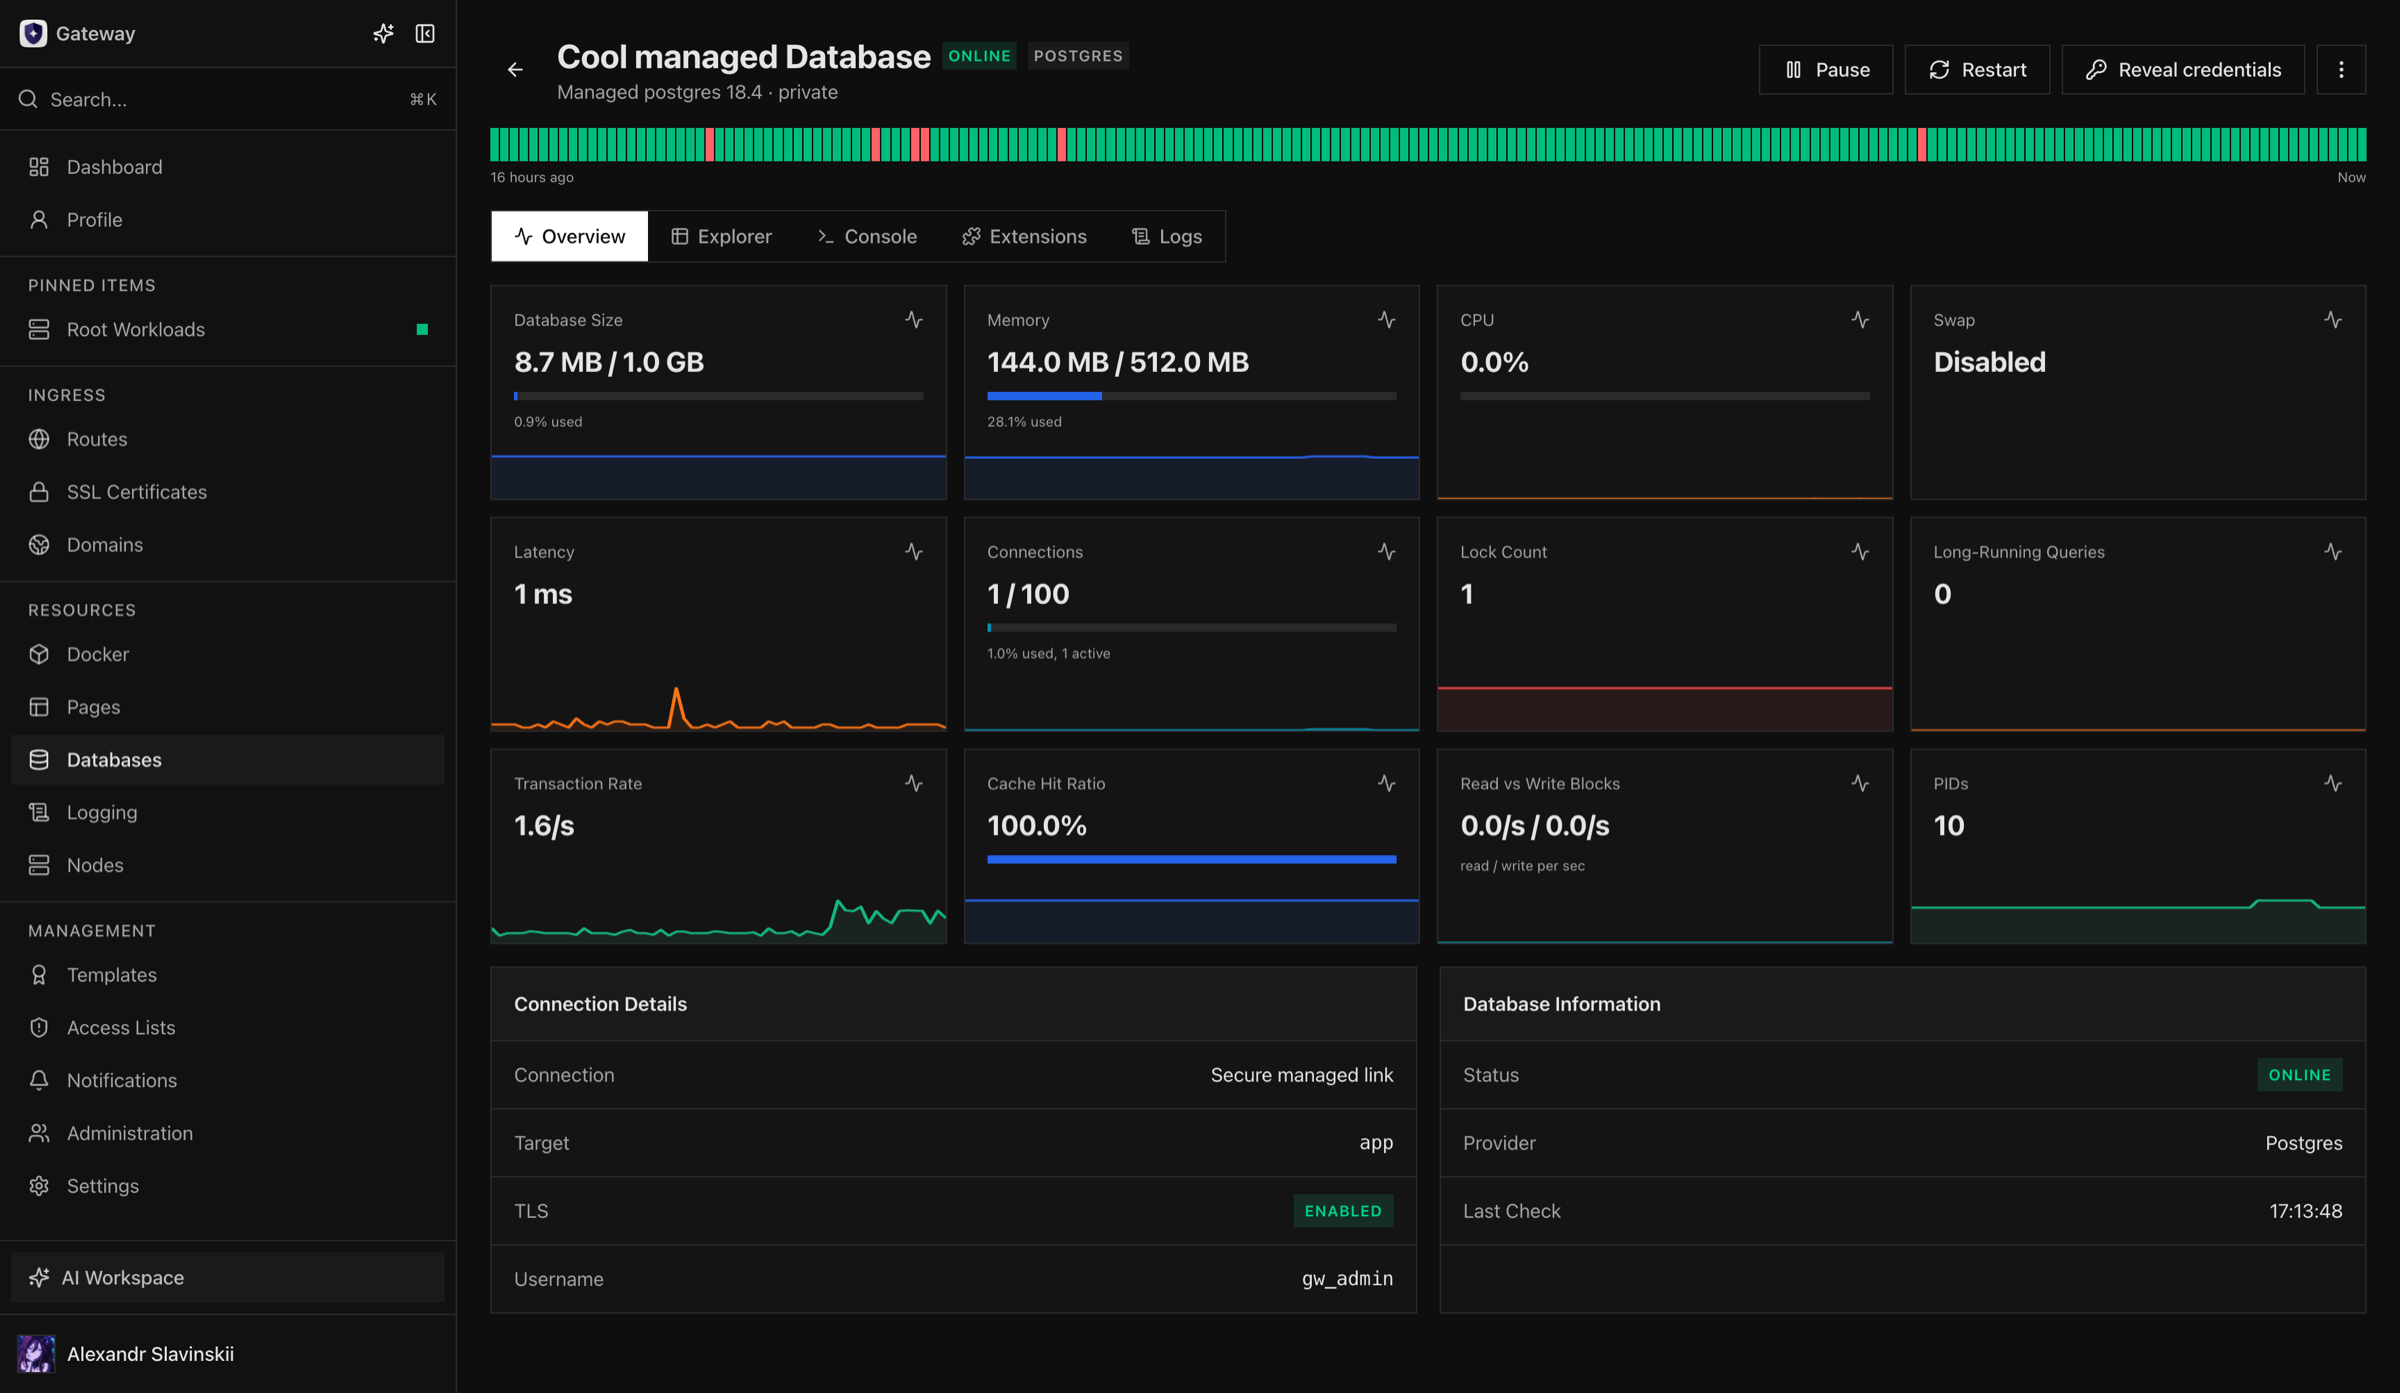
- Gestionar bases de datos PostgreSQL, Redis y ClickHouse con credenciales criptografadas y consultas escalables.
- Automatizar flujos de CI/CD a través de tokens API, OAuth 2.0 PKCE y webhooks de integración continua.
- Soporta múltiples arquitecturas: Docker Compose, despliegues directos desde Git Branches, blue/green deployments y contenedores compartidos.
- Ofrece un Workspace de IA para planificar infraestructura con escenarios estructurados o descripciones de objetivos, manteniendo la independencia operativa del sistema.
- Permite exportar e importar contenedores Docker como archivos .gwca portátiles o basados en registry sin necesidad de imágenes preexistentes.
- Soporta GPU dedicadas (NVIDIA/AMD/Intel) con soporte para migración entre nodos y exportación de contenedores, aunque no es compatible con GPU en cargas de trabajo que lo utilicen.
- Proporciona un registro centralizado de dominios, certificados ACME, páginas de estado y auditoría de acceso.
- Soporta monitoreo detallado de CPU, memoria, disco, red y capacidades físicas como GPU.
- La arquitectura es compleja con múltiples componentes (frontend, backend, inferencia, proxy) que pueden generar puntos únicos de fallo.
- El despliegue requiere un servidor Docker con permisos elevados (root privileges), lo que limita la portabilidad en entornos sin Docker o en contenedores aislados.
- La integración con infraestructura existente como Kubernetes, IaaS o herramientas observables adicionales puede requerir configuración adicional.
- El uso de GPU requiere un plan Enterprise y no es compatible con cargas de trabajo que dependen de GPU (por ejemplo, ciertos tipos de ML).
- La gestión de secretos y credenciales debe realizarse a través del Workspace de IA o MCP para mantener la seguridad.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
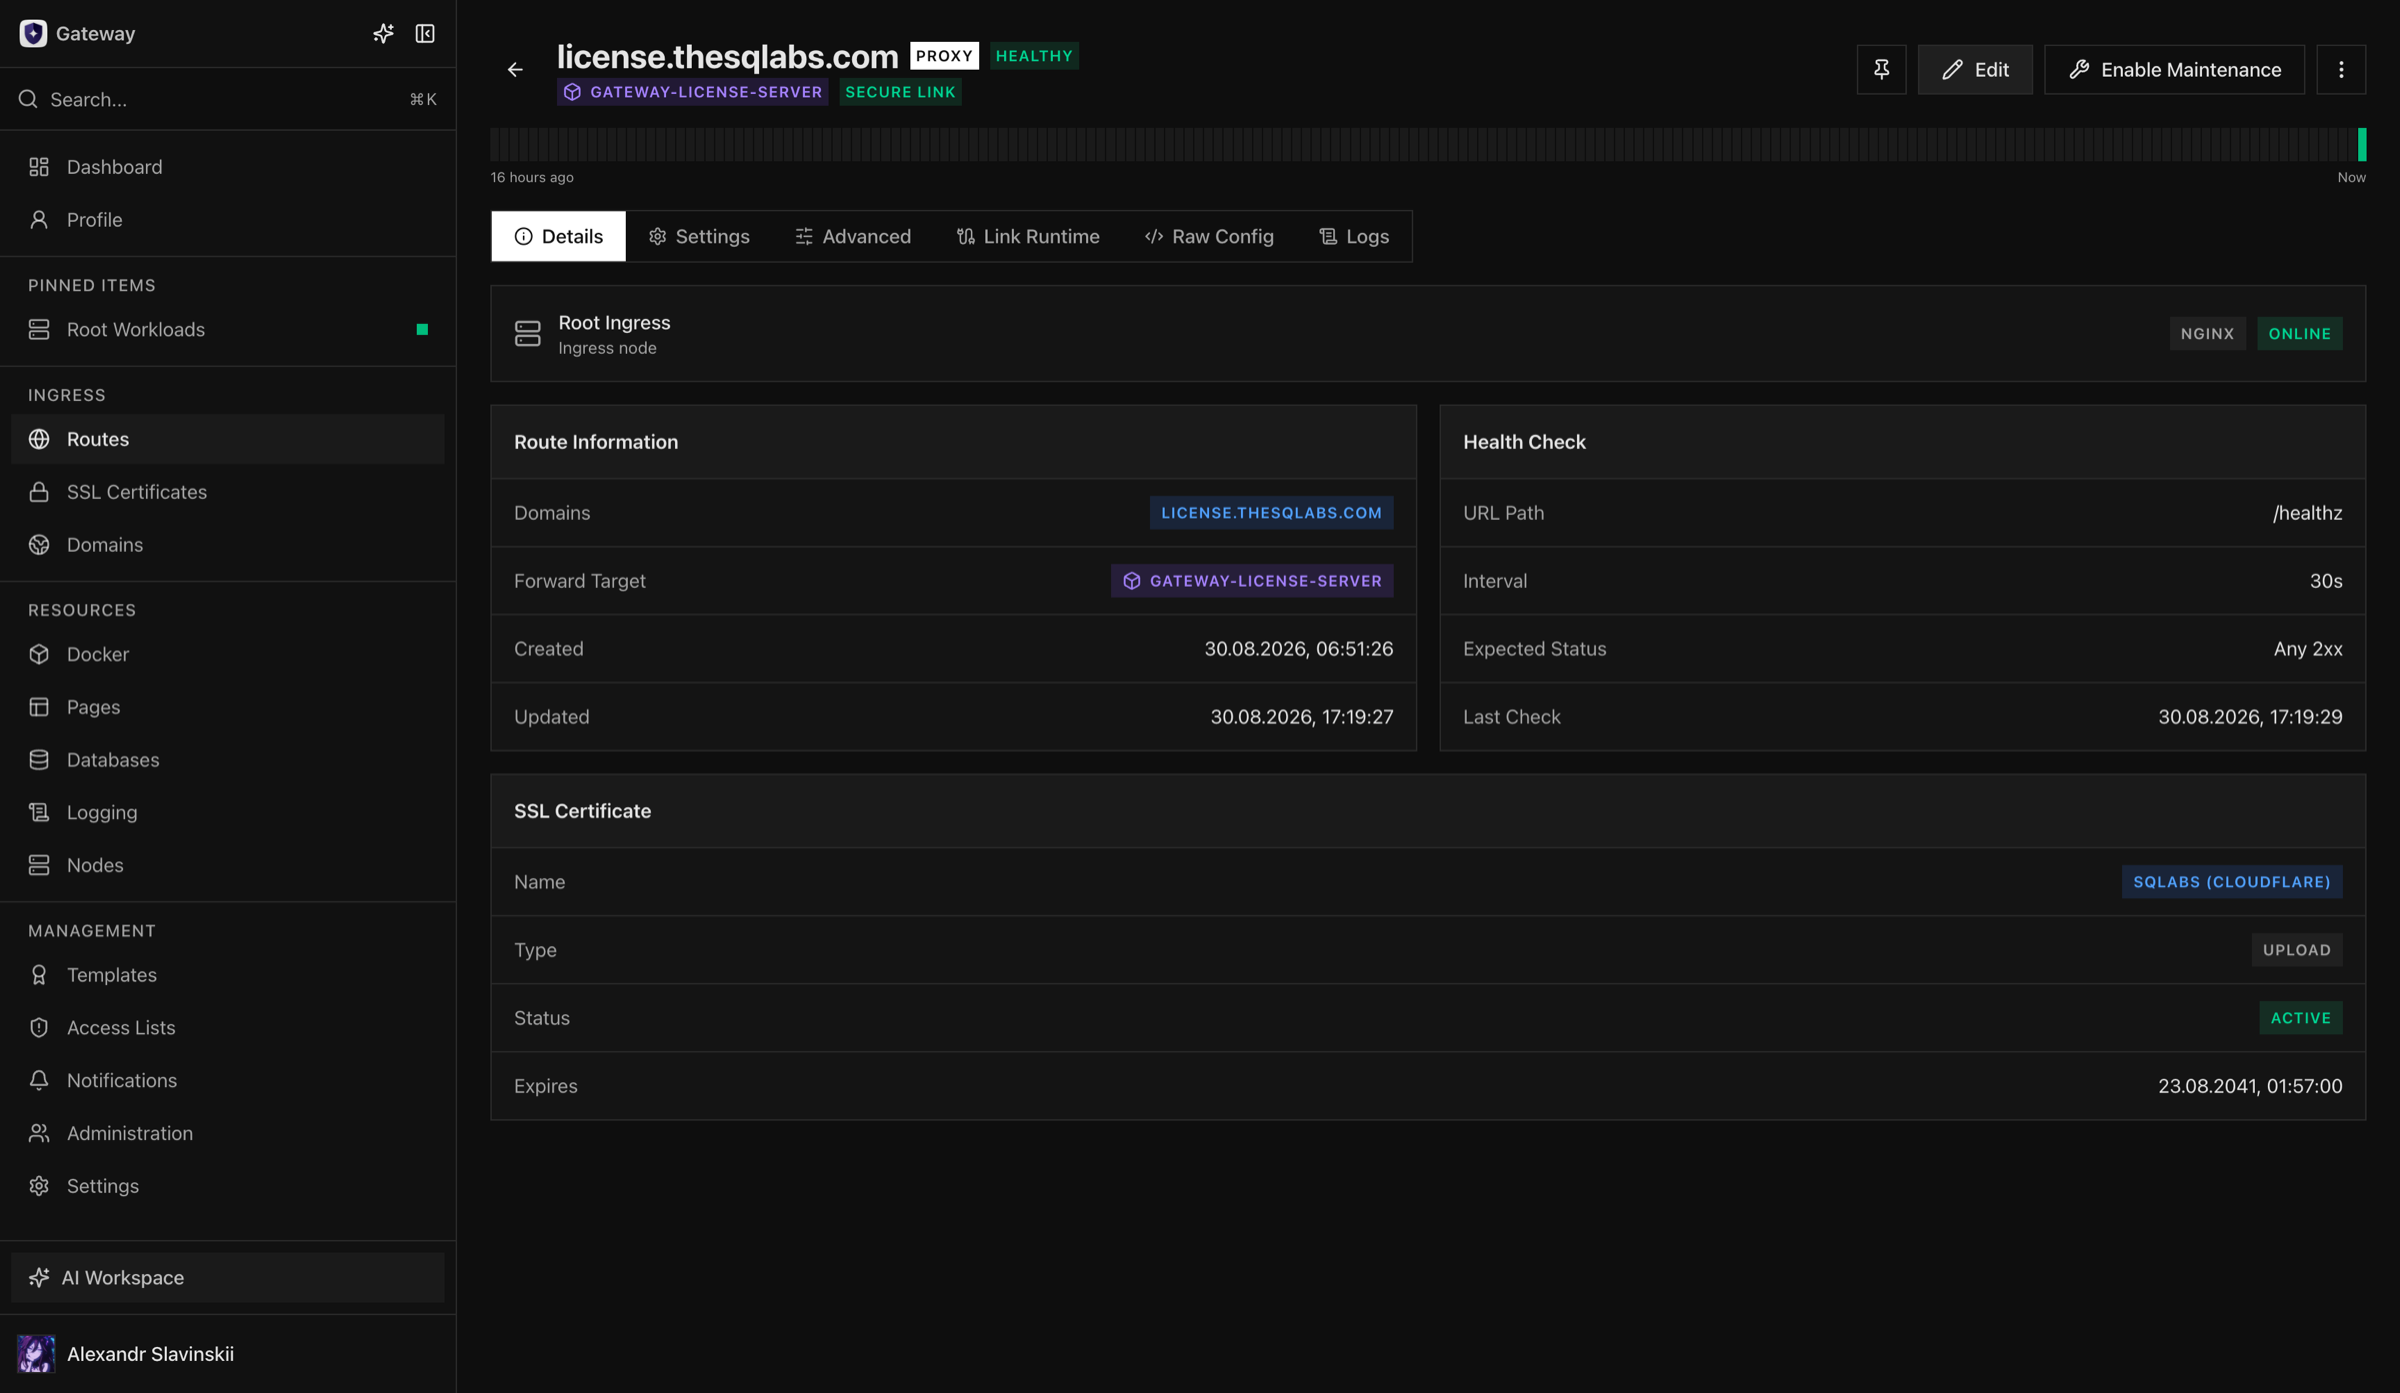
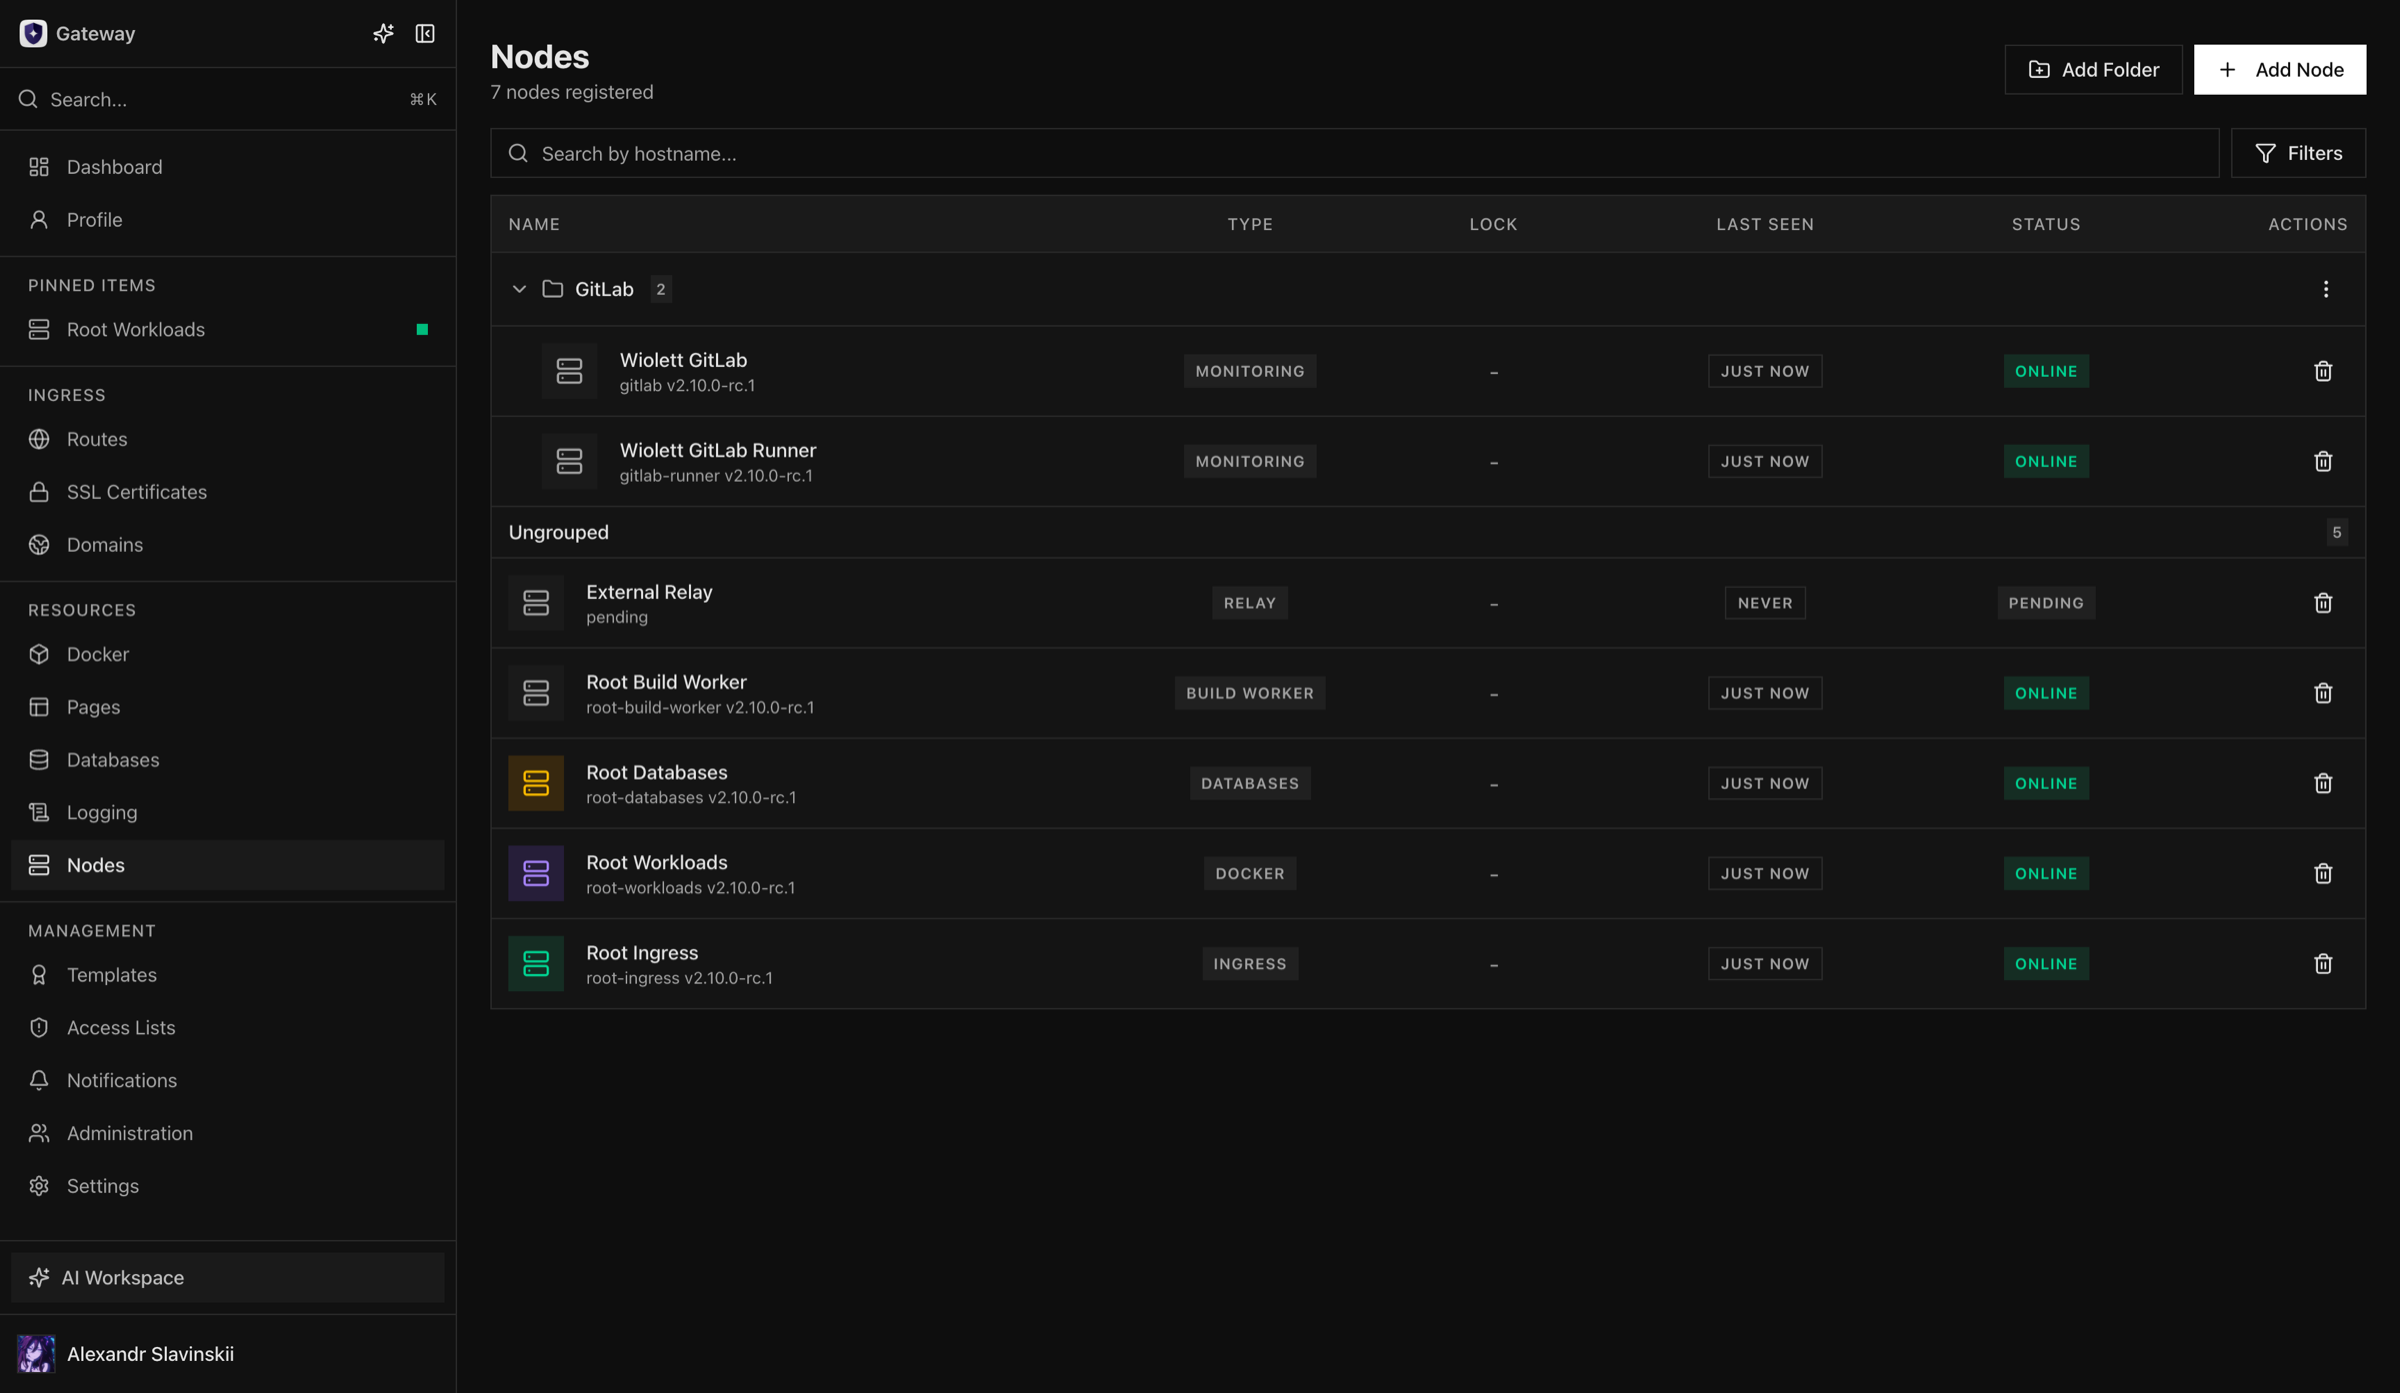
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar Gateway requiere un servidor Docker con permisos elevados. El socket de Docker es montado como privilegio porque es necesario para actualizaciones firmadas, recuperación y servicios gestionados por Gateway. El contenedor de aplicación forma parte del Trust Computing Base del host Docker; cualquier compromiso del contenedor debe tratarse como posible compromiso del host. Recomendación: ejecutar Gateway en un VM aislada o servidor dedicado, nunca colocalizar cargas de trabajo no relacionadas ni credenciales en el mismo host Docker. No sustituir el socket con un mount solo leido (el API sigue siendo privileged). Para producción, se recomienda: - Usar una imagen oficial de Docker para la aplicación. - Configurar SSL/TLS mediante certificados firmados o ACME. - Implementar autenticación OAuth 2.0 PKCE y tokens API con scopes específicos. - Configurar logging a ClickHouse o similar.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.