
systemprompt-template
Infraestructura de gobernanza para agentes IA: capa de control en Rust que autentica, autoriza y audita interacciones con modelos y herramientas MCP. Self-hosted, agnóstico a proveedores y capaz de operar en air-gap.
Ficha actualizada 25 sept 2026, 13:28 · upstream 25 sept 2026, 13:21 · release v0.49.0
Qué es systemprompt-template
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
SystemPrompt actúa como plano de control para tu infraestructura de IA, insertando una capa de políticas entre tus clientes y los modelos o herramientas conectados. El sistema utiliza un binario compilado en Rust que gestiona identidad, acceso a modelos, ejecución de herramientas MCP y auditoría completa de costos e inferencia. La persistencia se realiza mediante PostgreSQL, almacenando trazas de decisiones de política, actividad de herramientas y registros de auditoría correlacionados por identidad.
La arquitectura permite extender capacidades del runtime mediante extensiones en Rust que se registran en tiempo de compilación o enlace, descubiertas y validadas al inicio. El núcleo provee funcionalidades compartidas (gateway, políticas), mientras tú implementas el comportamiento de dominio bajo `services/` o `extensions/`. Soporta despliegue local con Docker o instalación nativa, requiriendo Rust 1.96+ y PostgreSQL 18.
La seguridad se basa en mantener la gobernanza dentro del perímetro, escaneando credenciales en argumentos de herramientas y bloqueando llamadas no autorizadas antes de la ejecución. Aunque permite inferencia en proveedores externos, el control de acceso y auditoría permanece local, permitiendo evaluar políticas sin comprometer la infraestructura base.
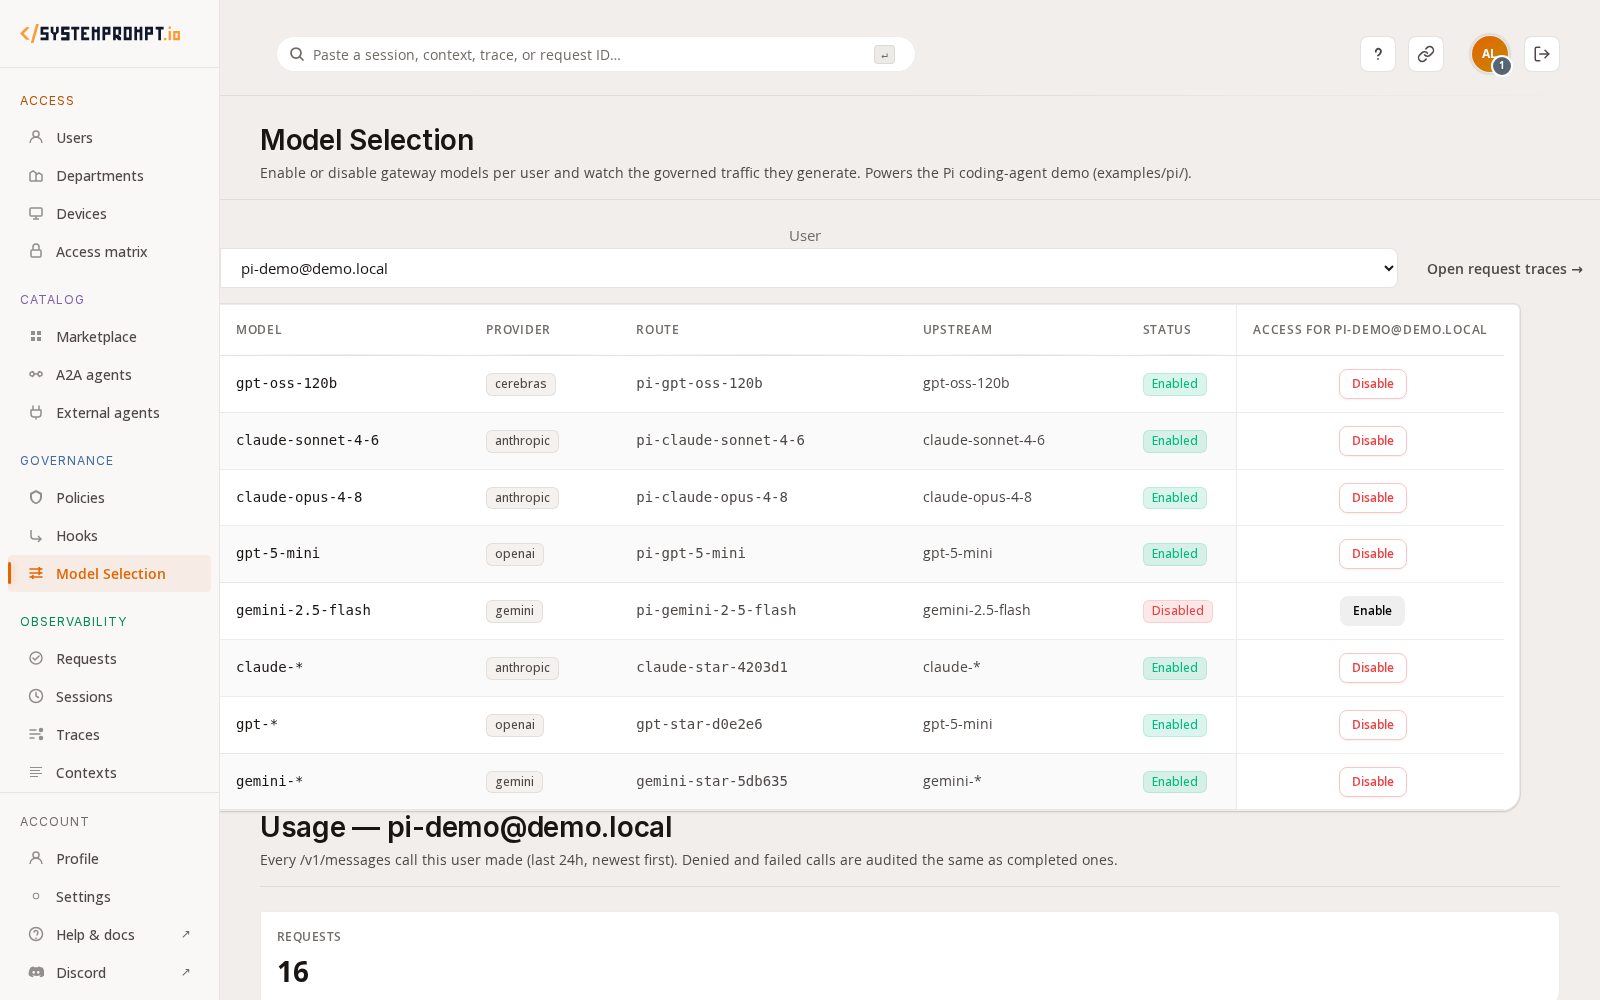
- Control granular de acceso a modelos por usuario
- Auditoría forense de llamadas MCP y herramientas
- Gestión de costos y límites de tasa de inferencia
- Despliegue air-gap con proveedores locales o externos
- Extensión de capacidades mediante módulos Rust compilados
- Binario único compilado en Rust para mayor seguridad
- Agnóstico a proveedores de modelos e infraestructura
- Persistencia estructurada en PostgreSQL para auditoría
- Extensible vía extensiones Rust registradas en tiempo de compilación
- Soporte nativo para herramientas MCP con validación de credenciales
- Interfaz administrativa para gestión de tokens y políticas
- Licencia del Core (BSL-1.1) restringe uso productivo sin licencia comercial
- Requiere entorno Rust 1.96+ o contenedores Docker específicos
- La inferencia externa rompe la capacidad air-gap completa si no se usa localmente
- Extensiones compiladas comparten el proceso del runtime (trust boundary)
- Demostraciones incluidas son para evaluación, no producción directa
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Rust 1.96+, PostgreSQL 18 y Docker opcional. Ejecutar `just setup-local` o `just start` tras clonar. Configurar clave de proveedor en variables de entorno. Migraciones automáticas al iniciar. El binario compilado se genera localmente. Para producción, verificar licencias del Core (BSL-1.1) y considerar despliegue en infraestructura gestionada con acceso a la red para inferencia externa.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.