
Sysible-Controller
Consola de gestión de infraestructura Linux self-hosted sin DSL. Gestiona flotas mediante agente ligero o SSH directo, con dashboard web, terminales interactivos y portal self-service para operadores.
Ficha actualizada 25 sept 2026, 15:01 · upstream 25 sept 2026, 14:51 · release v3.1.0
Qué es Sysible-Controller
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
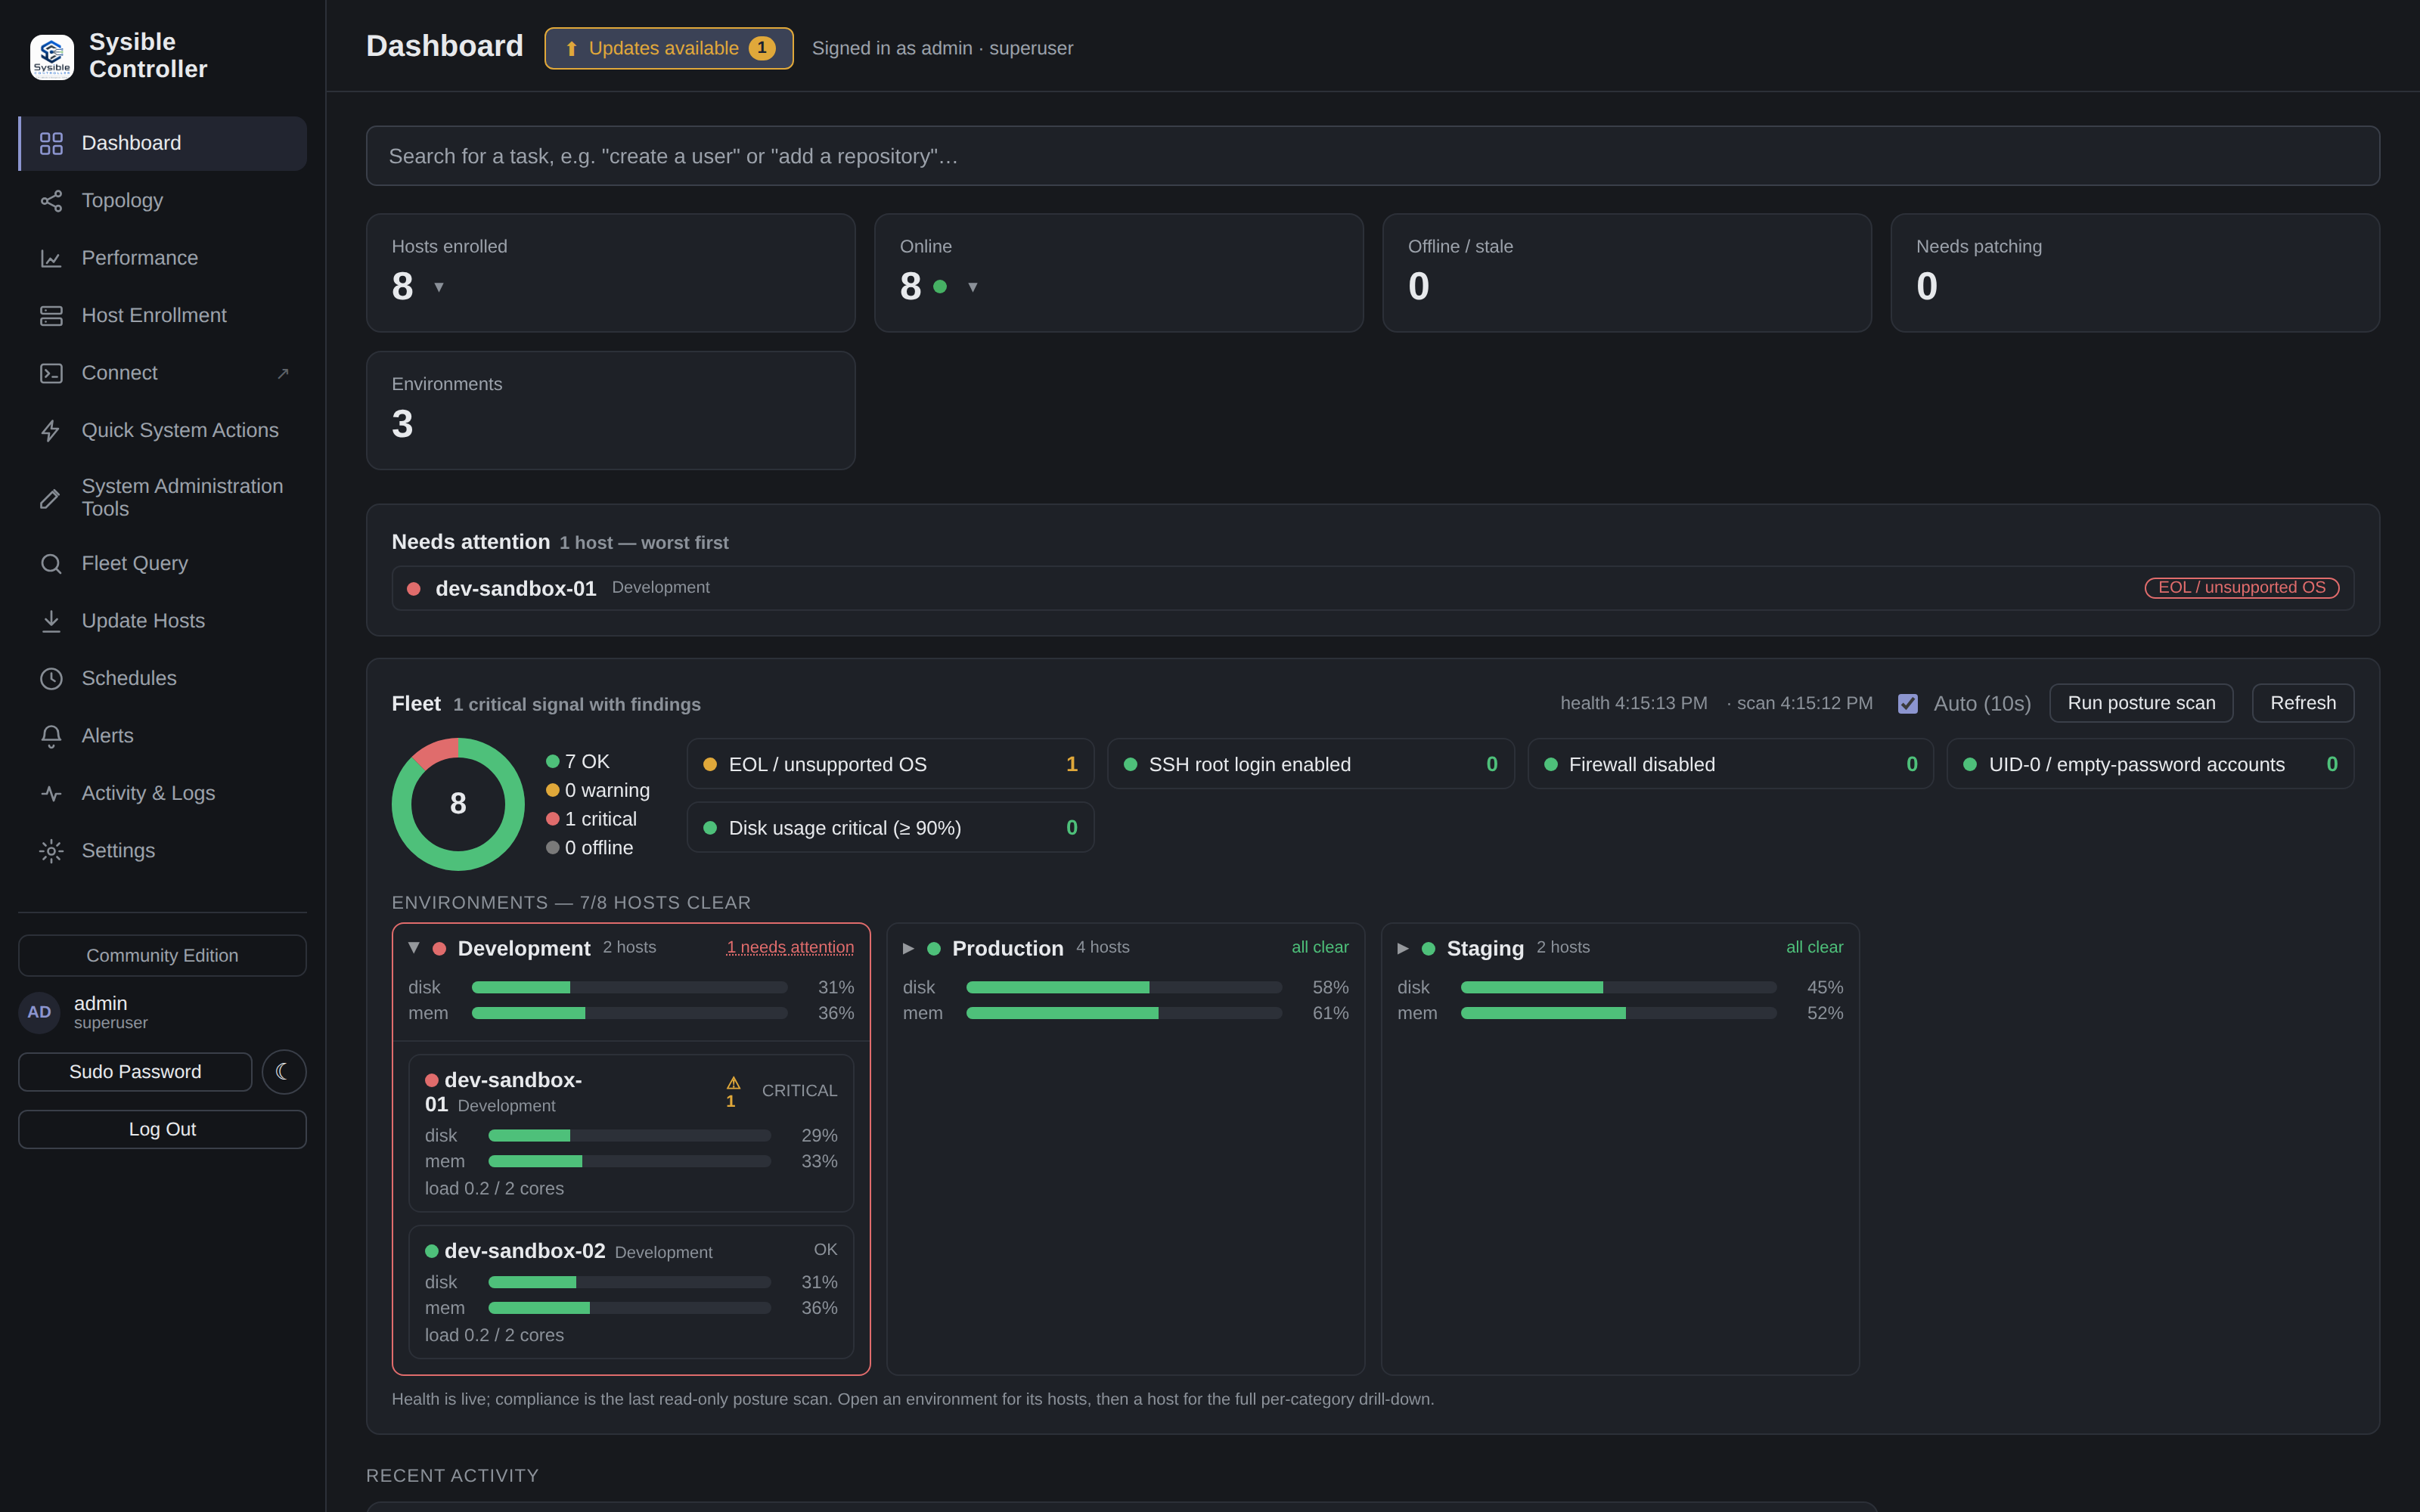
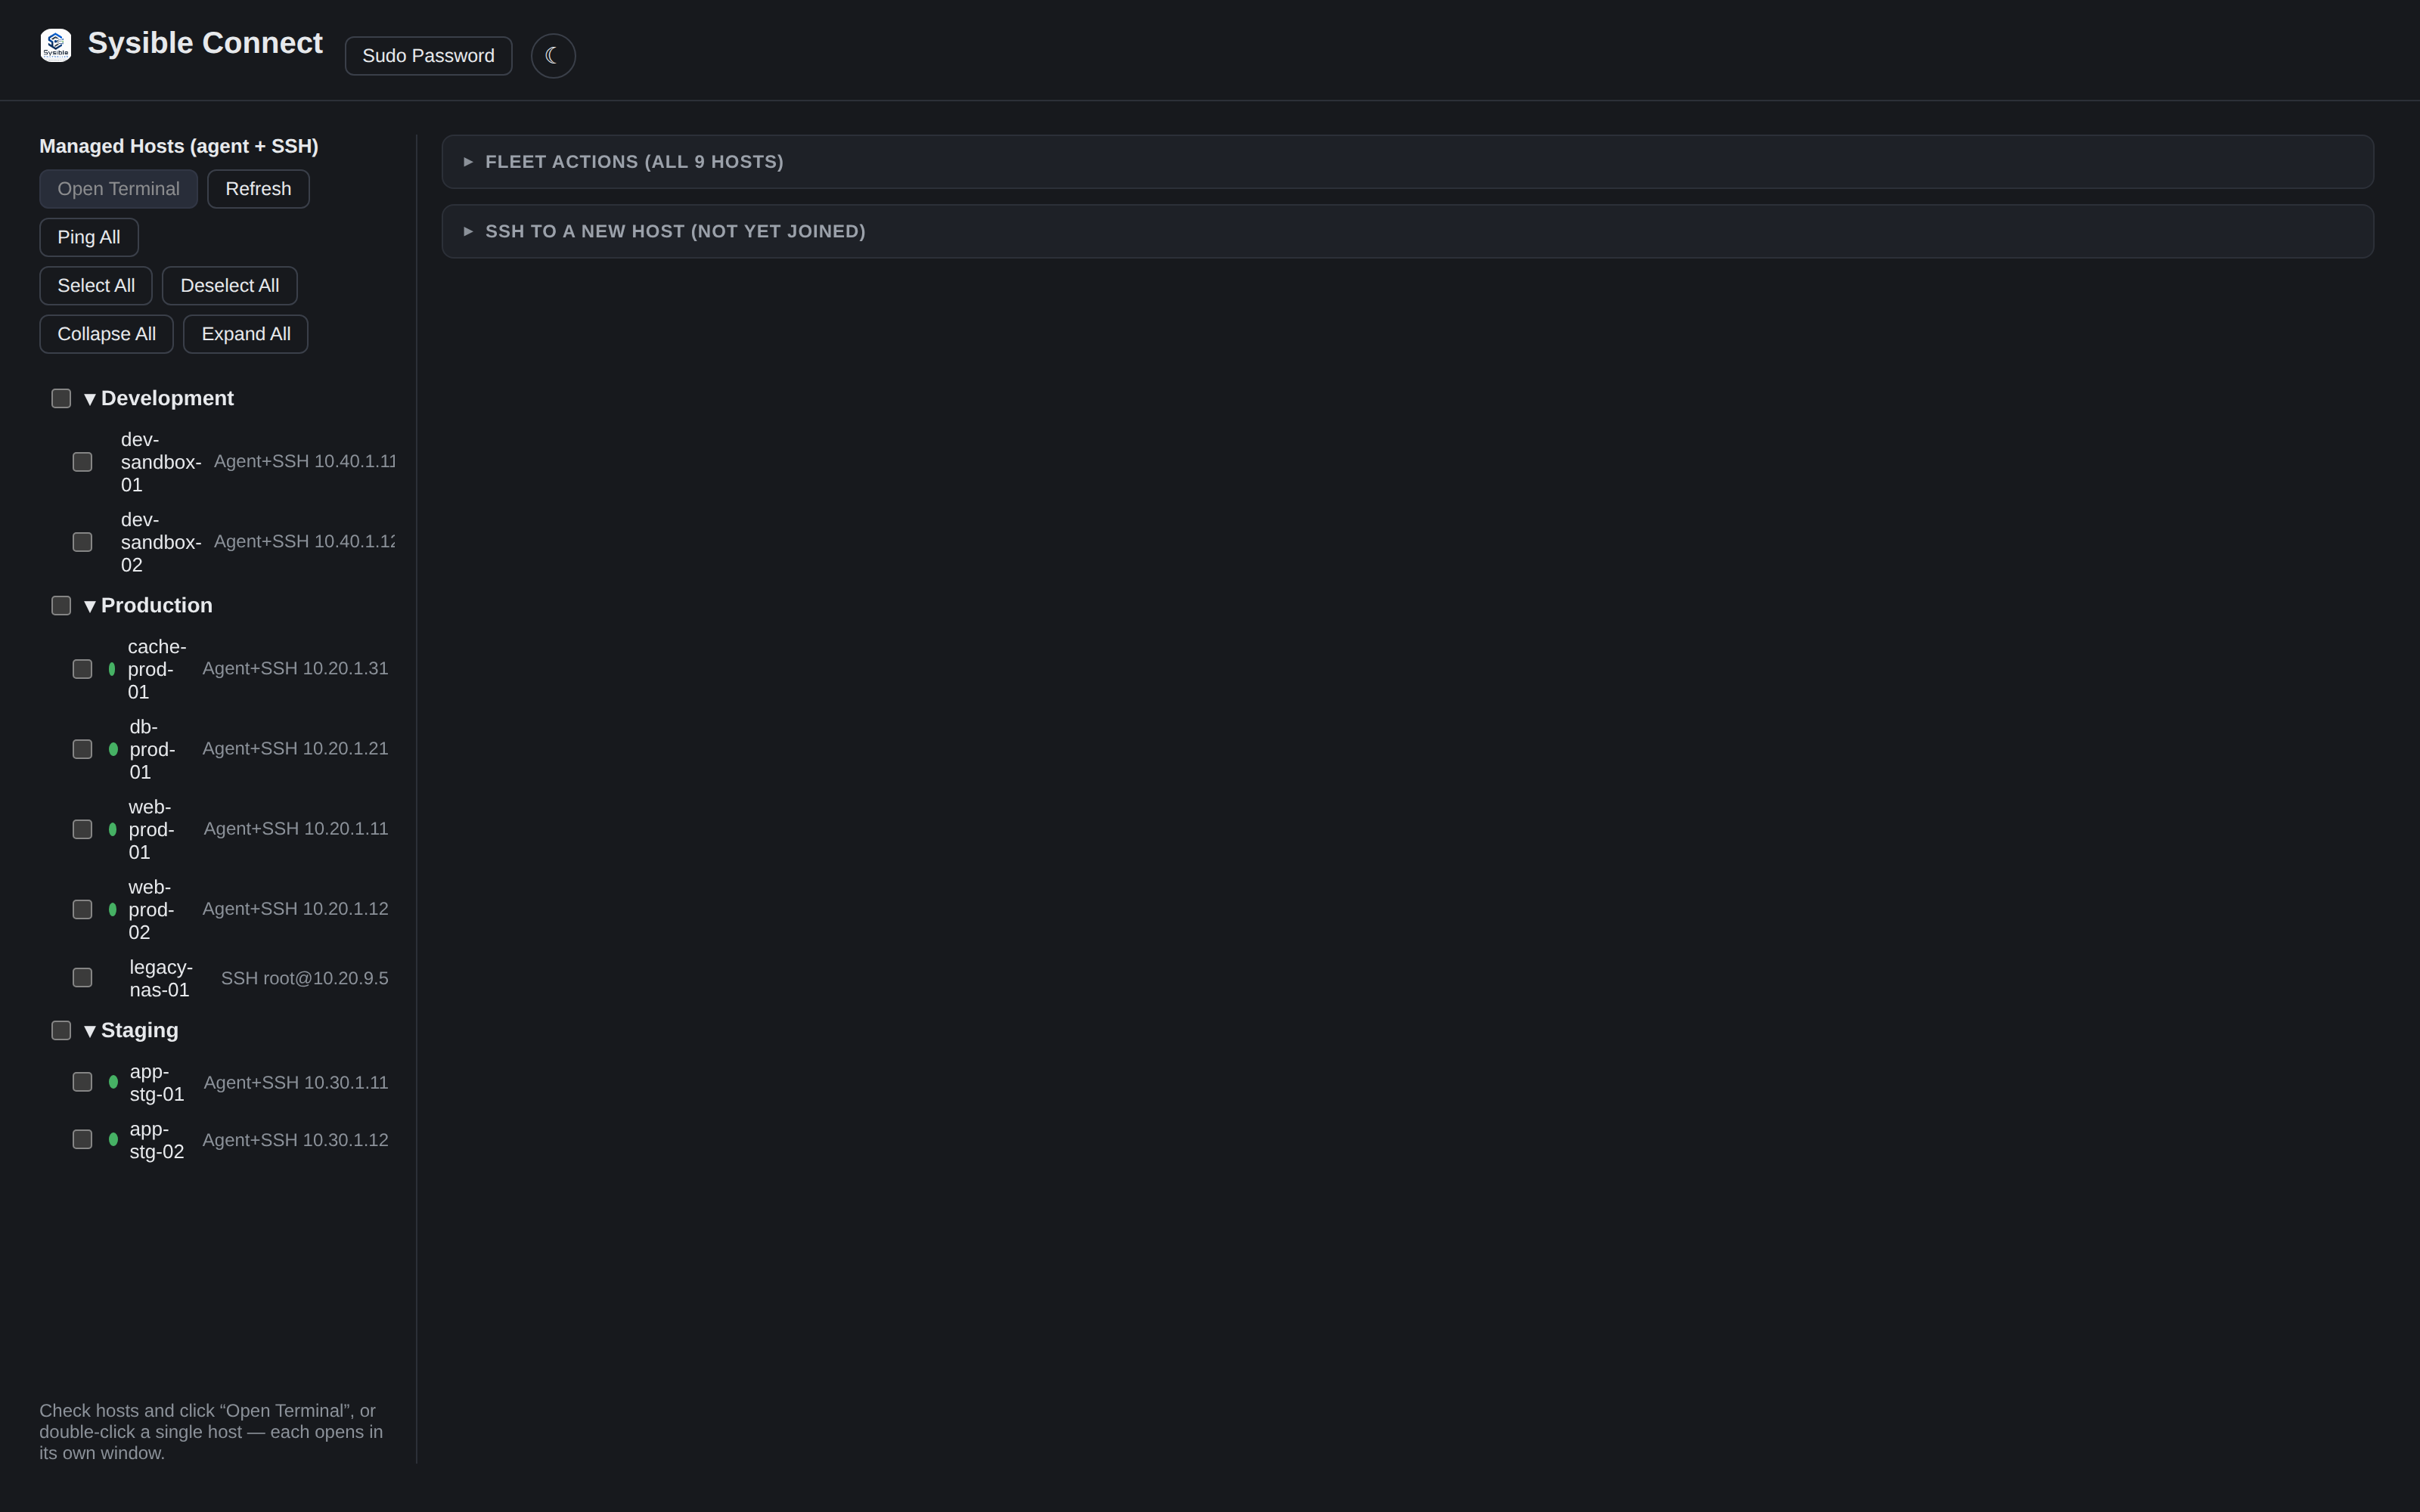
Sysible Controller es una consola de operaciones para administradores de sistemas que gestiona flotas de hosts Linux desde un único punto de control. Combina un backend FastAPI con una interfaz web React/Next.js, permitiendo administración sin escribir playbooks ni DSLs. Soporta dos mecanismos de transporte intercambiables: agente Sysible (daemon ligero) o SSH directo, incluso en redes segmentadas mediante bastiones relay.
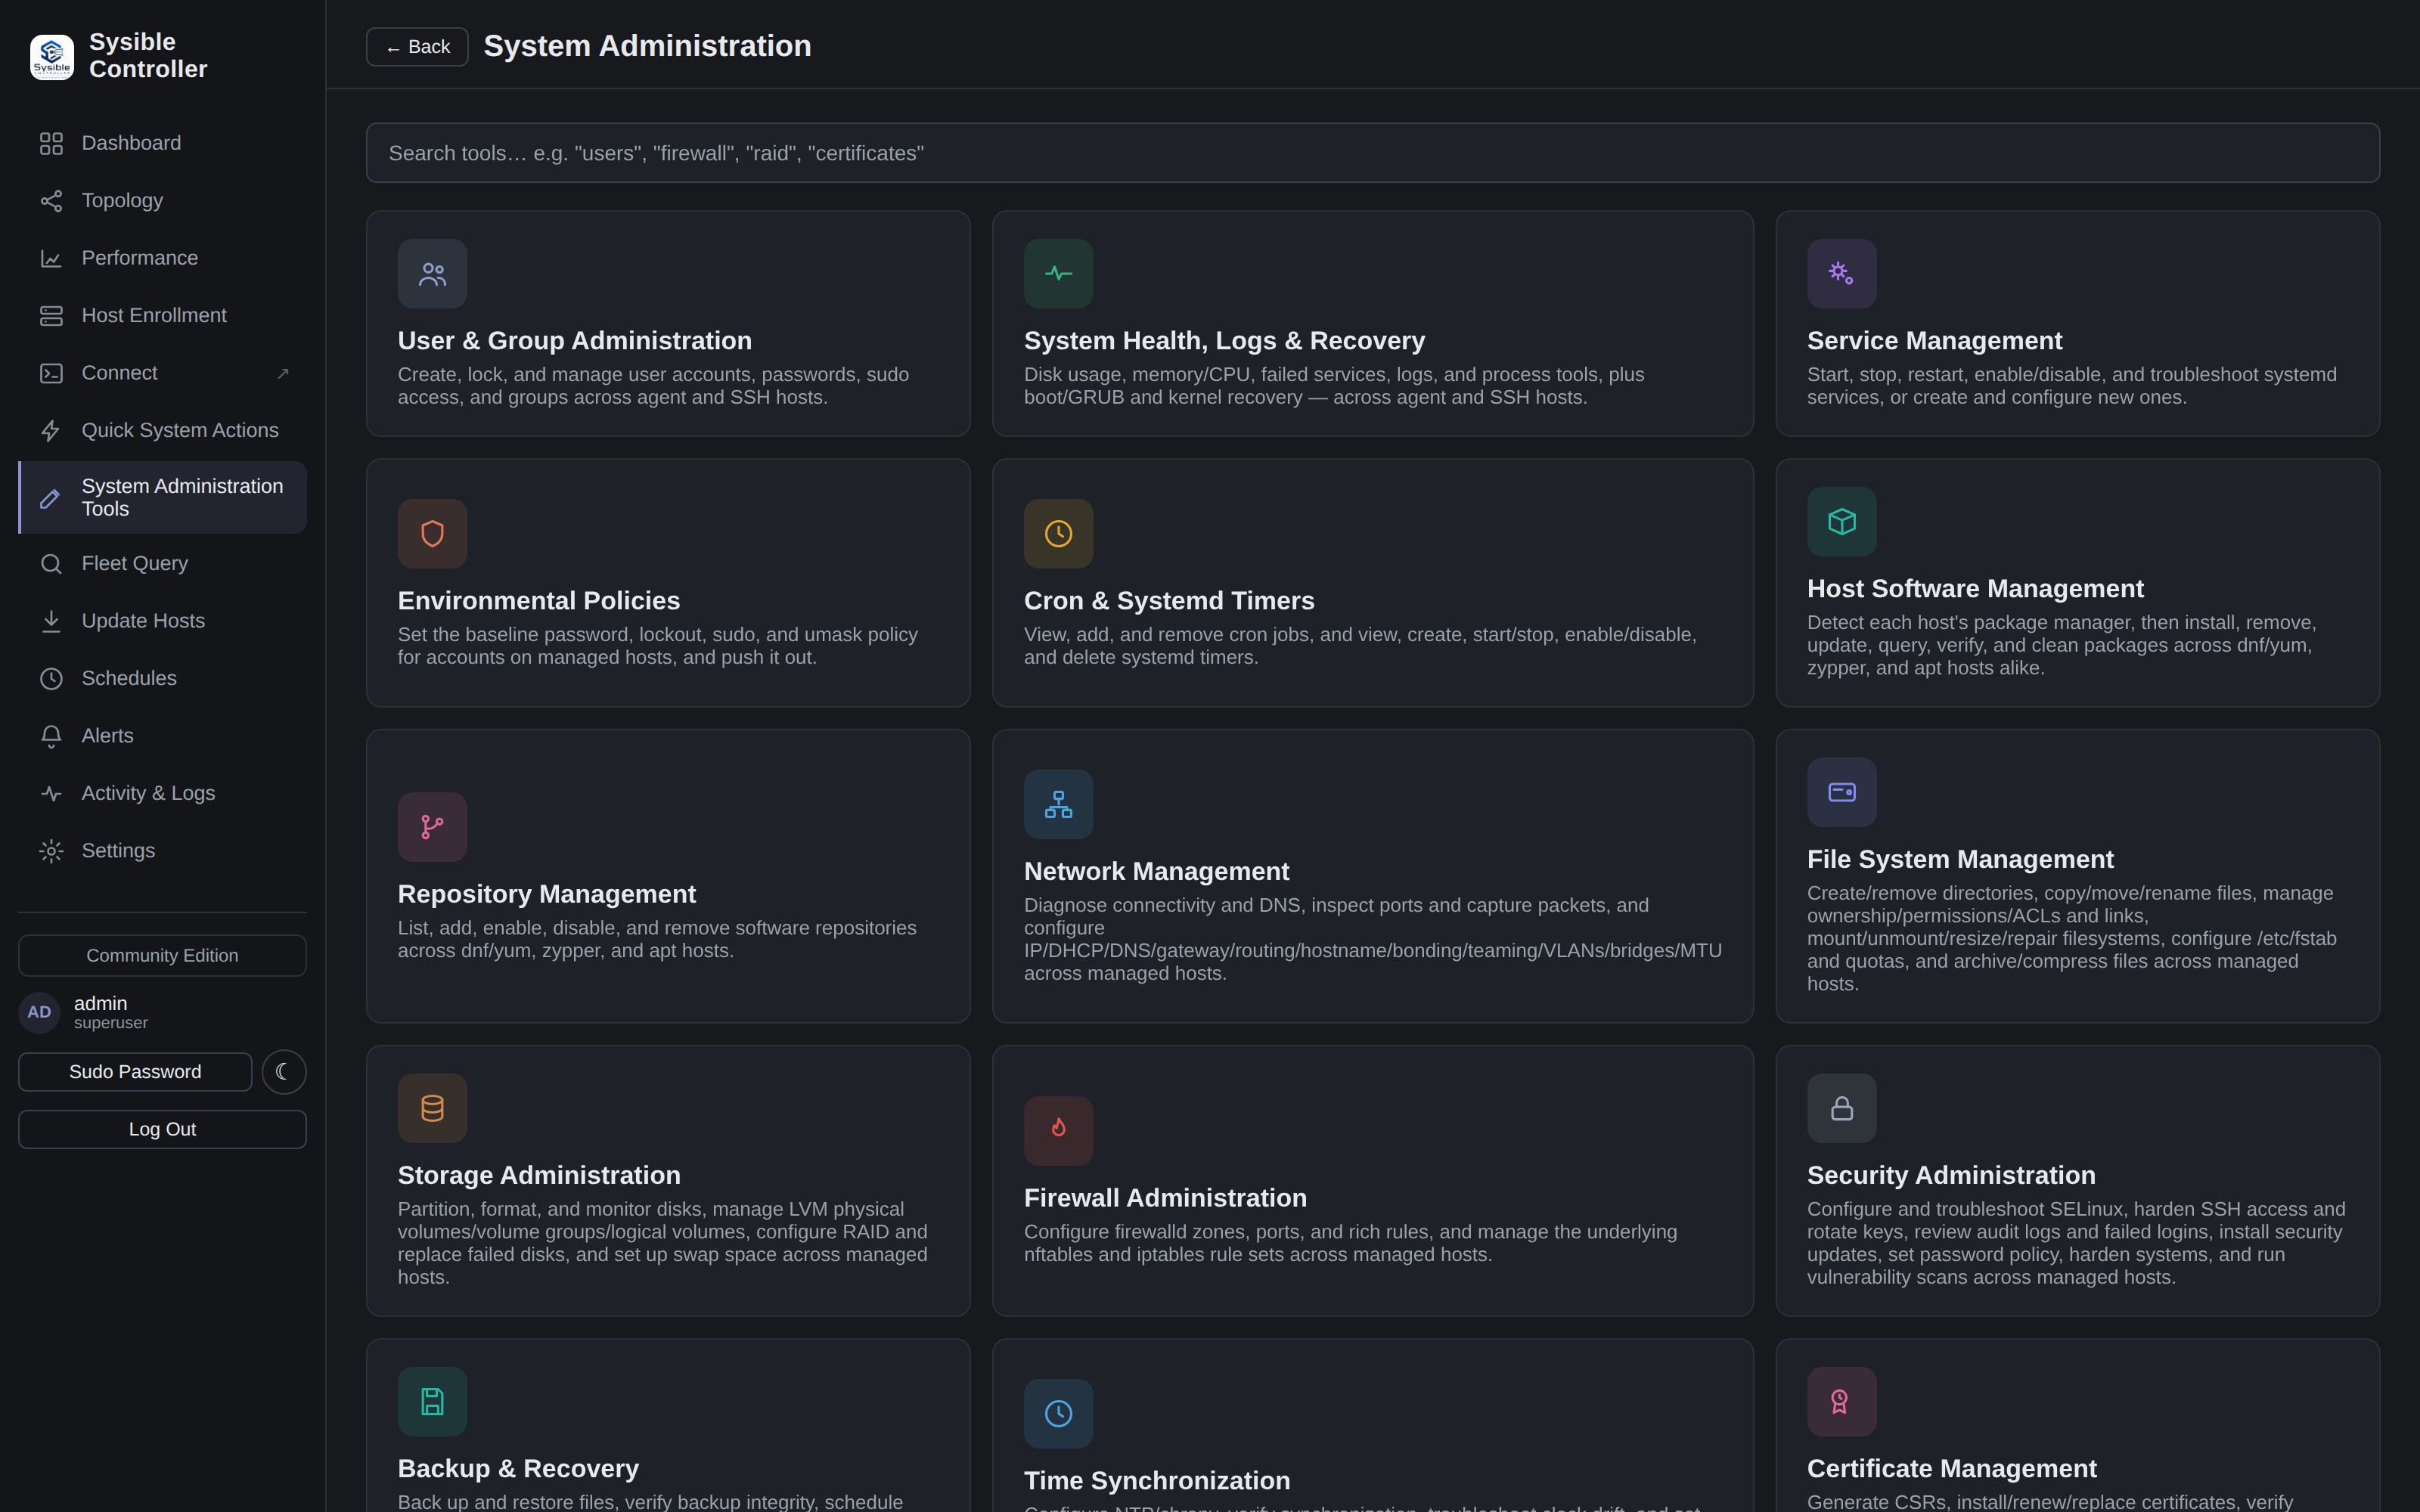
La plataforma ofrece dieciocho herramientas de administración del sistema agrupadas por paneles: gestión de usuarios/grupos, diagnóstico de salud, control de servicios, almacenamiento, red, firewall y seguridad. Cada acción se ejecuta con la identidad del administrador que la dispara (run-as model), manteniendo trazabilidad en el audit trail del host objetivo. Incluye portal web self-service para operadores de hosts a instalar agentes o transferir archivos sin acceso SSH.
El despliegue es minimalista: una máquina controladora, base de datos SQLite local y servicio systemd. Soporta múltiples distribuciones (RHEL/SUSE/Debian) detectando automáticamente dnf/yum/apt-get. Incluye TLS auto-firmado, gestión automática de claves SSH por flota y tokens de inscripción single-use para seguridad básica sin PKI.
- Administración diaria de flotas Linux sin escribir playbooks ni YAML
- Diagnóstico y remediación inmediata: reiniciar servicios fallidos, limpiar logs, ajustar procesos
- Gestión mixta de hosts con agente persistente o solo SSH en equipos restringidos
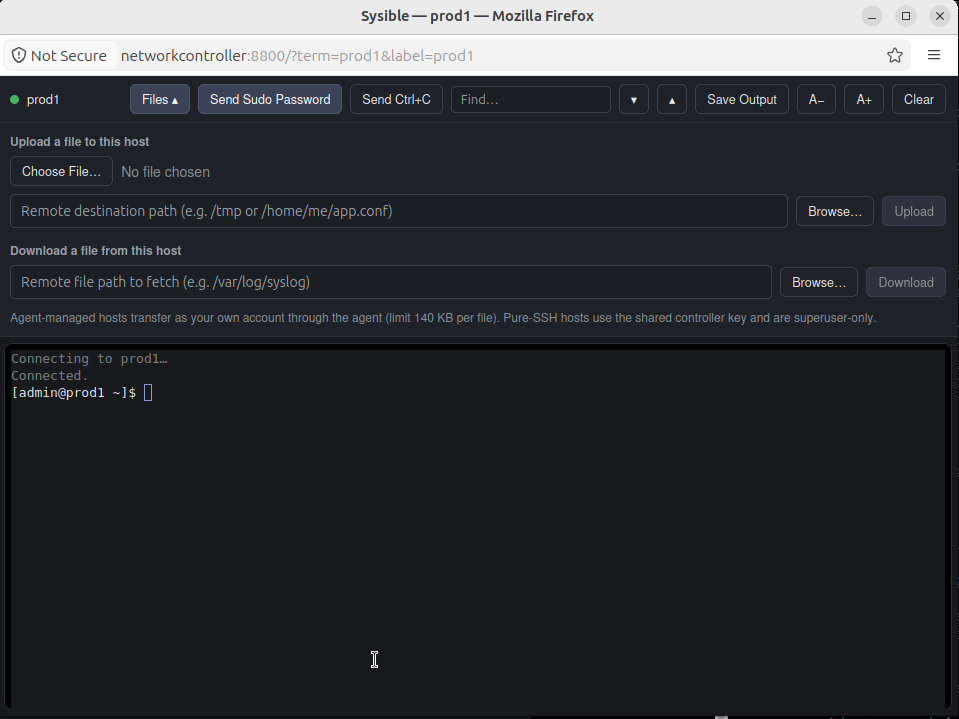
- Portal self-service para operadores de hosts a instalar agentes o transferir archivos
- Auditoría de cumplimiento y postura (SELinux, certificados, cuentas UID-0) sin sudo
- Conexión segura a redes segmentadas mediante bastion relay con ProxyJump
- Dos transportes intercambiables: agente ligero o SSH directo en la misma lista de hosts
- Ejecución run-as del administrador disparador, no daemon root faceless
- Cross-distro automático: detecta dnf/yum/apt-get sin configuración manual
- Portal self-service para operadores sin acceso a consola administrativa
- Base de datos SQLite local, sin message bus ni cluster master/minion
- Seguridad por defecto: TLS auto-firmado, keys SSH gestionadas, tokens single-use
- Requiere Linux en la máquina controladora (no soporta Windows/Mac como servidor)
- Agentes requieren systemd y capacidad de ejecutar servicios en hosts objetivo
- SSH directo necesita acceso inicial para enrollar claves en cada host
- Base de datos SQLite local (no PostgreSQL según documentación README)
- No incluye gestión de contenedores nativa, solo monitorización básica
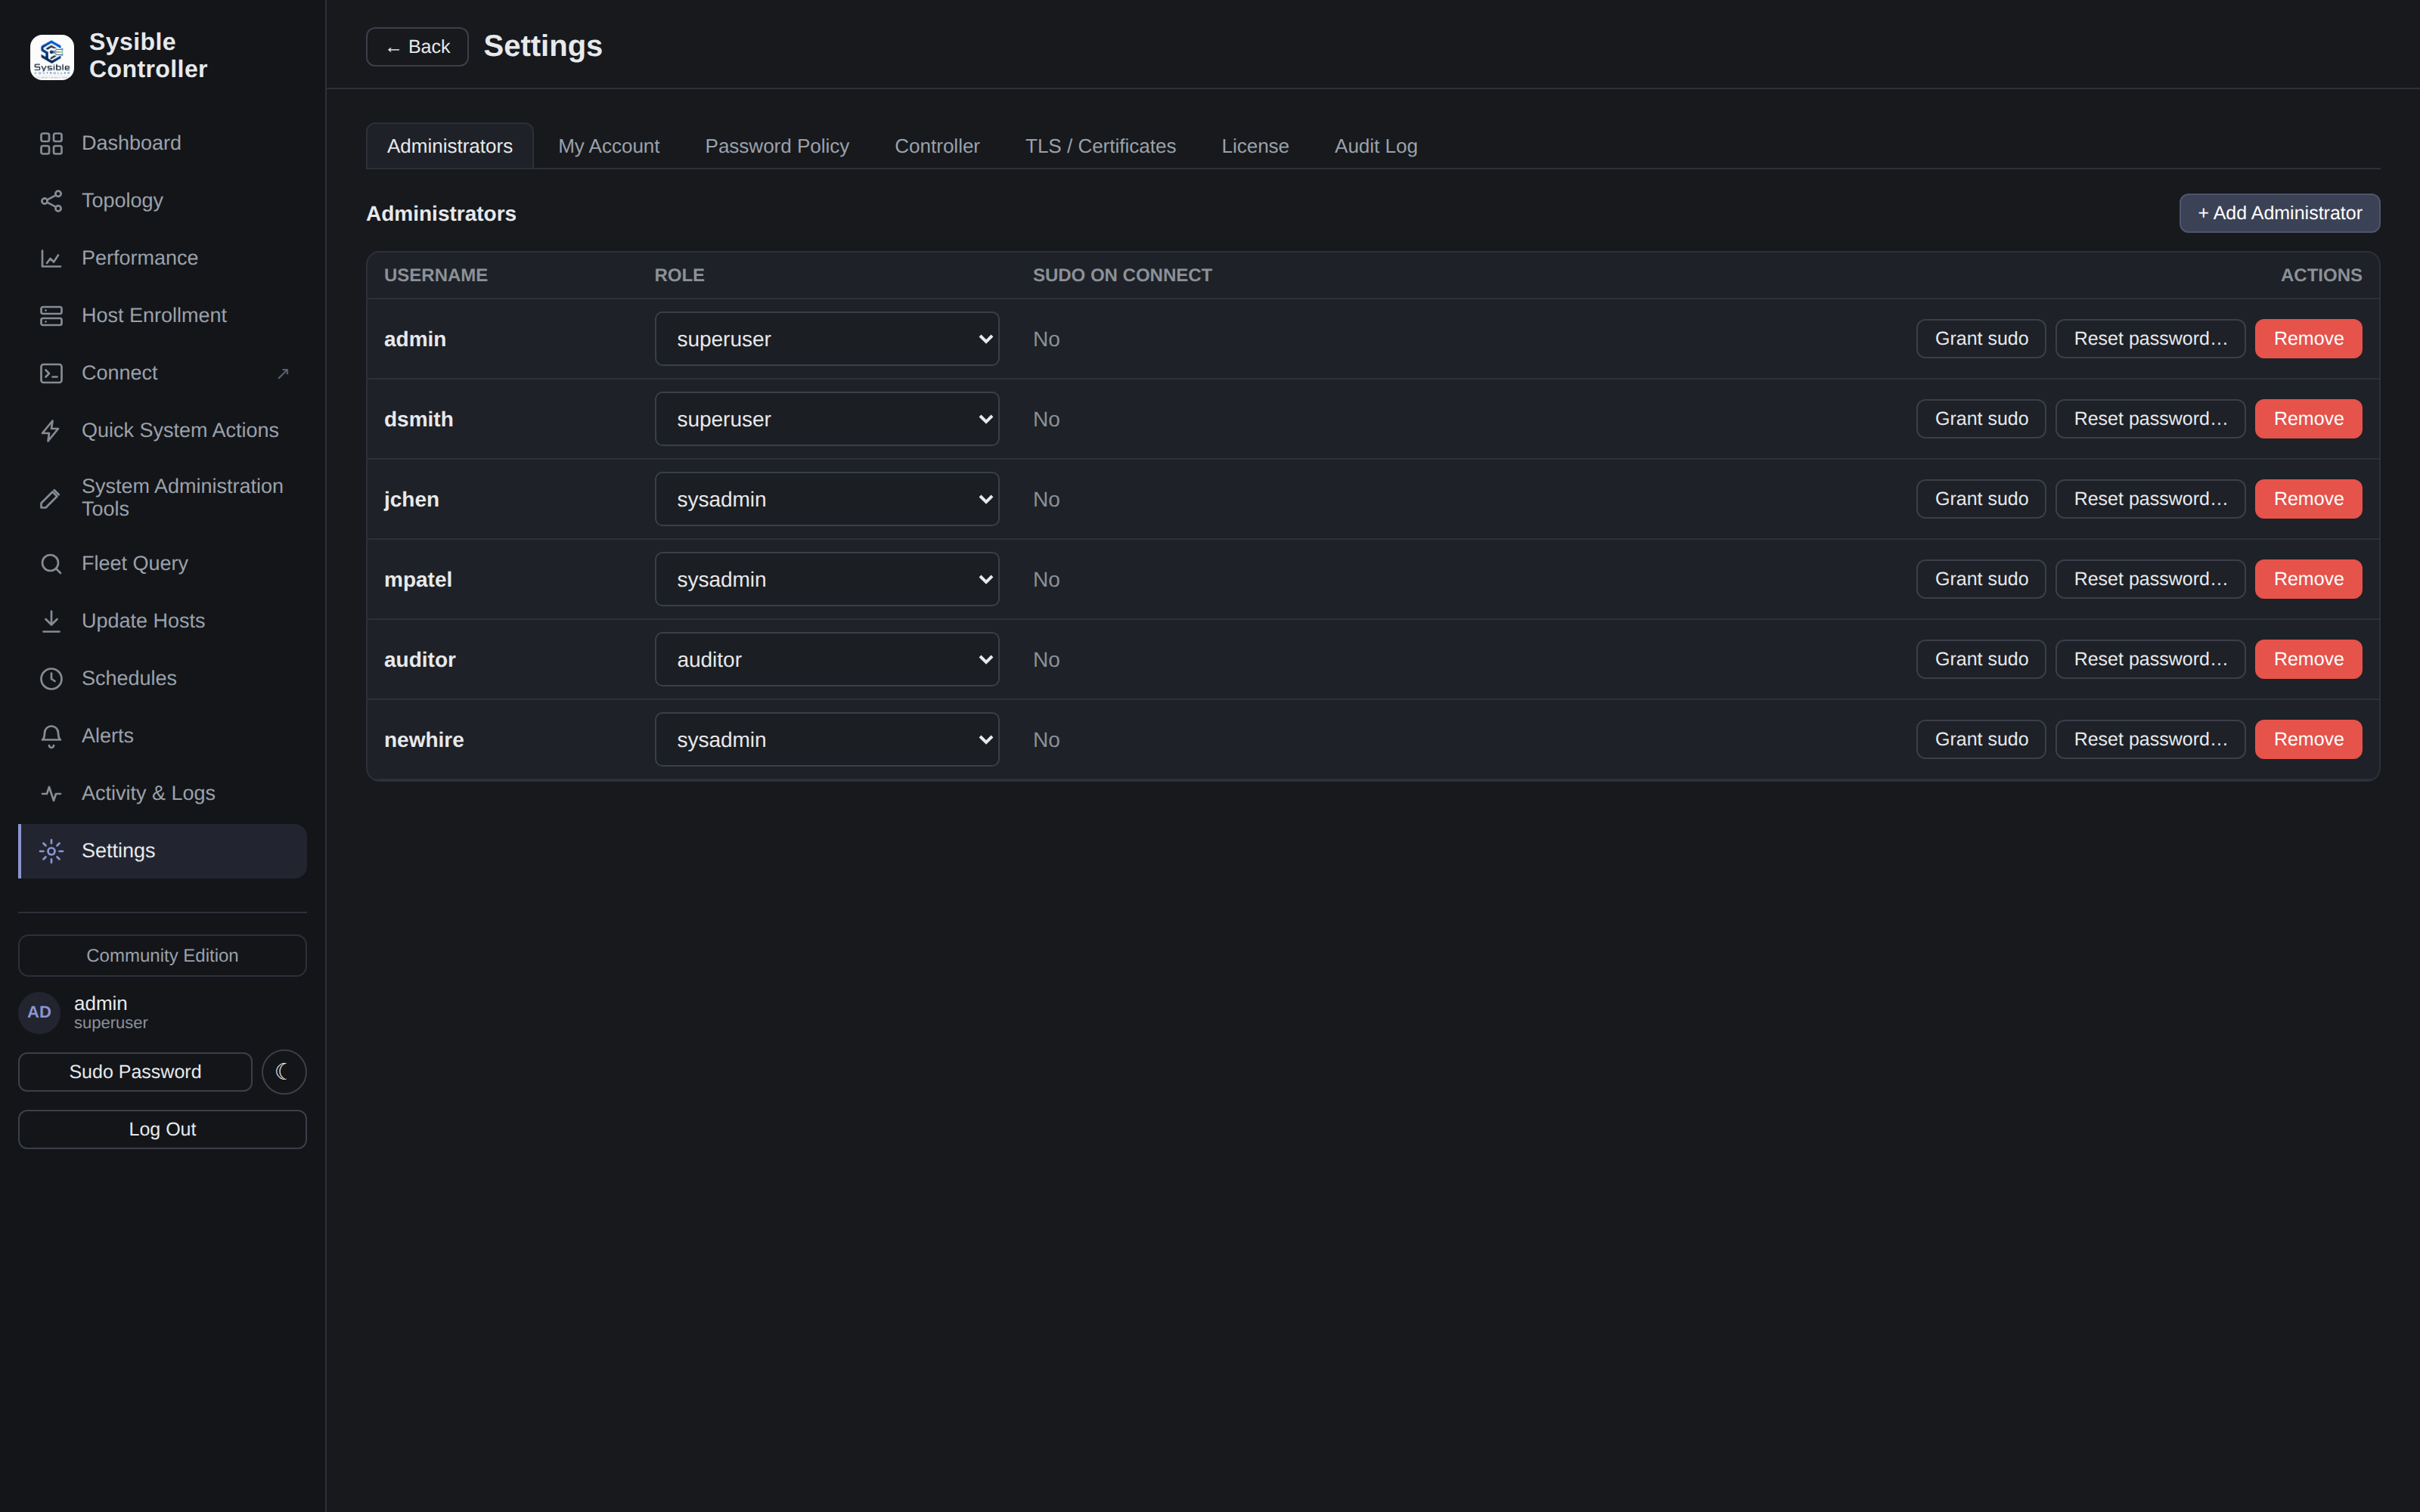
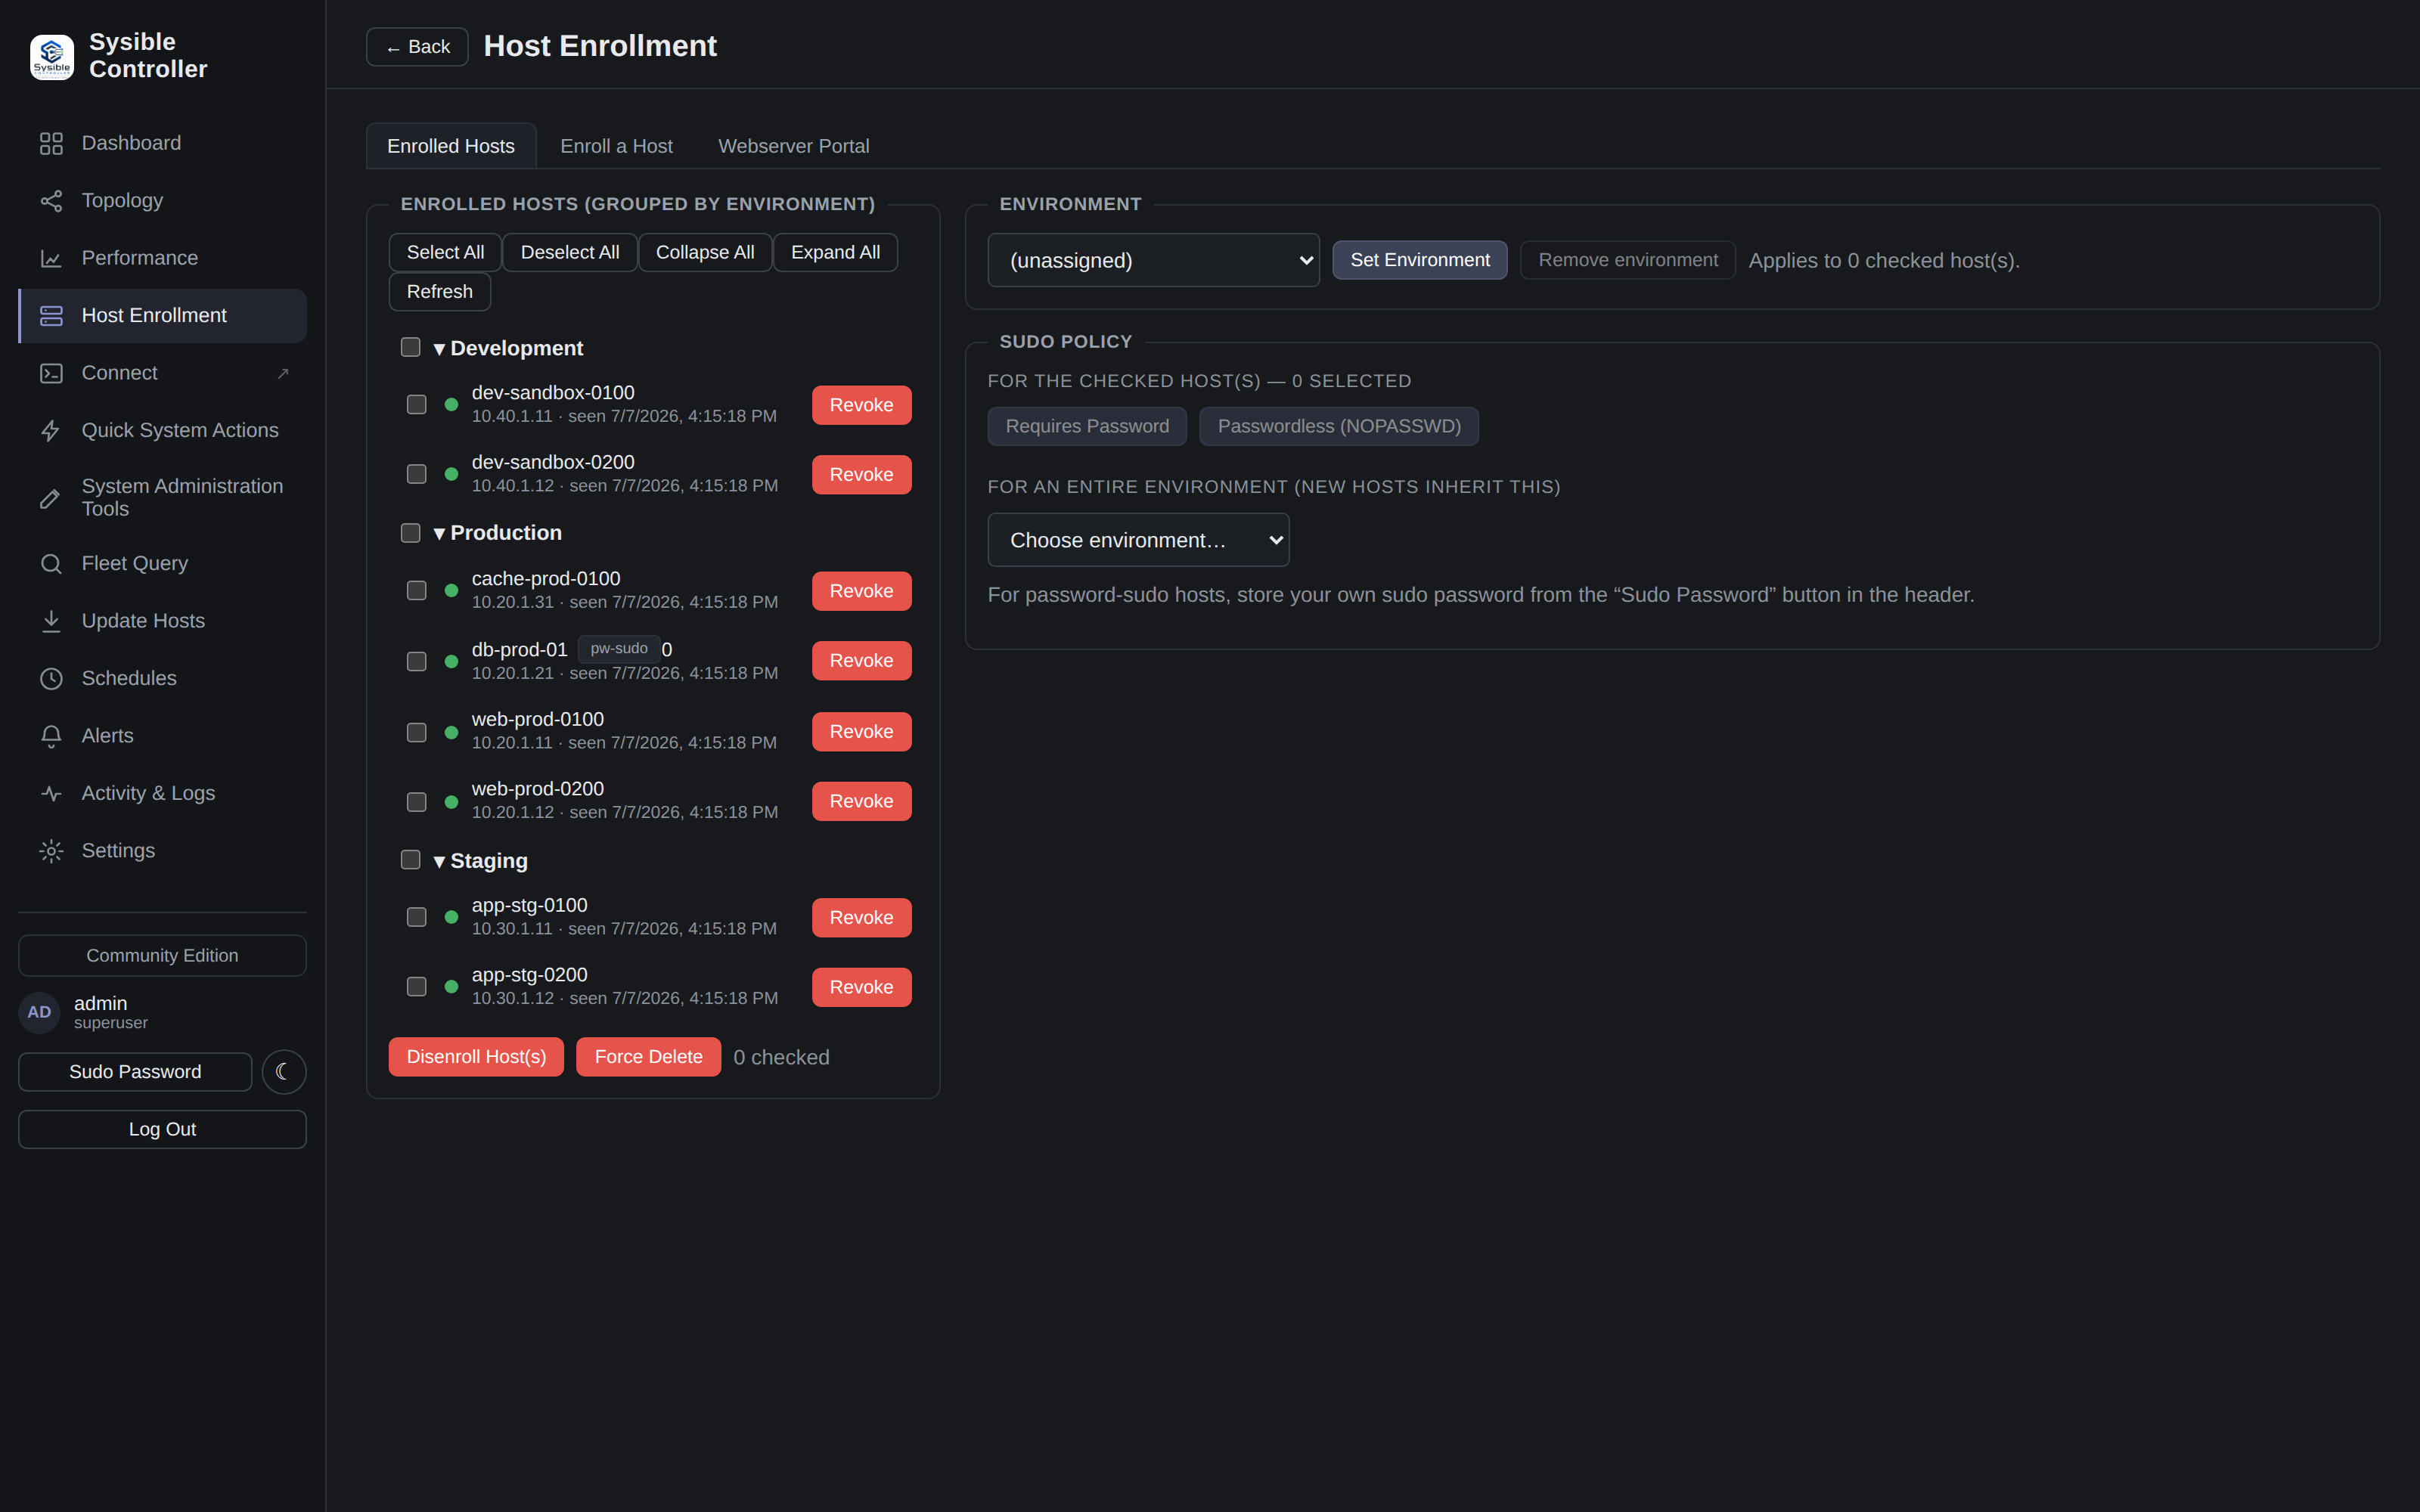
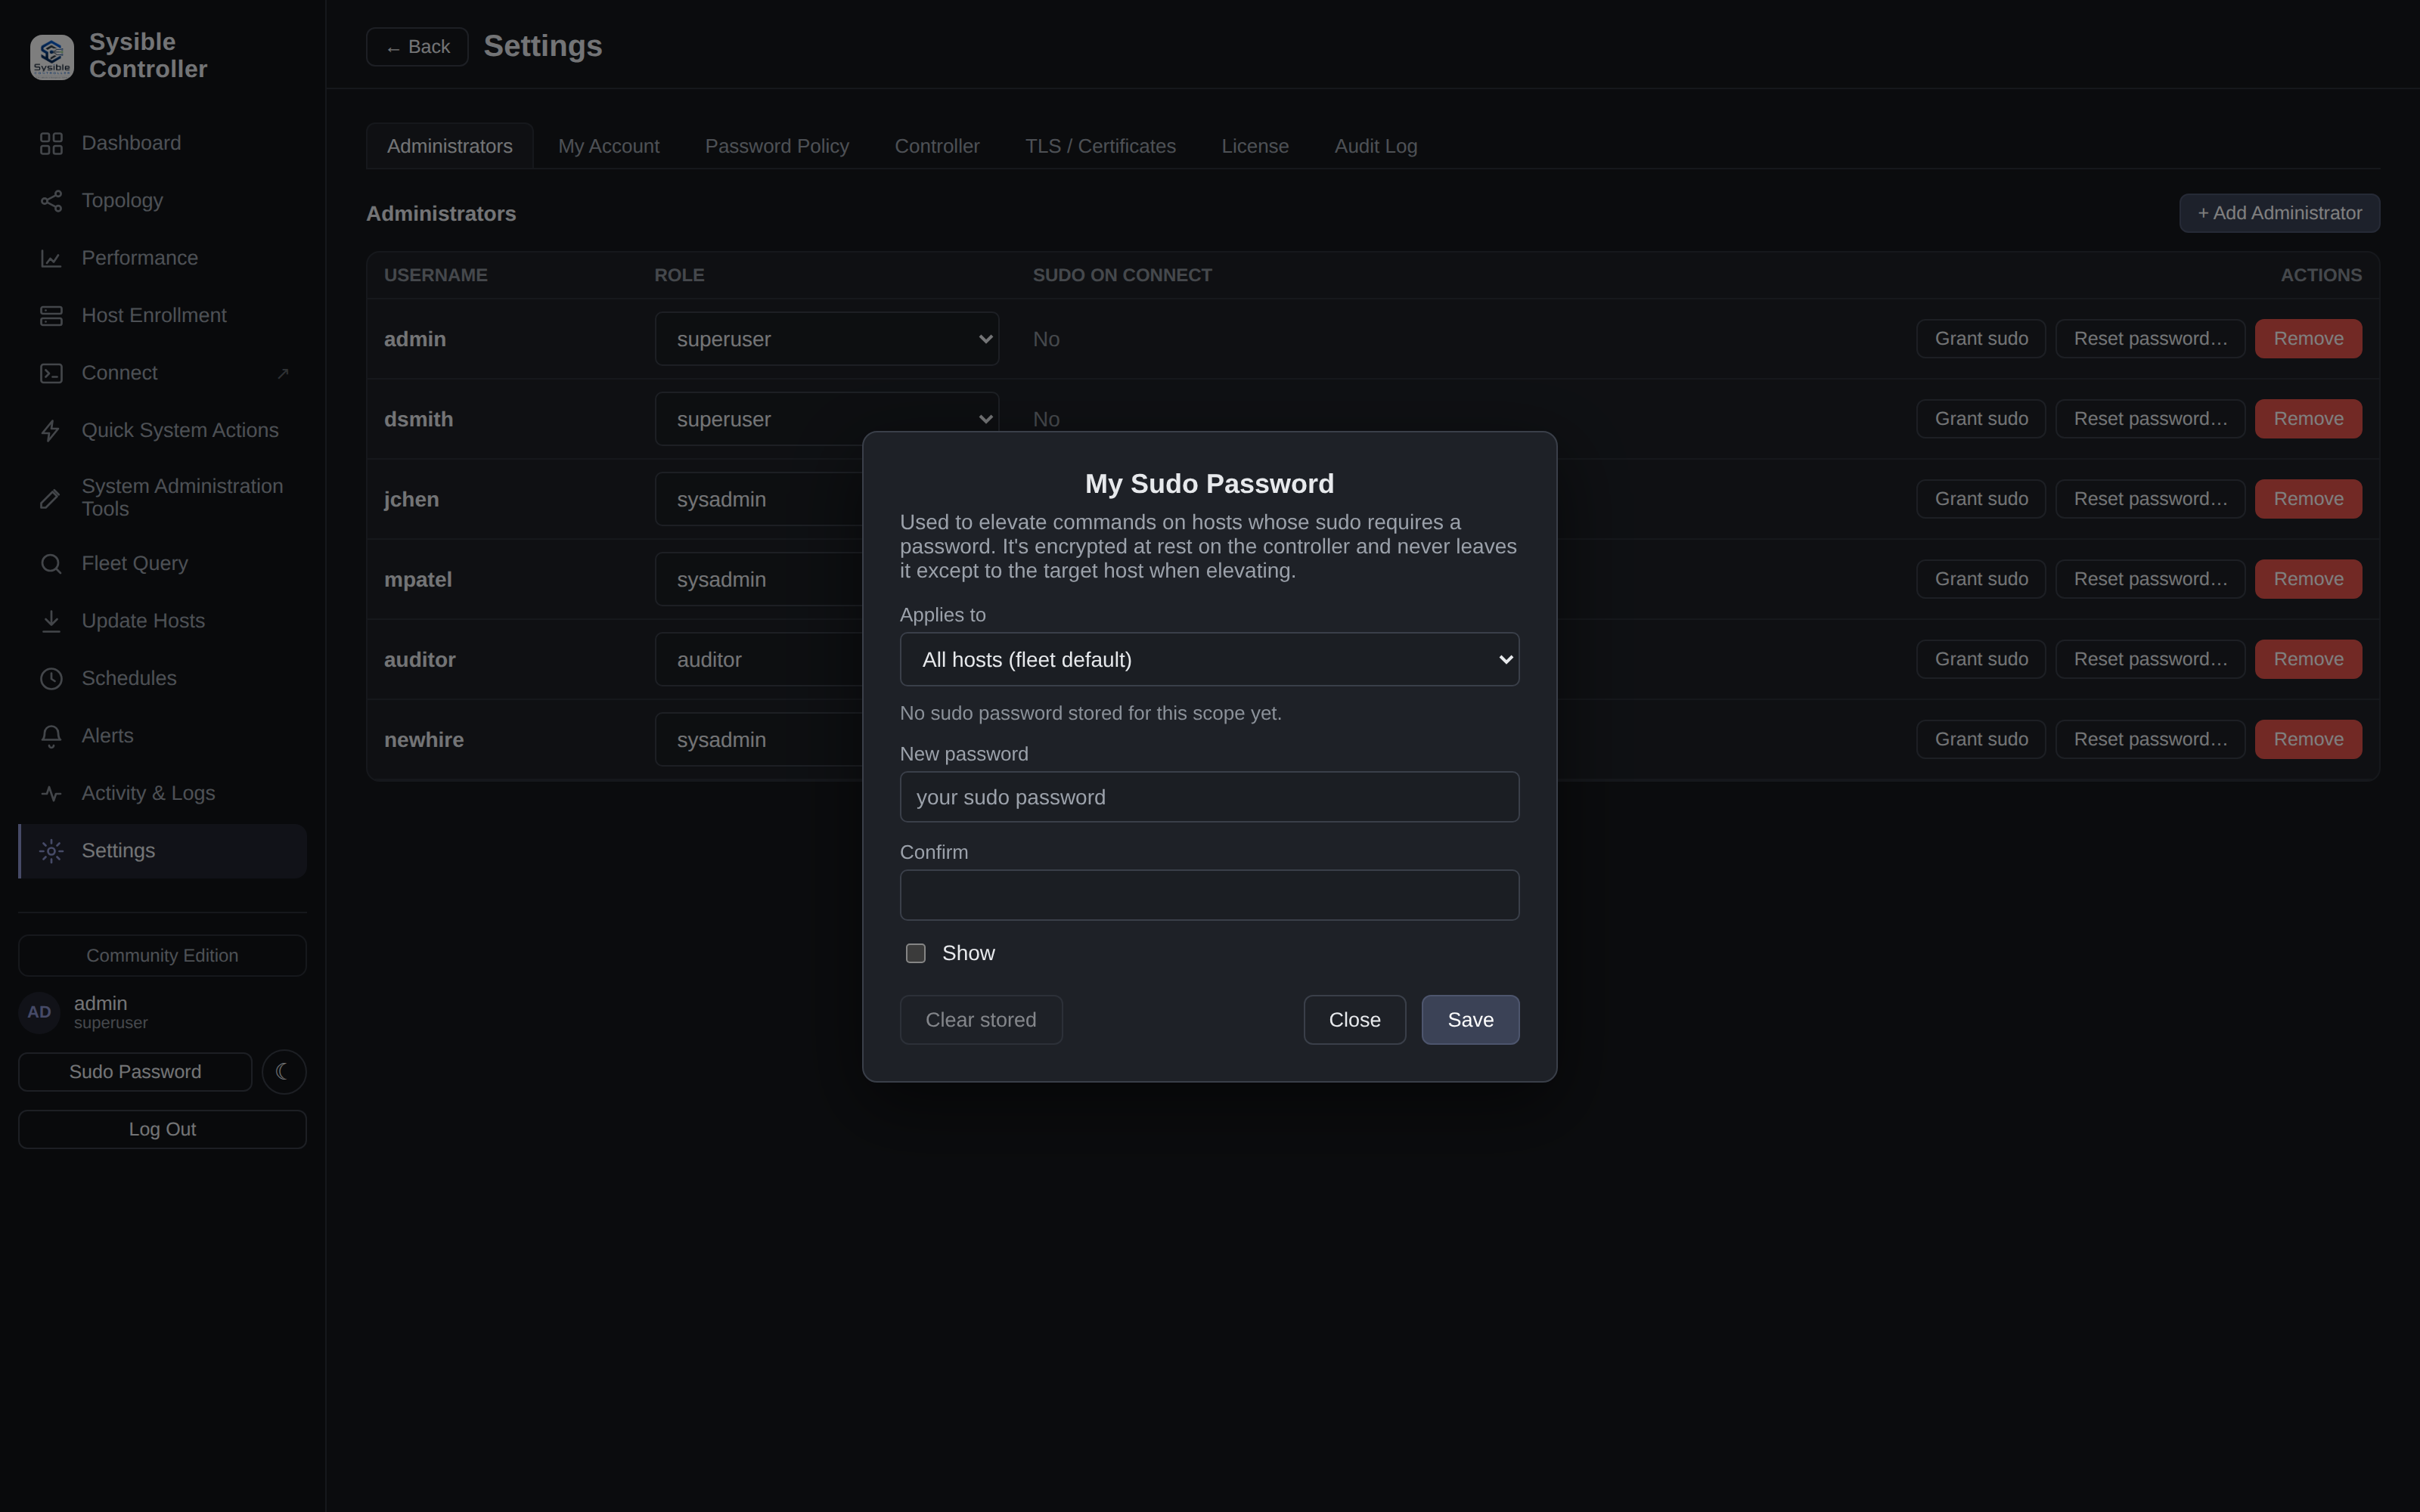
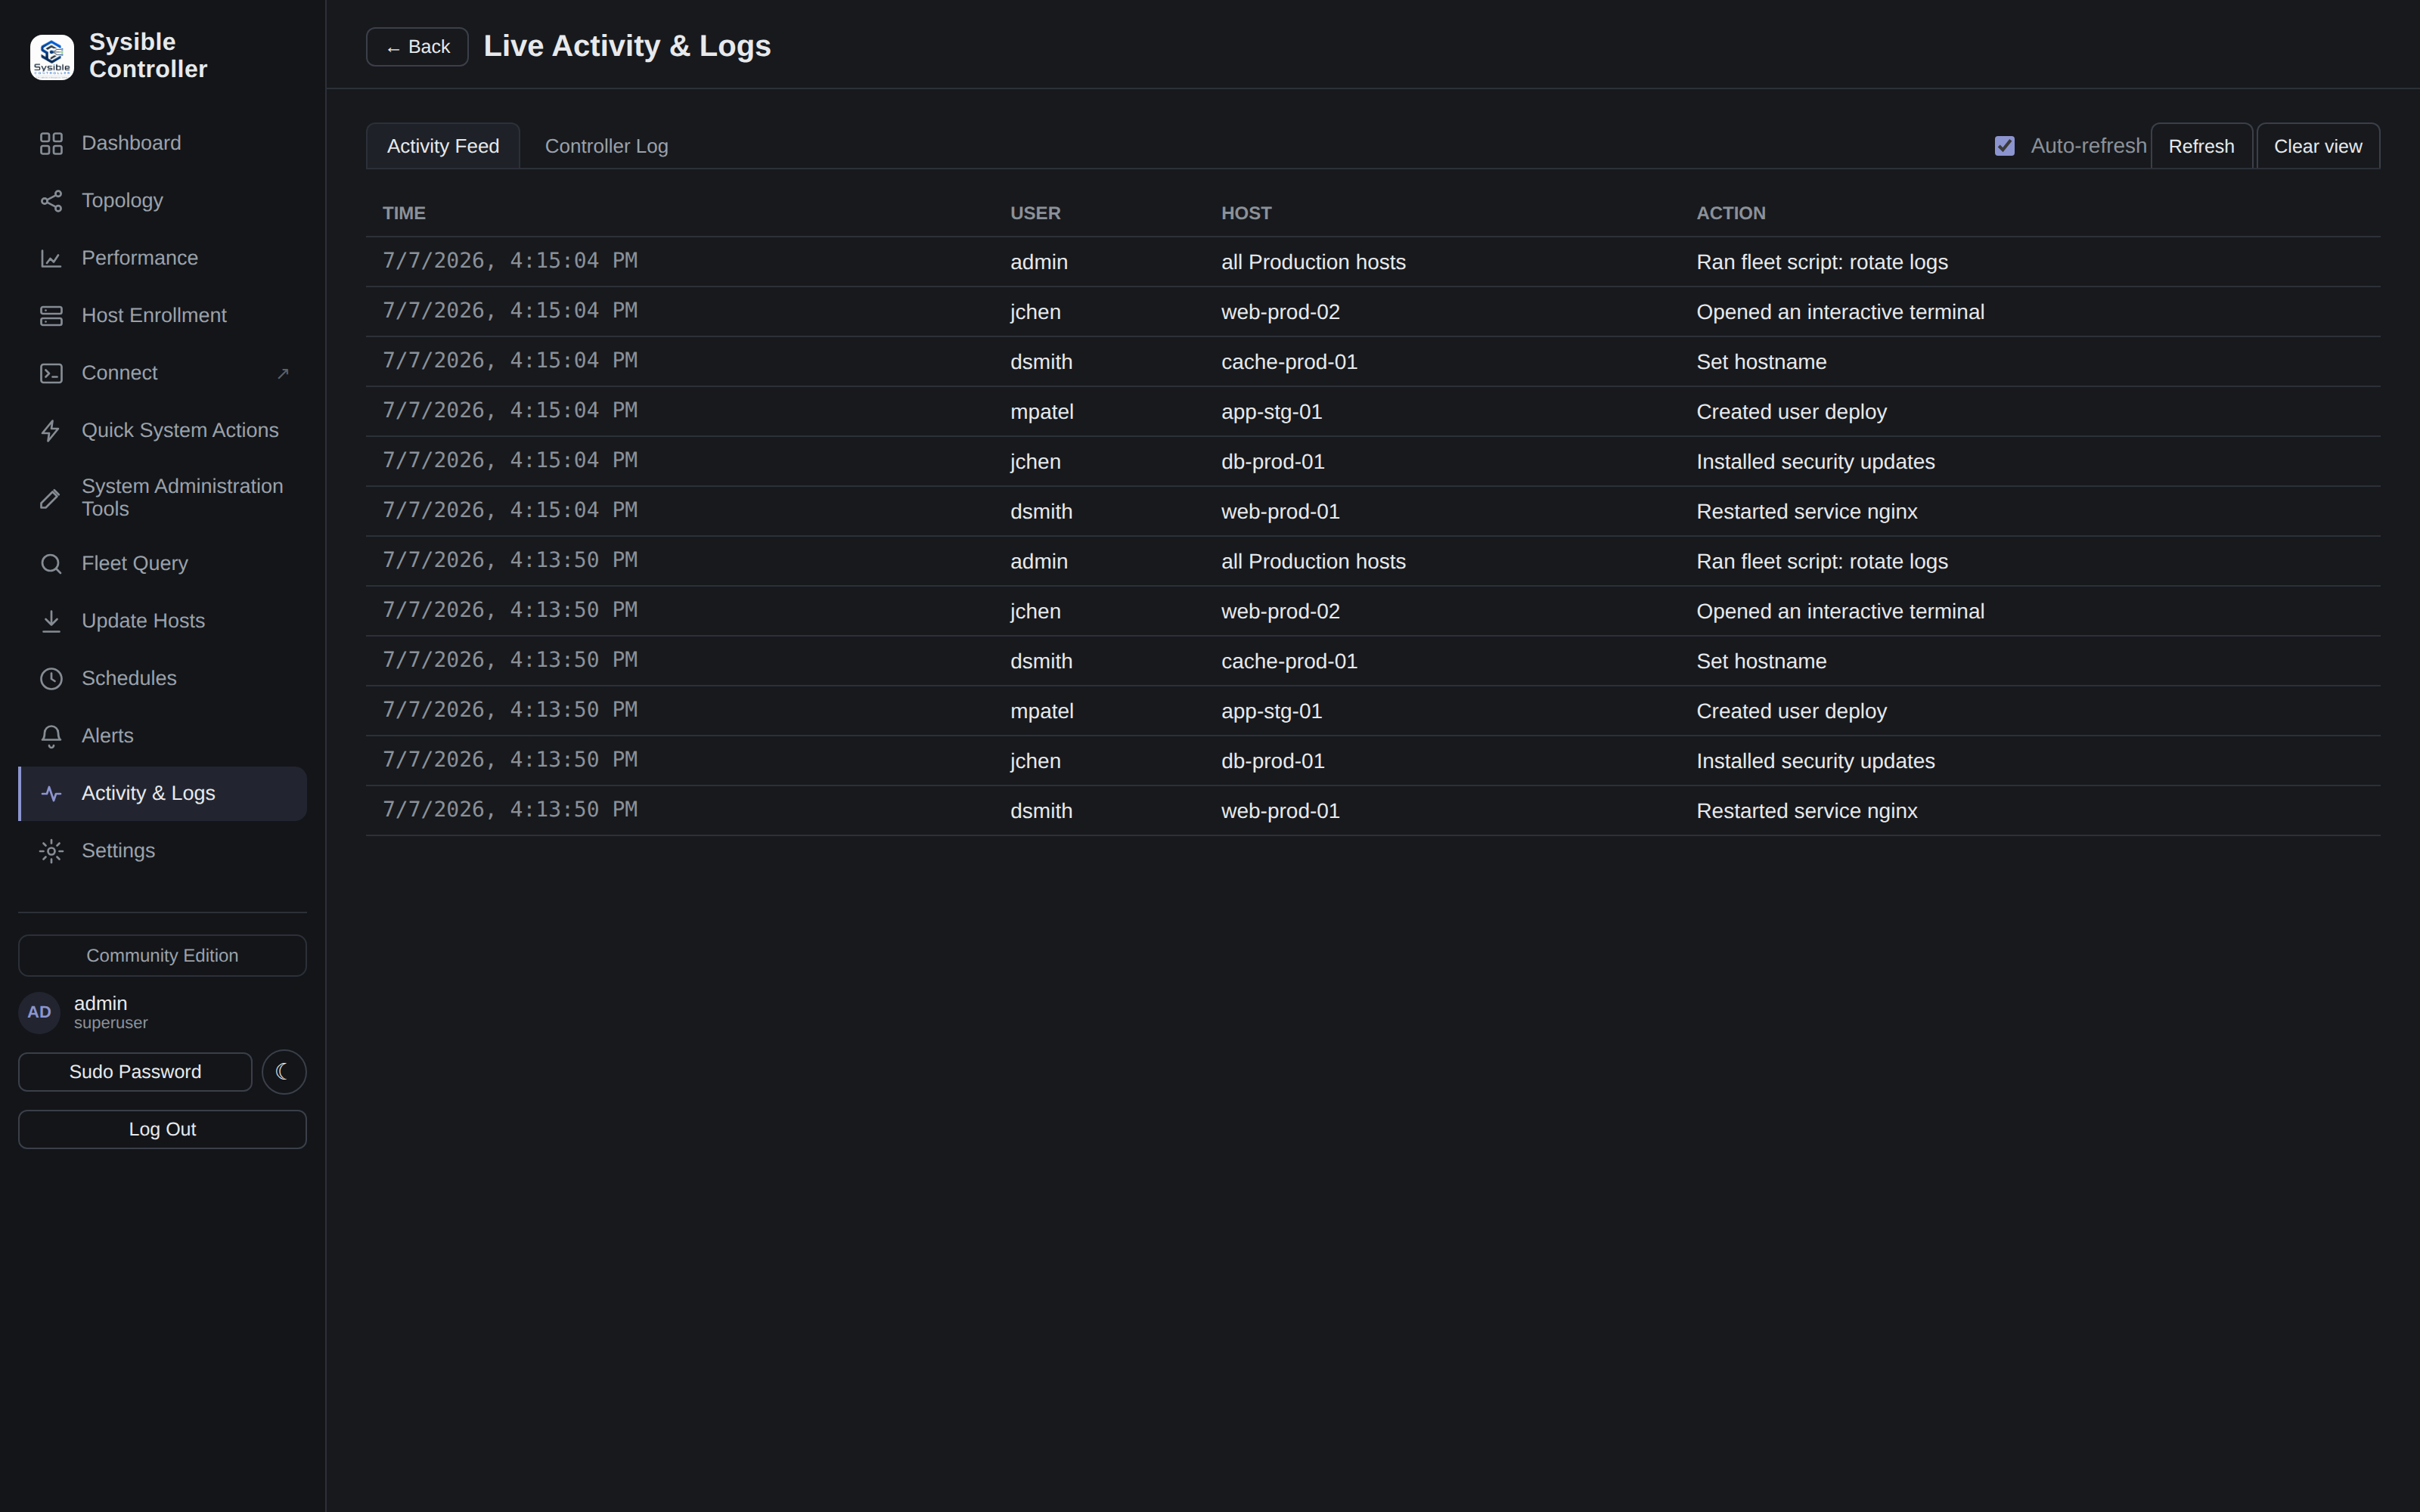
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar como servicio systemd con docker compose up -d o binario directo. Persistencia en volumen para base de datos SQLite. Exponer puertos 8800 (webgui), 9000/8090 según configuración. TLS auto-firmado por defecto, configurar reverse proxy si se requiere. Requiere acceso SSH inicial para enrollar hosts o instalar agente. Ver DOCKER.md para referencia completa de contenedores.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.