
sprag
Sprag es una caja de introducción segura auto-hospedable para recepción unidireccional de archivos sensibles. Usa criptografía post-cuántica híbrida (ML-KEM-1024 + P-384) con AES-256-GCM, cifrando en el lado del cliente antes del upload. Binario único Go CGO-free con SQLite y almacenamiento S3-compa
Ficha actualizada 28 sept 2026, 19:54 · upstream 28 sept 2026, 19:32 · release v0.3.0
Qué es sprag
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Sprag es una caja de introducción segura auto-hospedable diseñada para la recepción unidireccional de archivos sensibles. Utiliza criptografía post-cuántica híbrida (ML-KEM-1024 + P-384) con AES-256-GCM, cifrando los archivos en el lado del cliente antes de que abandonen el dispositivo.
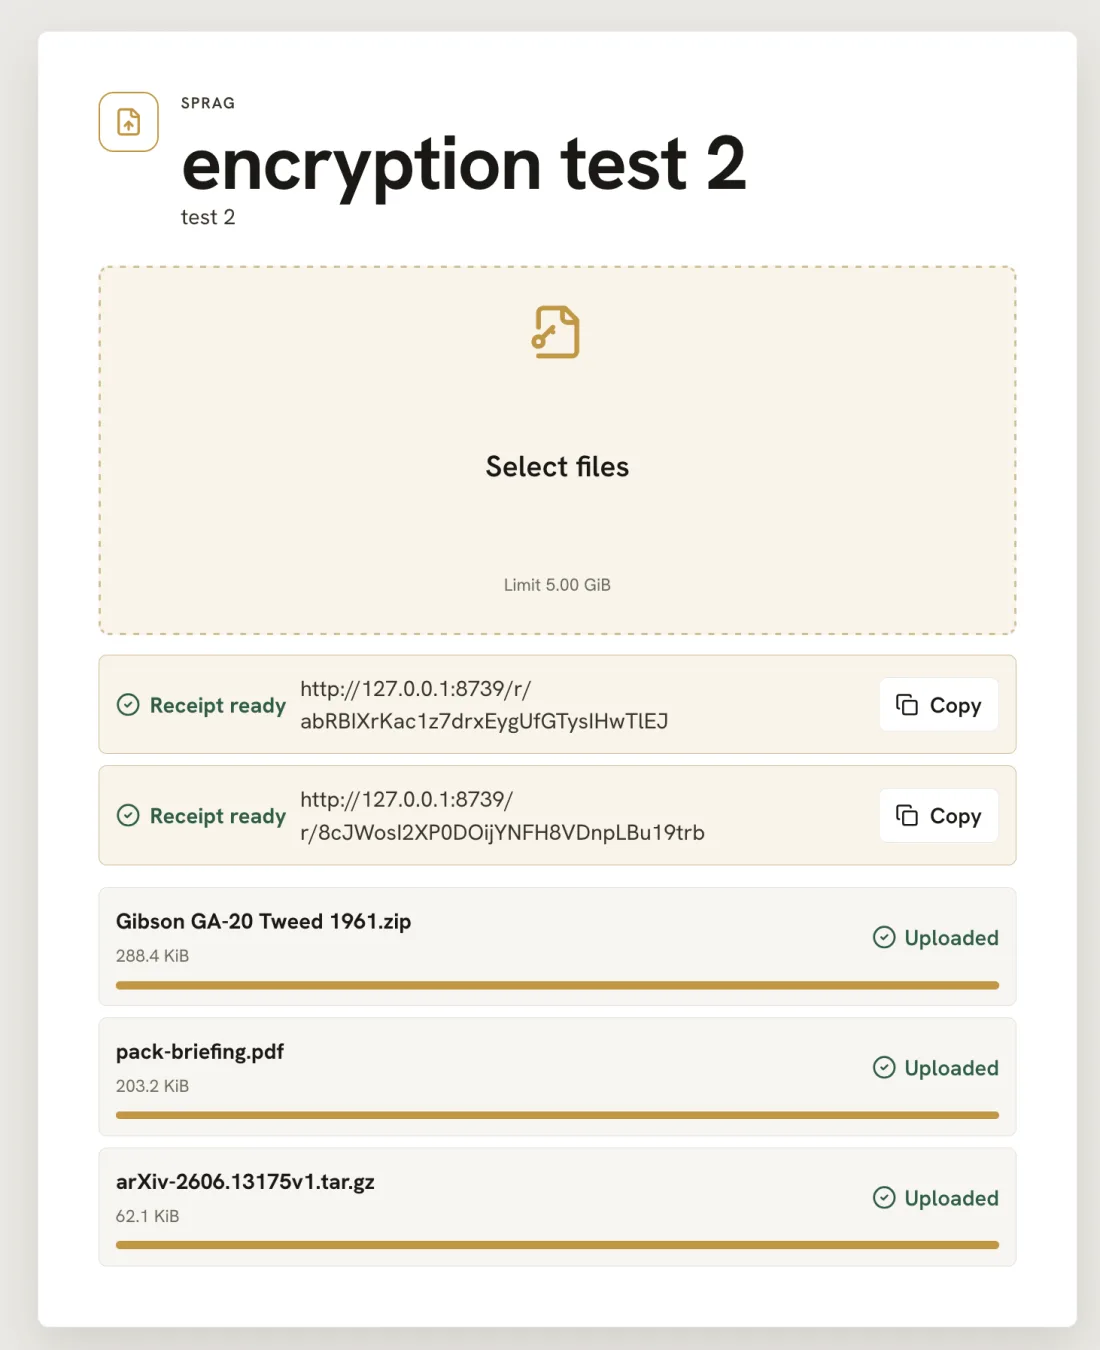
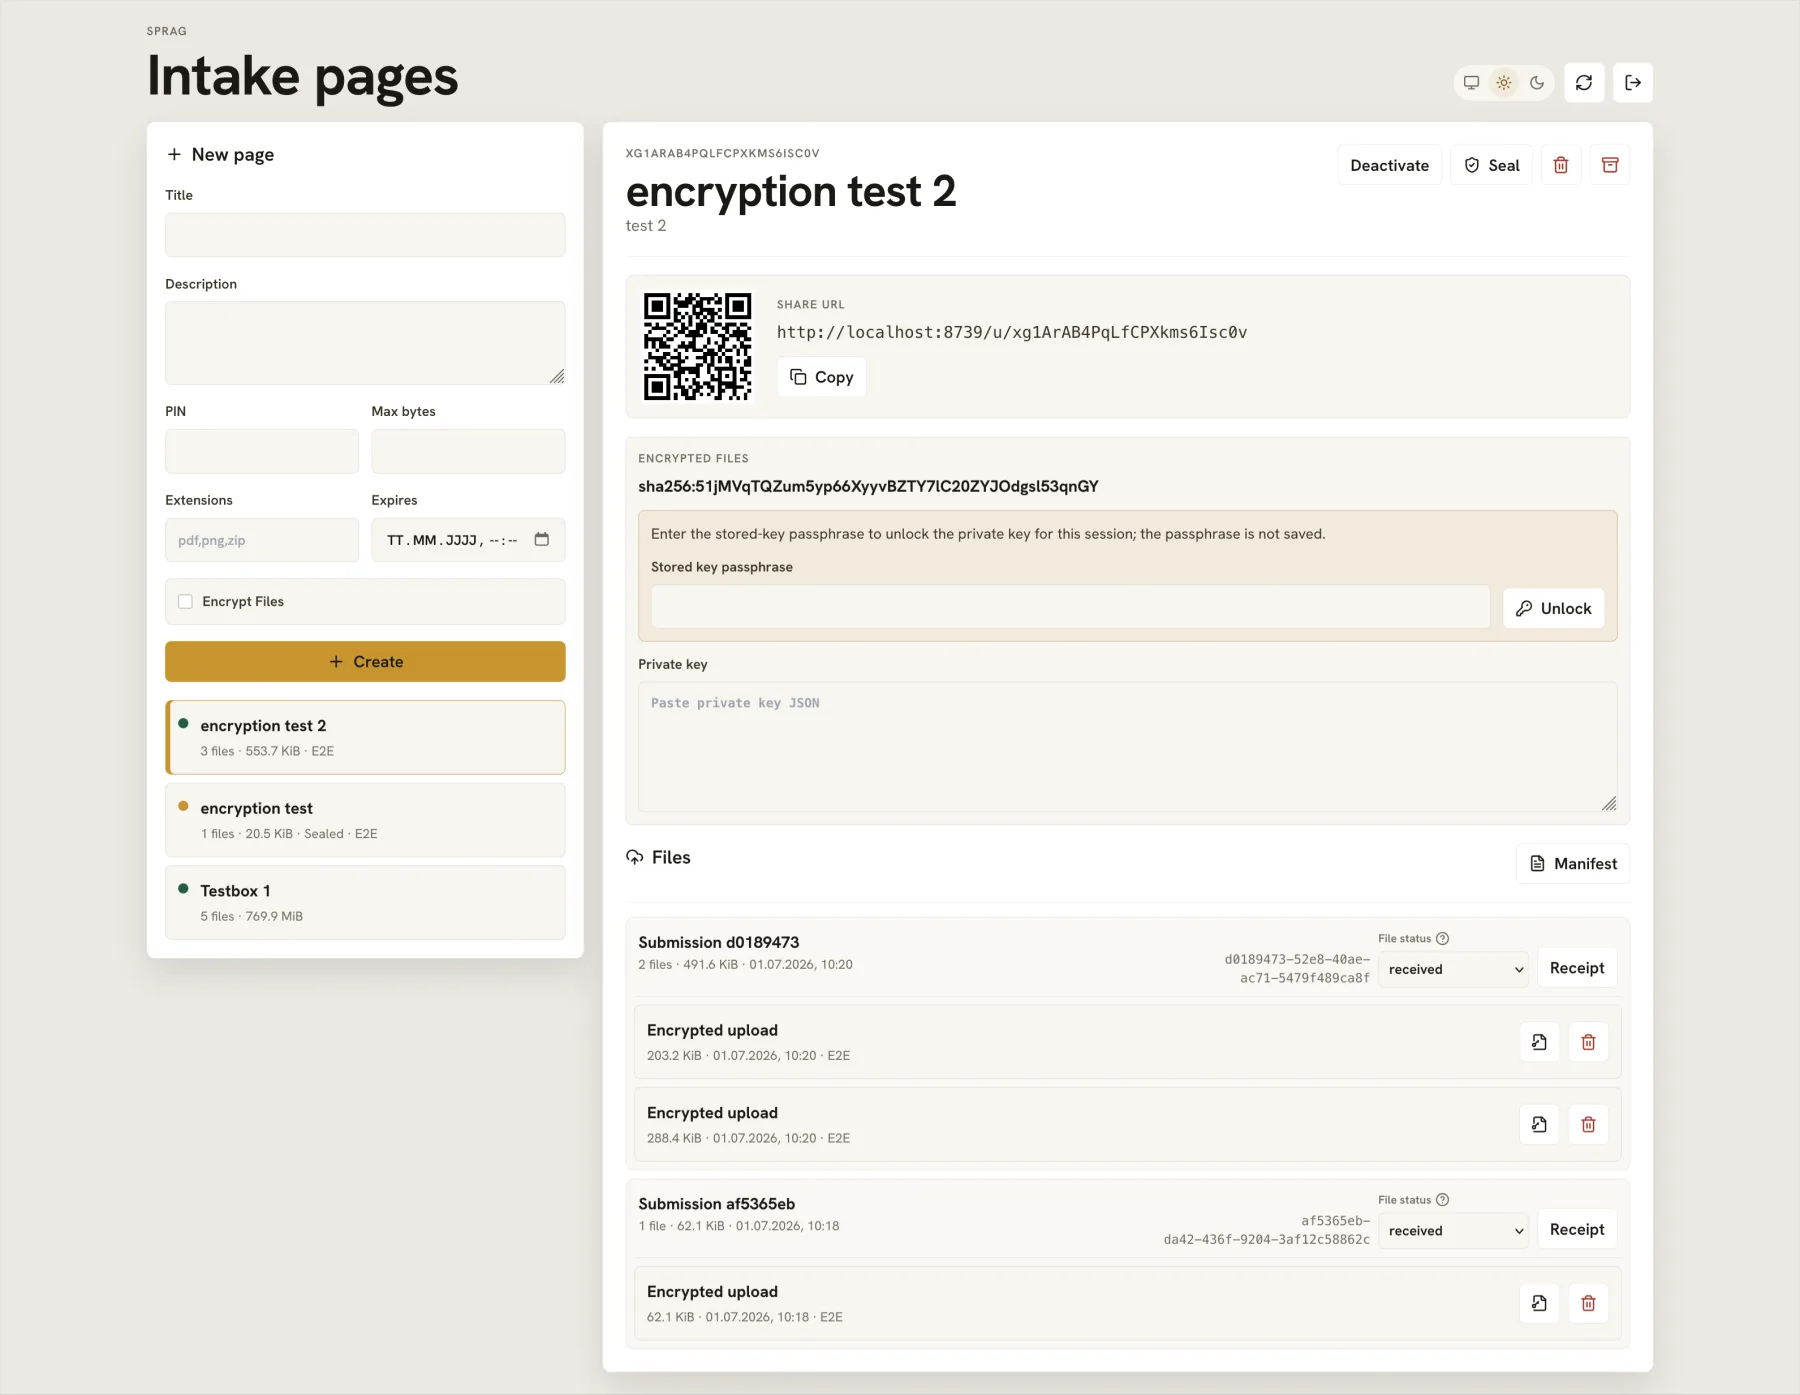
El sistema ofrece carga anónima sin cuentas mediante URLs impredecibles (slugs de 24 caracteres base62), almacenamiento S3-compatible local o remoto, y dashboard de administrador para gestionar páginas de subida, revisar submissions agrupadas por envelope inmutable, descargar archivos individuales y exportar manifests de cadena de custodia. Incluye modo Tor onion-only para despliegues sin puertos públicos.
Es ideal para abogados recibiendo documentos confidenciales, periodistas con canales de whistleblowing ligeros, equipos médicos/research para registros sensibles, y compliance/HR con denuncia anónima. El binario Go único (~10 MB) es CGO-free con frontend React embebido y SQLite nativo.
- Recepción de documentos confidenciales para firmas legales sin crear cuentas
- Canal de whistleblowing ligero para periodistas sin sobrecarga operativa de SecureDrop
- Intake médico/research para recopilar registros sensibles cifrados en el cliente
- Compliance/HR con canales de denuncia anónima y cifrado post-cuántico
- Auditoría forense con manifests de cadena de custodia incluyendo SHA-512 hashes
- Server-blind E2E: el navegador cifra antes del upload; el servidor solo toca ciphertext
- Footprint mínimo: binario Go único, SQLite, sin dependencias externas complejas
- Streaming de archivos grandes (5 GB) sin bufferizar completos en RAM
- Legal hold/sealed mode con registro tamper-evident de eventos post-seal
- Metadata-minimized: soporta ingestión anónima sin IPs o con HMAC deterministas
- No es SecureDrop completo: sin workstation endurecida, air-gap en review ni despliegue multi-servidor
- Sin descarga para uploaders: remitentes no pueden listar, descargar o ver otros archivos
- Criptografía post-cuántica opcional: modo plaintext disponible si se desactiva E2E
- Chain-of-custody no es certificación legal: hashes y logs documentan observaciones de Sprag
- Legal hold no es inmutabilidad criptográfica: es tamper-evident, no cryptographic immutability
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Go 1.26+. Construye binario único sin CGO (~10 MB). Soporta almacenamiento local o S3-compatible (MinIO, AWS S3). Para Tor onion-only usar configuración v3 onion service sin puertos Caddy públicos. Admin necesita autenticación; uploaders no requieren credenciales. Configurar .env con DB_PATH, STORAGE_TYPE, E2E_ENABLED por defecto true.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.