
SpoofScope
Herramienta de monitorización defensiva auto-hospedada para detección de exposición de dominios, typosquatting e impersonación de marca mediante análisis heurístico de señales web.
Ficha actualizada 28 sept 2026, 12:51 · upstream 28 sept 2026, 12:47 · release v1.0.0
Qué es SpoofScope
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
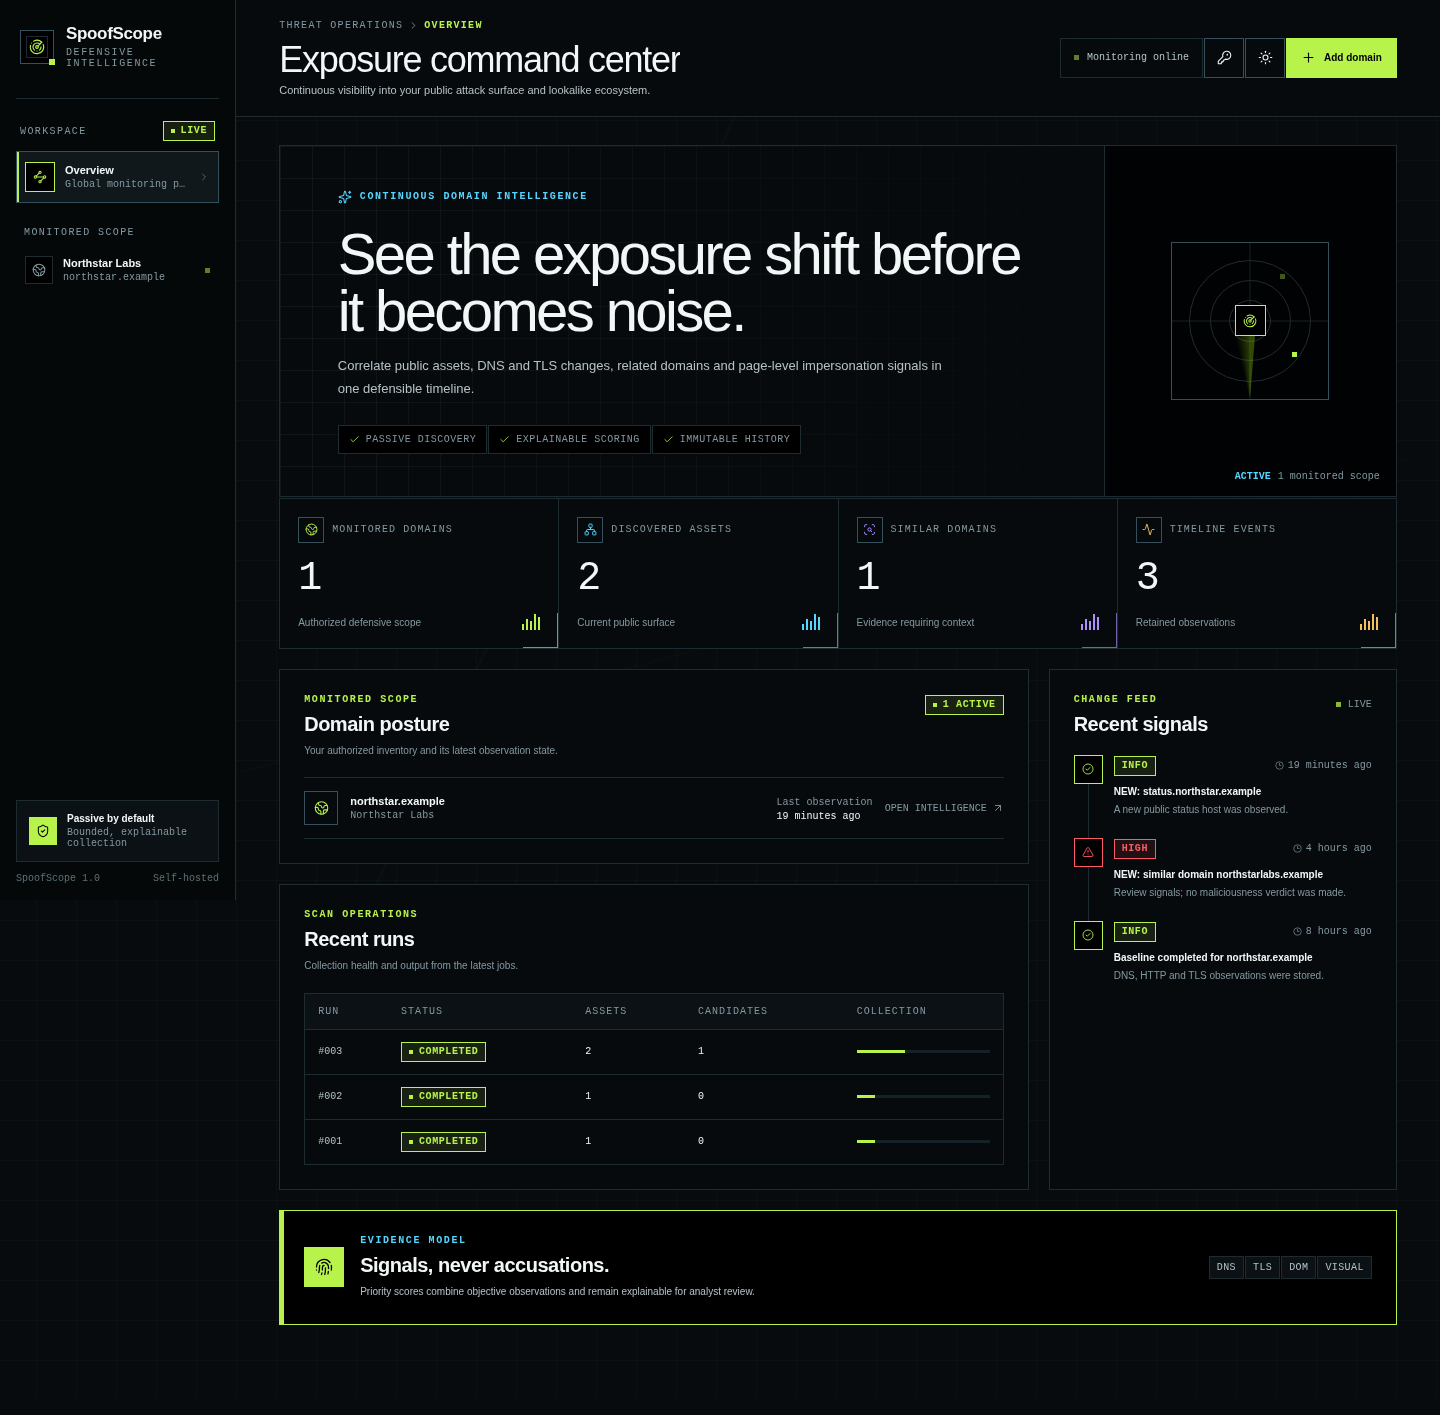
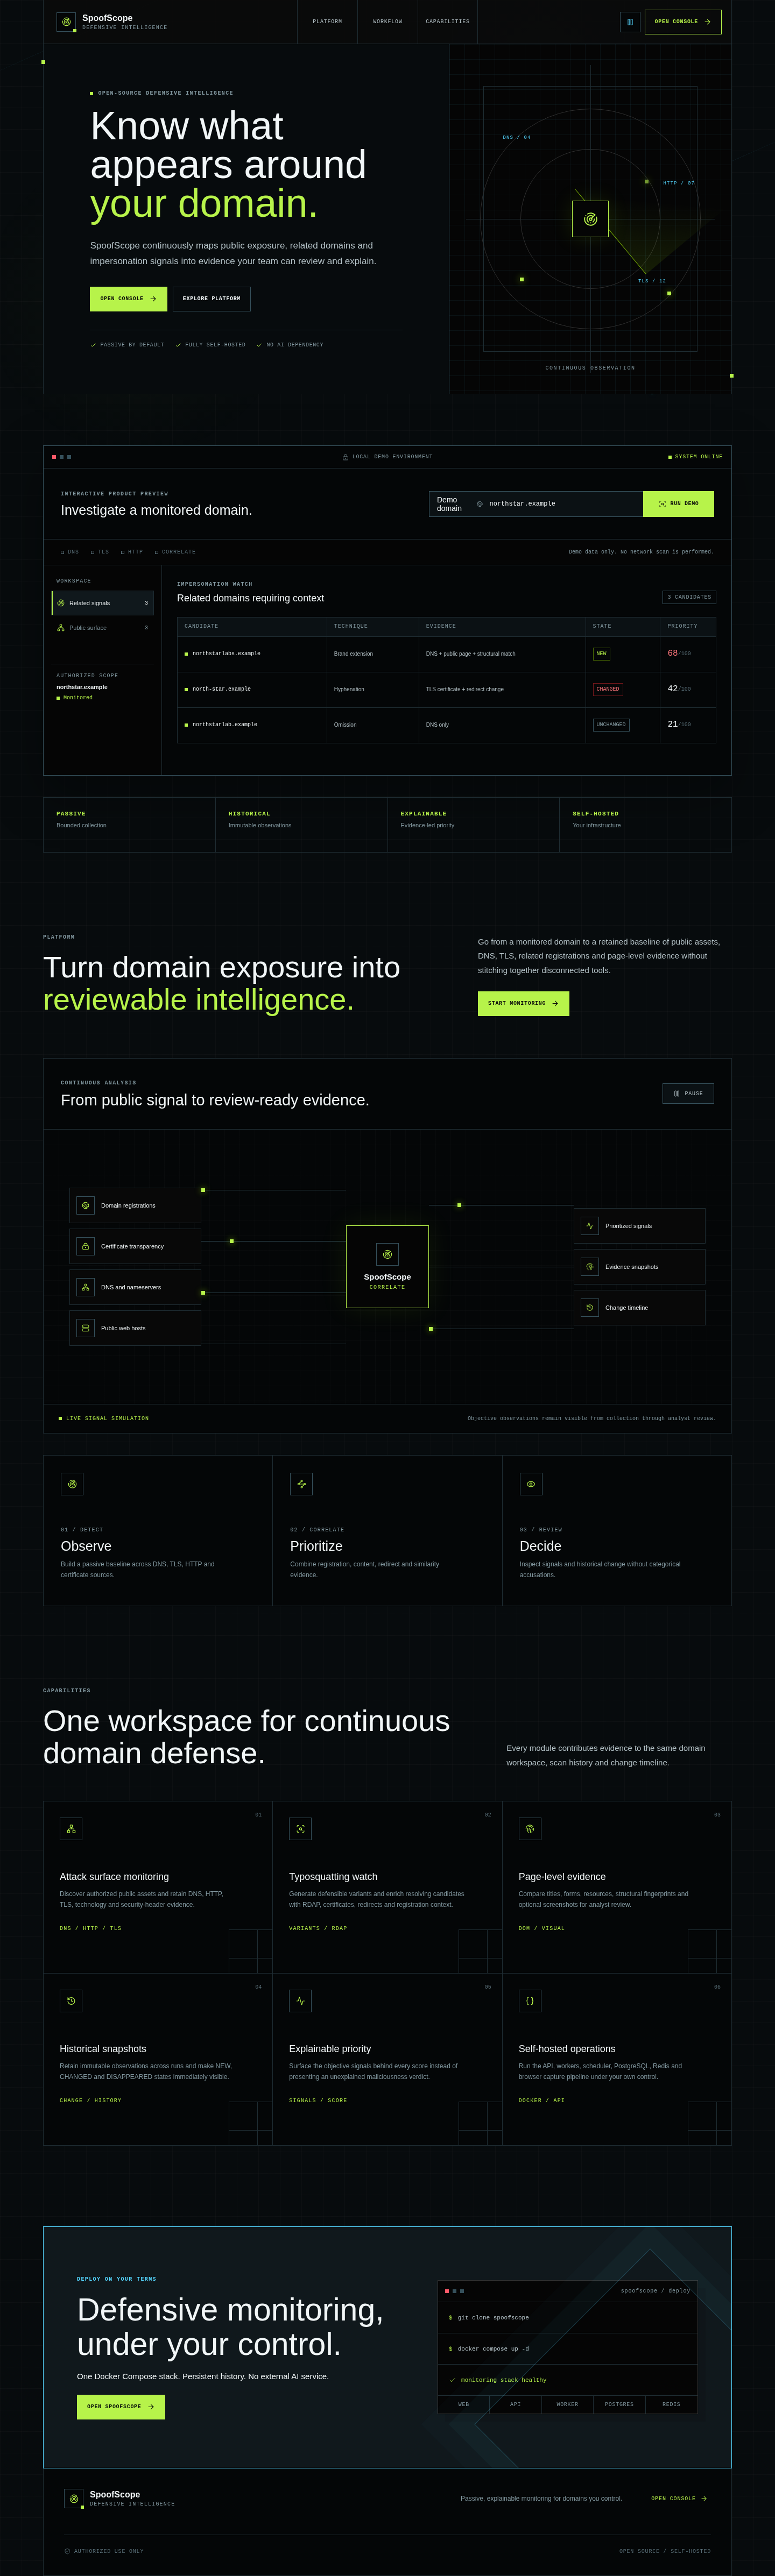
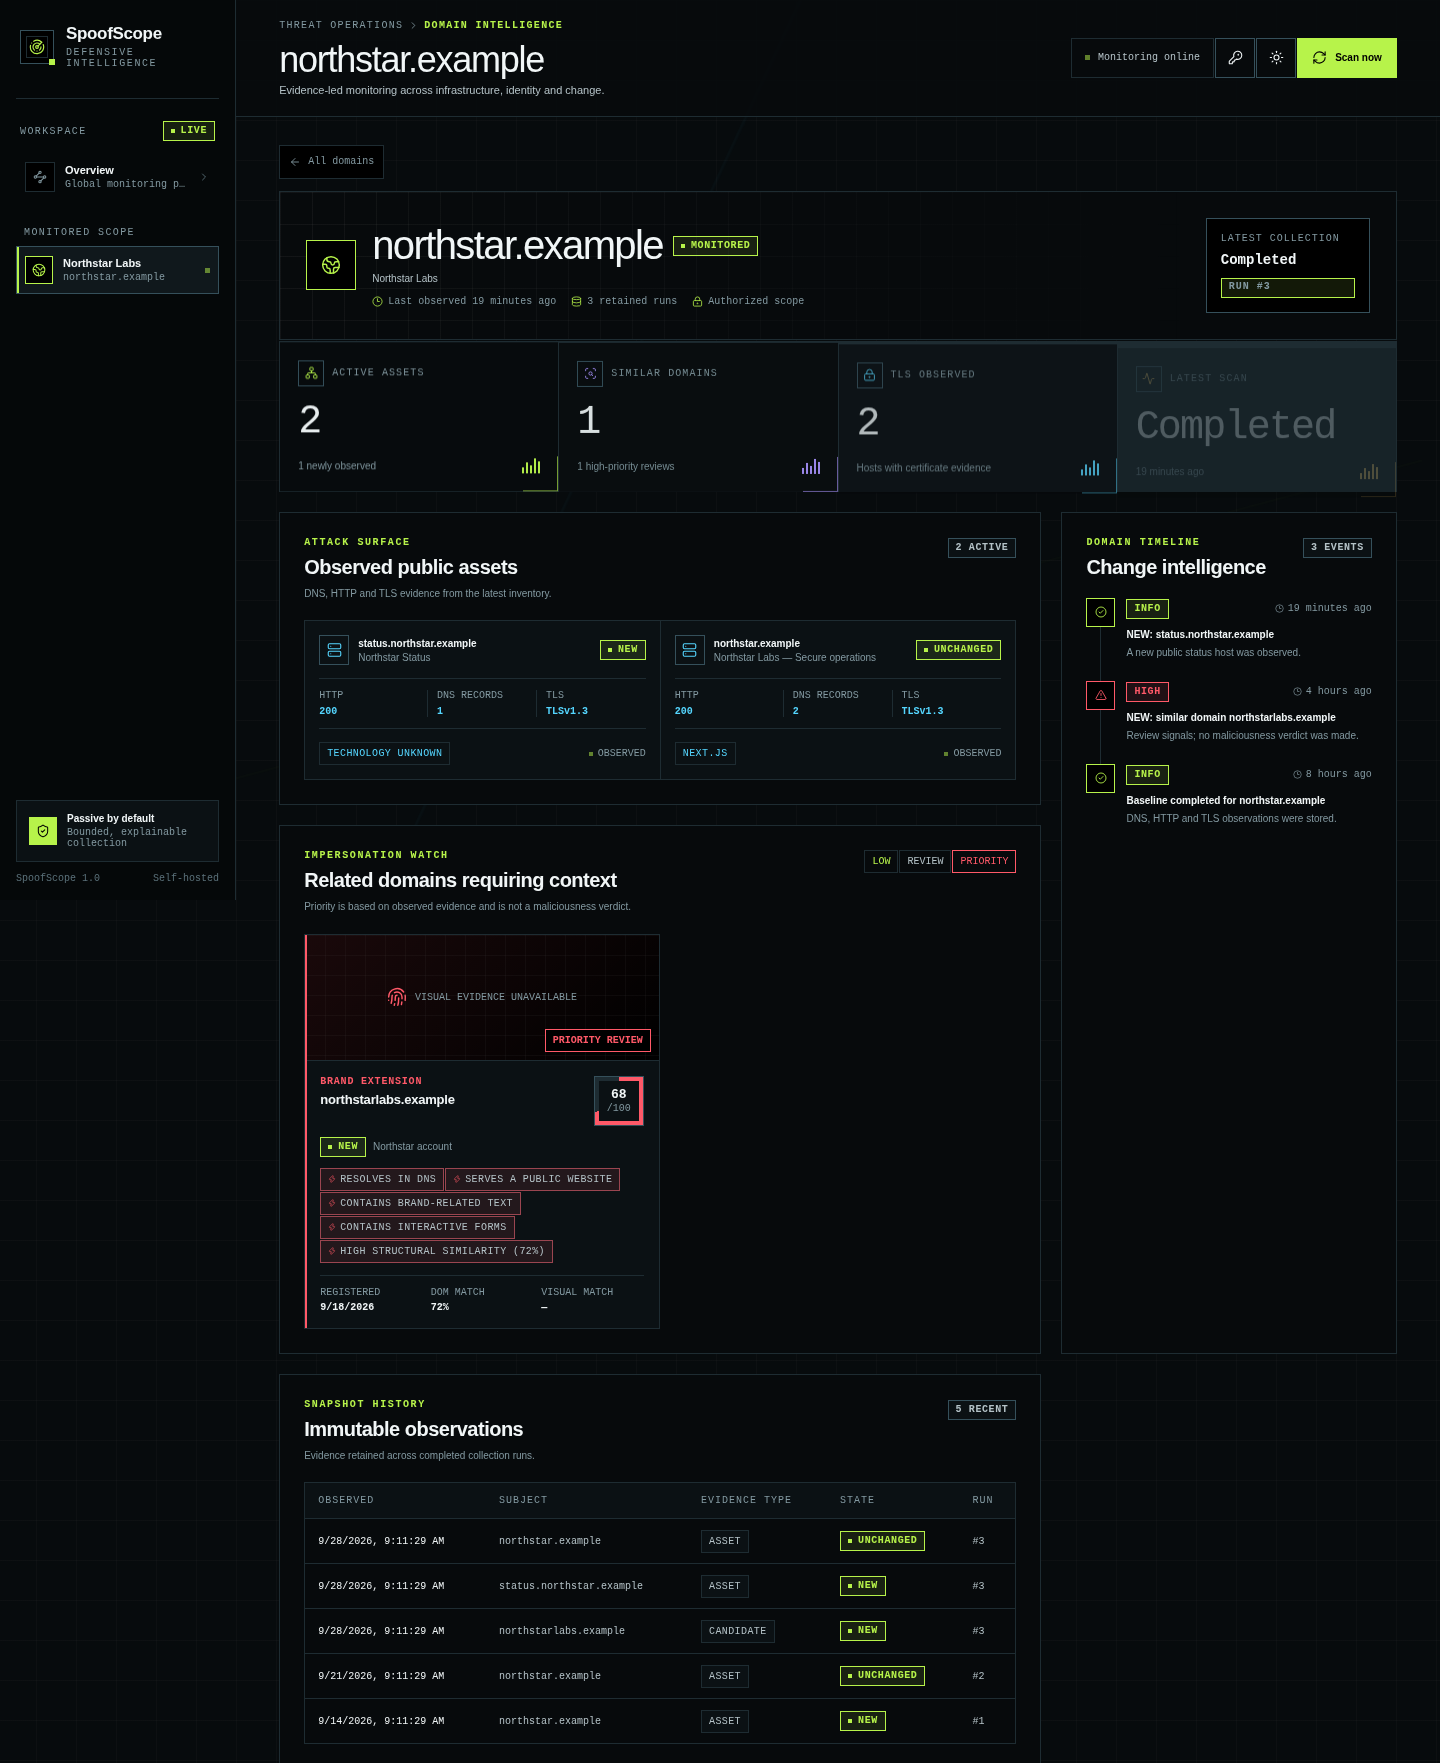
SpoofScope es una plataforma de monitorización continua que registra activos públicos de dominios autorizados, descubriendo registros similares y explicando las señales web que justifican su revisión. Preserva evidencia a lo largo del tiempo sin acusar automáticamente un dominio de actividad maliciosa, facilitando el triaje analítico.
La arquitectura se basa en React/TypeScript para la interfaz, FastAPI para la API y PostgreSQL con Redis para persistencia y colas de trabajo. Utiliza Playwright para capturas visuales y Nginx como proxy inverso. El sistema opera de forma pasiva y acotada, evitando ataques o recolección de credenciales.
El enfoque es defensivo: no utiliza inteligencia artificial ni servicios SaaS externos críticos, permitiendo el despliegue en infraestructura privada con control total sobre la retención de datos y la protección mediante claves API.
- Monitorizar la exposición pública de activos web (DNS, TLS, HTTP) para detectar cambios no autorizados.
- Identificar variantes de typosquatting mediante análisis de homogérfonos Unicode y sustituciones visuales.
- Vigilancia de phishing basada en similitud estructural DOM y hashes de capturas visuales.
- Auditoría de inventario de activos digitales con estados inmutables (NEW, CHANGED, DISAPPEARED).
- Descubrimiento de certificados a través de Certificate Transparency sin contacto directo al dominio.
- Despliegue auto-hospedado completo sin dependencia de servicios SaaS externos.
- Persistencia de evidencia inmutable con estados explícitos para auditoría forense.
- Arquitectura modular desacoplada: API, UI y workers de recolección separados.
- Protección de API mediante clave única por tenant sin necesidad de base de datos de usuarios compleja.
- Recolección acotada y limitada a metadatos públicos para reducir impacto en infraestructura objetivo.
- La detección tecnológica es heurística y no constituye un motor completo de fingerprinting.
- El modelo de autenticación es single-tenant (API Key), sin soporte nativo para RBAC multiusuario.
- La disponibilidad de señales depende de servicios externos públicos como CT y RDAP, sujetos a límites de tasa.
- Las capturas visuales pueden contener contenido sensible público si no se gestionan los periodos de retención adecuadamente.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Docker Engine y Compose v2. Por defecto, el servicio está vinculado solo a 127.0.0.1:8080; para acceso remoto usar proxy inverso o túnel SSH. Configurar SPOOFSCOPE_API_KEY y POSTGRES_PASSWORD en .env antes de iniciar. Realizar copias de seguridad conjuntas de los volúmenes PostgreSQL y screenshot_data si la consistencia entre instantáneas y capturas es crítica.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.