
soju-tui
soju-tui es una interfaz TUI impulsada por teclado para administrar un servidor Soju IRC bouncer mediante sojuctl, gestionando usuarios, redes, canales y certificados con confirmaciones de seguridad.
Ficha actualizada 24 sept 2026, 3:19 · upstream 24 sept 2026, 3:17 · release v0.3.7
Qué es soju-tui
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
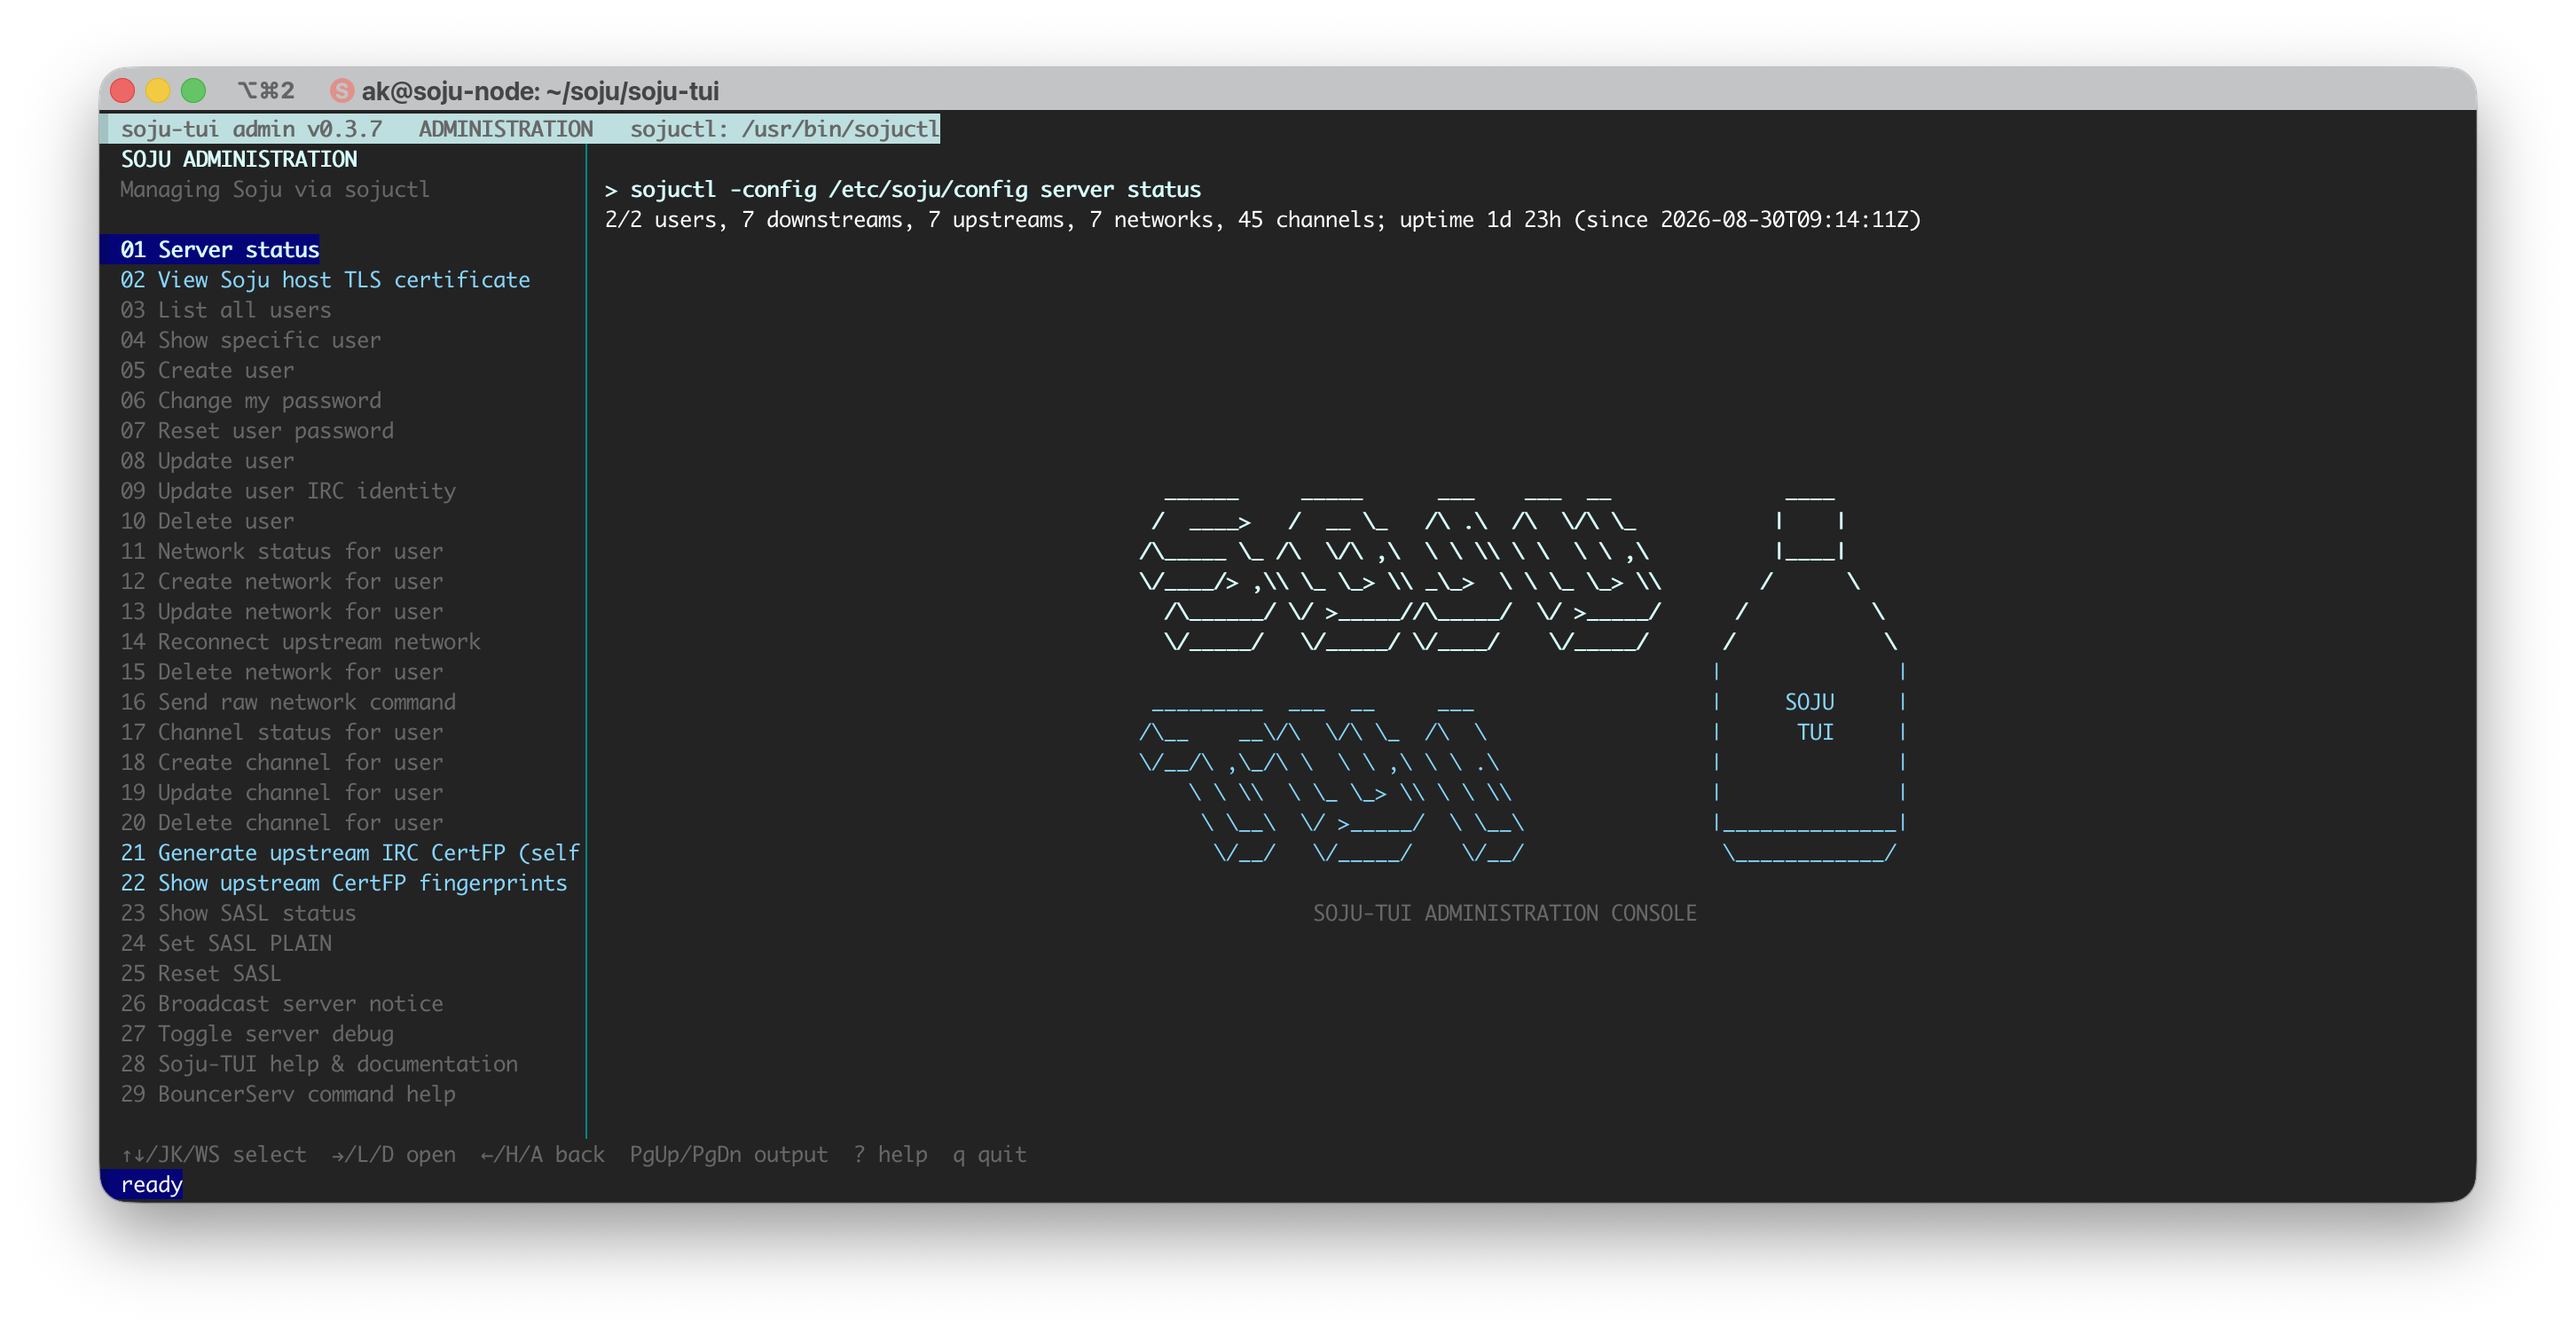
soju-tui actúa como un frontend terminal exclusivo para administración del servicio Soju IRC bouncer. No es un cliente de chat; no abre canales ni muestra mensajes, sino que gestiona la instancia a través de sojuctl. Permite administrar usuarios (incluyendo cambios de contraseña y reseteo de administrador), redes, canales, autenticación SASL, certificados TLS y notificaciones, todo ello con flujos de confirmación para evitar cambios no deseados.
- Gestión administrativa segura de usuarios y credenciales sin exponer contraseñas en el historial.
- Auditoría visual de certificados TLS del host Soju (issuer, validez, huella digital).
- Monitoreo del estado del servicio y redes conectadas con tiempos exactos RFC 3339.
- Importación de dashboards Grafana para métricas del exportador Prometheus de Soju.
- Verificación de integridad de binarios mediante SHA-256 antes del despliegue.
- Escrito en Go, distribuido como ejecutables independientes sin necesidad de la toolchain de Go ni ncurses.
- Soporta arquitecturas AMD64 y ARM64 con paquetes Debian/Ubuntu precompilados.
- Implementa confirmación-gated para mutaciones destructivas o de alto riesgo.
- Integra consultas read-only a systemd/journalctl para enriquecer el estado del servicio.
- Compatibilidad regresiva verificada con versiones v0.9.0 y v0.10.1 de Soju.
- Permite navegación con teclas Vim (HJKL) o WASD sin interceptar entrada de texto.
- Requiere una instancia de Soju corriendo con un listener administrativo habilitado.
- No ejecuta comandos a través de shell; invoca sojuctl directamente con vectores de argumentos.
- Depende de la disponibilidad del socket admin y permisos correctos en el sistema.
- Funcionalidad de enriquecimiento de estado limitada si systemd/journalctl no están disponibles.
- No modifica archivos de configuración de Soju ni su base de datos directamente.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar paquetes .deb o binarios verificados con SHA-256. Ejecutar soju-tui-setup para autorizar al administrador local. Asegurar que el socket admin tenga ACLs correctos (usualmente mediante systemd). Para despliegues repetibles, fijar la versión de lanzamiento (--release) en lugar de descargar la última estable automáticamente.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.