
soit
Plataforma open source de runtime para agentes de IA empresariales con enfoque en gobernanza, permitiendo construir, ejecutar, observar y gobernar agentes con permisos, secretos, políticas de egress, auditoría, costes y reproducción.
Ficha actualizada 25 sept 2026, 7:21 · upstream 25 sept 2026, 7:19 · release v1.0.0
Qué es soit
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
SOIT es una plataforma de runtime para agentes de IA diseñada específicamente para sistemas empresariales que requieren control total sobre la ejecución de agentes. A diferencia de otras soluciones, SOIT integra desde el inicio capacidades de gobernanza como gestión de permisos RBAC, límites de secretos, políticas de egress y auditoría completa. La arquitectura combina construcción visual de agentes, ejecución confiable con ledger duradero, observabilidad avanzada a nivel de workspace y gobernanza nativa del kernel.
El sistema soporta múltiples modelos de lenguaje (OpenAI, Anthropic, DeepSeek, Qwen) mediante enrutamiento neutral, permitiendo evitar el vendor lock-in. Incluye soporte nativo para el Protocolo de Contexto de Modelo (MCP) con autenticación OAuth 2.1 y gestión de plugins como artefactos gobernados. La plataforma proporciona un ledger de ejecución basado en patrón outbox que garantiza entrega al menos una vez, checkpoints y efectos secundarios idempotentes.
La observabilidad se centra en la visibilidad a nivel de workspace con métricas Prometheus, trazabilidad OpenTelemetry compatible y capacidad de reproducción completa de ejecuciones. El sistema incluye gestión de costes por paso, atribución de costes por modelo/herramienta y detección de regresiones entre lanzamientos. La seguridad incorpora gestión de secretos con Vault, políticas de egress versionadas y separación de deberes entre roles Dev y Owner/Admin.
- Implementación de agentes autónomos en sistemas empresariales sensibles con control granular de permisos RBAC y límites de secretos
- Ejecución reproducible de flujos de trabajo complejos combinados con agentes mediante DAG editor con 8 tipos de nodos core
- Auditoría y cumplimiento normativo mediante ledger de ejecución duradero, logs de auditoría completos y políticas de egress versionadas
- Gestión de costes detallada por agente, herramienta, flujo de trabajo o workspace con atribución granular de tokens y latencia
- Soporte nativo para protocolo MCP v1 con autenticación OAuth 2.1 mediante discovery de authorization-server (RFC 9728) y tokens bound a recursos
- Ledger de ejecución basado en patrón outbox que garantiza entrega al menos una vez con checkpoints y efectos secundarios idempotentes
- Políticas de egress controladas por versión con identificación de contenido derivado para auditoría forense completa
- Interfaz de trabajo unificada con métricas Prometheus, trazabilidad OpenTelemetry compatible y capacidad de reproducción completa
- Soporte limitado al protocolo MCP v1; la revisión del protocolo del 2026-07-28 no está implementada actualmente
- El proveedor de seguridad de contenido es determinista in-proceso por defecto, requiriendo configuración adicional para clasificación avanzada mediante CONTENT_SAFETY_PROVIDER=http
- No incluye soporte nativo para Dockerfile o Compose en el análisis técnico inicial según metadatos proporcionados
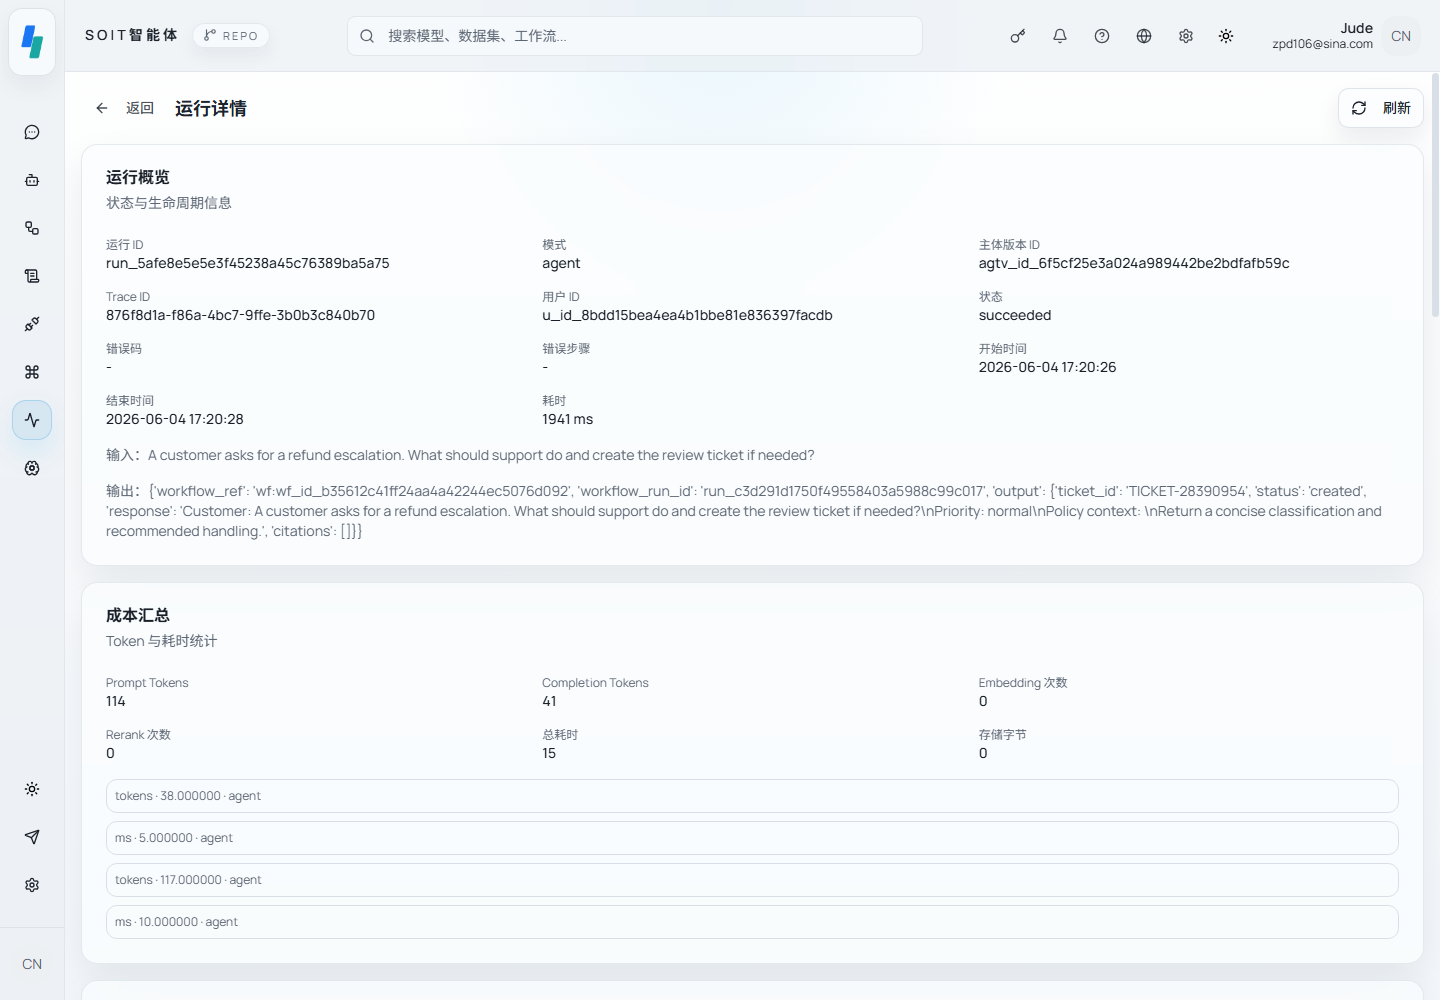
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Utilizar imágenes firmadas de GHCR con verificación de attestations antes de producción. Configurar BOOTSTRAP_ADMIN_EMAIL y BOOTSTRAP_ADMIN_PASSWORD en .env (defaults: admin@example.com / changeme123). Separar roles entre desarrolladores (Dev) y administradores (Owner/Admin) para cambios en políticas de egress o secretos. Pinning de versiones mediante SOIT_IMAGE_TAG para entornos estables. Para despliegue local, ejecutar docker compose con -f docker/docker-compose.yml y verificar salud de todos los servicios antes de producción.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.