
SimpleAuth4Net
Solución ligera de autenticación y autorización para .NET WebAPI con soporte local, roles y SSO (Google, Microsoft, Facebook). En etapas tempranas sin pruebas de producción.
Ficha actualizada 26 sept 2026, 19:26 · upstream 26 sept 2026, 19:22 · release sin release detectada
Qué es SimpleAuth4Net
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
SimpleAuth4Net es una solución open source diseñada para simplificar la implementación de autenticación y autorización en proyectos .NET WebAPI. Ofrece gestión de cuentas locales, roles y soporte SSO con proveedores como Google, Microsoft Entra ID y Facebook. Está construida sobre .NET 9 y busca ser una alternativa ligera a frameworks más complejos como ASP.NET Core Identity.
El proyecto soporta tres modos de operación: Standalone para autenticación independiente por aplicación, IdentityProvider para servidores centralizados en arquitecturas multi-app, y RelyingApp para aplicaciones downstream que validan tokens externos. Incluye características de seguridad como tokens HTTP-only, MFA vía email/SMS/OTP, bloqueo automático de cuentas y configuración de complejidad de contraseñas.
Actualmente se encuentra en etapas tempranas de desarrollo sin pruebas exhaustivas en entornos de producción. La documentación está evolucionando y se fomenta la contribución para mejorar estabilidad y funcionalidad. No incluye contenedores Docker ni scripts de un clic, requiriendo configuración manual inicial.
- Implementar autenticación rápida en proyectos WebAPI existentes con mínima modificación del código
- Gestionar identidad centralizada para múltiples aplicaciones mediante modo IdentityProvider
- Proteger endpoints contra XSS usando tokens JWT almacenados en cookies HTTP-only
- Integrar proveedores SSO como Google o Microsoft Entra ID sin reescribir lógica de autenticación
- Soporte nativo para MFA vía email, SMS y aplicaciones OTP como Microsoft Authenticator
- Arquitectura flexible con tres modos operativos para diferentes escenarios de despliegue
- Tokens JWT almacenados en cookies HTTP-only por defecto para mitigar ataques XSS
- Configuración granular de complejidad de contraseñas y bloqueo automático de cuentas
- Proyecto en etapas tempranas sin pruebas exhaustivas en entornos de producción
- Falta de soporte nativo para Docker ni scripts de despliegue automatizado
- Dependencia de .NET 9 que puede limitar compatibilidad con versiones anteriores
- Documentación aún en evolución y no completamente madura
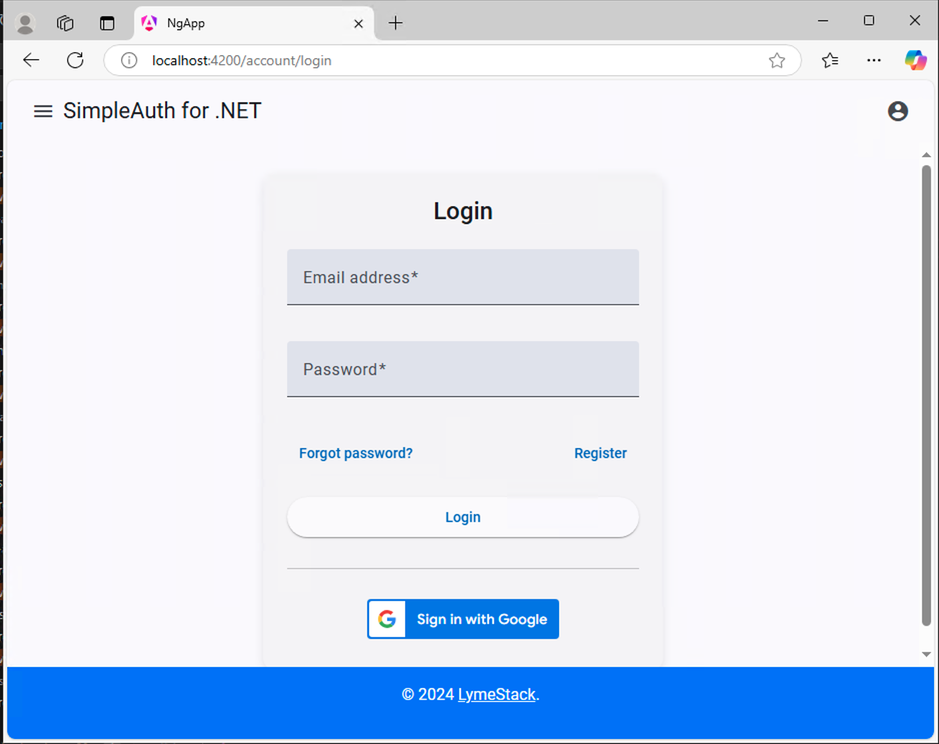
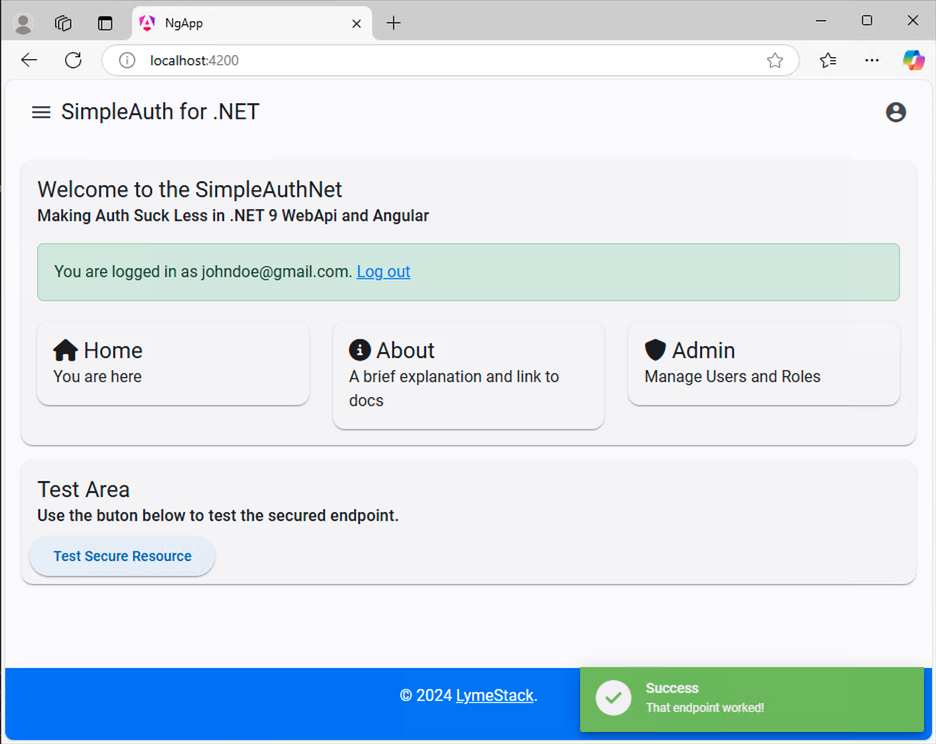
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Recomendado iniciar en entornos controlados debido a su estado temprano. Configurar manualmente appsettings.json para definir el modo (Standalone, IdentityProvider o RelyingApp). Asegurar que la aplicación use .NET 9 y verificar compatibilidad con dependencias existentes antes de producción.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.