
shadow-ai-guard
Plataforma auto-hospedada de gobernanza y visibilidad de IA que detecta uso en navegador, CLI, IDE, desktop, network, cloud y MCP. Correlaciona herramientas, cuentas, dispositivos y fuentes para identificar gasto no autorizado y brechas de offboarding.
Ficha actualizada 27 sept 2026, 18:11 · upstream 27 sept 2026, 17:46 · release v0.35.0
Qué es shadow-ai-guard
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Shadow AI Guard es una solución auto-hospedada diseñada para proporcionar visibilidad completa sobre el uso de inteligencia artificial en una organización. Detecta actividad en múltiples superficies: navegador (extensiones, sitios web), CLI (herramientas locales y cuentas), IDE (integraciones de codificación), desktop (aplicaciones instaladas), network (dominios AI y atribución de procesos), cloud (sign-ins de Entra, OAuth) y MCP (servidores y hallazgos de seguridad).
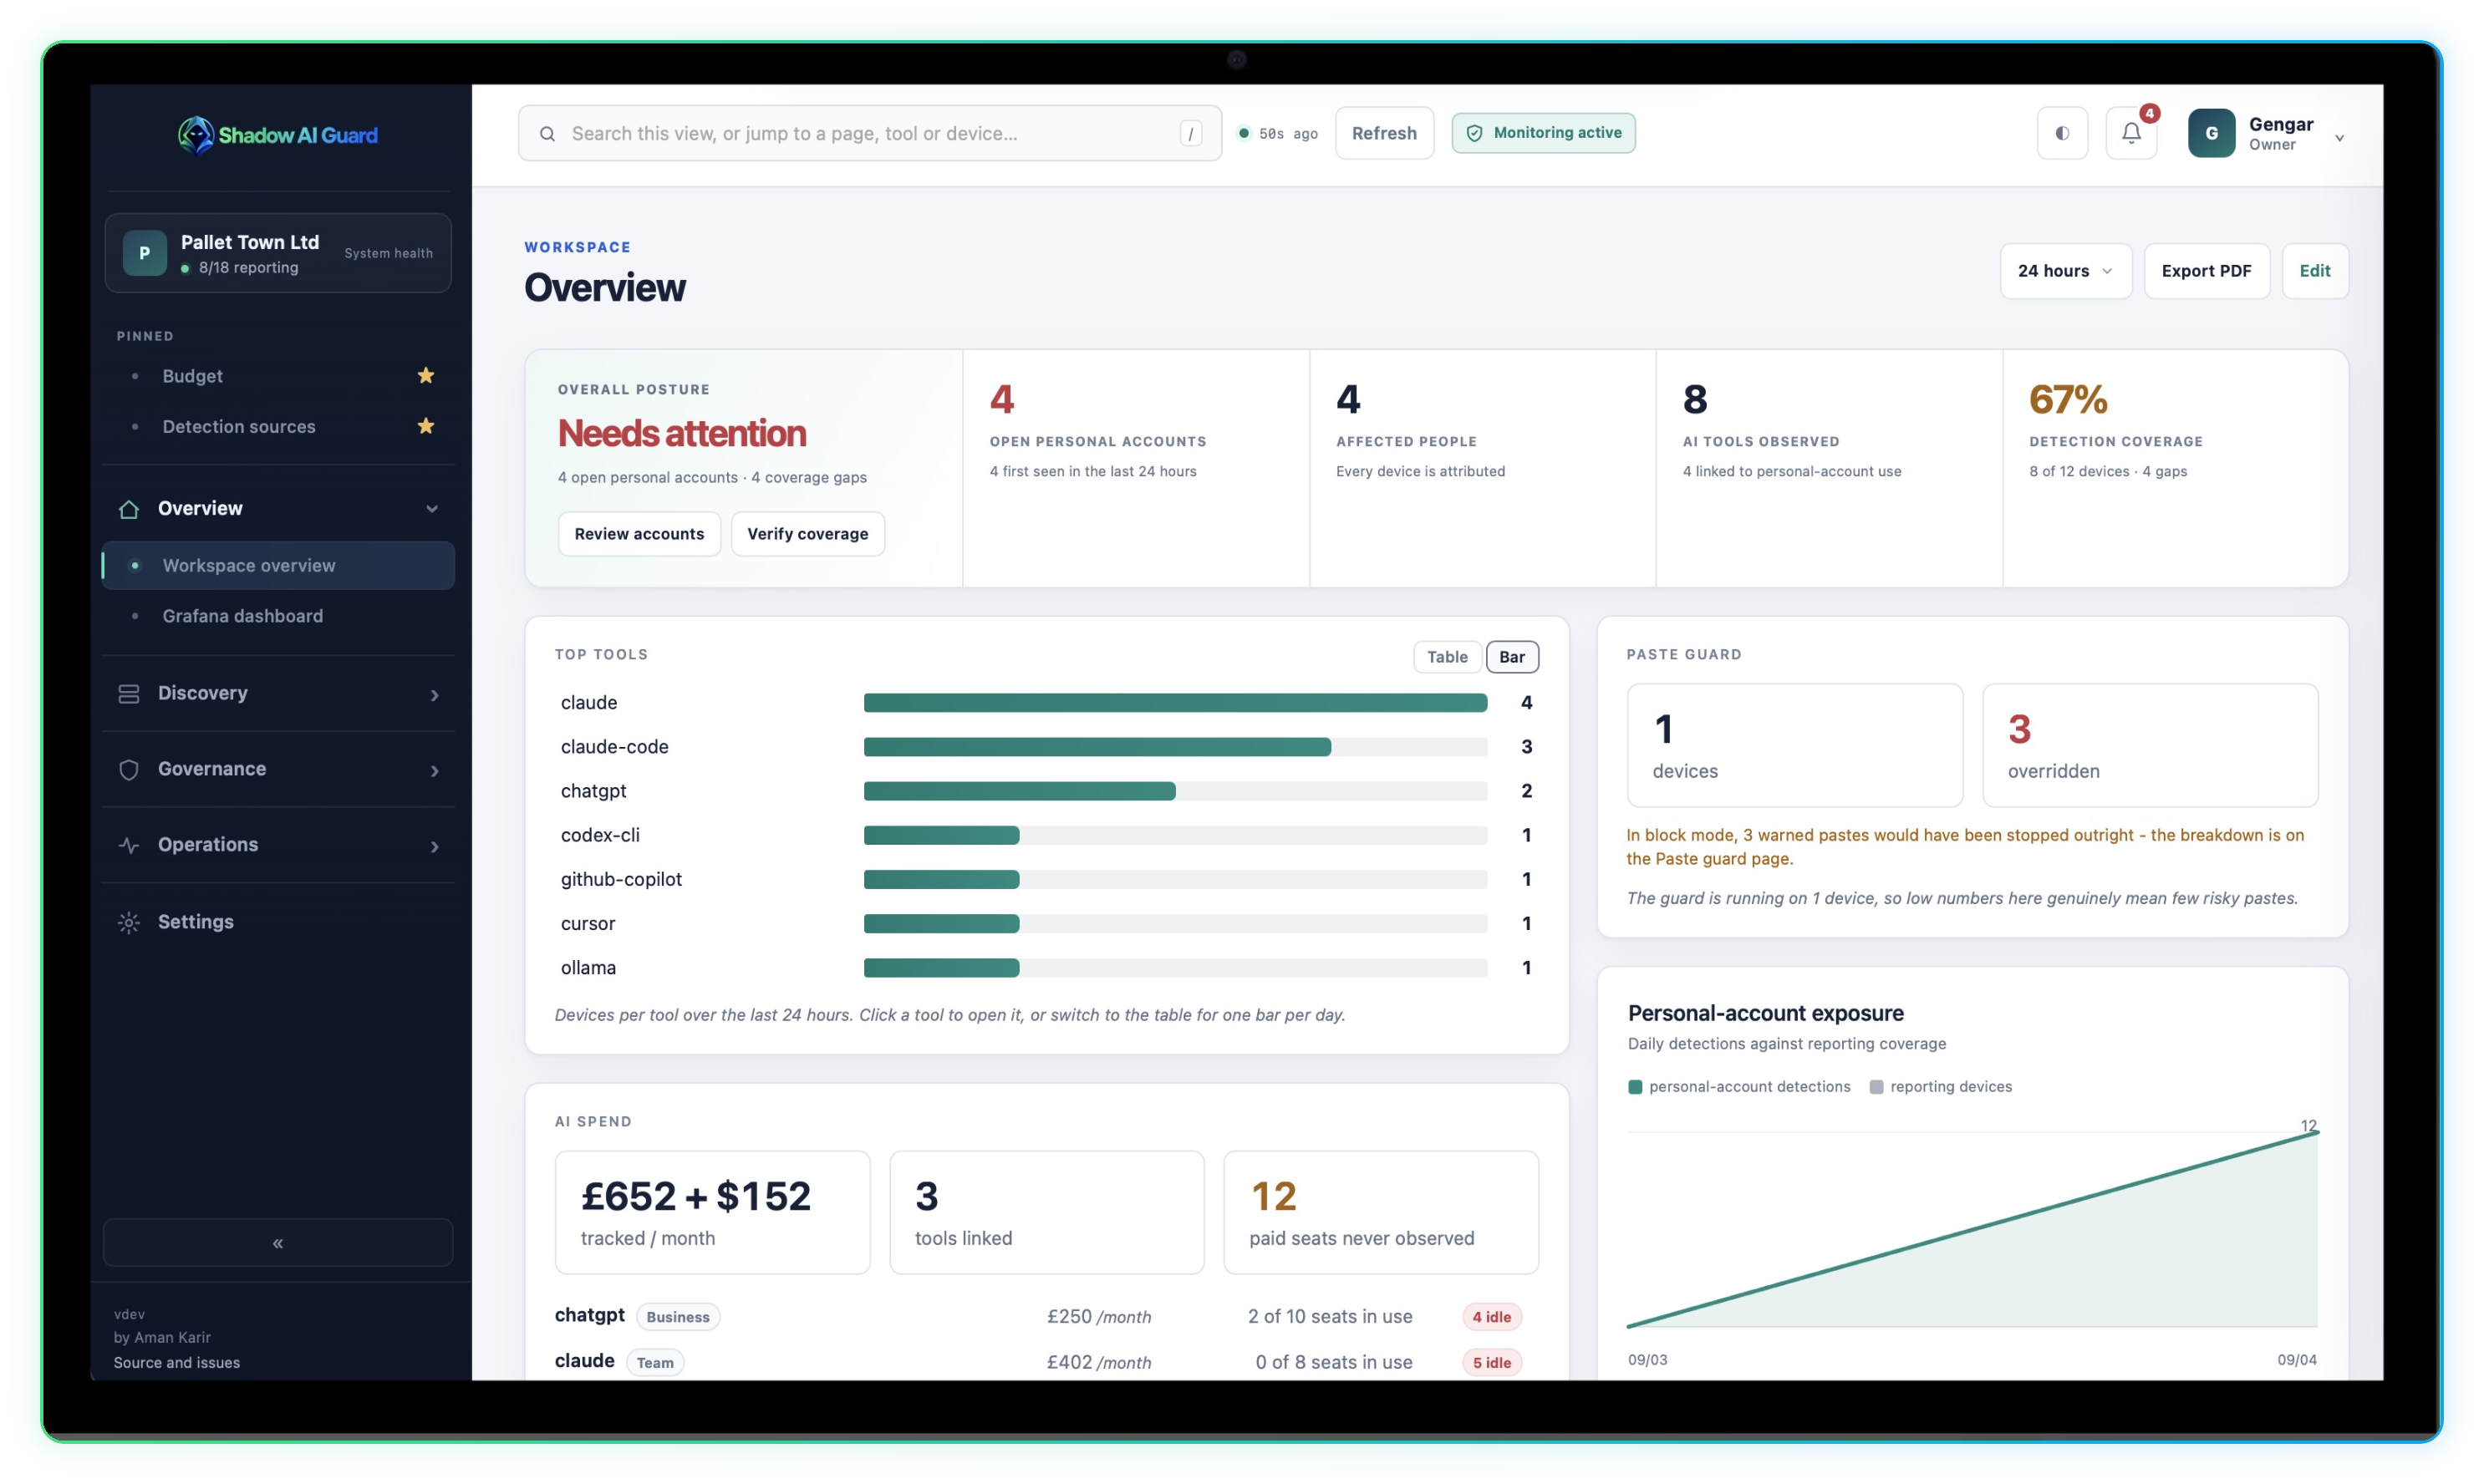
La plataforma centraliza todo el control en un portal único que gestiona configuración, cobertura de detección, revisión de hallazgos, gobernanza de herramientas, presupuesto (costos por herramienta vs uso real), identidad federada con Microsoft Entra y gestión de flota. Incluye integración opcional con Grafana para métricas históricas y dashboards avanzados.
El sistema emite un esquema de findings unificado que permite conectar nuevos scanners y collectors a la misma pipeline downstream. Funciona en modo beta bajo desarrollo activo, requiere configuración inicial mediante wizard (código de setup único) y depende de un log store externo para almacenar hallazgos.
- Detectar uso de herramientas de IA no autorizadas en cuentas personales dentro del entorno corporativo
- Correlacionar licencias pagadas con usuarios reales para identificar asientos subutilizados o sobrecostos
- Gestionar identidad federada con Microsoft Entra sin duplicar credenciales de administrador
- Monitorear extensiones de navegador y eventos de Paste Guard en tiempo real
- Auditar uso de MCP servers y hallazgos de seguridad en infraestructura local
- Visualizar tendencias históricas de uso de IA con dashboards en Grafana
- Arquitectura auto-hospedada sin dependencia de SaaS; todos los datos permanecen en la infraestructura propia
- Portal único que gestiona configuración, gobernanza, identidad y flota desde una interfaz centralizada
- Detección en siete superficies distintas con esquema de findings unificado para extensibilidad
- Integración opcional con Grafana para análisis histórico y métricas detalladas por herramienta
- Gestión de identidad federada con Microsoft Entra que evita duplicar credenciales locales
- Mecanismo de webhook para alertas en tiempo real y digests semanales a Slack o sistemas compatibles
- Versión beta bajo desarrollo activo; el esquema de findings es estable pero la plataforma evoluciona rápidamente
- Requiere configuración manual inicial mediante wizard (código de setup único) antes del uso productivo
- Depende de un log store externo para almacenar hallazgos; sin él, la detección no funciona correctamente
- No detecta automáticamente agentic AI por diseño; requiere intervención humana para herramientas autónomas
- La asignación dispositivo-persona se propone pero debe corregirse manualmente en el portal
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar mediante Helm con OCI (ghcr.io/amansk5/shadow-ai-guard/charts/ai-guard) o Docker Compose. Configurar ingress para portal y receiver, ejecutar wizard inicial con código de setup único obtenido desde logs. Verificar health de sources en portal; dos collectors son obligatorios para funcionamiento correcto. Grafana es opcional pero recomendado para métricas históricas.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.