
secret
Secret es una herramienta auto-alojada de intercambio seguro de notas y archivos con cifrado de conocimiento cero. Utiliza XChaCha20-Poly1305 en el cliente para que el servidor nunca vea el contenido. Soporta Svelte 5, Hono y TypeScript, con despliegue único en Docker.
Ficha actualizada 24 sept 2026, 11:25 · upstream 24 sept 2026, 10:40 · release @largerio/secret-sdk@1.1.1
Qué es secret
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Secret es una plataforma de autogestión diseñada para compartir notas, contraseñas y archivos de forma segura mediante cifrado de extremo a extremo. La característica principal es el cifrado de conocimiento cero: los datos se cifran en el navegador del usuario antes de enviarse al servidor utilizando XChaCha20-Poly1305, asegurando que el servidor nunca tenga acceso al contenido ni a las claves de descifrado.
El proyecto está construido con tecnologías modernas como Svelte 5, Hono y TypeScript, ofreciendo una experiencia de usuario fluida y un código tipado. Soporta almacenamiento local o en S3 compatible (AWS, MinIO), incluye protección por contraseña con Argon2id, caducidad automática y opción de autodestrucción tras la lectura.
La aplicación es altamente personalizable mediante variables de entorno y se despliega fácilmente en un único contenedor Docker. Incluye una SDK oficial para integración programática y soporta múltiples idiomas. Es una alternativa open source a soluciones como PrivateBin o Yopass, con énfasis en la privacidad y la seguridad sin dependencias de cuentas externas.
- Compartir contraseñas bancarias o de redes sociales con caducidad automática
- Intercambio seguro de documentos confidenciales que se autodestruyen tras la lectura
- Gestión de credenciales internas en equipos VPS o Synology NAS sin servidor centralizado
- Integración con aplicaciones externas mediante el SDK oficial para JS/TS
- Almacenamiento temporal de datos sensibles en entornos regulados (salud, legal)
- Cifrado XChaCha20-Poly1305 en el cliente; el servidor nunca ve el contenido
- Despliegue simplificado con un único contenedor Docker y soporte para TLS automático
- SDK oficial disponible para Node.js/TypeScript para integraciones programáticas
- Soporte para archivos adjuntos hasta 500 MB con subida fragmentada y previsualización
- Protección por contraseña opcional con Argon2id y caducidad configurable (minutos a días)
- Licencia MIT y código abierto auditado, sin tracking ni logs de contenido
- La clave de cifrado del servidor se genera automáticamente; cambiarla invalida todas las notas existentes
- Almacenamiento local por defecto requiere gestión manual de volumen para backups o S3 para escalabilidad
- No soporta autenticación de usuarios persistentes, solo enlaces únicos o claves API
- Dependencia de navegador moderno para el cifrado inicial en el cliente
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
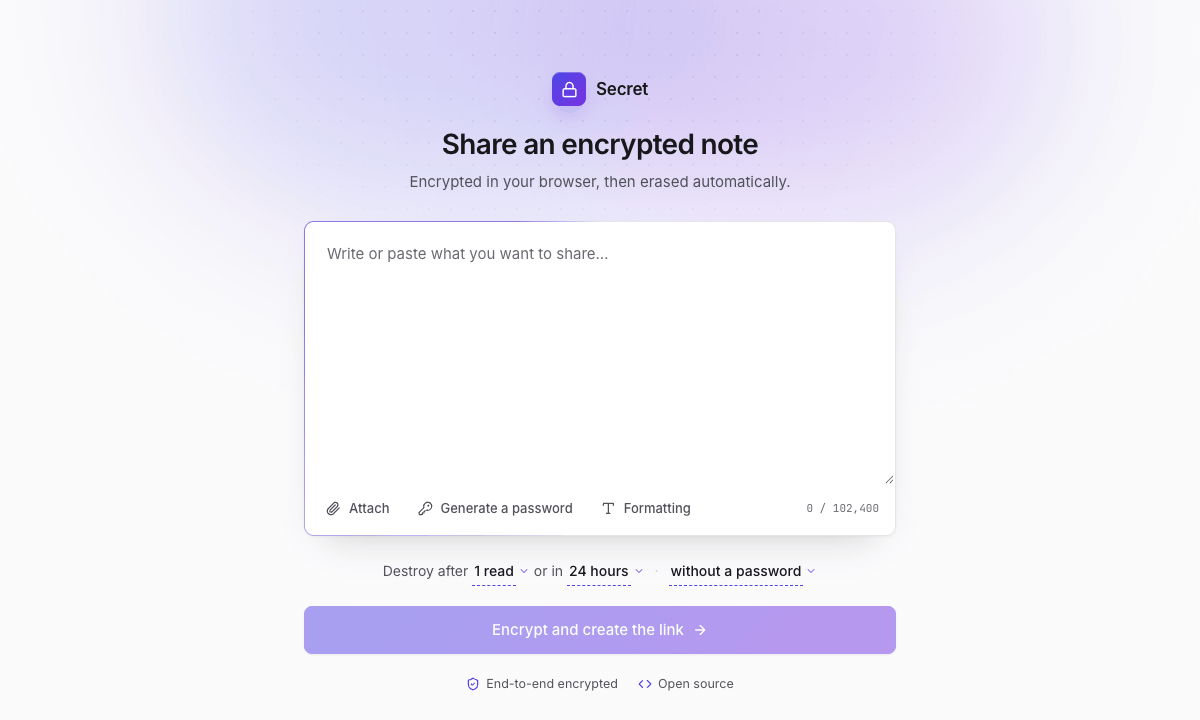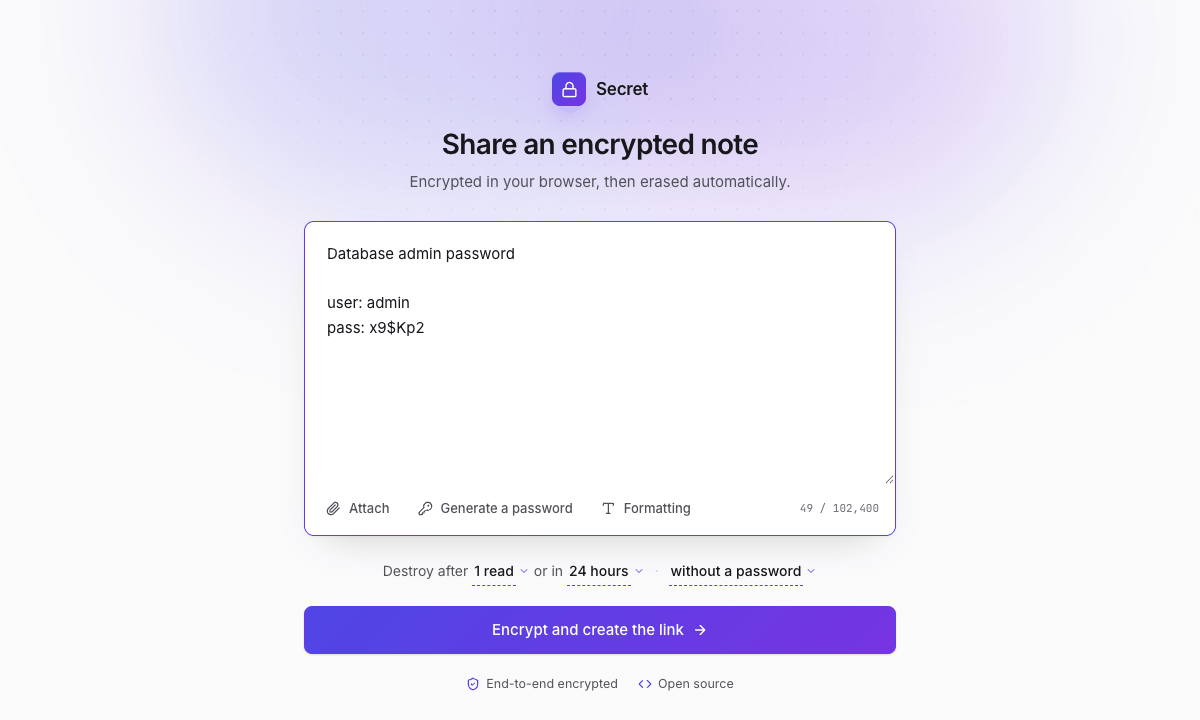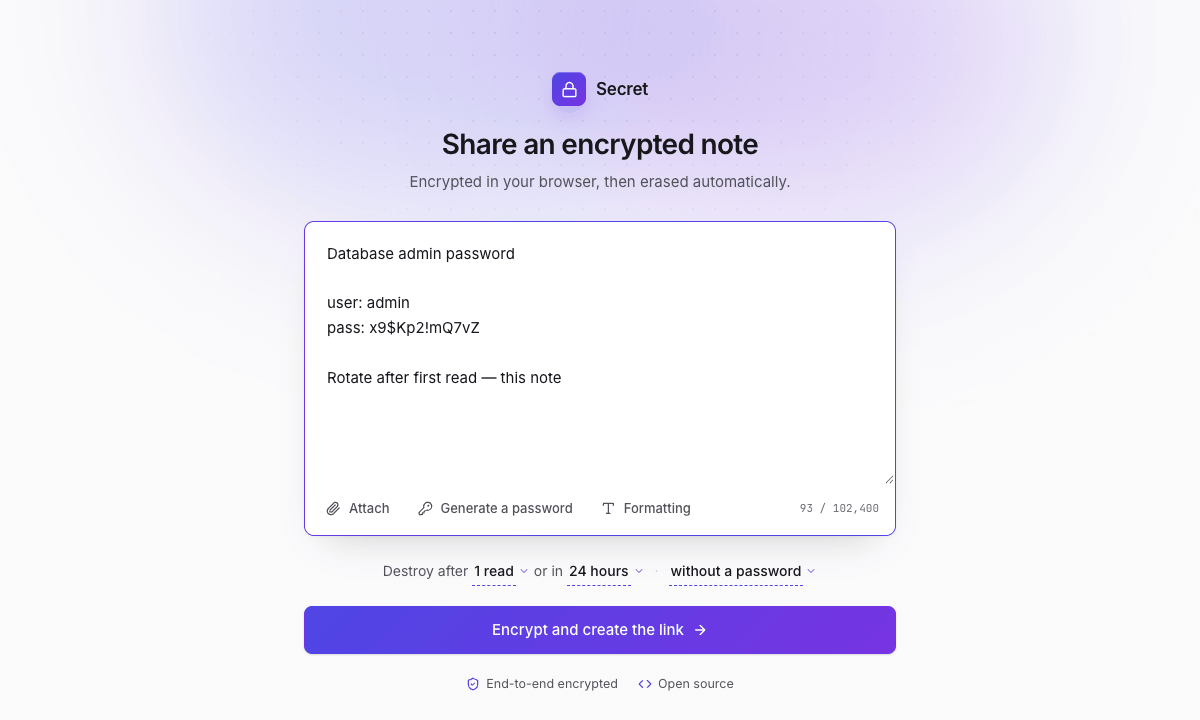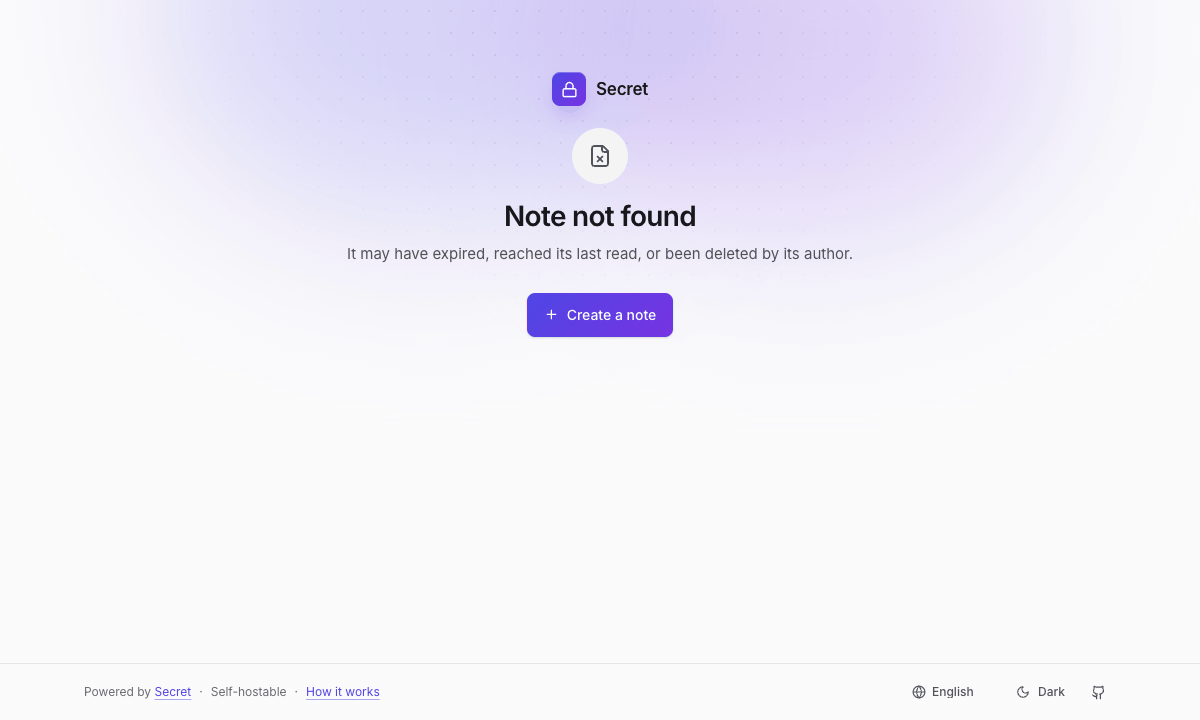
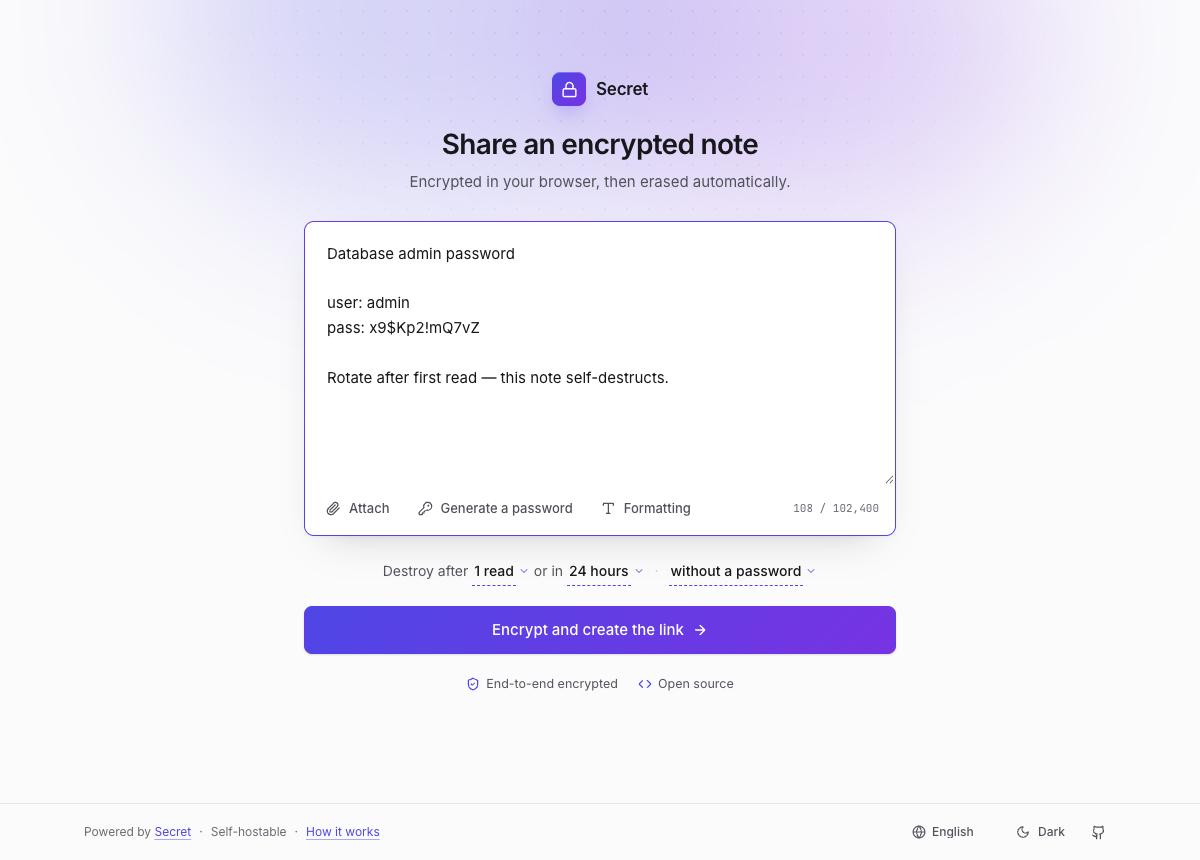
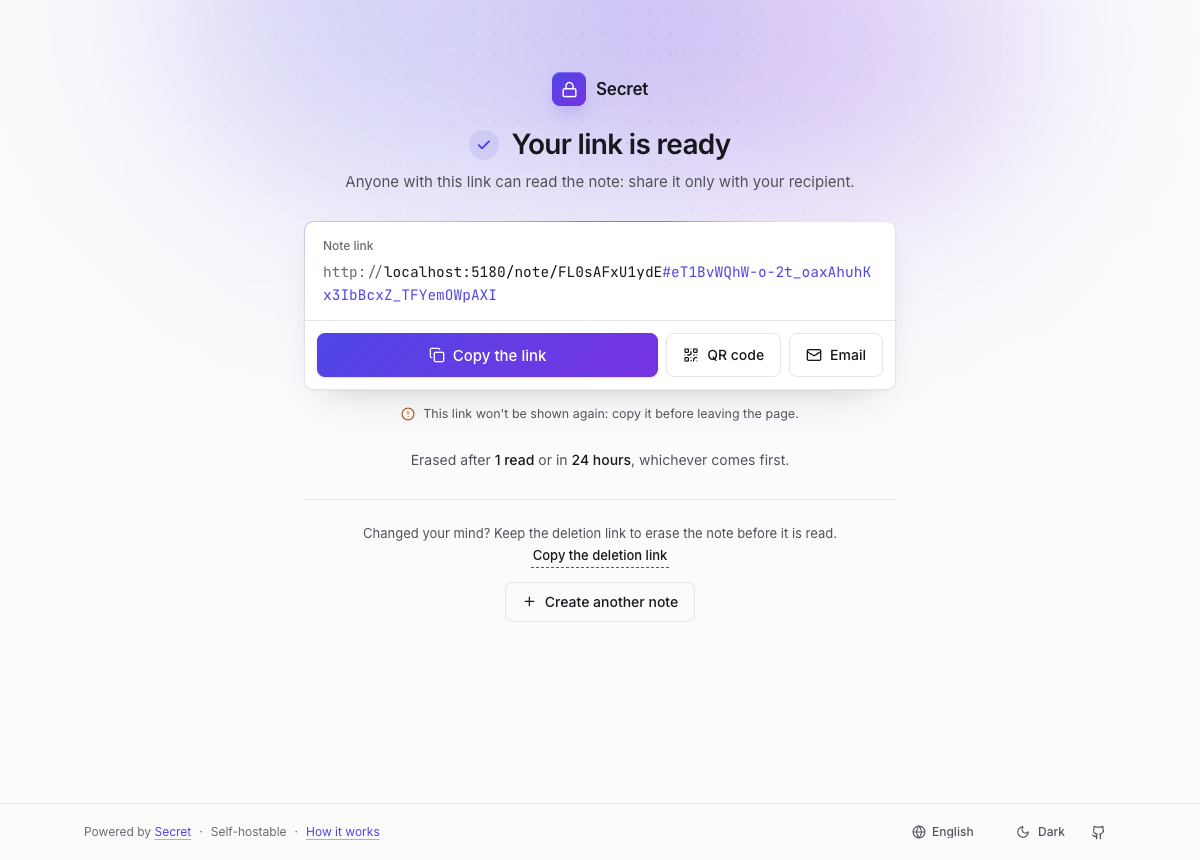
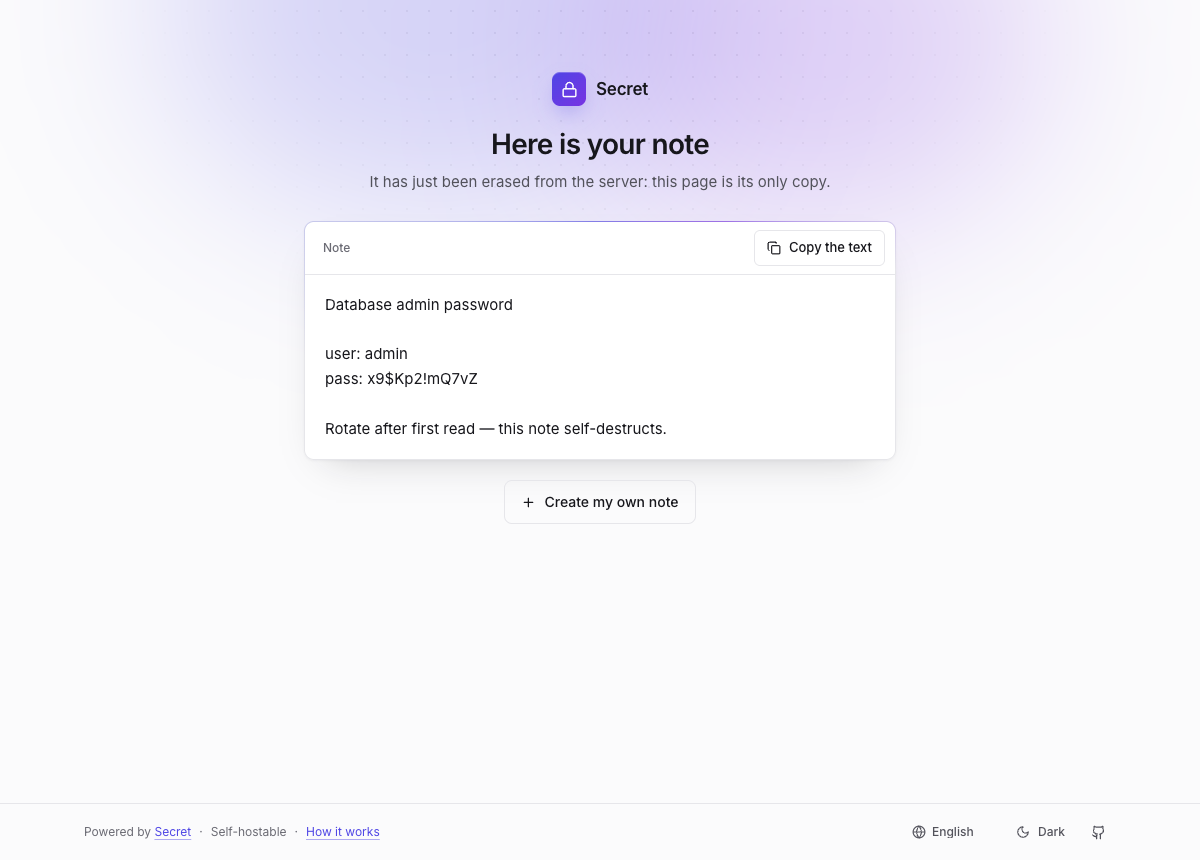
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Recomendado usar docker-compose.yml con imagen oficial de ghcr.io. Para HTTPS, añadir docker-compose.tls.yml y configurar dominio. Pinning de clave de cifrado opcional en .env. Verificar cuota de almacenamiento (STORAGE_QUOTA_BYTES) para evitar llenado del disco. Logs accesibles vía docker compose logs -f.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.