
sandboxed.sh
Plataforma backend autohospedada para ejecutar agentes de IA autónomos en entornos aislados. Gestiona misiones de desarrollo, builds y operaciones mediante runtime encapsulados (Docker/systemd-nspawn), integrando múltiples modelos como Claude Code o OpenCode bajo un controlador MCP.
Ficha actualizada 26 sept 2026, 12:20 · upstream 26 sept 2026, 11:52 · release v0.12.0
Qué es sandboxed.sh
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
sandboxed.sh actúa como el backend de ejecución de misiones para agentes de IA autónomos, proporcionando entornos Linux aislados donde los agentes pueden escribir código, ejecutar builds y desplegar aplicaciones sin comprometer la seguridad del sistema anfitrión. El sistema soporta múltiples runtime, incluyendo Claude Code, OpenCode, Codex, Gemini y Grok, permitiendo a los desarrolladores delegar ciclos de desarrollo completos o operaciones multi-día no supervisadas.
La arquitectura se basa en una separación clara entre el coordinador (como Hermes) que decide qué hacer y cuándo, y el backend sandboxed.sh que ejecuta las misiones en contenedores o workspaces aislados. Esto permite mantener datos sensibles localmente, como análisis de ADN o fine-tuning de modelos, sin que la información salga de las máquinas del usuario.
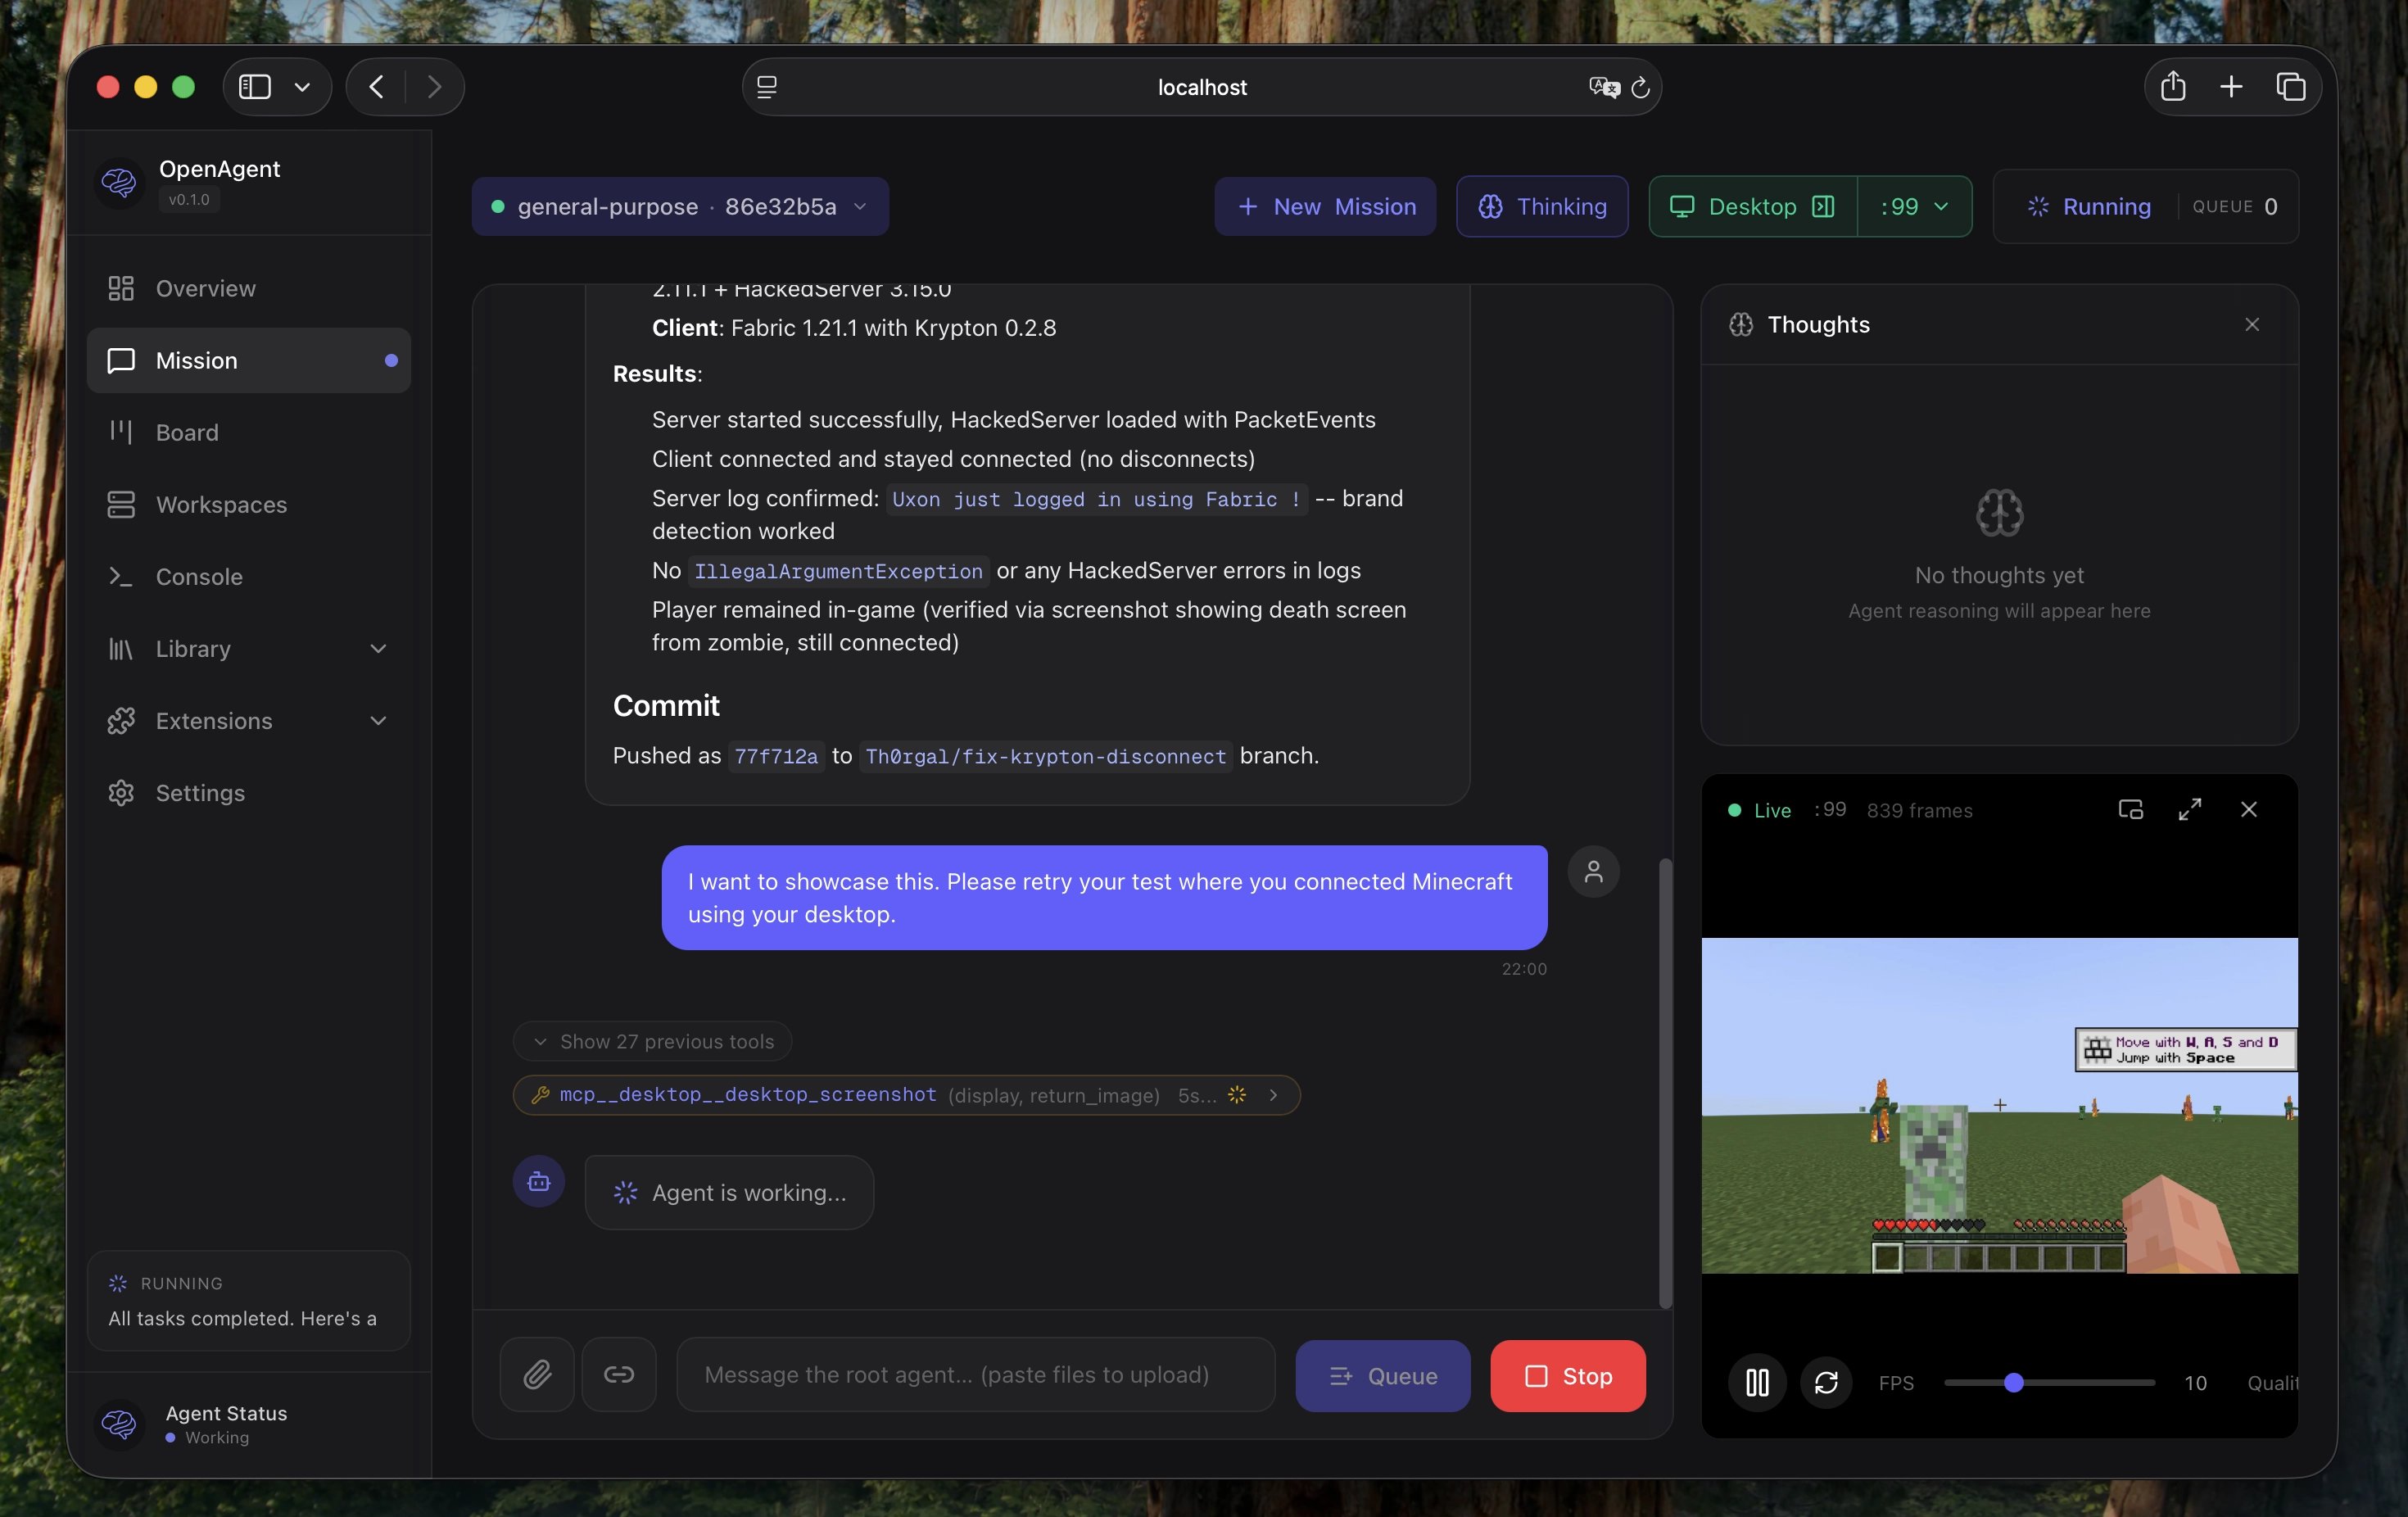
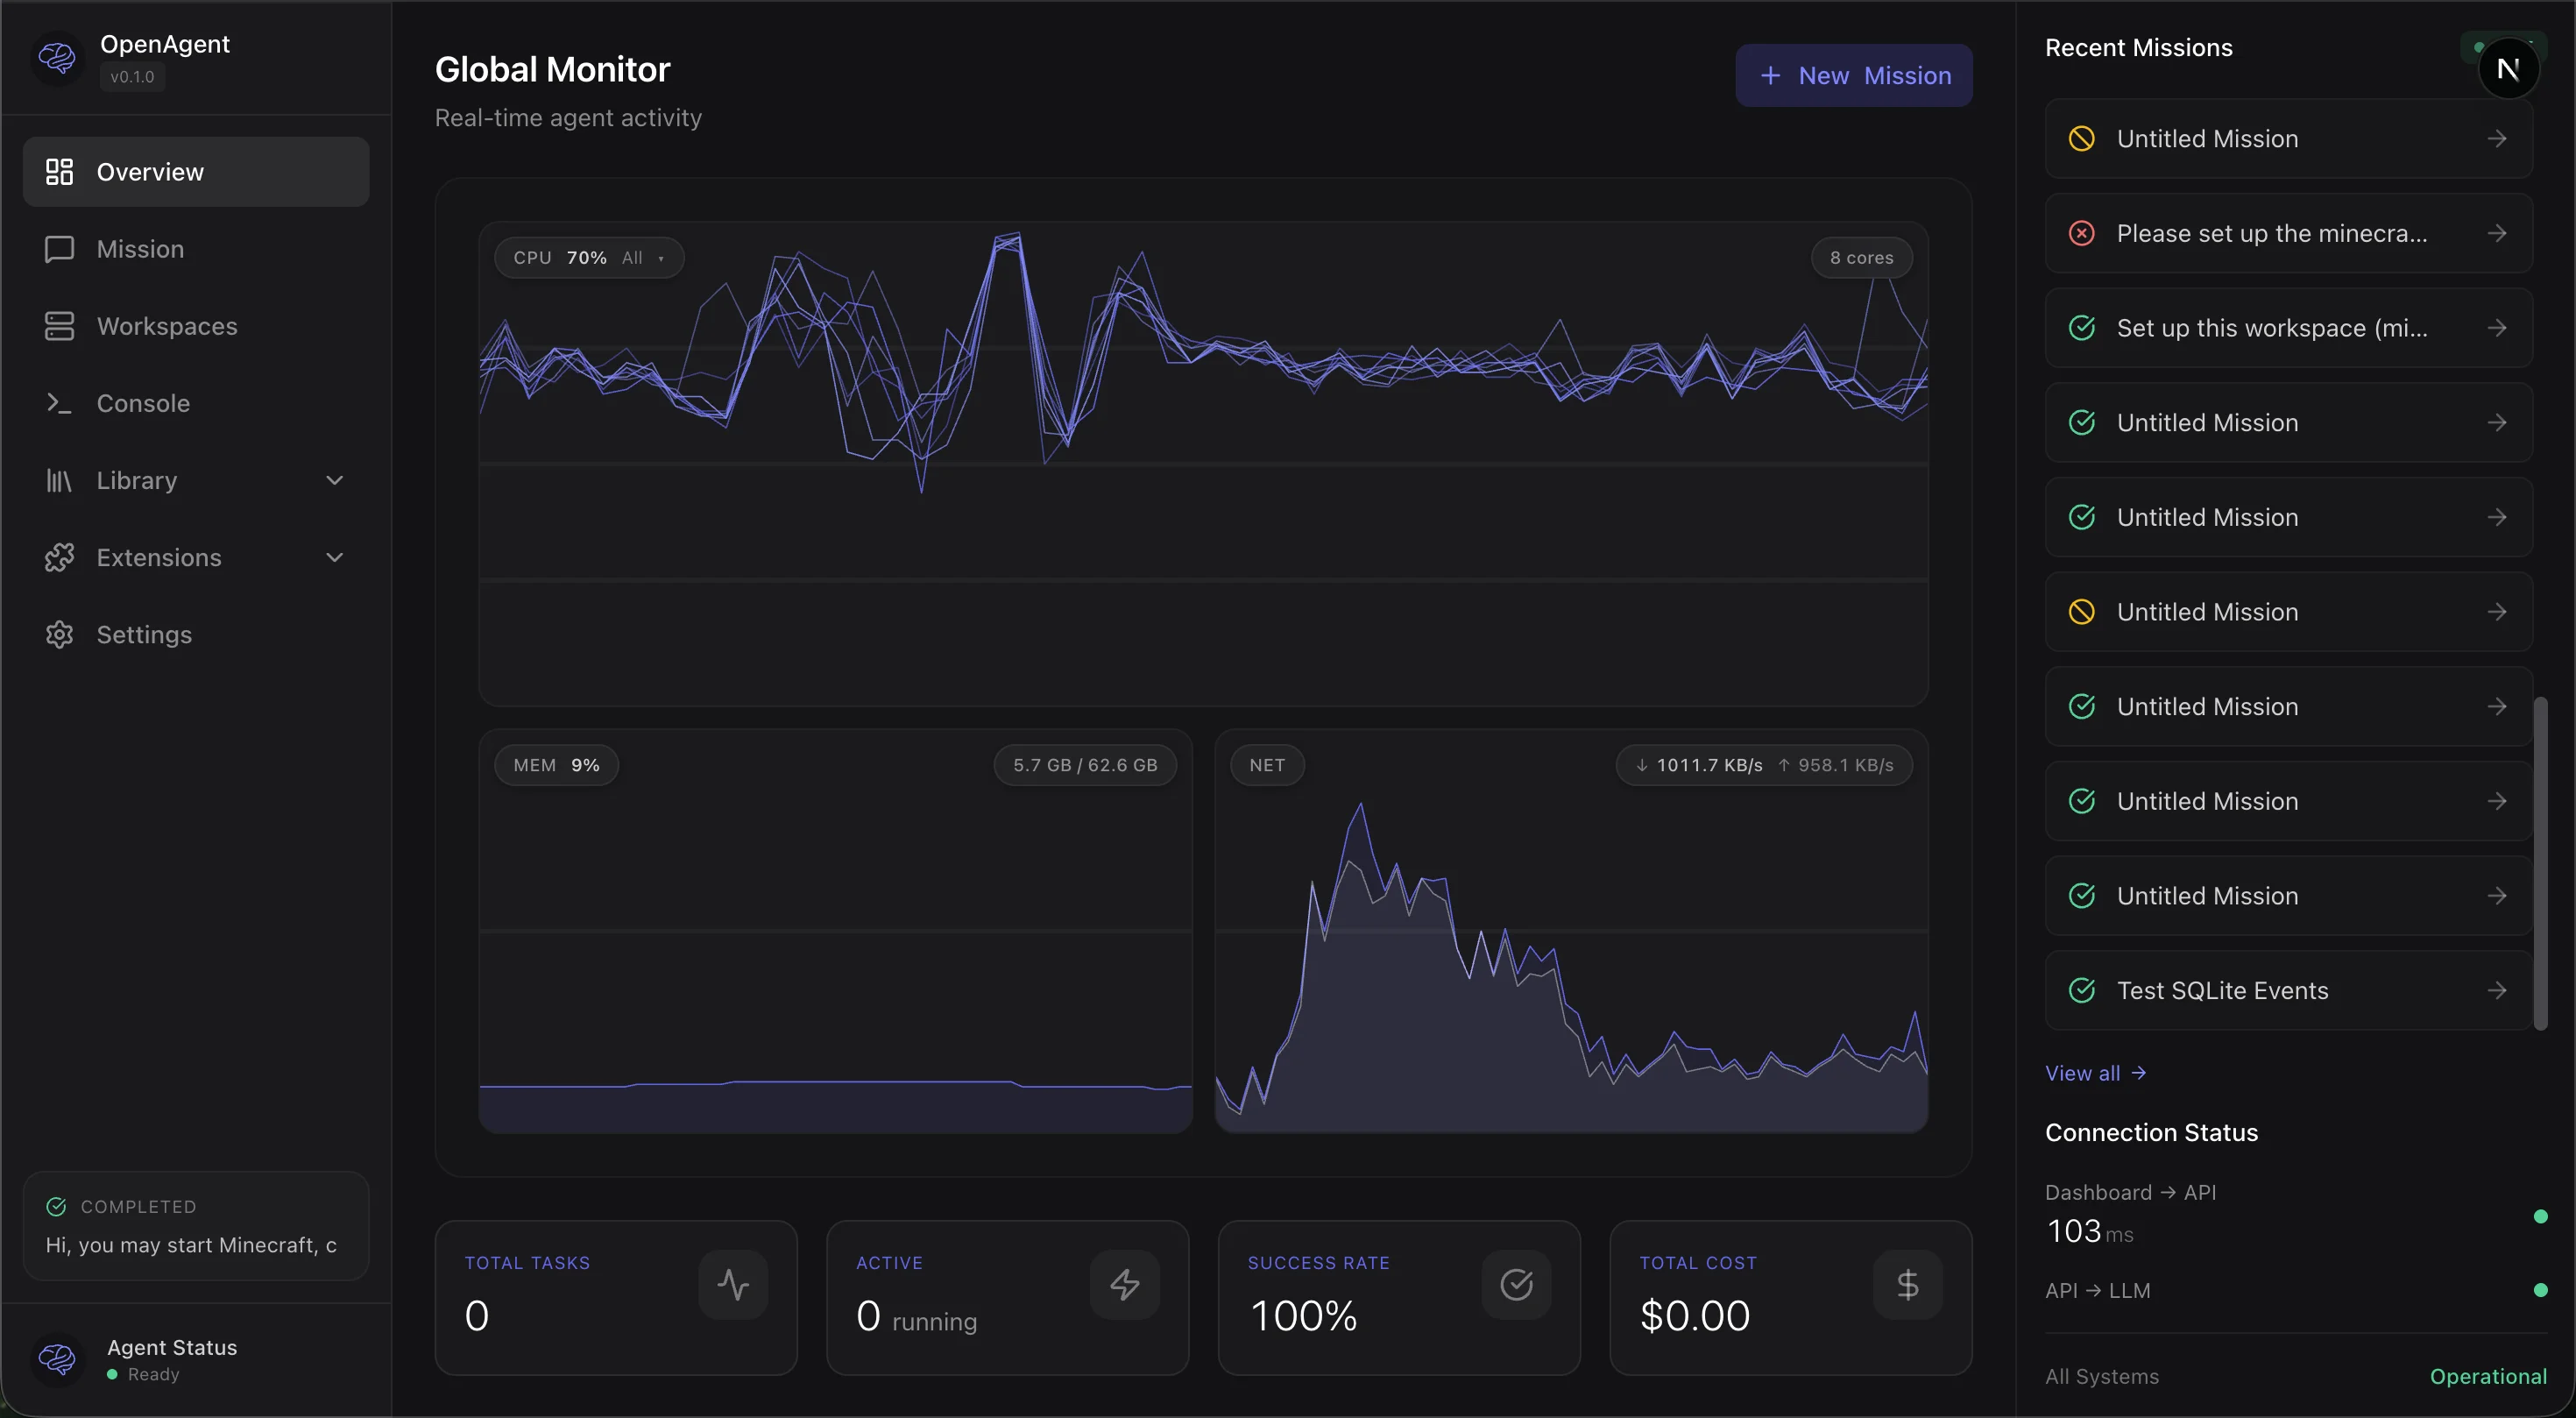
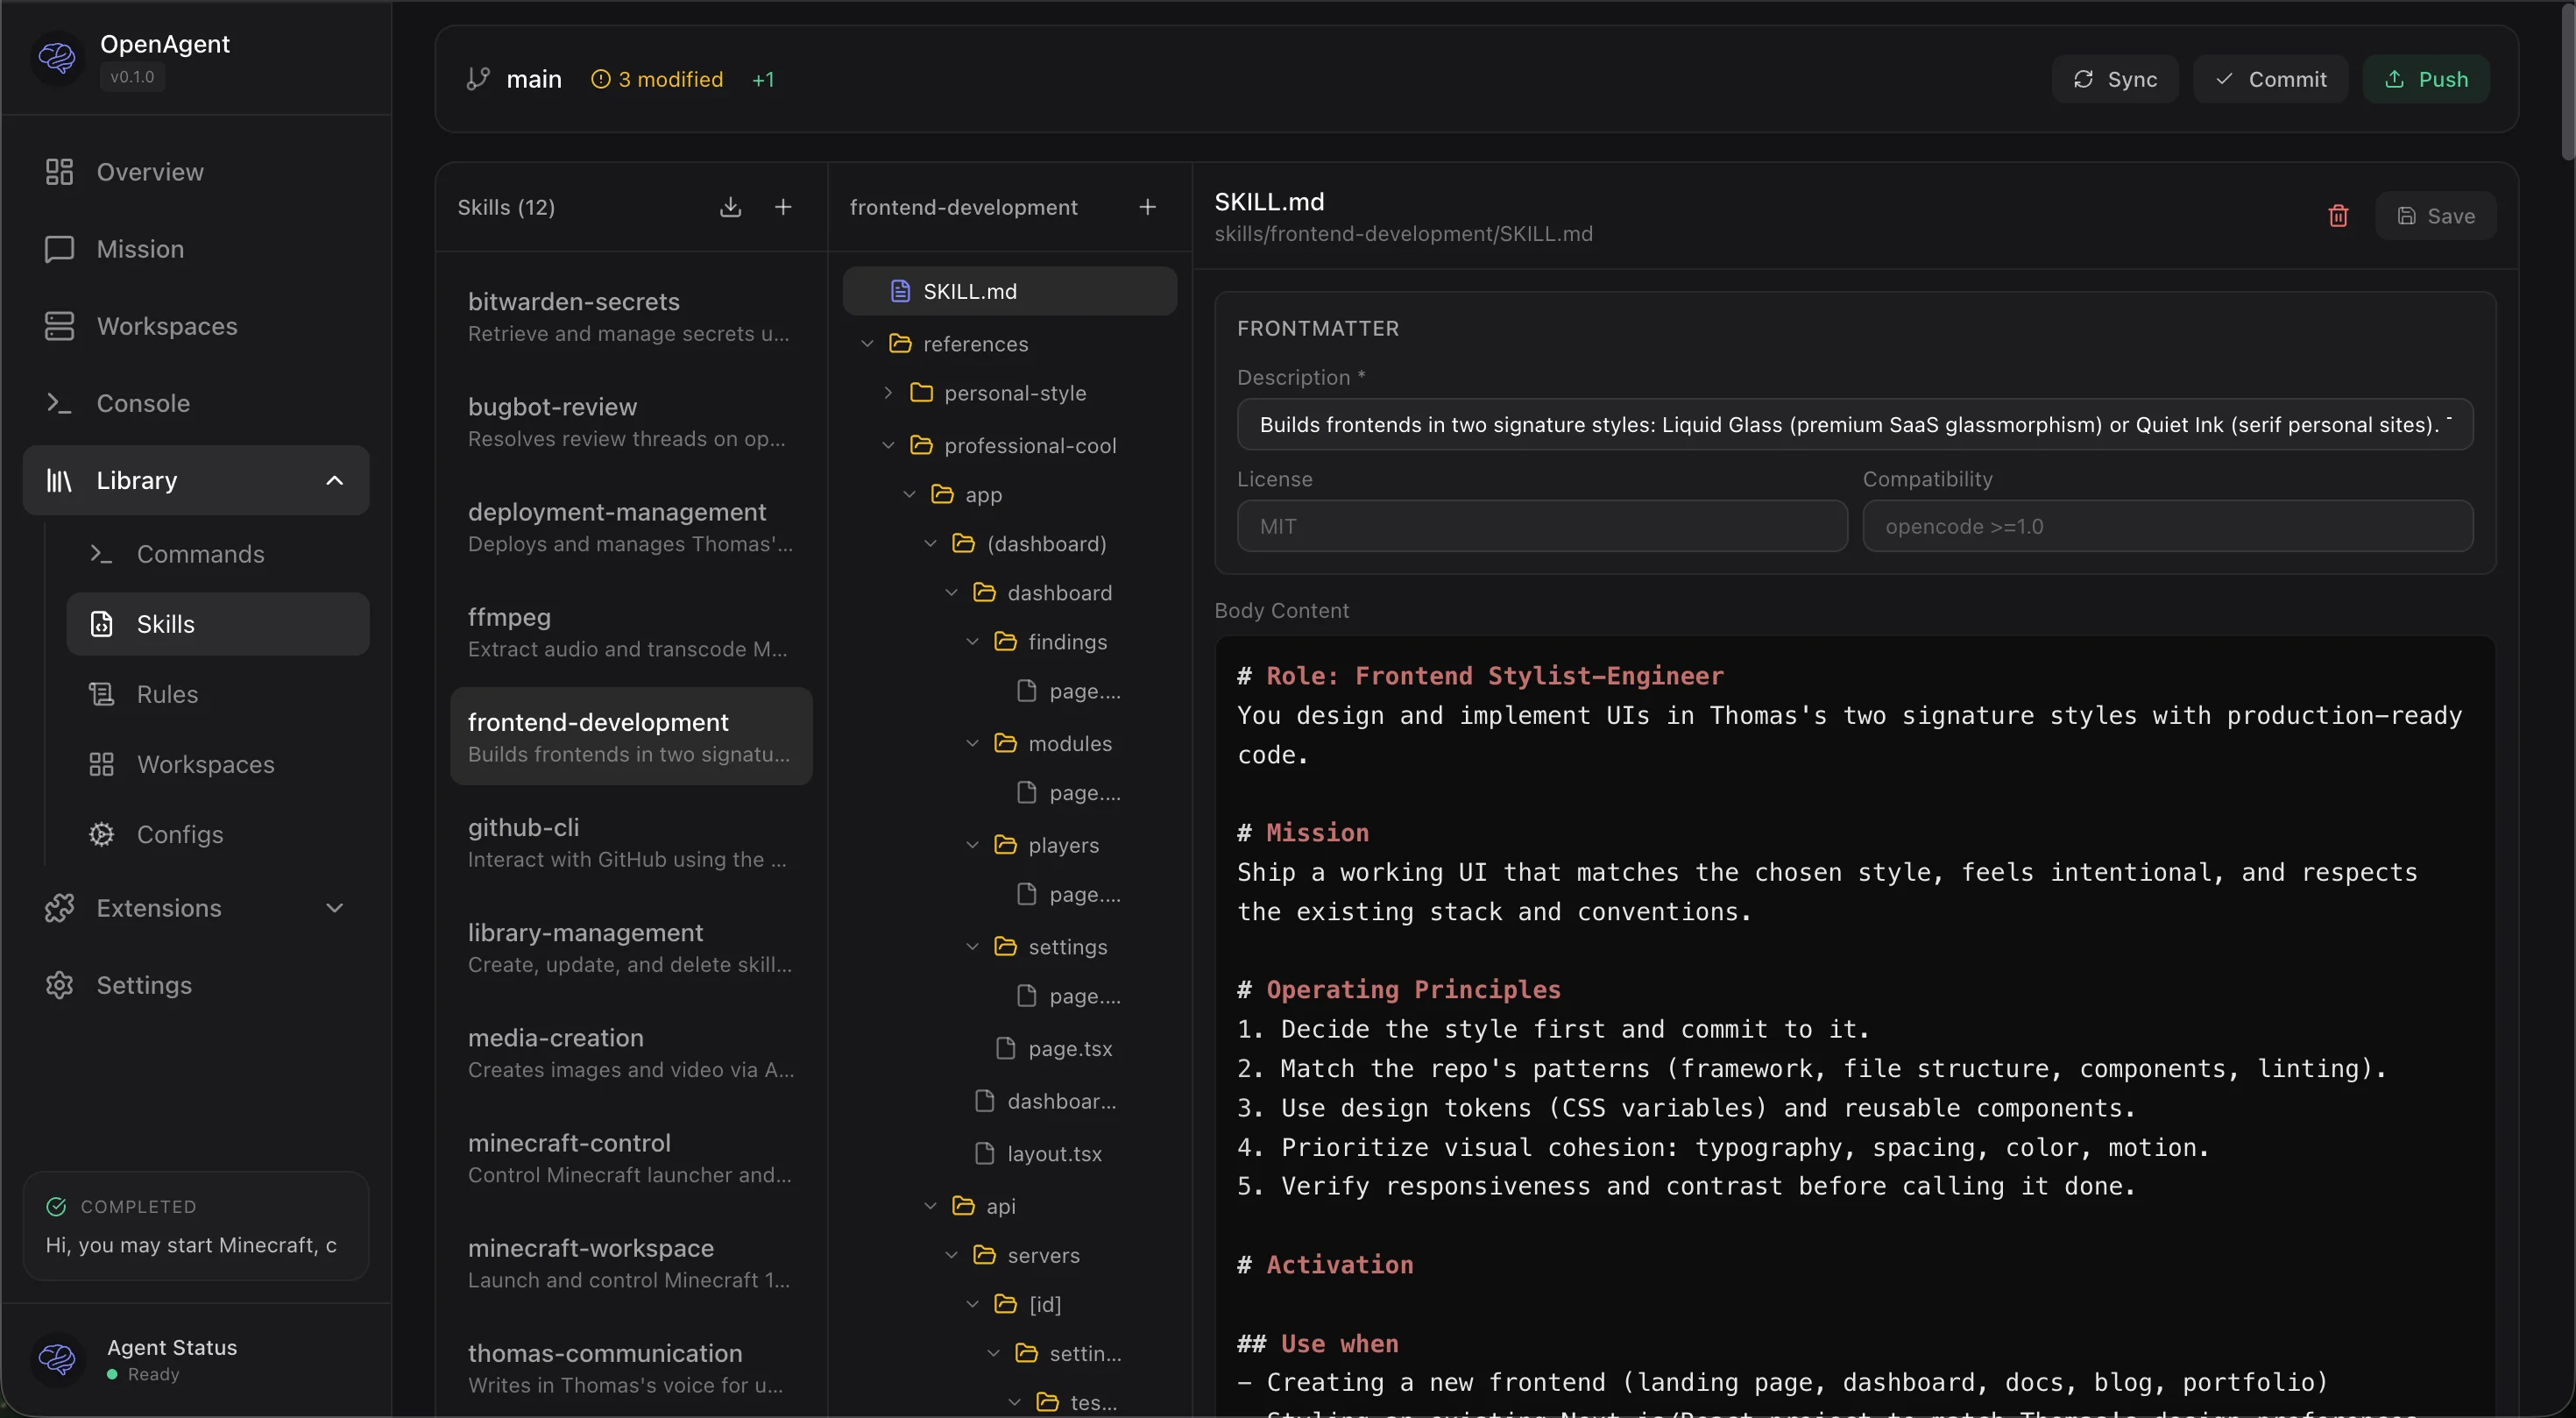
El sistema incluye un dashboard web desarrollado con Next.js y una aplicación móvil en SwiftUI para monitorizar el estado de las misiones, gestionar proyectos y controlar los recursos asignados. La gestión de habilidades y herramientas se realiza a través de una biblioteca versionada en Git, facilitando la actualización y el control de versiones de las capacidades de los agentes.
- Automatización de ciclos de desarrollo completos (CI/CD) con IA
- Ejecución de operaciones multi-día no supervisadas en servidores locales
- Análisis de datos sensibles o privados manteniendo todo localmente
- Gestión y orquestación de múltiples agentes de código simultáneamente
- Despliegue de aplicaciones mediante pruebas automatizadas en contenedores aislados
- Fine-tuning de modelos de IA en hardware local sin exponer datos
- Aislamiento robusto por misión usando Docker o systemd-nspawn para seguridad
- Soporte nativo para múltiples runtime de agentes de código (Claude, OpenCode, etc.)
- Arquitectura de control plano diseñada específicamente para agentes autónomos
- Interfaz web y móvil integrada para monitorización en tiempo real
- Gestión de secretos encriptados y biblioteca de habilidades versionada en Git
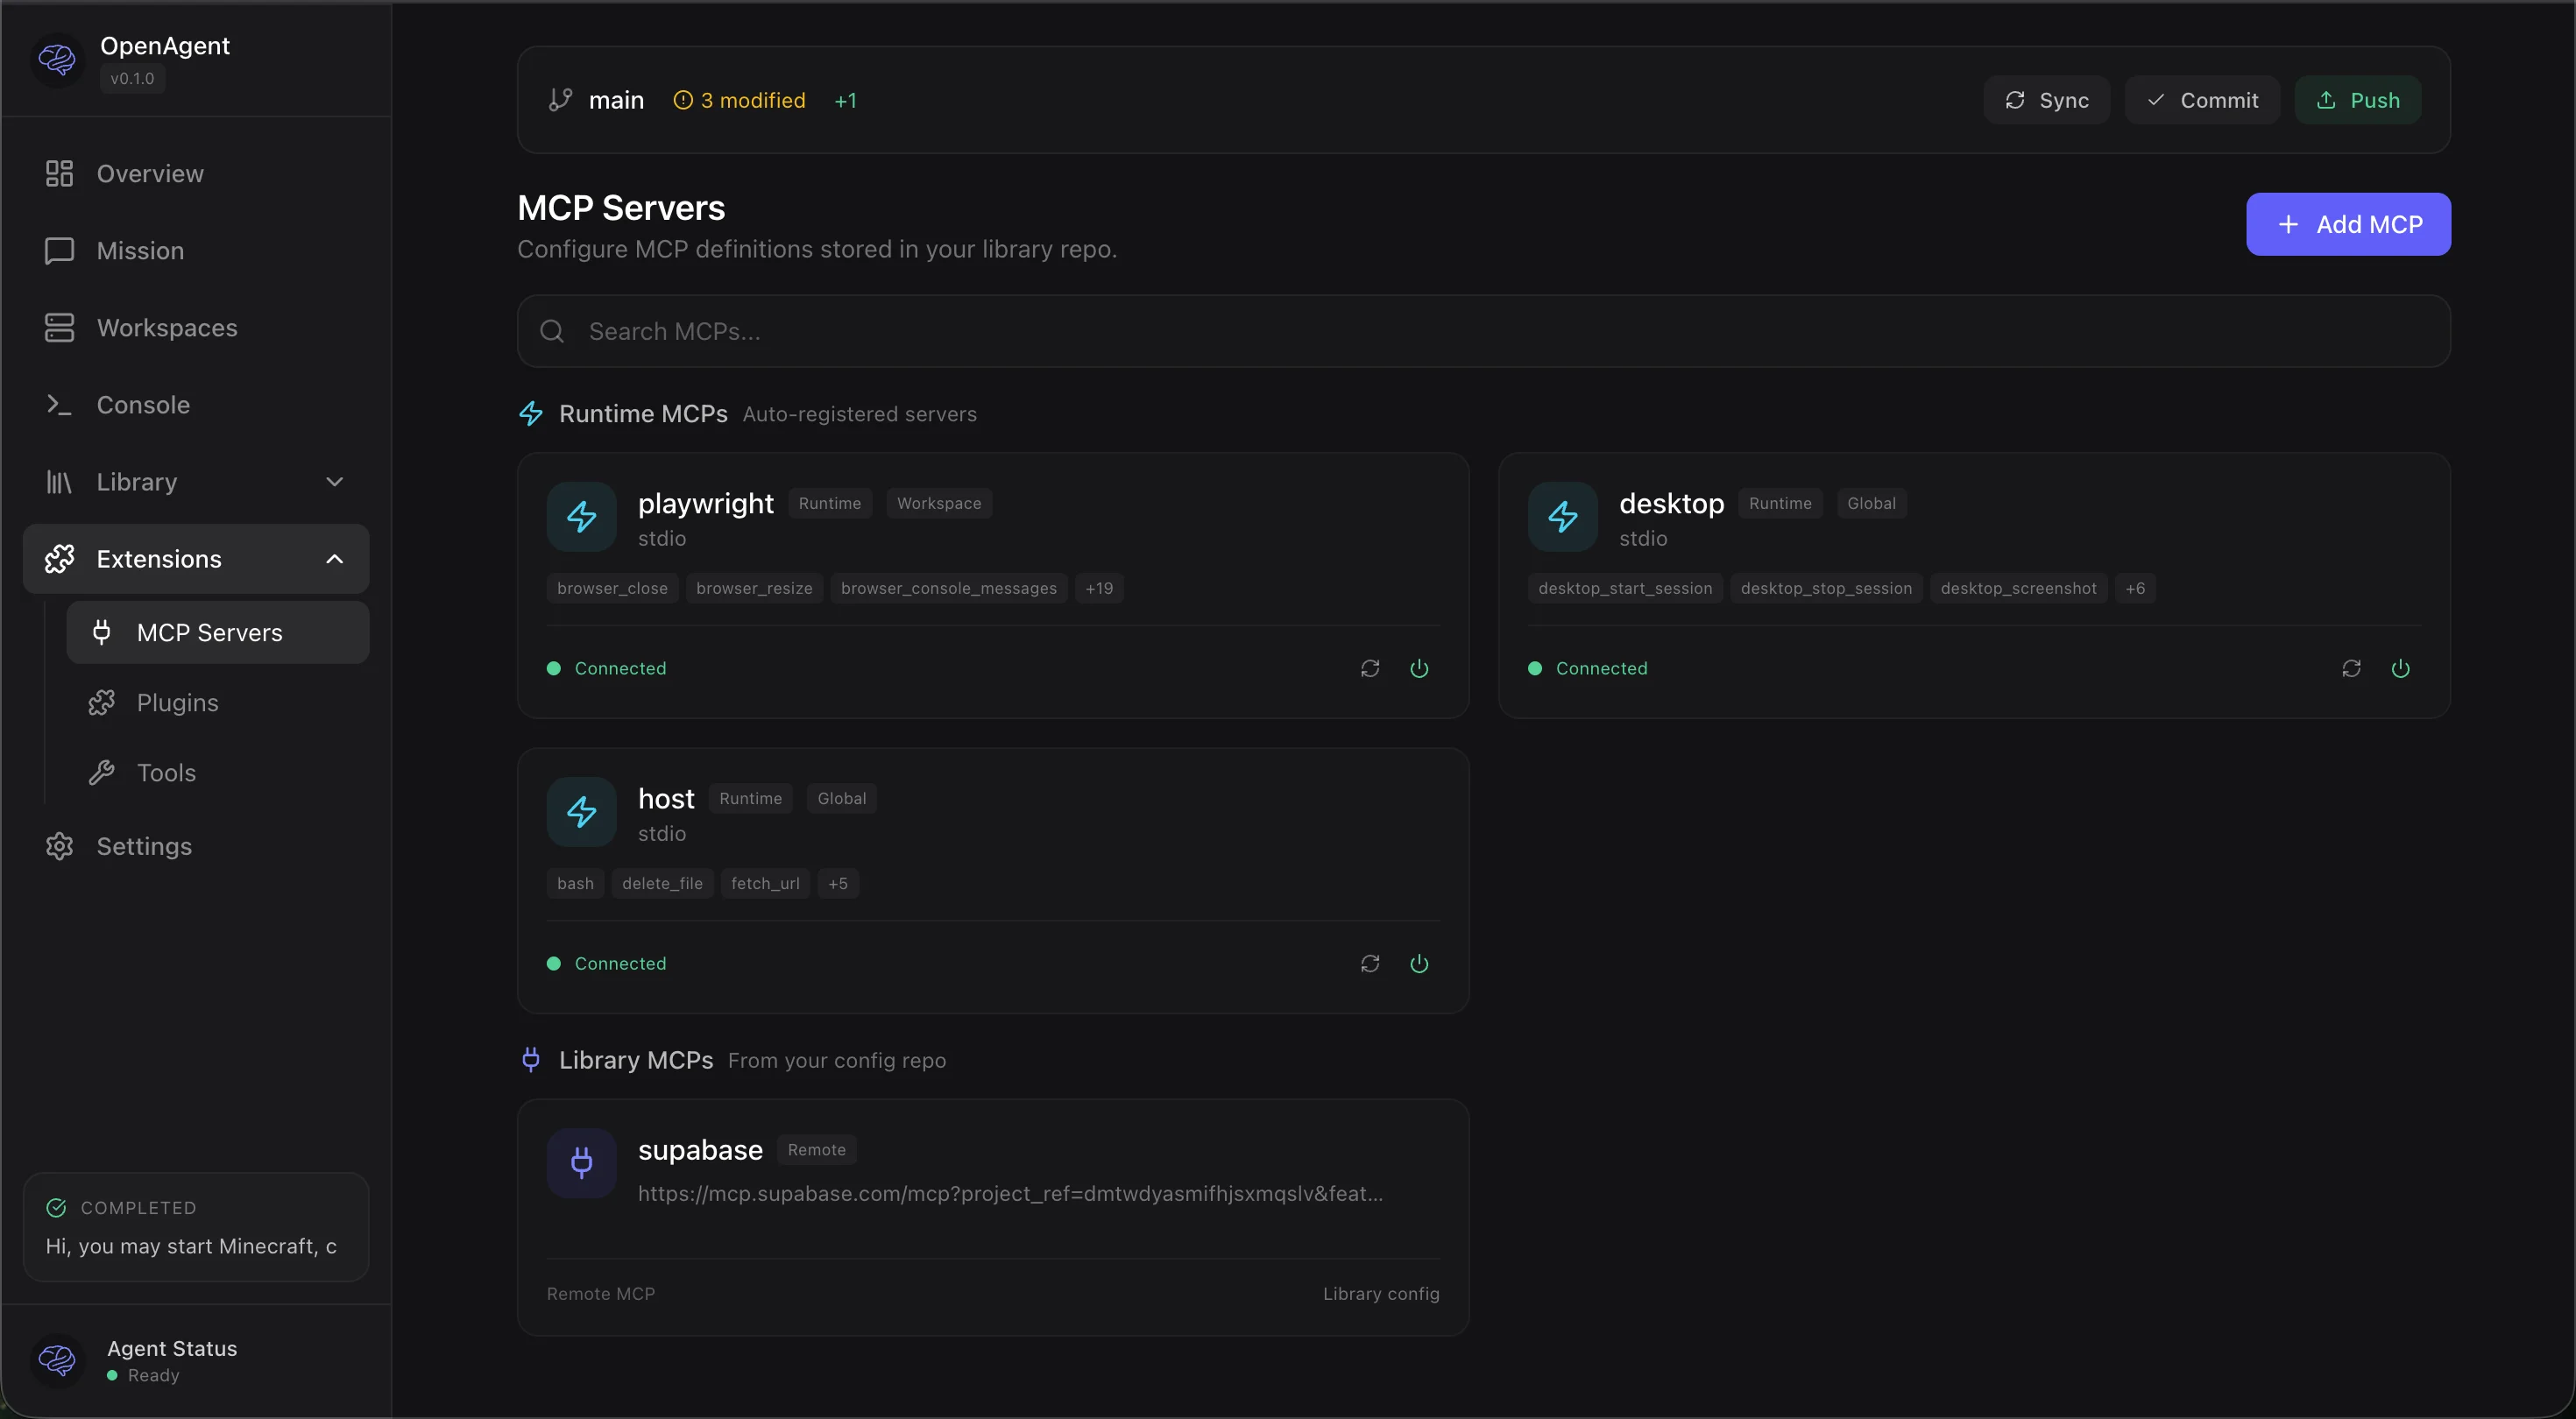
- Compatibilidad con Model Context Protocol (MCP) para integración flexible
- Requiere configuración inicial técnica o uso de contenedores Docker
- Dependencia de un coordinador externo compatible con MCP (ej. Hermes)
- Necesita recursos mínimos de 4 núcleos CPU y 8GB RAM según especificaciones
- Algunas funcionalidades avanzadas requieren permisos privilegiados en Docker
- Integración limitada a sistemas operativos Linux para el aislamiento nativo
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Se recomienda instalar mediante Docker Compose para una configuración rápida y portátil. Editar el archivo .env con las credenciales necesarias antes de iniciar los servicios. Para producción, asegurar que los contenedores tengan permisos adecuados o usar la instalación nativa en Ubuntu 24.04 LTS para máximo rendimiento. Configurar correctamente las variables de entorno para la conexión del backend y la biblioteca de habilidades.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.