
SAMADCON
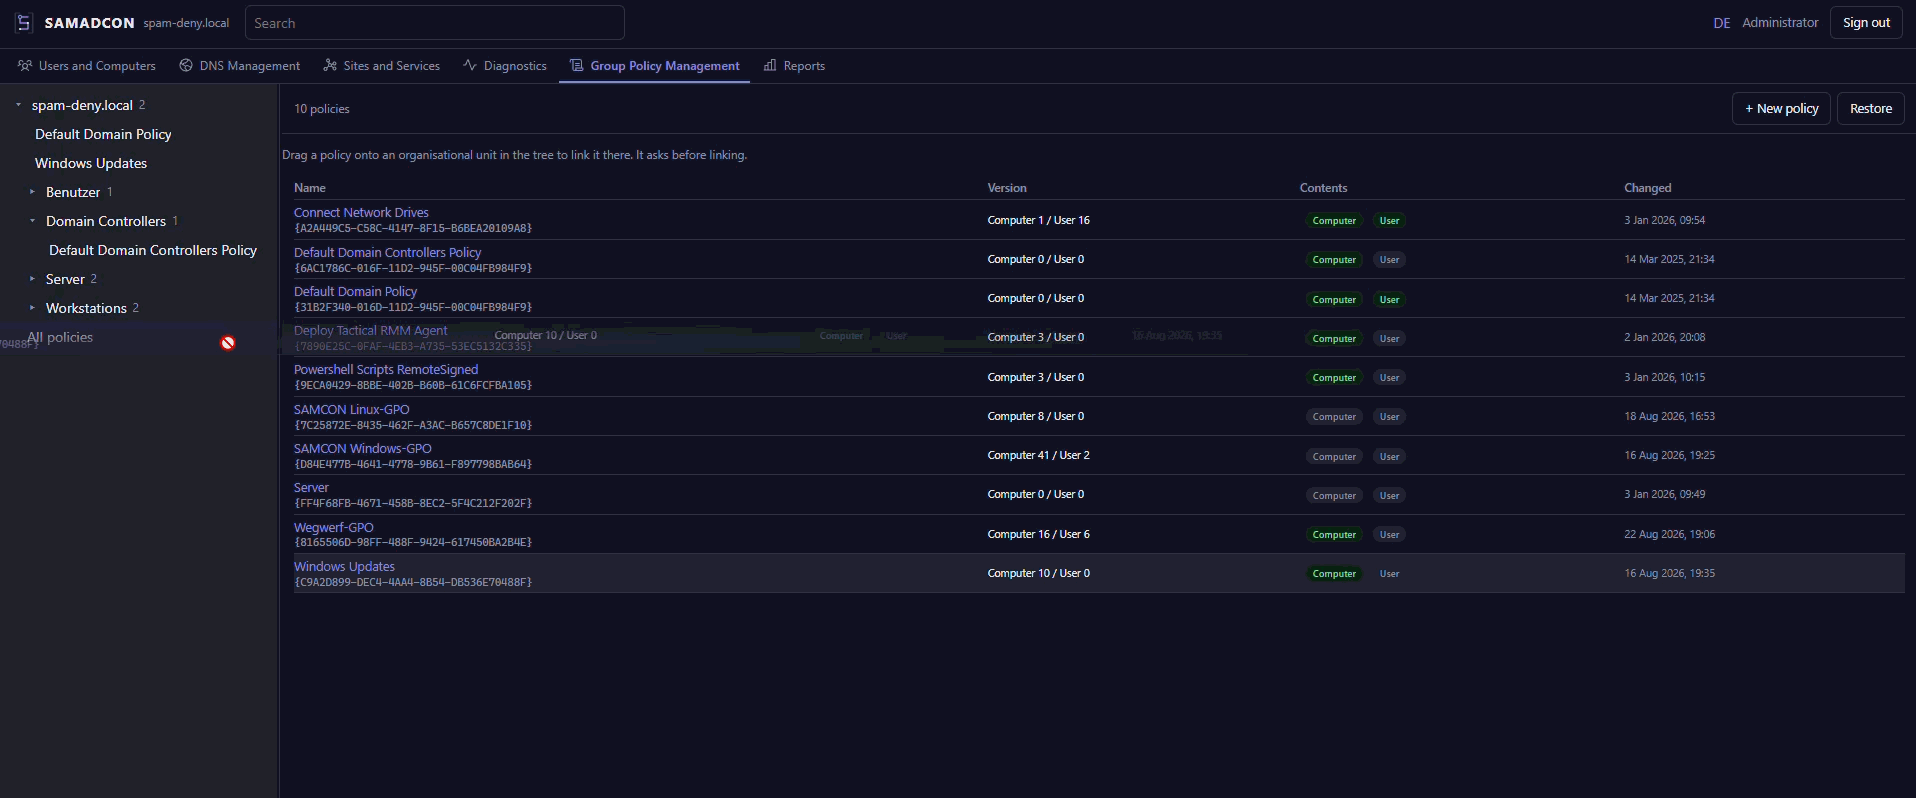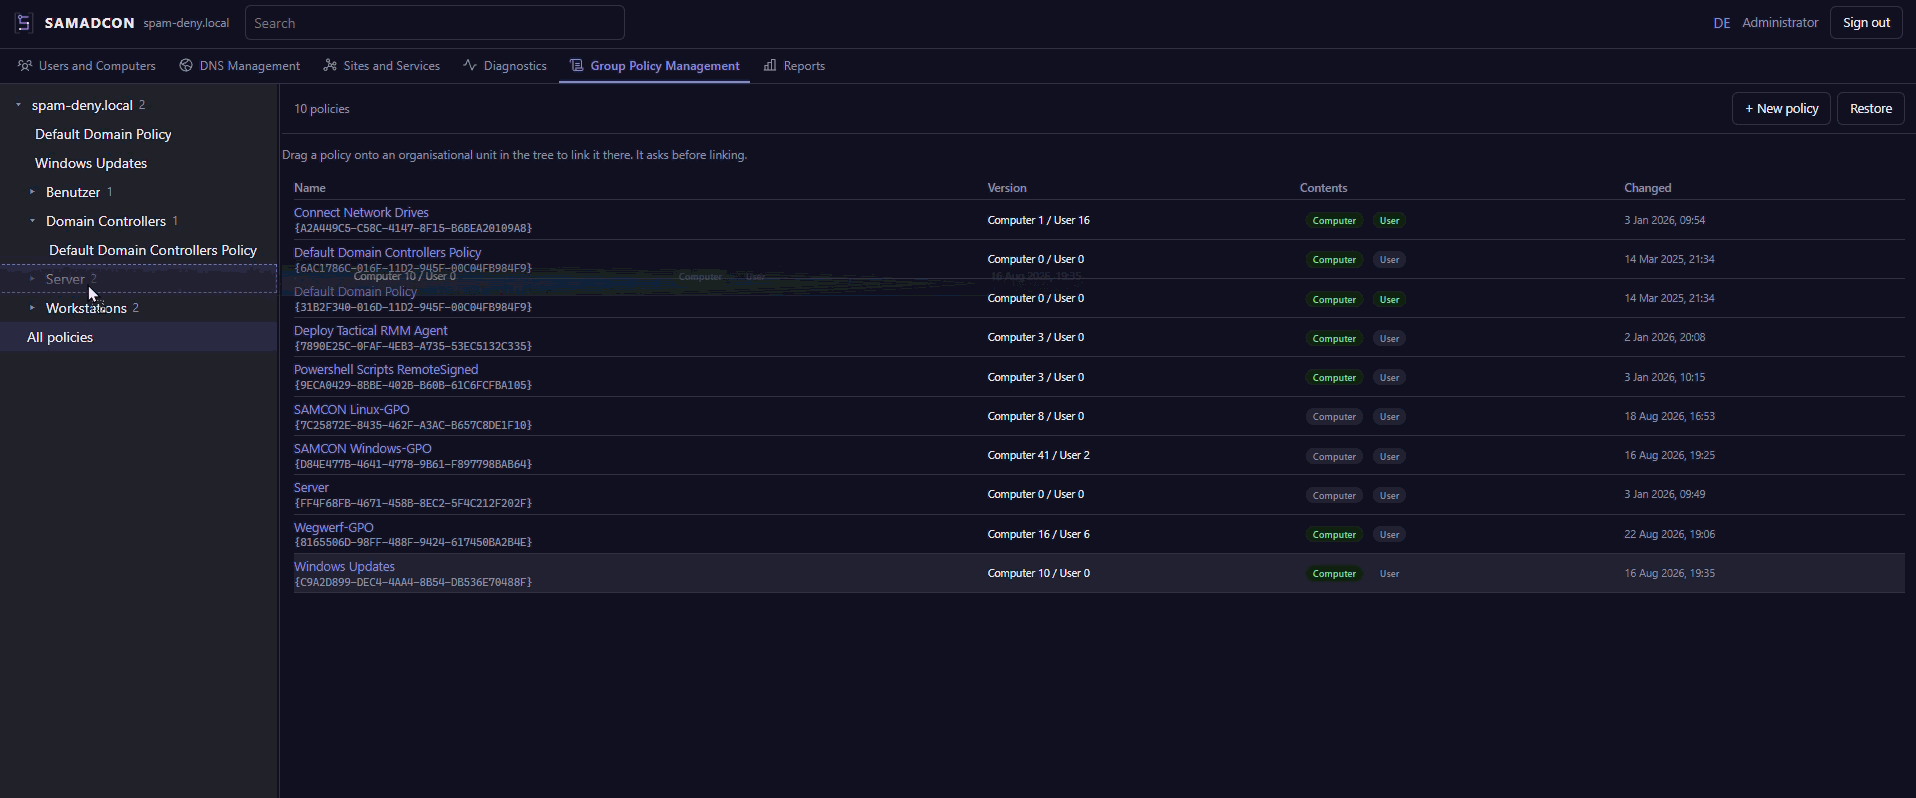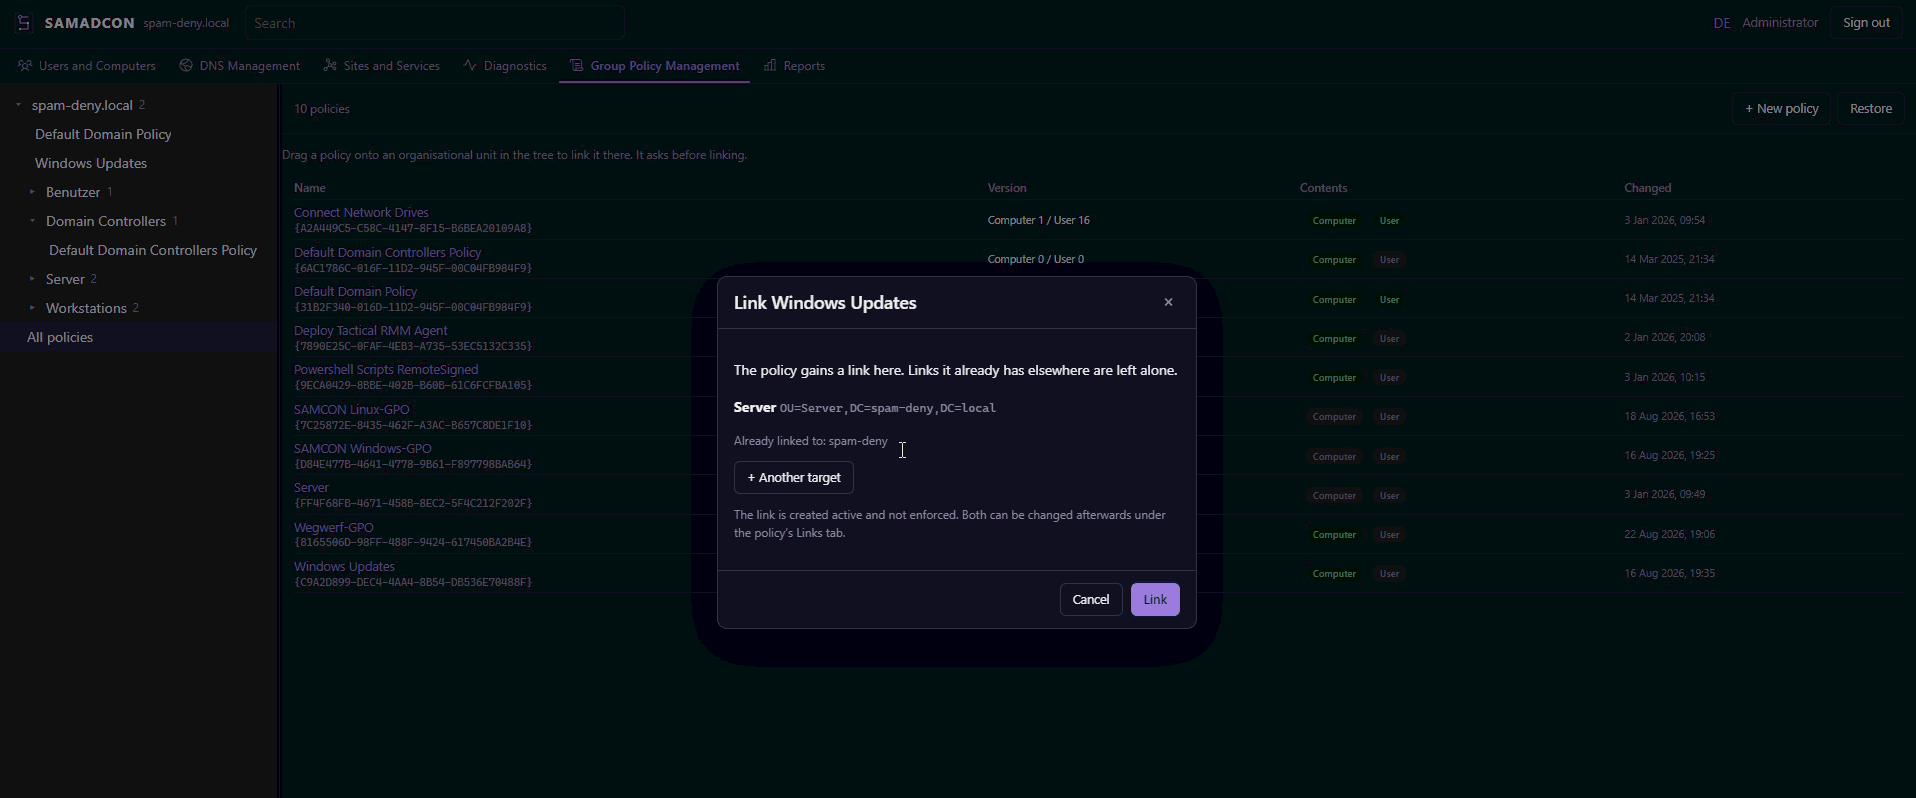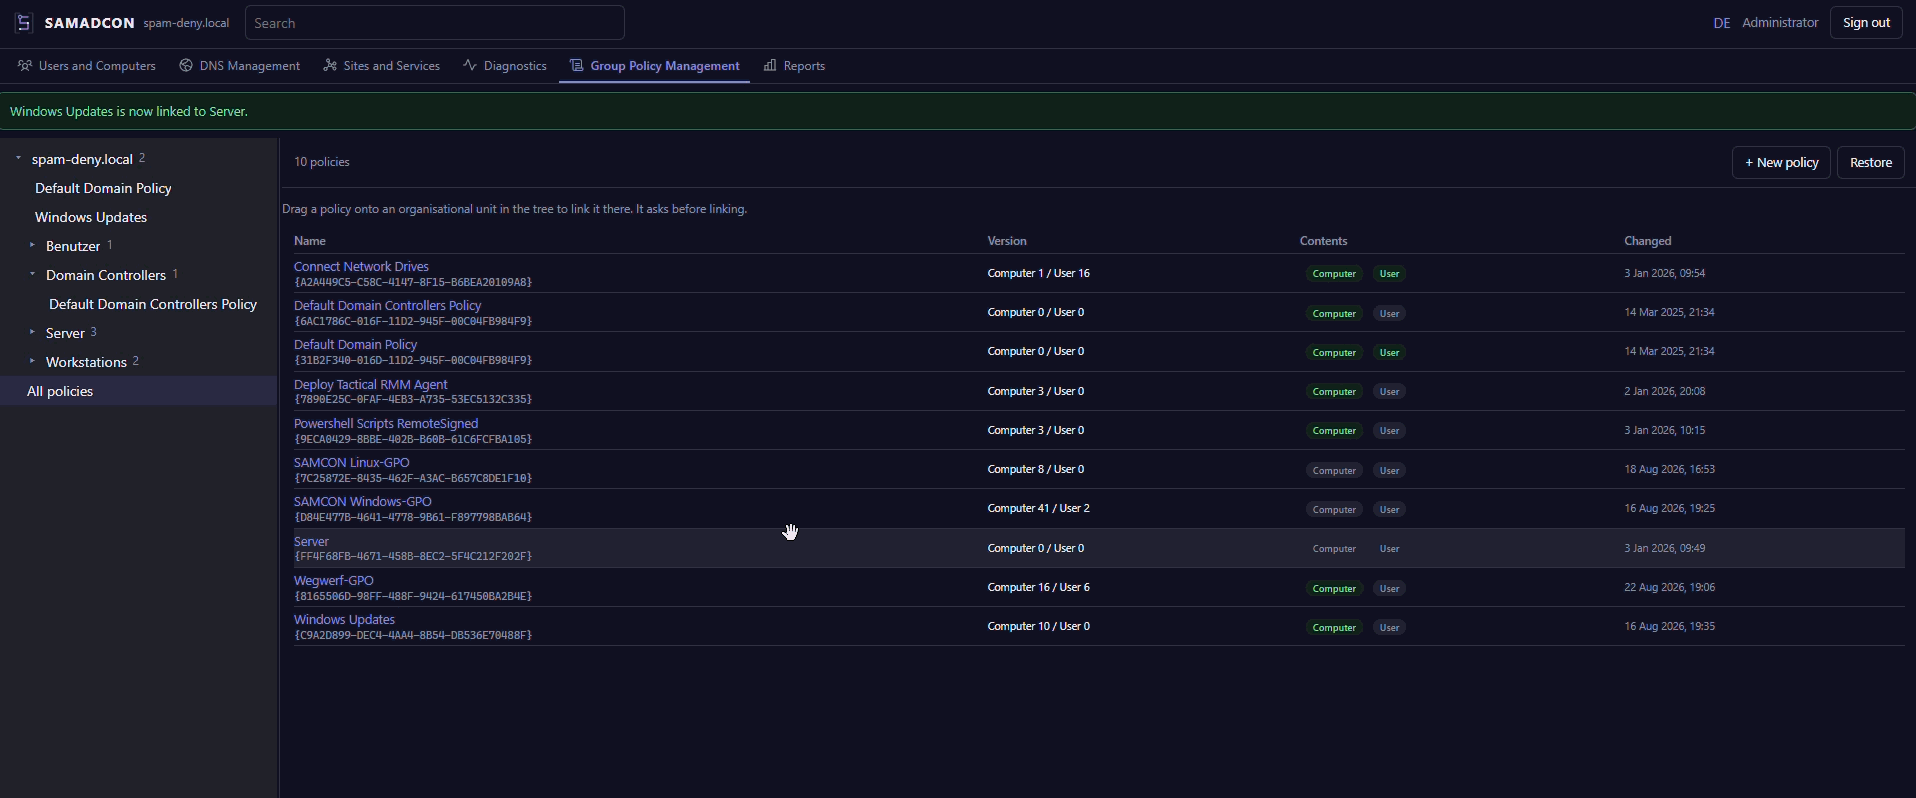
SAMADCON es una consola web para gestión de dominios Samba AD que reemplaza herramientas RSAT de Windows sin cliente Windows. Incluye editor completo de Group Policy (GPO), soporta LDAPS, Kerberos y SMB con autenticación mediante cuentas AD propias.
Ficha actualizada 24 sept 2026, 15:09 · upstream 24 sept 2026, 14:50 · release v0.5.14
Qué es SAMADCON
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
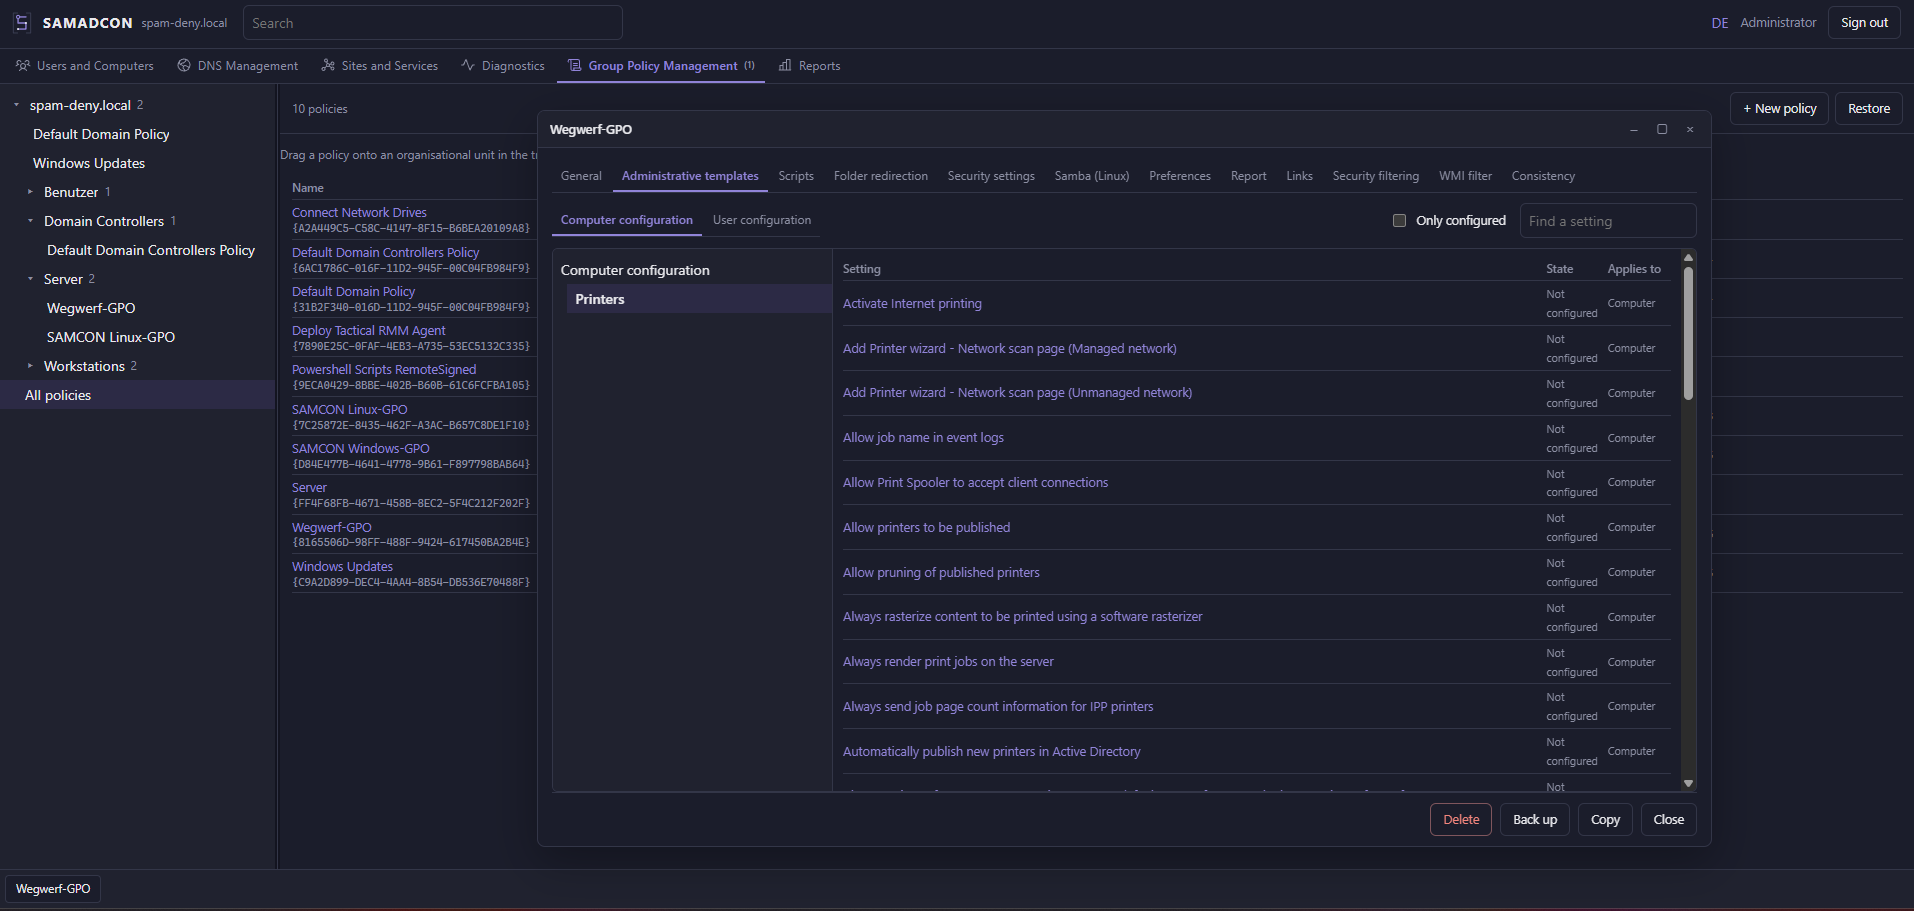
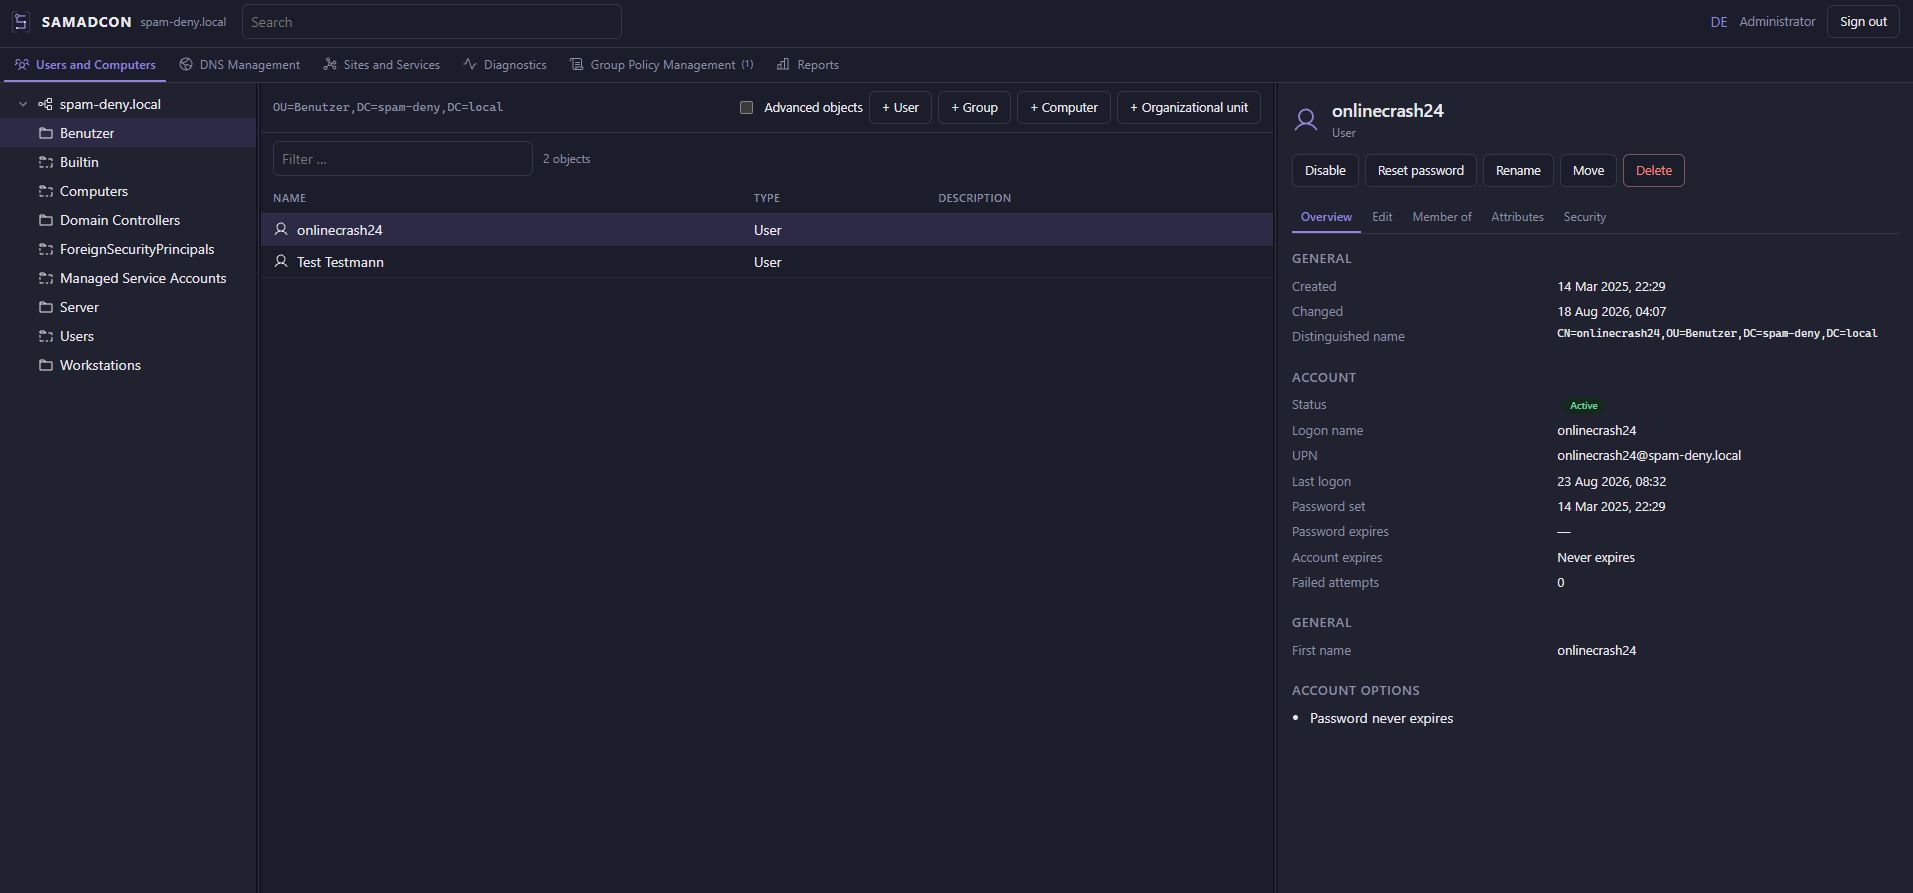
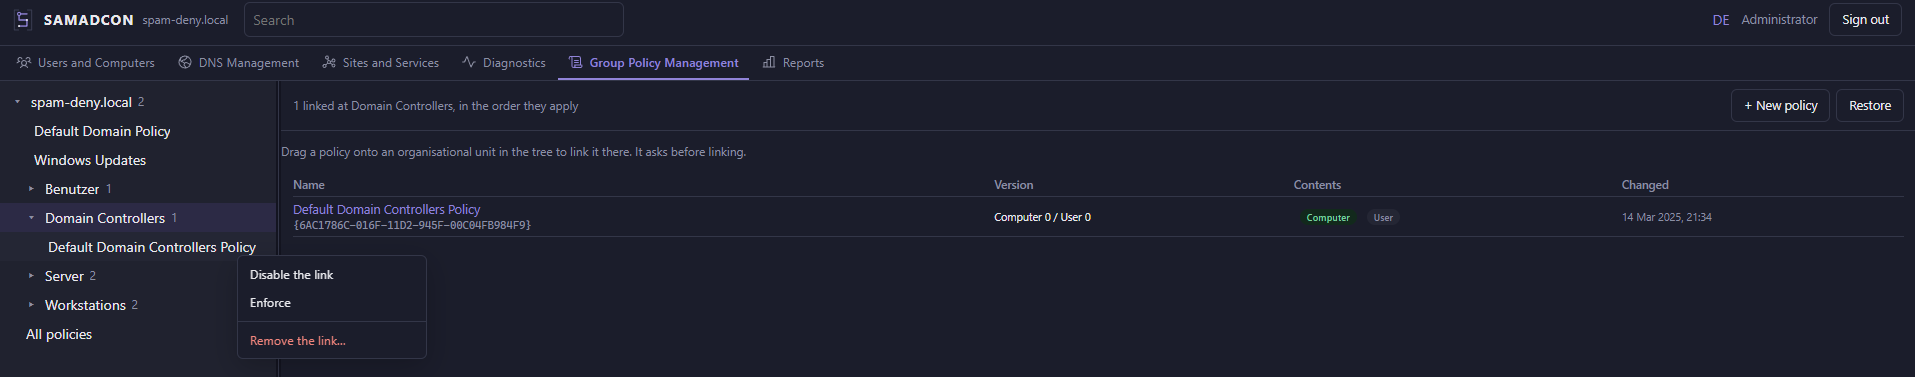
SAMADCON es una consola de administración basada en navegador para dominios Samba AD que reemplaza las herramientas RSAT de Windows (ADUC, DNS Manager, GPMC) con un contenedor Docker. Incluye editor completo de Group Policy, algo que proyectos comparables omiten. Habla exclusivamente protocolos estándar: LDAPS, Kerberos y SMB. El contenedor no necesita ejecutarse en un controlador de dominio ni tocar su sistema de archivos directamente.
La consola ofrece gestión completa de usuarios, computadoras y políticas de grupo con interfaz similar a RSAT. Soporta múltiples dominios seleccionados al inicio de sesión mediante IP o nombre de host. El modelo de seguridad utiliza cuentas AD propias con tickets Kerberos temporales en tmpfs, sin almacenamiento ni registro de contraseñas. Cada operación LDAP/SMB se ejecuta con los derechos de la cuenta autenticada.
El despliegue es sencillo mediante docker-compose.yml con soporte para certificados TLS propios o auto-firmados. Se recomienda usar tags versionados específicos (ej: 0.5.14) en producción y configurar correctamente SAMADCON_TRUSTED_PROXIES detrás de proxy inverso. El contenedor corre como uid 1000 con permisos restrictivos en tmpfs para credenciales Kerberos.
- Gestión de usuarios, grupos y computadoras desde entornos Linux sin cliente Windows
- Edición completa de políticas de grupo (GPO) incluyendo plantillas administrativas
- Auditoría de cambios en directorio activo con registro detallado de operaciones
- Despliegue en infraestructuras multi-dominio con selección dinámica al inicio de sesión
- Editor completo de Group Policy incluido, comparable a GPMC de Windows
- Soporte nativo para Kerberos con tickets temporales en tmpfs sin persistencia
- Autenticación segura mediante cuentas AD propias sin almacenamiento de contraseñas
- Compatibilidad con múltiples dominios simultáneos mediante selección al inicio de sesión
- Versión 0.5.x con interfaz en evolución entre releases
- Requiere configuración manual de certificados TLS o auto-firma por defecto
- Dependencia de Kerberos que puede fallar sin DNS correcto o SRV records
- No incluye Dockerfile nativo, solo docker-compose.yml para despliegue
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar tags versionados específicos (ej: 0.5.14) en producción, no latest. Configurar SAMADCON_TRUSTED_PROXIES correctamente detrás de proxy inverso. Asegurar permisos 0700 en tmpfs para credenciales Kerberos. Preparar directorios tls y ca con propietario uid 1000:1000 o usar named volumes. Evitar 0.0.0.0/0 en SAMADCON_TRUSTED_PROXIES.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.