
safelink
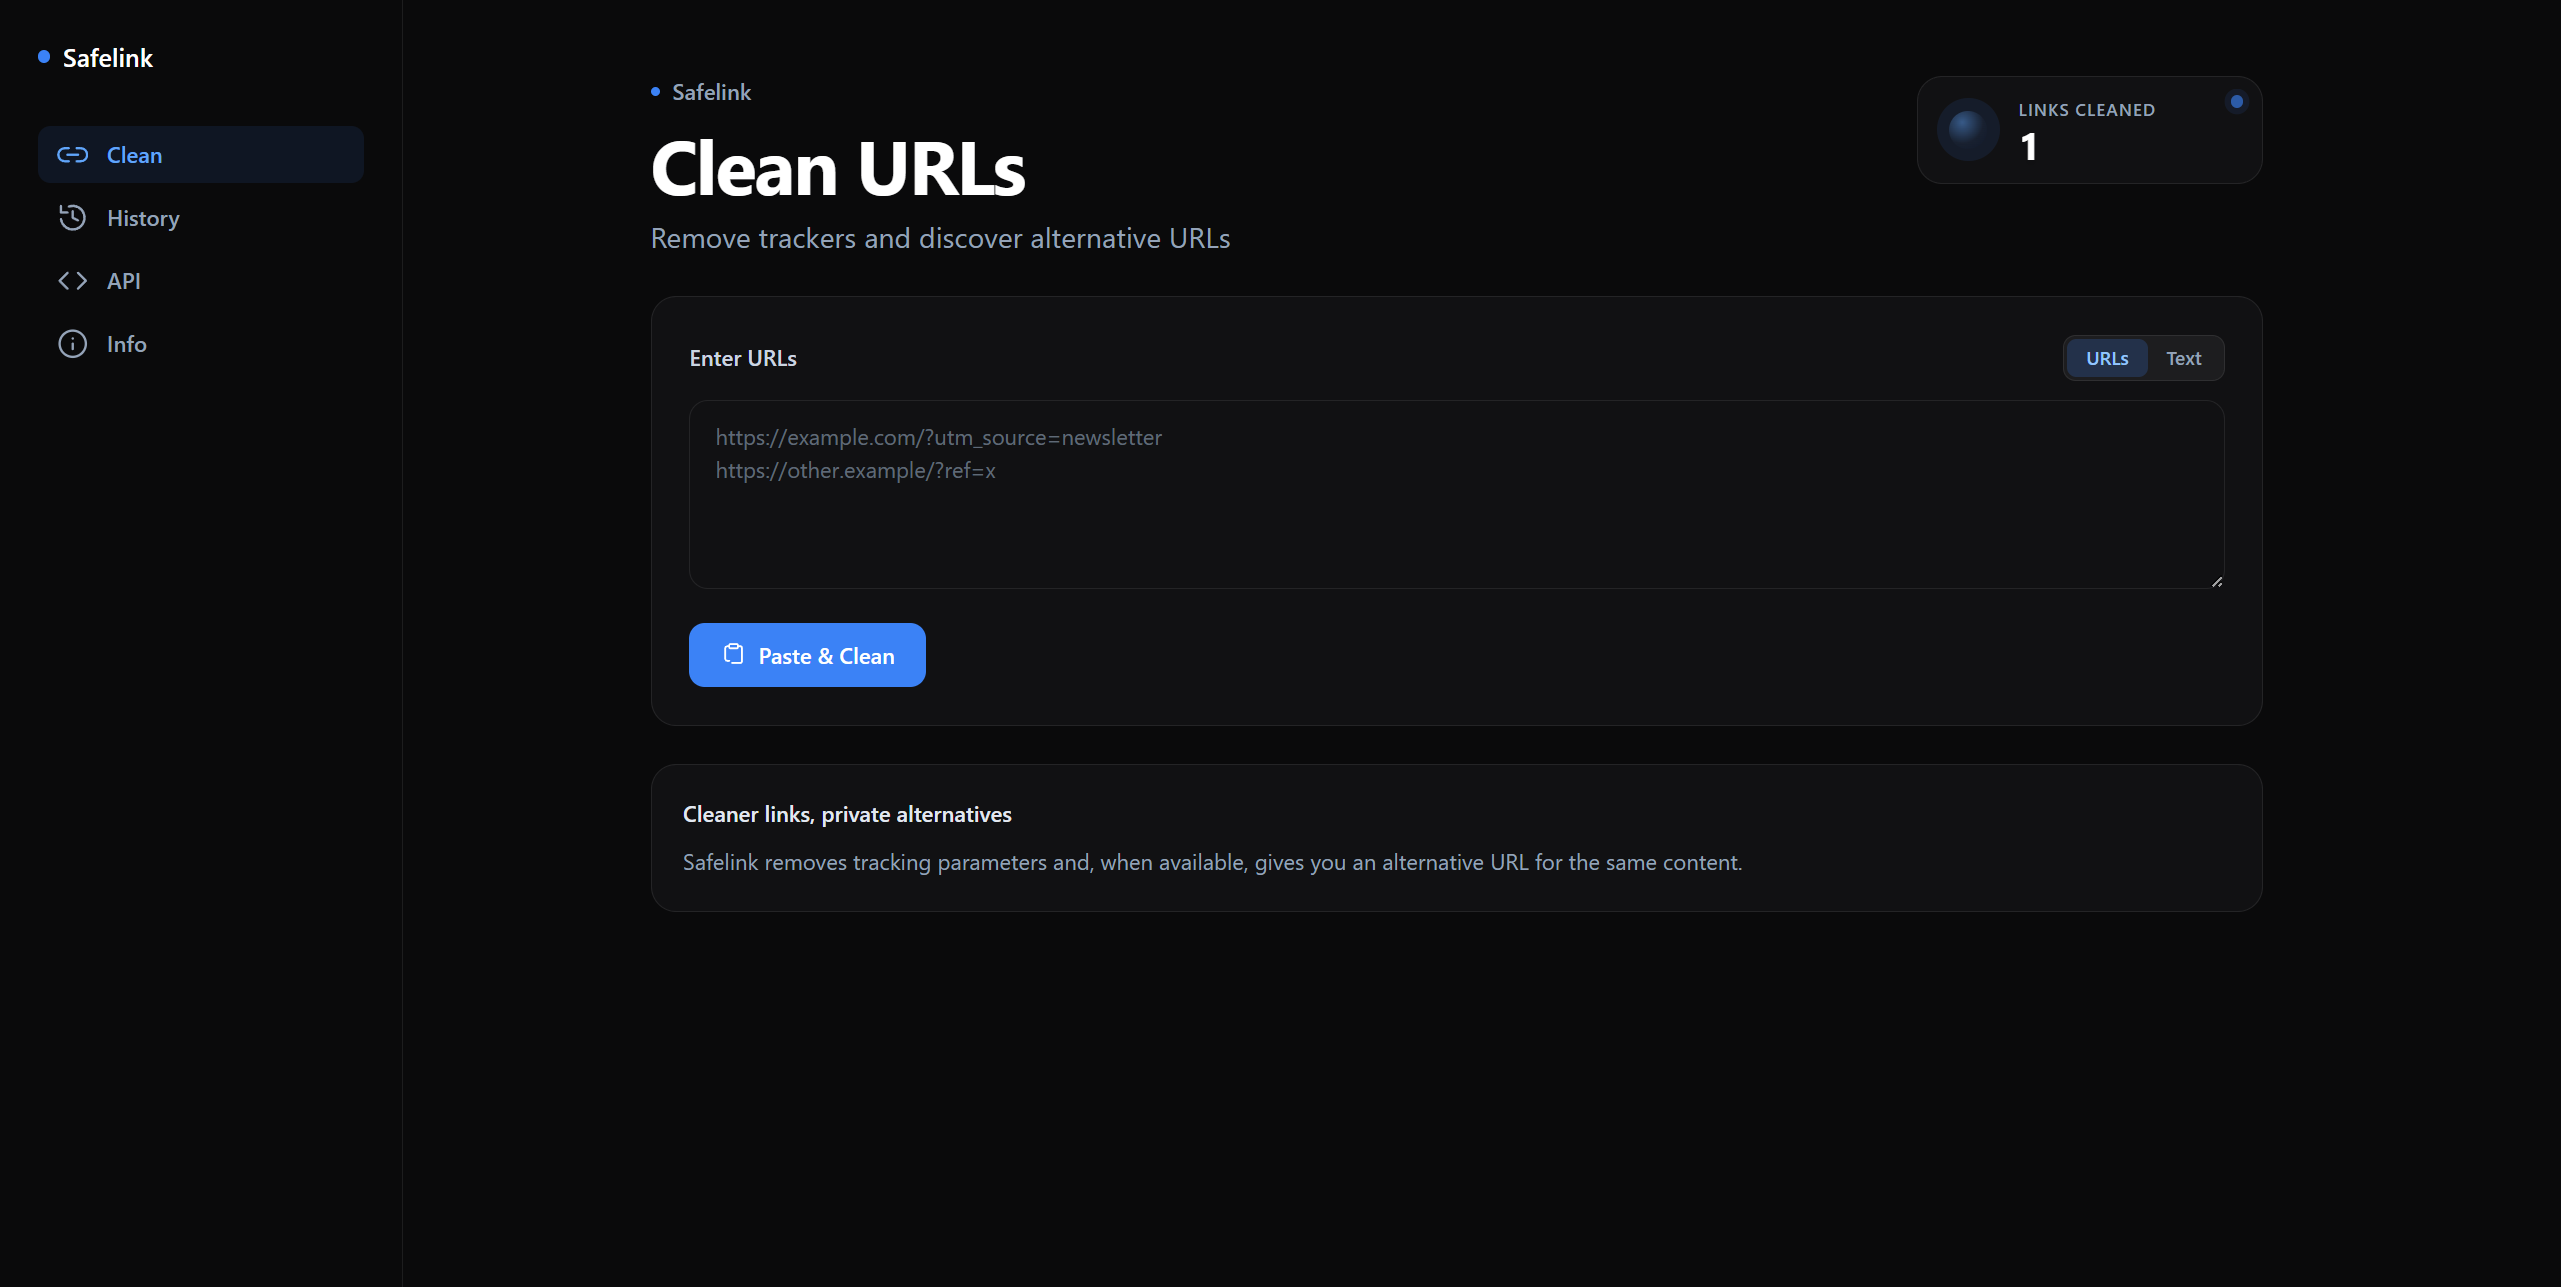
Safelink es una herramienta autohospedable para limpiar URLs eliminando parámetros de rastreo y resolviendo frontends alternativos privados. Utiliza Next.js para el frontend y FastAPI con Python para la lógica backend, garantizando privacidad al no registrar datos en servidor.
Ficha actualizada 25 sept 2026, 14:29 · upstream 25 sept 2026, 14:22 · release sin release detectada
Qué es safelink
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Safelink actúa como un intermediario seguro entre el usuario y los servicios web, eliminando parámetros de rastreo (como `si`, `pi` en Spotify) mediante reglas ClearURLs y filtros personalizados para plataformas populares. Además, detecta y verifica la disponibilidad de frontends alternativos para servicios como YouTube o Twitter, permitiendo acceder a contenido sin depender de las versiones oficiales que pueden ser invasivas.
La arquitectura separa el procesamiento pesado del backend (FastAPI/Python) del frontend ligero (Next.js), protegiendo la privacidad al evitar conexiones directas entre el navegador y los servidores de terceros. El historial se mantiene localmente en el navegador mediante `localStorage`, sin persistencia en el servidor, lo que refuerza la promesa de privacidad-first.
El proyecto incluye soporte para Docker Compose, integración con Coolify y scripts de desarrollo unificados (`dev:all`), facilitando tanto el despliegue en producción como el entorno local. La API REST expone endpoints documentados para automatización externa.
- Limpieza automática de enlaces compartidos para eliminar rastreadores antes de abrirlos.
- Acceso a frontends alternativos (ej. Invidious) desde el navegador principal.
- Integración en la barra de direcciones de Chrome/Firefox mediante atajos de teclado.
- Procesamiento por lotes de listas de URLs o texto con enlaces incrustados.
- Uso de API REST para scripts externos que requieren sanitización de enlaces.
- Arquitectura separada Frontend (Next.js) y Backend (FastAPI) para seguridad y rendimiento.
- Soporte nativo para Docker Compose con imágenes optimizadas para Coolify.
- Implementación de deduplicación de solicitudes en vuelo (`withInflight`) para evitar sobrecarga del servidor.
- Licencia GPL-3.0 que garantiza código abierto y modificable.
- Validación estricta de esquemas Pydantic en la API backend.
- Dependencia de Bun para el frontend, lo que limita entornos sin este runtime específico.
- El historial se almacena solo en `localStorage` del navegador, no es persistente tras borrar caché.
- La disponibilidad de frontends alternativos depende de la estabilidad de las instancias externas (LibRedirect).
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Se recomienda usar `docker-compose.dev.yml` para desarrollo local o imágenes GHCR en producción con Coolify. Asegurar que el backend esté expuesto en puerto 8000 y frontend en 3000. Configurar variables de entorno si se requiere autenticación API adicional, aunque por defecto usa CORS abierto.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.