
s-hole
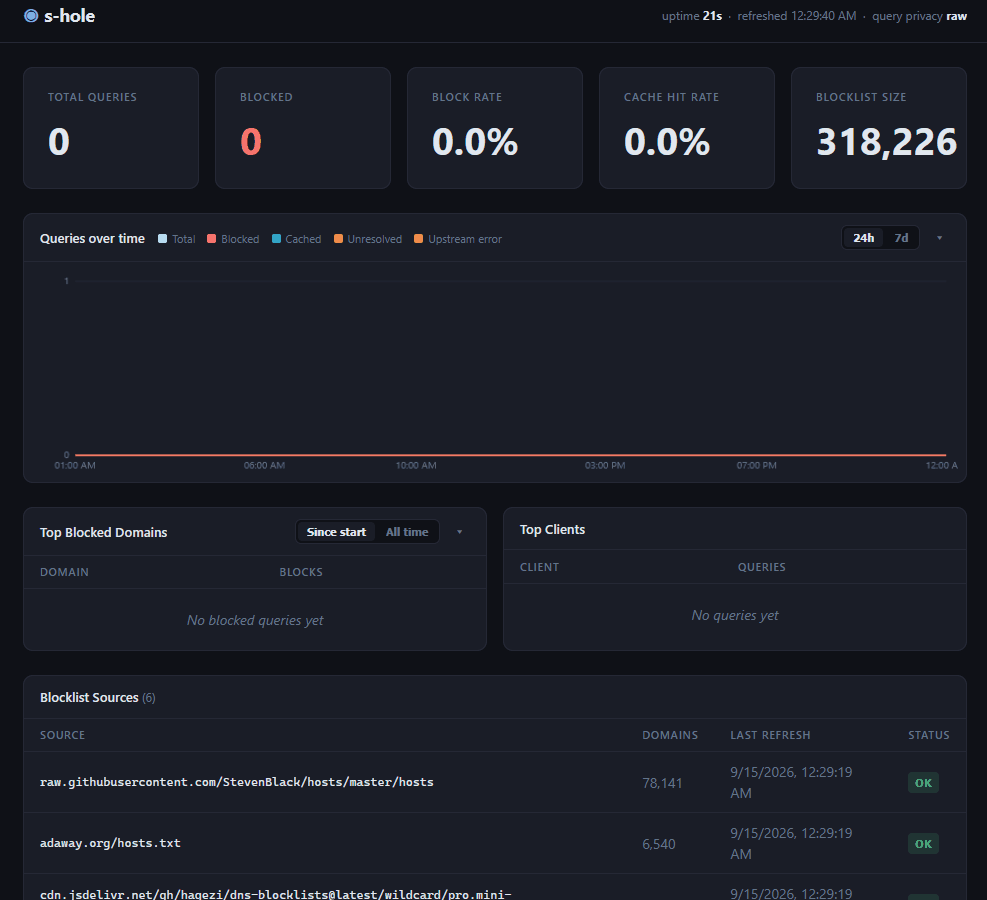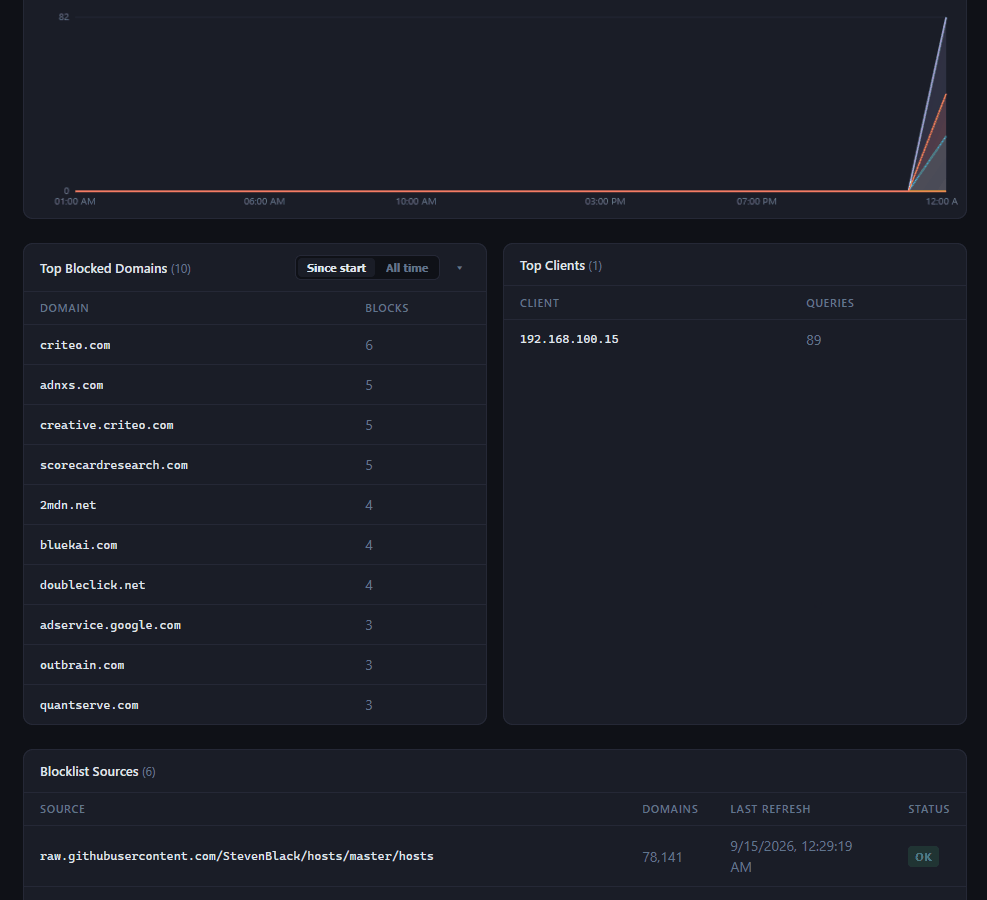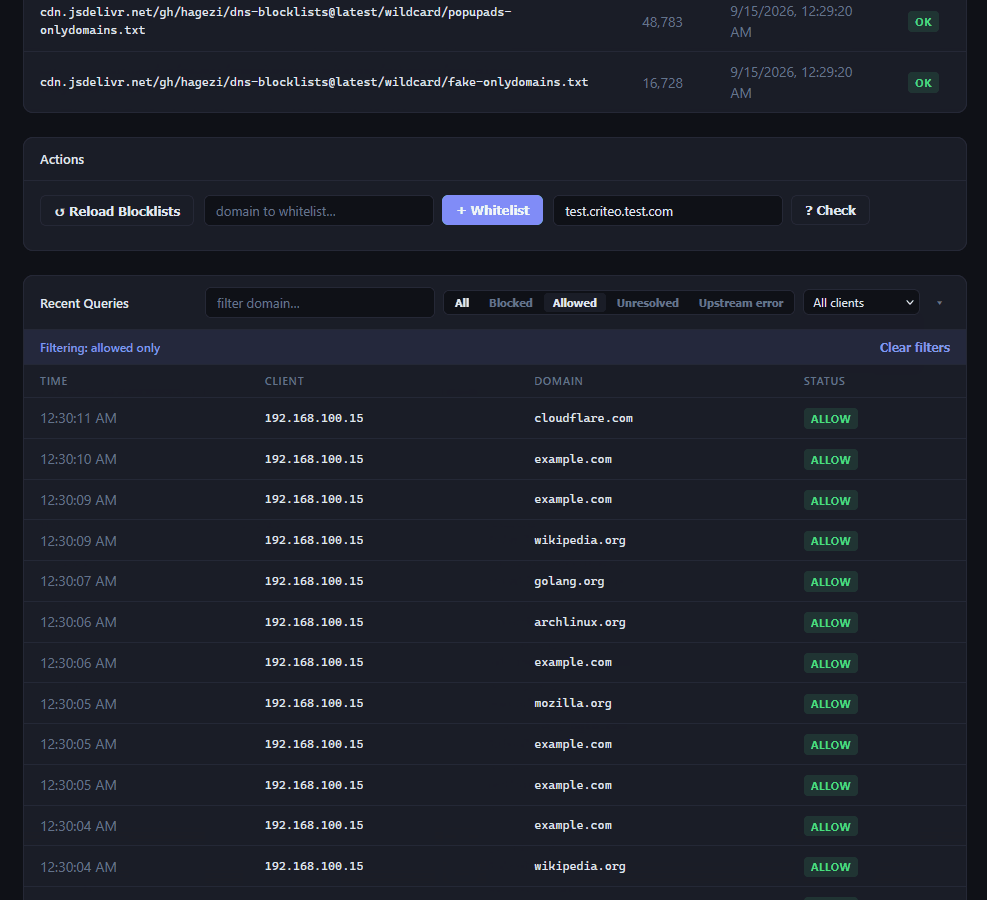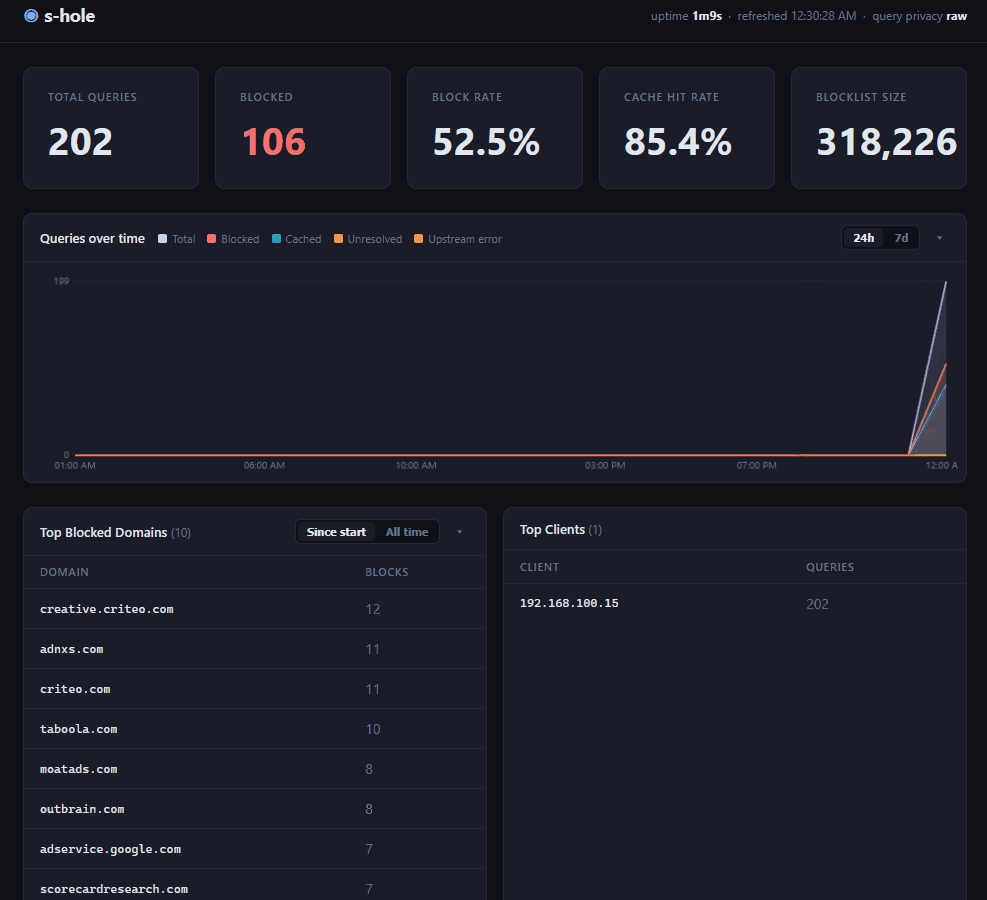
s-hole es una herramienta ligera de sinkhole DNS en un solo binario, alternativa a Pi-hole. Es escrita en Go y con interfaz web integrada.
Ficha actualizada 23 sept 2026, 11:36 · upstream 23 sept 2026, 11:11 · release v1.0.0
Qué es s-hole
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
s-hole bloquea anuncios y rastreadores a nivel de red mediante DNS sinkhole. Funciona como un proxy DNS que intercepta las consultas antes de que lleguen al servidor upstream. Permite bloquear dominios específicos o listas de bloques, y ofrece una interfaz web para visualizar estadísticas y logs. Es ideal para redes pequeñas donde no se requiere configuración por dispositivo.
- Bloqueo de anuncios y rastreadores en redes domésticas
- Protección contra publicidad invasiva sin necesidad de software adicional
- Monitoreo de tráfico DNS con visualización en tiempo real
- Reducción del consumo de ancho de banda mediante bloqueo de contenido no deseado
- Seguridad en redes IoT o dispositivos con recursos limitados
- Funciona como un proxy DNS que intercepta consultas antes de enviarlas al servidor upstream, bloqueando anuncios y rastreadores a nivel de red.
- Soporta bloqueo por subdominio (suffix blocking), lo que significa que una lista bloqueada protege toda la subdominios asociados.
- Ofrece una interfaz web integrada con dashboards para visualizar estadísticas como consultas bloqueadas, caché y top dominios.
- Permite configuraciones granulares mediante un archivo YAML flexible sin necesidad de configurar por dispositivo.
- Soporta IPv4 e IPv6, incluyendo modo dual-stack con advertencia DNS sobre IPv6 en routers.
- Bloquea solo a nivel de dominio; no puede bloquear anuncios servidos desde el mismo dominio que el contenido (requiere bloqueo por contenido).
- No sigue cadenas CNAME, por lo que un tracker disfrazado como subdominio primario podría evadir la lista.
- Es una herramienta de bloqueo y no acelera la navegación; reduce la velocidad al eliminar contenido no deseado.
- No es un caché de páginas web; responde solo a consultas DNS, por lo tanto no mejora el rendimiento del tráfico legítimo.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instálalo como servicio systemd en Linux con CAP_NET_BIND_SERVICE para evitar root. Usa Docker con imagen multi-stage (~33 MB). Configura el router DHCP con la IP de s-hole y un upstream secundario (1.1.1.1) por seguridad. En Windows, ejecútalo como servicio o usa la interfaz gráfica. Actualiza periodicamente las listas de bloques para mantener la protección.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.