
home-ops
Mono-repo para infraestructura doméstica y clúster Kubernetes con GitOps, Terraform, ArgoCD y Renovate. Adhieren a IaC y prácticas declarativas usando Talos en Proxmox.
Ficha actualizada 24 sept 2026, 21:11 · upstream 24 sept 2026, 21:04 · release sin release detectada
Qué es home-ops
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Este repositorio es un mono-repo diseñado para gestionar infraestructura doméstica y un clúster Kubernetes que sigue principios de Infrastructure as Code (IaC) y GitOps. Utiliza Terraform para la creación de recursos, Bazel para builds distribuidos, ArgoCD para sincronización declarativa y Renovate para actualizaciones automáticas de dependencias.
La estructura del repositorio está organizada en directorios clave: bootstrap para configuraciones iniciales, gitops-controller para componentes de ArgoCD, core para funcionalidades esenciales del clúster (monitorización, certificados, ingress) y workloads para aplicaciones desplegadas. Se emplea Kustomize para mantener la DRY en los archivos YAML.
El clúster se despliega con Talos sobre Proxmox, utilizando módulos de Terraform para crear nodos VM. Incluye componentes como kube-prometheus-stack para monitorización, cert-manager para certificados SSL, ingress-nginx como controlador de entrada y local-path-provisioner para almacenamiento persistente local.
- Gestión centralizada de infraestructura doméstica con Terraform y GitOps
- Despliegue automático de aplicaciones en Kubernetes mediante ApplicationSets
- Monitorización completa del clúster con Prometheus, Grafana y alertas
- Gestión segura de certificados TLS con cert-manager y OVH
- Ejecución de GitHub Actions en runners self-hosted controlados por ArgoCD
- Provisionamiento de entornos de desarrollo remoto con Coder
- Adherencia estricta a GitOps con ArgoCD y Kustomize para gestión declarativa
- Uso de Terraform como herramienta principal de IaC para infraestructura subyacente
- Monitorización completa del clúster mediante kube-prometheus-stack con dashboards en Grafana
- Gestión segura de secretos encriptados con age, evitando exposición en repositorios
- Estructura modular clara separando core (funcionalidades) de workloads (aplicaciones)
- Automatización de actualizaciones de dependencias con Renovate integrado
- Requiere conocimientos avanzados de Kubernetes, GitOps y Terraform para mantenimiento
- Dependencia de Proxmox como plataforma subyacente para Talos (no es portable)
- Configuración inicial compleja con múltiples componentes interdependientes
- Gestión de secretos requiere configuración previa de age y claves encriptadas
- No soporta despliegue one-click; manualización del bootstrap necesario
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

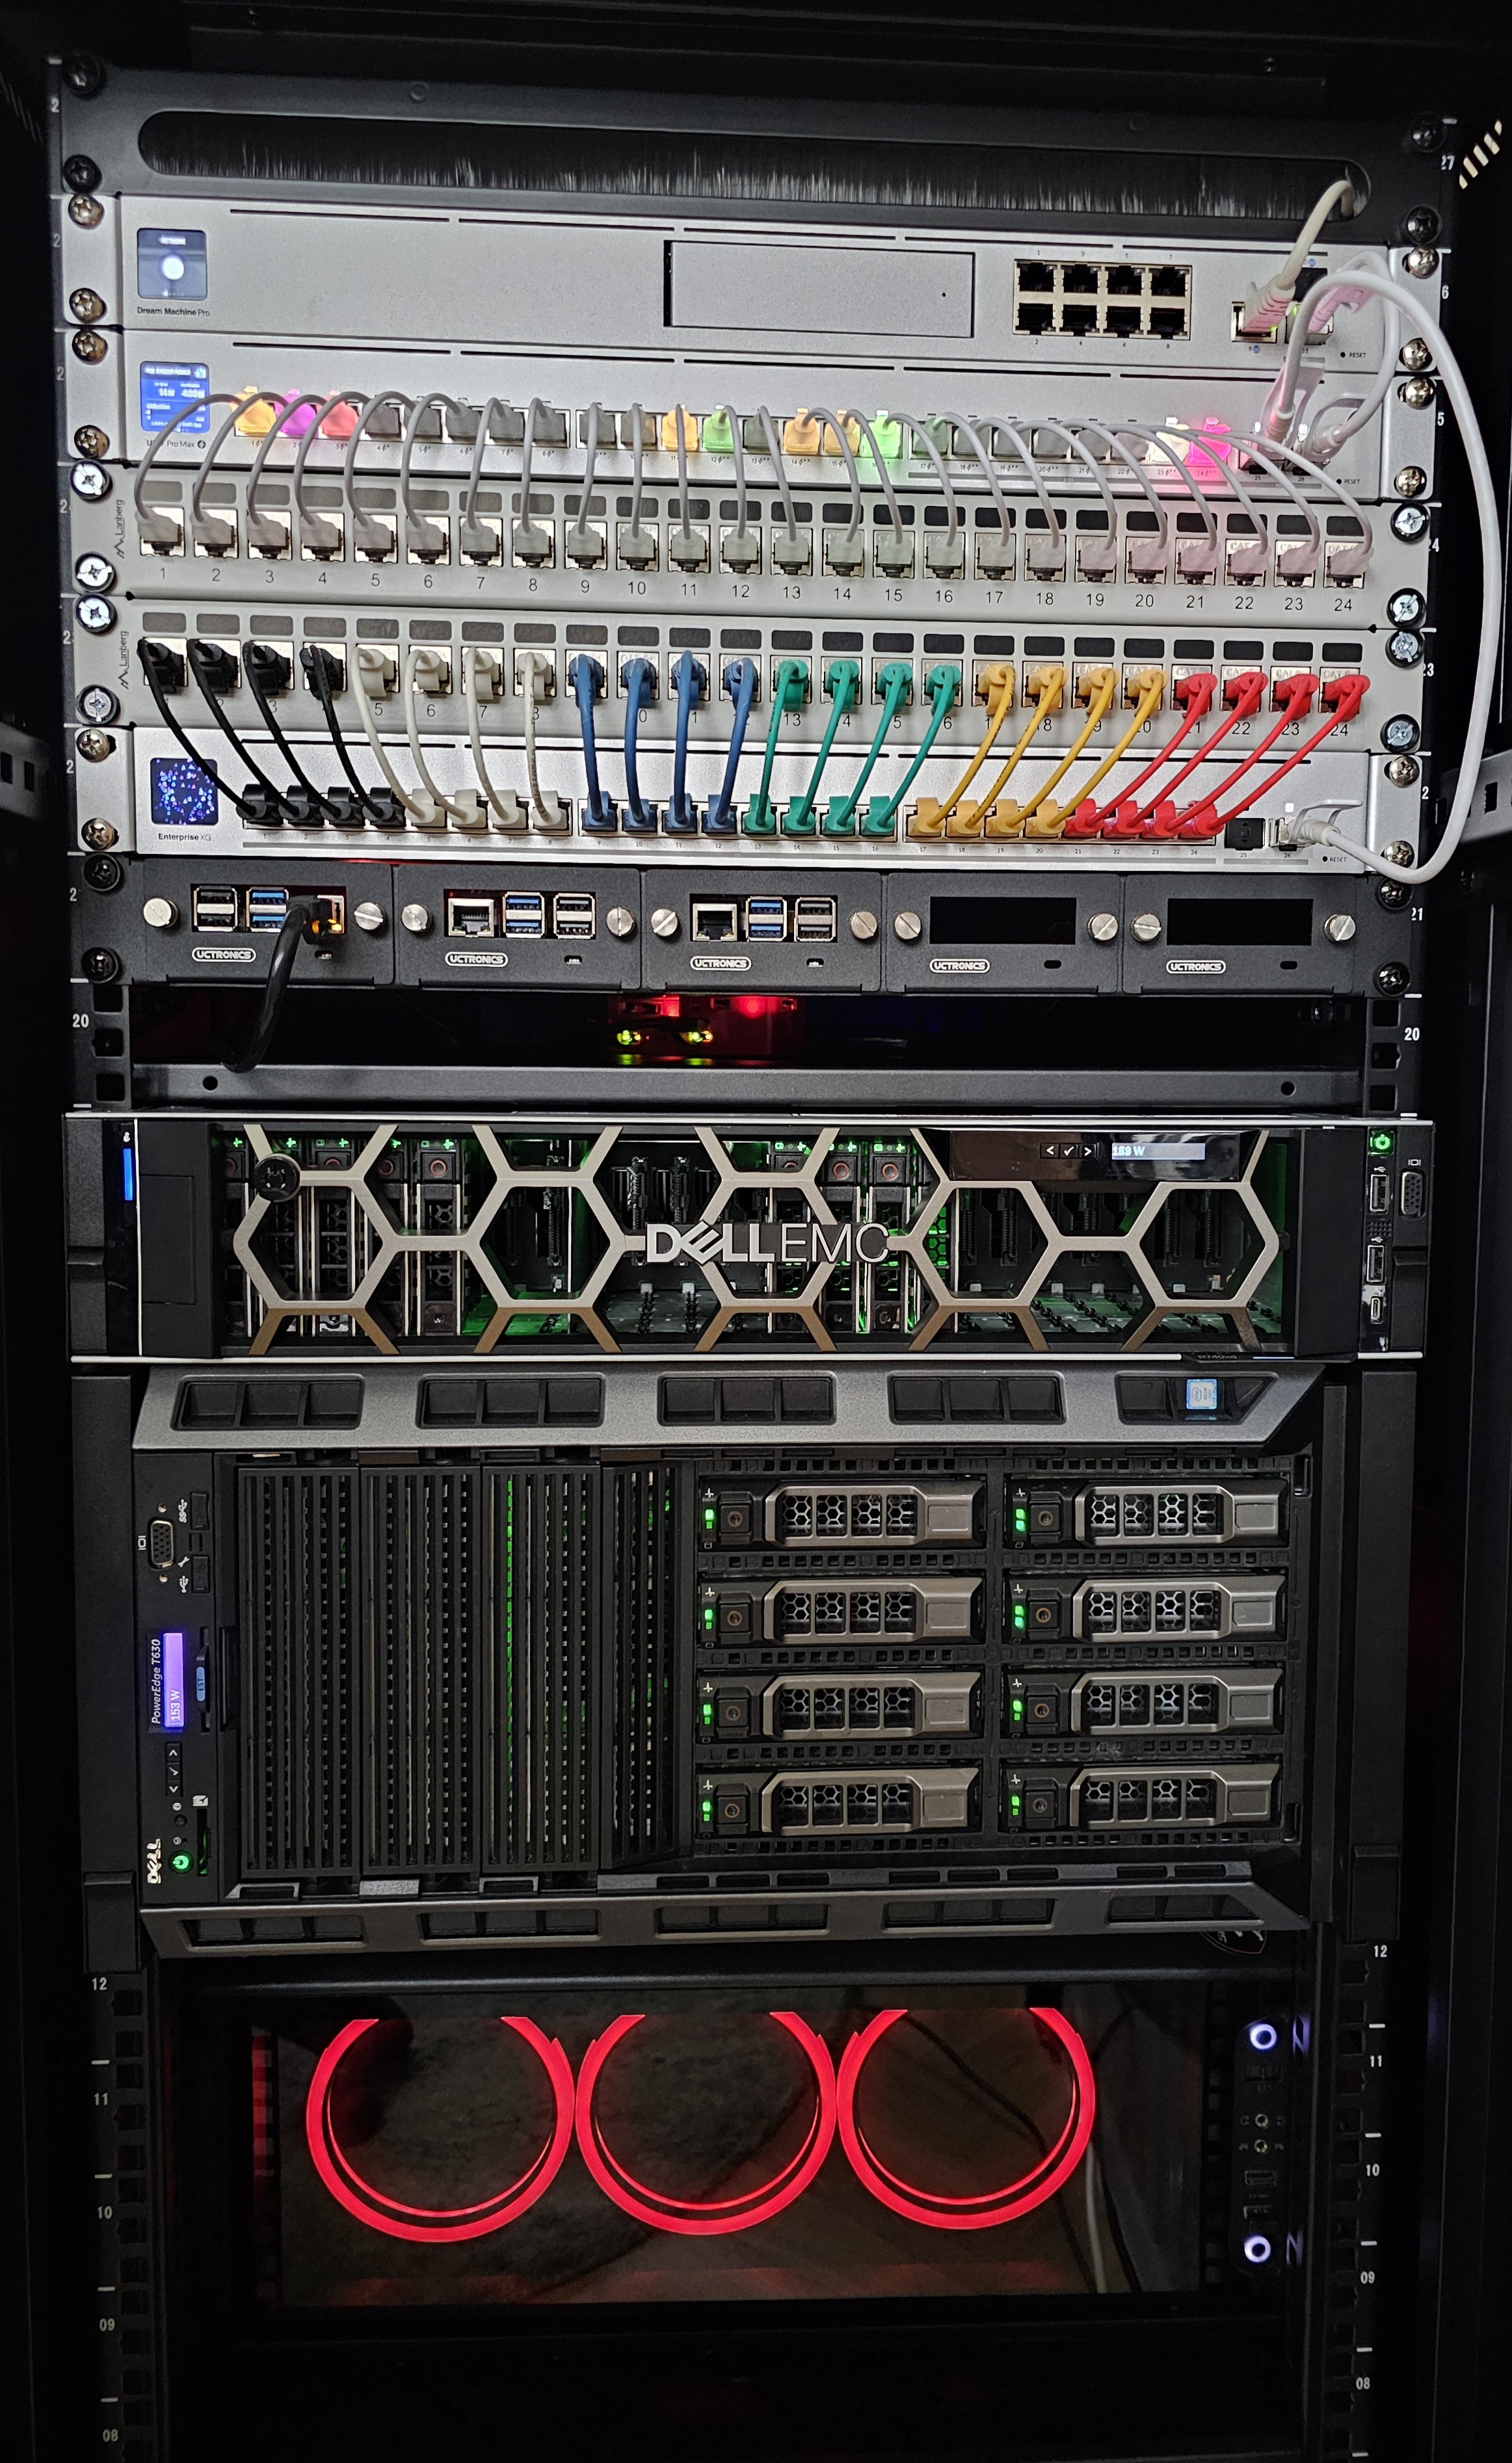
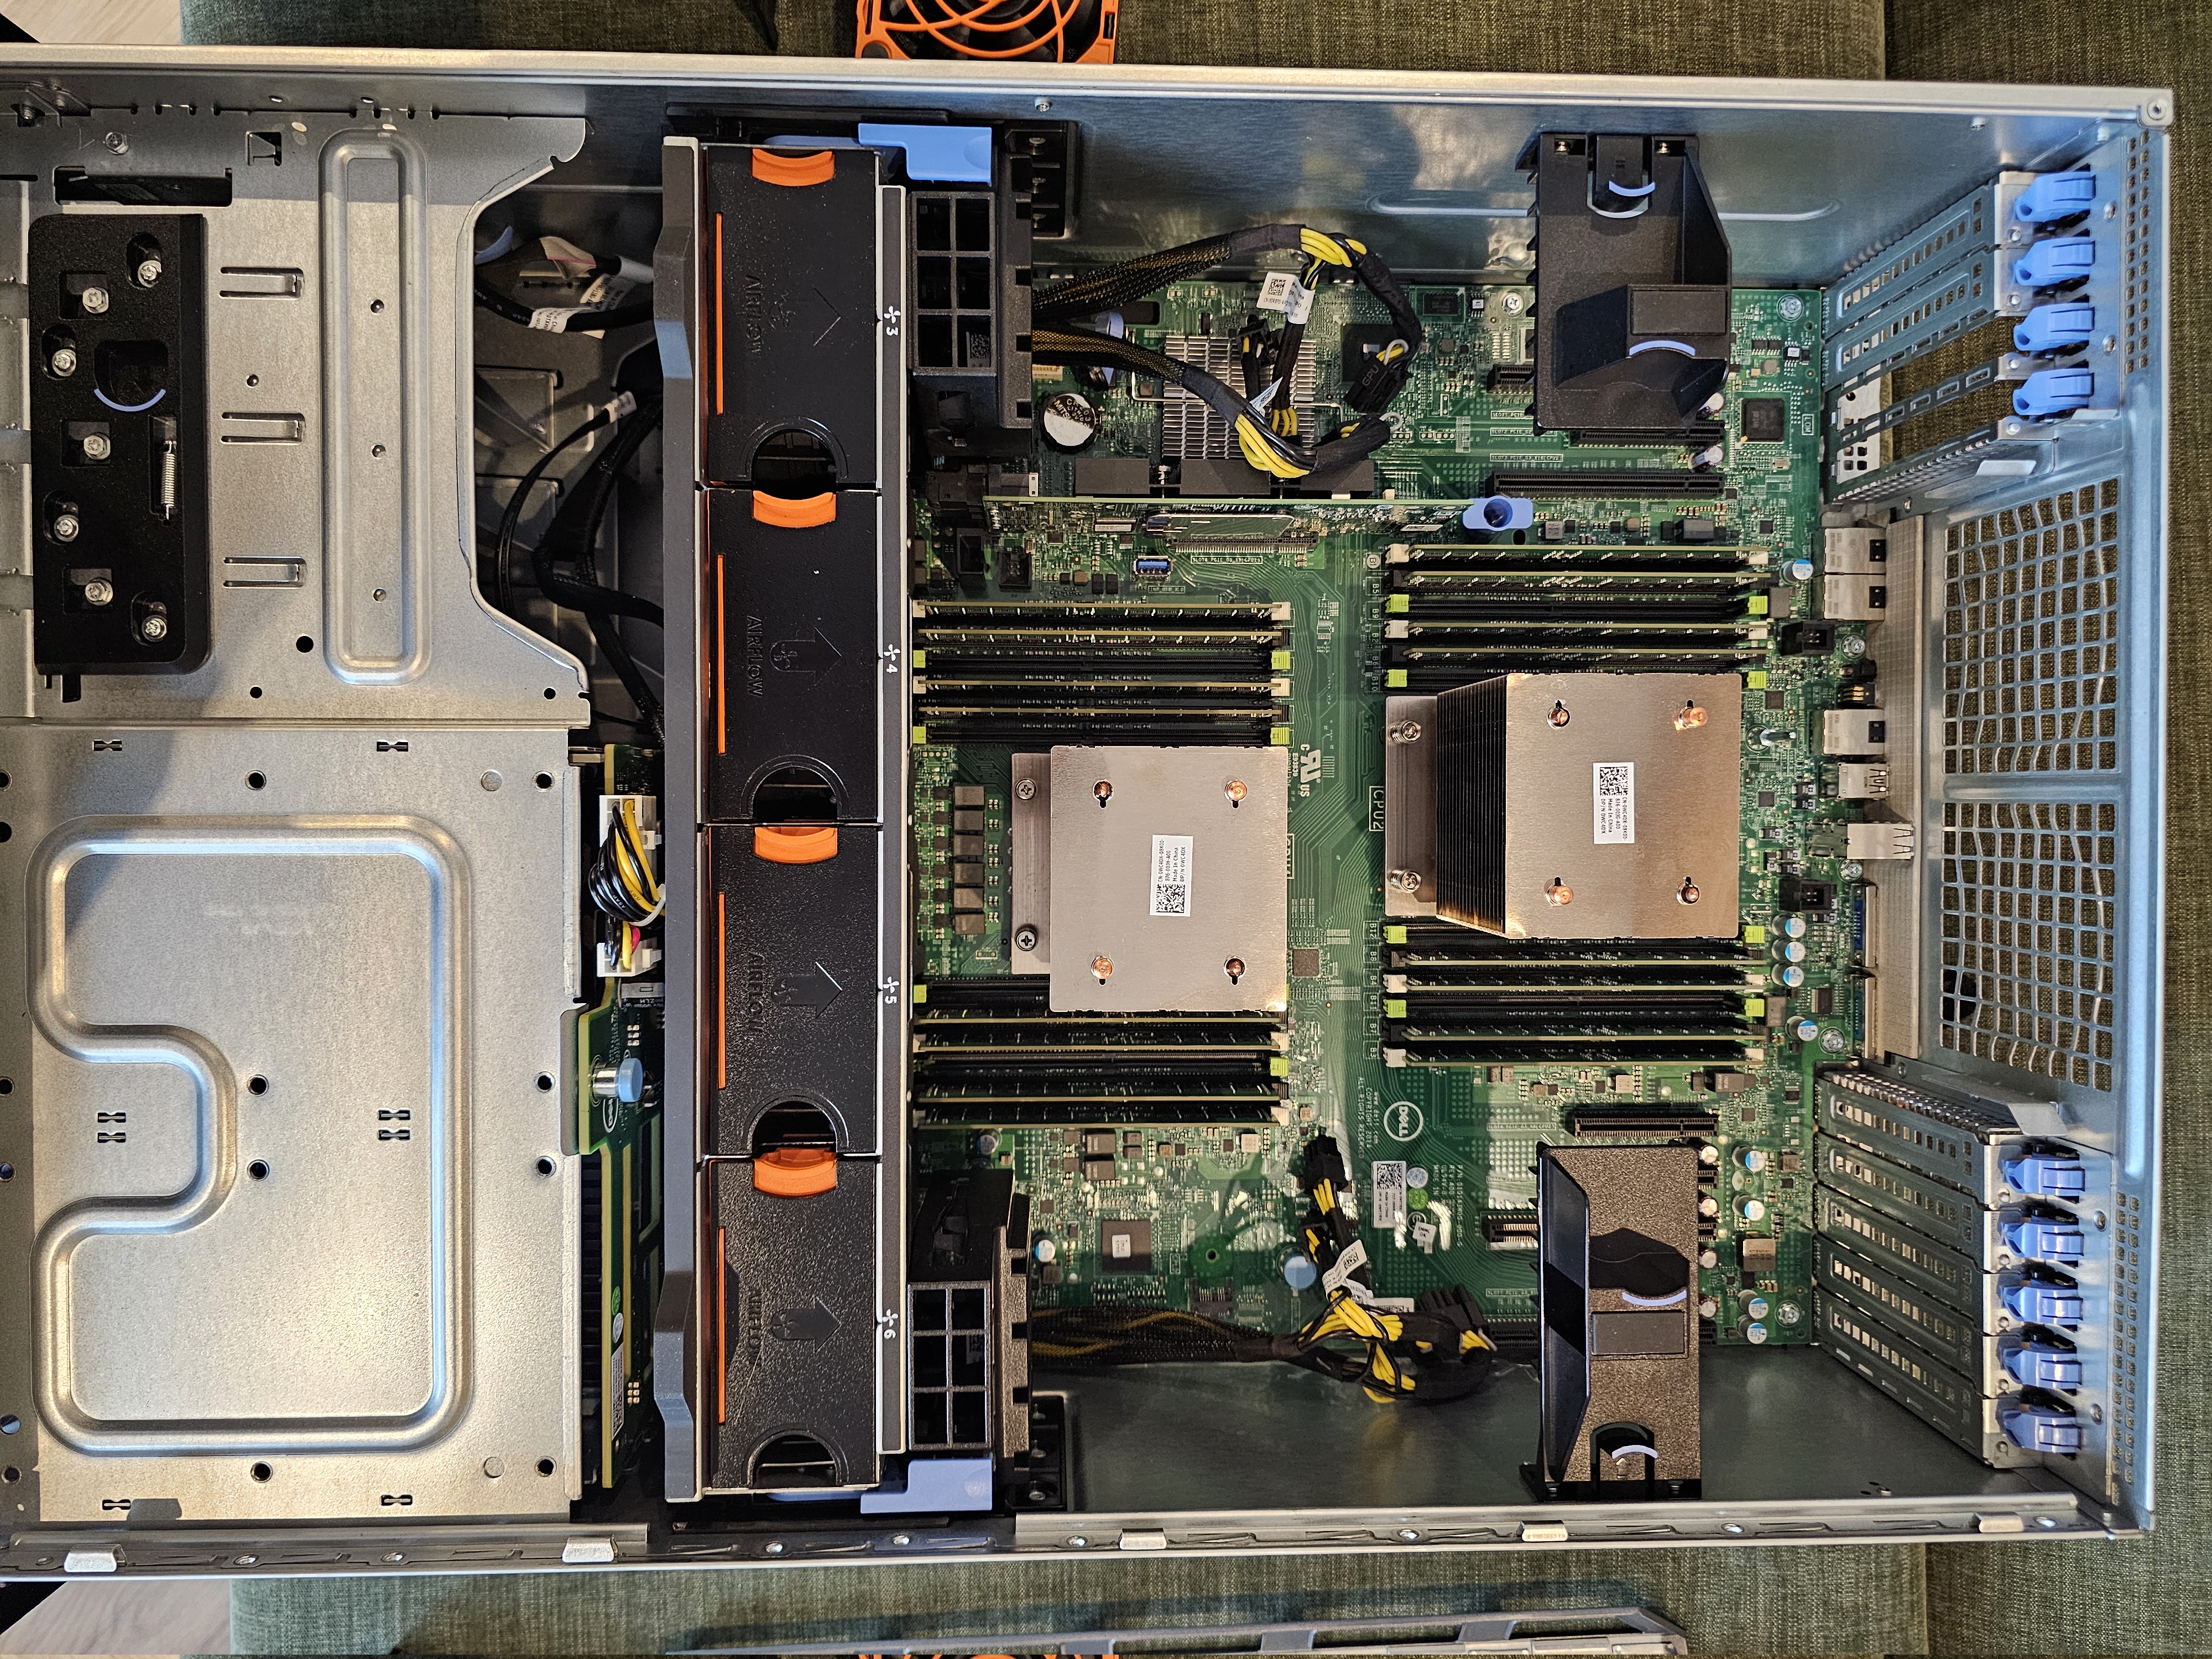
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere clúster Kubernetes desplegado (Talos sobre Proxmox recomendado). Aplicar primero secrets encriptados con age desde cluster-home/bootstrap/base/secrets/. Luego ejecutar kubectl apply -k https://github.com/rszamszur/home-ops/cluster-home/bootstrap/overlays/default. Esperar hasta que todos los recursos estén Synced y Healthy antes de añadir workloads adicionales.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.