
rootguard
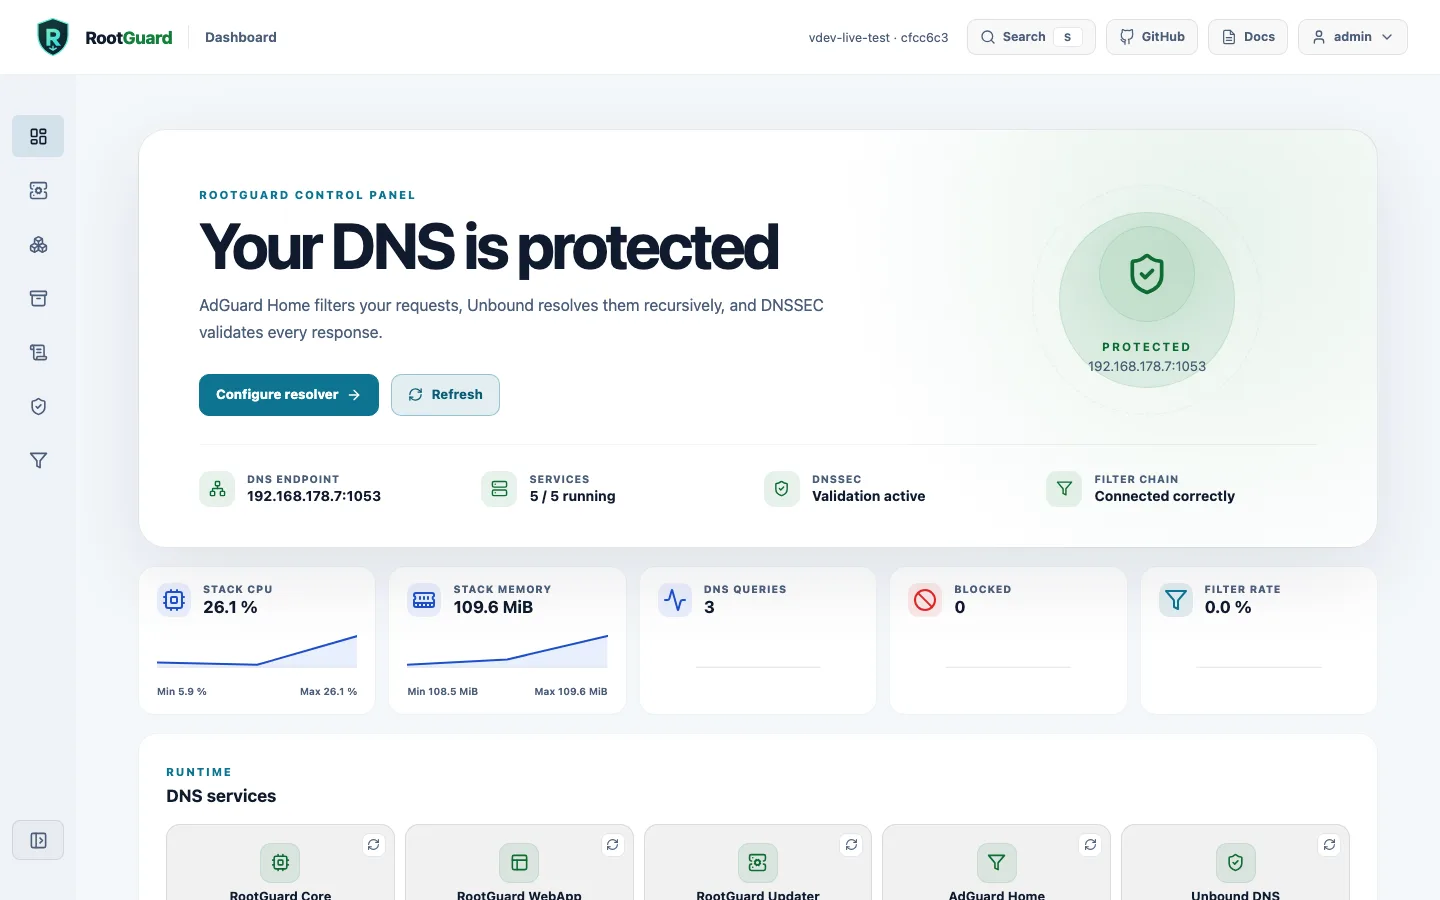
RootGuard es una solución de DNS filtrado y resolución recursiva self-hosted que combina AdGuard Home para filtrar tráfico en toda la red con Unbound como resolver recursivo y validador de DNSSEC.
Ficha actualizada 23 sept 2026, 10:36 · upstream 23 sept 2026, 10:11 · release v1.0.5
Qué es rootguard
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
RootGuard es una herramienta de seguridad que protege todos los dispositivos de su red contra anuncios publicitarios y rastreadores conocidos mediante un filtro de DNS en tiempo real. Su arquitectura combina AdGuard Home para la filtración de DNS a nivel de red, Unbound como resolver recursivo independiente que consulta la jerarquía DNS y valida firmas DNSSEC, y una interfaz web guiada que centraliza el despliegue, configuración, actualizaciones y monitoreo. El proyecto se basa en un monorepo con componentes independientes: RootGuard Core para orquestación y validación de configuraciones, AdGuard Home para filtrado de tráfico, Unbound para resolución recursiva y DNSSEC, y la interfaz web que integra todo el stack.
- Proteger dispositivos IoT en redes domésticas contra anuncios publicitarios
- Bloquear rastreadores de publicidad en dispositivos móviles y tablets
- Mejorar la velocidad de carga de sitios web al filtrar contenido no deseado
- Implementar DNSSEC para proteger la integridad de los registros DNS
- Centralizar el control del tráfico DNS sin necesidad de instalar extensiones por dispositivo
- Proteger redes empresariales pequeñas y medianas contra anuncios maliciosos
- Implementa DNSSEC para validar la integridad de los registros DNS en tiempo real
- Ofrece un resolver recursivo privado que consulta la jerarquía DNS sin depender de servidores externos
- Proporciona una interfaz web guiada que simplifica el despliegue y gestión del stack completo
- Permite configuraciones avanzadas como Conditional Forwarding y RFC1918 Reverse Zones desde la interfaz
- Soporta múltiples arquitecturas (amd64 y arm64) con imágenes preconfiguradas listas para usar
- Incluye un sistema de actualizaciones coordinado que permite rollback en caso de problemas
- Depende de Docker Compose v2, lo que limita la compatibilidad con versiones anteriores del contenedor
- La validación DNSSEC requiere que los registros DNS estén disponibles y no se puedan bloquear por políticas de seguridad del router
- El resolver Unbound es independiente del firewall de AdGuard Home y puede tener conflictos si ambos operan en el mismo puerto
- No incluye un proxy Egress para filtrar tráfico hacia internet, lo que limita la protección contra ataques DDoS desde la red pública
- La validación DNSSEC depende de que los servidores DNS públicos respondigan correctamente sin errores de timeout
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
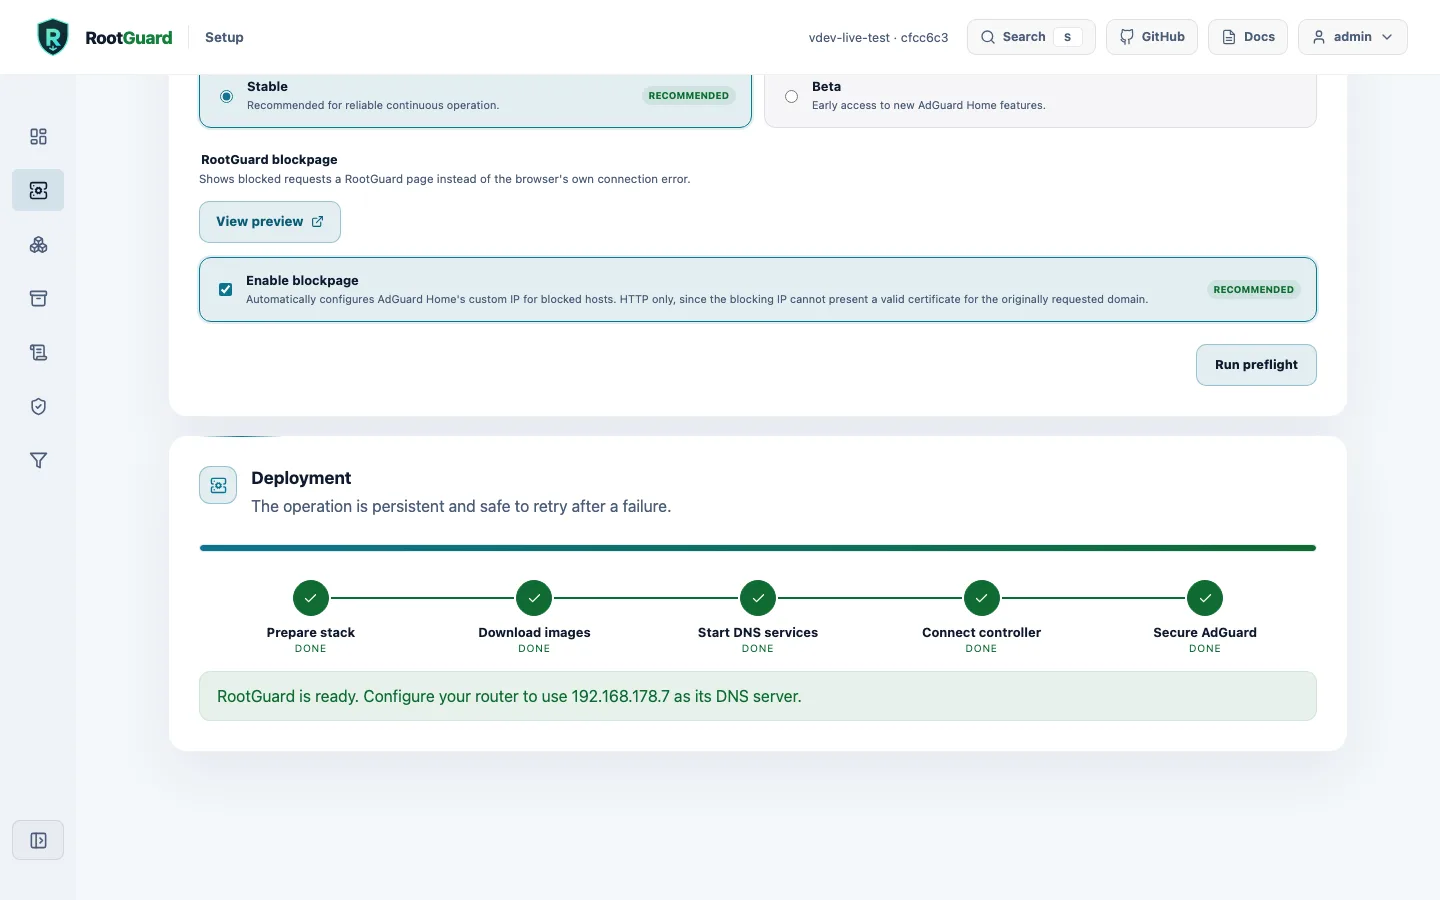
Instala el stack con docker compose -f compose.release.yaml. Configura un router público para permitir tráfico a AdGuard Home y Unbound, y bloquea la entrada del puerto 53 en el router. En la interfaz web, selecciona la versión de AdGuard Home (Stable o Beta), configura los registros DNS locales, activa Conditional Forwarding si es necesario y verifica que DNSSEC esté habilitado. Para actualizaciones, usa la herramienta de actualización integrada. Mantén un backup del estado del stack y considera mantener un DNS alternativo como respaldo.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.