
roomler-ai
Roomler es un daemon open-source que combina escritorio remoto y red WireGuard en un solo agente. Permite acceso a máquinas desde navegador, tunelización de puertos y chat/video integrado. Escrito en Rust, soporta despliegue auto-hosted bajo licencias AGPL/MPL.
Ficha actualizada 26 sept 2026, 14:52 · upstream 26 sept 2026, 14:48 · release setup-v0.4.104
Qué es roomler-ai
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
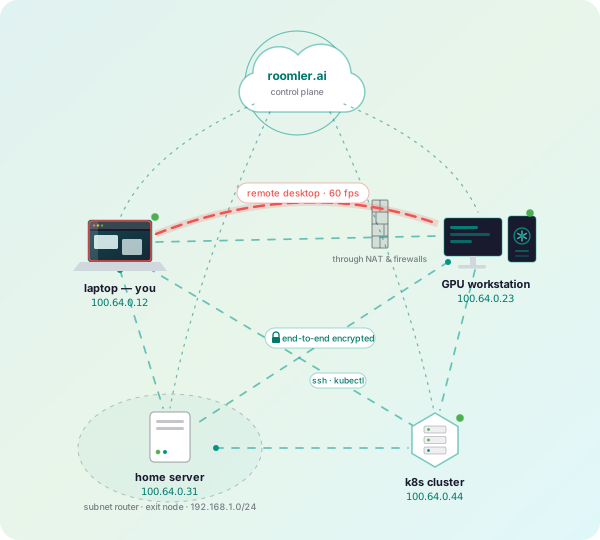
Roomler es una solución todo-en-uno para acceso remoto y redes privadas, escrita en Rust. Consiste en un servidor central y agentes ligeros instalados en cada máquina objetivo. El tráfico fluye peer-to-peer con cifrado extremo a extremo (WebRTC/WireGuard), sin que el servidor vea los datos sensibles.
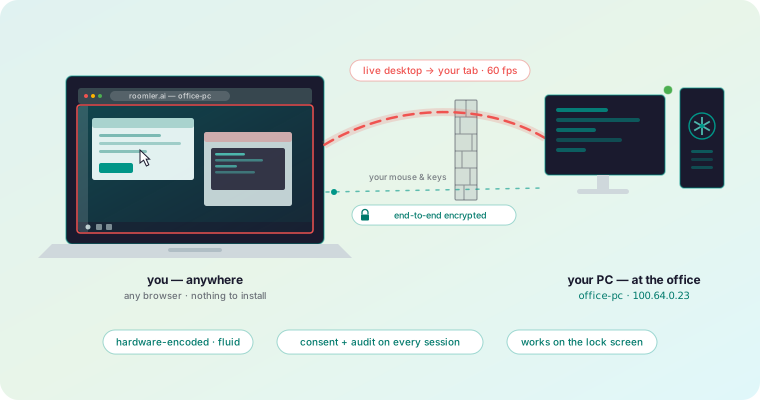
El sistema reemplaza múltiples herramientas: ofrece escritorio remoto en navegador (sin instalar nada en el cliente), red privada tipo Tailscale, tunelización de servicios como ngrok y acceso SSH sin necesidad de daemon sshd. Incluye chat y videoconferencia HD integrados.
La licencia es híbrida: el servidor auto-hostado usa AGPL-3.0, mientras que los agentes, CLI y apps de escritorio usan MPL-2.0, lo que permite usar la tecnología en herramientas propietarias sin obligar a abrir todo el código del entorno de desarrollo.
- Acceso remoto a escritorios desde cualquier navegador web sin instalar software en el lado del cliente.
- Creación de redes privadas seguras entre máquinas distribuidas usando WireGuard y MagicDNS.
- Tunelización de servicios locales (bases de datos, APIs) o creación de SOCKS5 para navegación segura.
- Acceso SSH interactivo a servidores remotos sin exponer puertos ni instalar sshd.
- Colaboración en equipo con salas de chat y videoconferencias HD integradas en la misma infraestructura.
- Bypass de firewalls corporativos o NATs para conectar dispositivos internos desde fuera.
- Arquitectura peer-to-peer que evita que el servidor central vea los datos transmitidos (pixels, keystrokes).
- SSH sin daemon sshd ni puertos abiertos en la máquina remota, usando consentimiento explícito.
- Escritorio remoto con codificación de hardware (NVENC/Quick Sync) y baja latencia vía WebCodecs.
- Licencias flexibles: AGPL para servidor y MPL-2.0 para agentes, permitiendo integración en software propietario.
- Red Mesh WireGuard nativa con soporte para CGNAT, NAT hole-punching y relays TURN/DERP.
- Código base en Rust, ofreciendo seguridad de memoria y rendimiento optimizado.
- El servidor auto-hostado está bajo licencia AGPL-3.0, lo que obliga a compartir modificaciones del código fuente del servidor.
- Requiere instalar un agente ligero (daemon) en cada máquina destino para permitir el acceso remoto o tunelización.
- El rendimiento de video depende del soporte de codificación de hardware en la GPU del cliente o servidor.
- La funcionalidad de chat y video requiere recursos adicionales en el servidor central comparado con solo red/SSH.
- No soporta un clic para despliegue (one-click install), requiriendo configuración manual de Docker y variables de entorno.
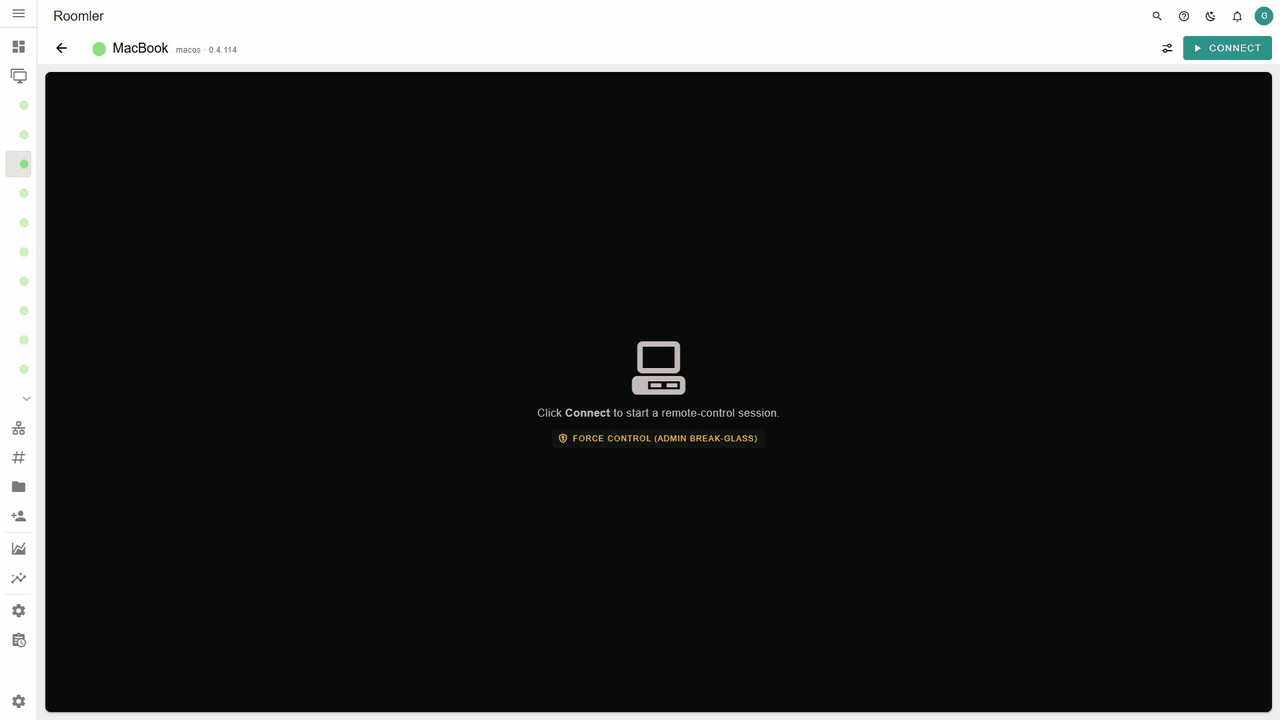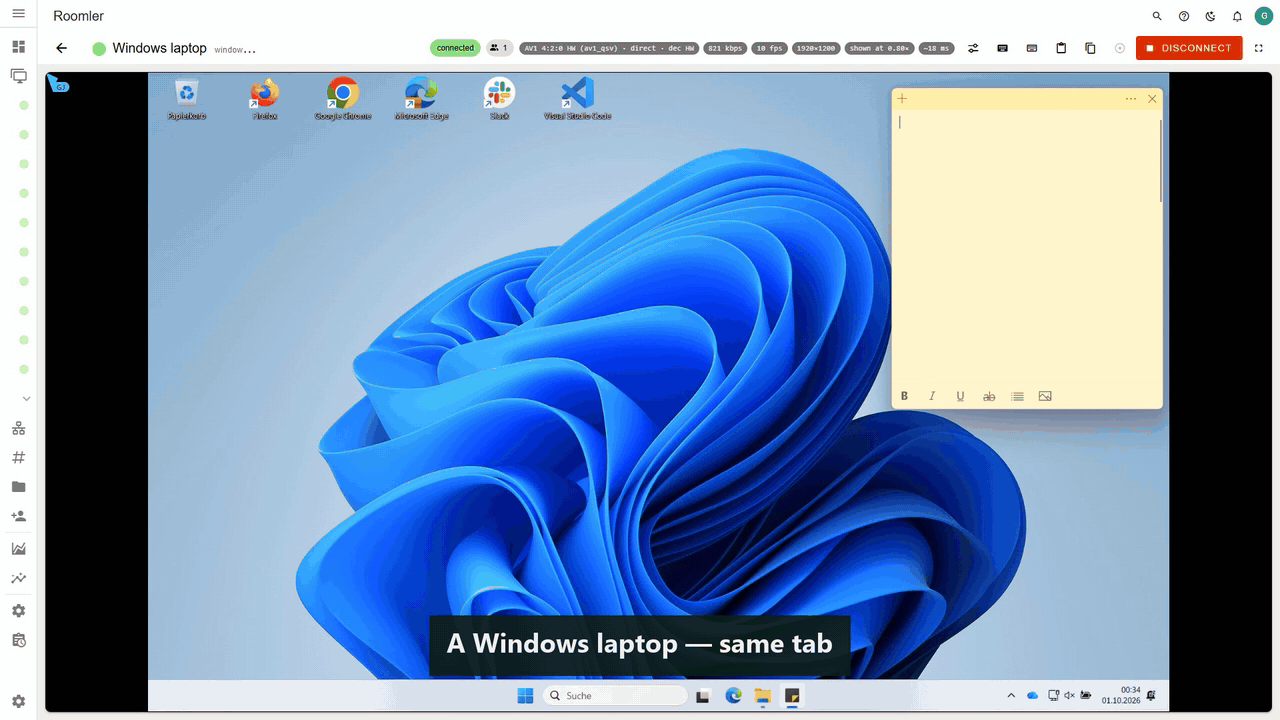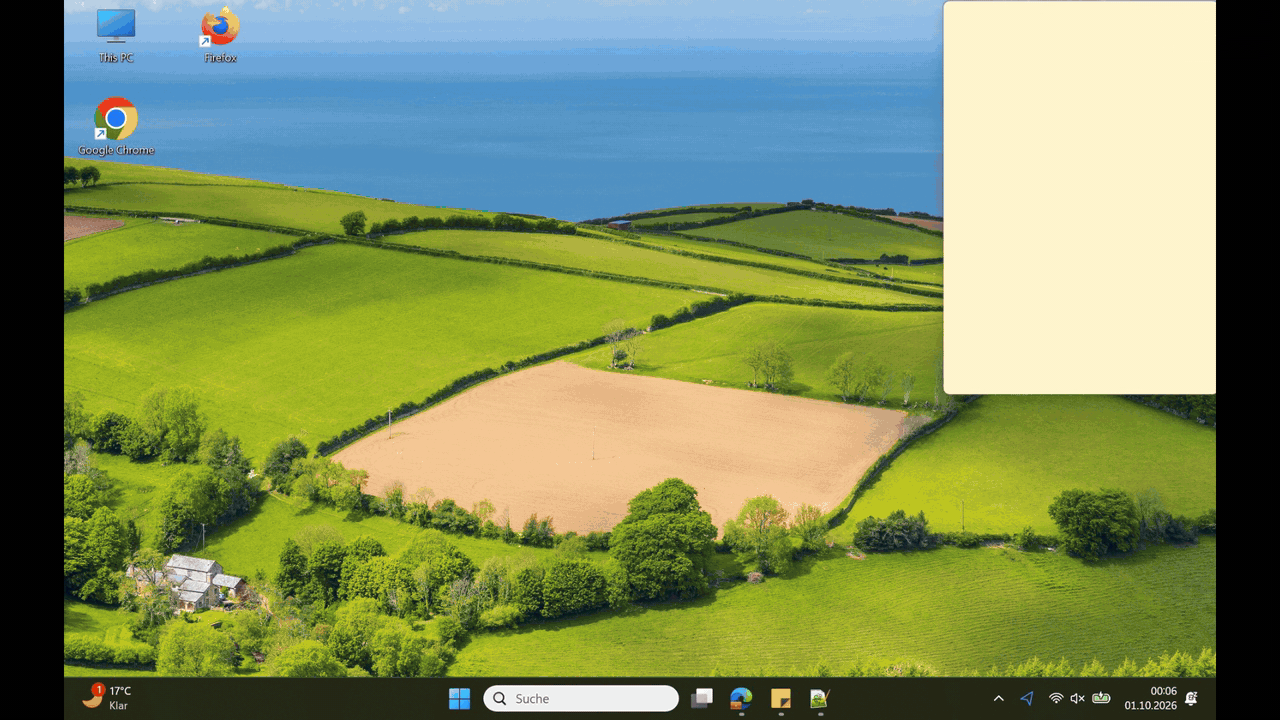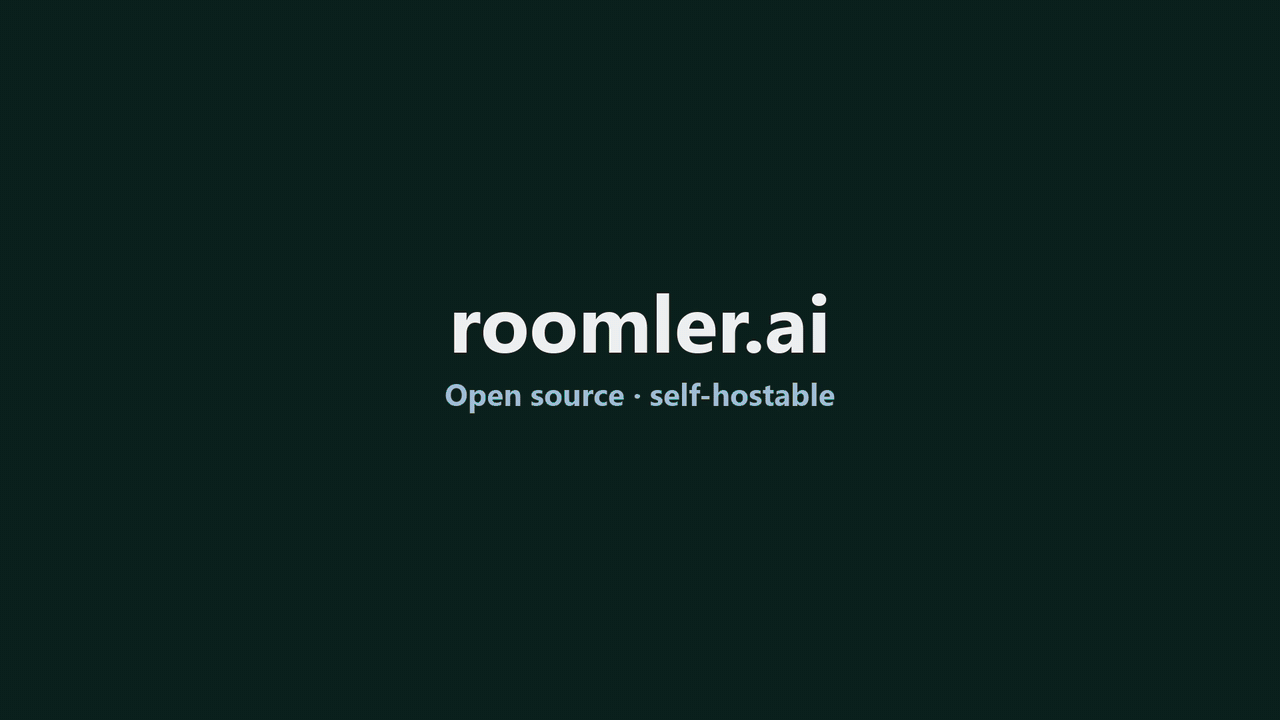
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para auto-hospedaje, clonar repositorio, copiar .env.selfhost.example a .env.selfhost y llenar las variables SSL. Ejecutar con docker compose -f docker-compose.selfhost.yml --env-file .env.selfhost up -d. El servidor expone puerto 8080; configurar reverse proxy (nginx/caddy) con TLS para producción. Imágenes disponibles en ghcr.io/gjovanov/roomler-ai para amd64/arm64. Construcción desde source requiere compilación de Rust y mediasoup.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.