
quicgate
Gestor de proxy inverso autoalojado en Go que integra gestión de certificados HTTPS automática, HTTP/3 nativo, autenticación OIDC integrada y monitoreo de tráfico. Reemplaza múltiples componentes (Nginx Proxy Manager, Authelia, fail2ban) con una sola aplicación binaria de 34 MB sin dependencias exte
Ficha actualizada 27 sept 2026, 10:35 · upstream 27 sept 2026, 10:24 · release v1.17.4
Qué es quicgate
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
quicgate es un gestor de proxy inverso autoalojado desarrollado en Go que integra funcionalidades normalmente distribuidas entre múltiples servicios. Su arquitectura monolítica elimina la necesidad de componentes adicionales como Nginx, Traefik o Authelia, consolidando gestión de certificados HTTPS automática (Let's Encrypt, ZeroSSL), HTTP/3 nativo mediante quic-go, autenticación OIDC integrada con proveedores como Keycloak o Entra ID, y monitoreo de tráfico en tiempo real.
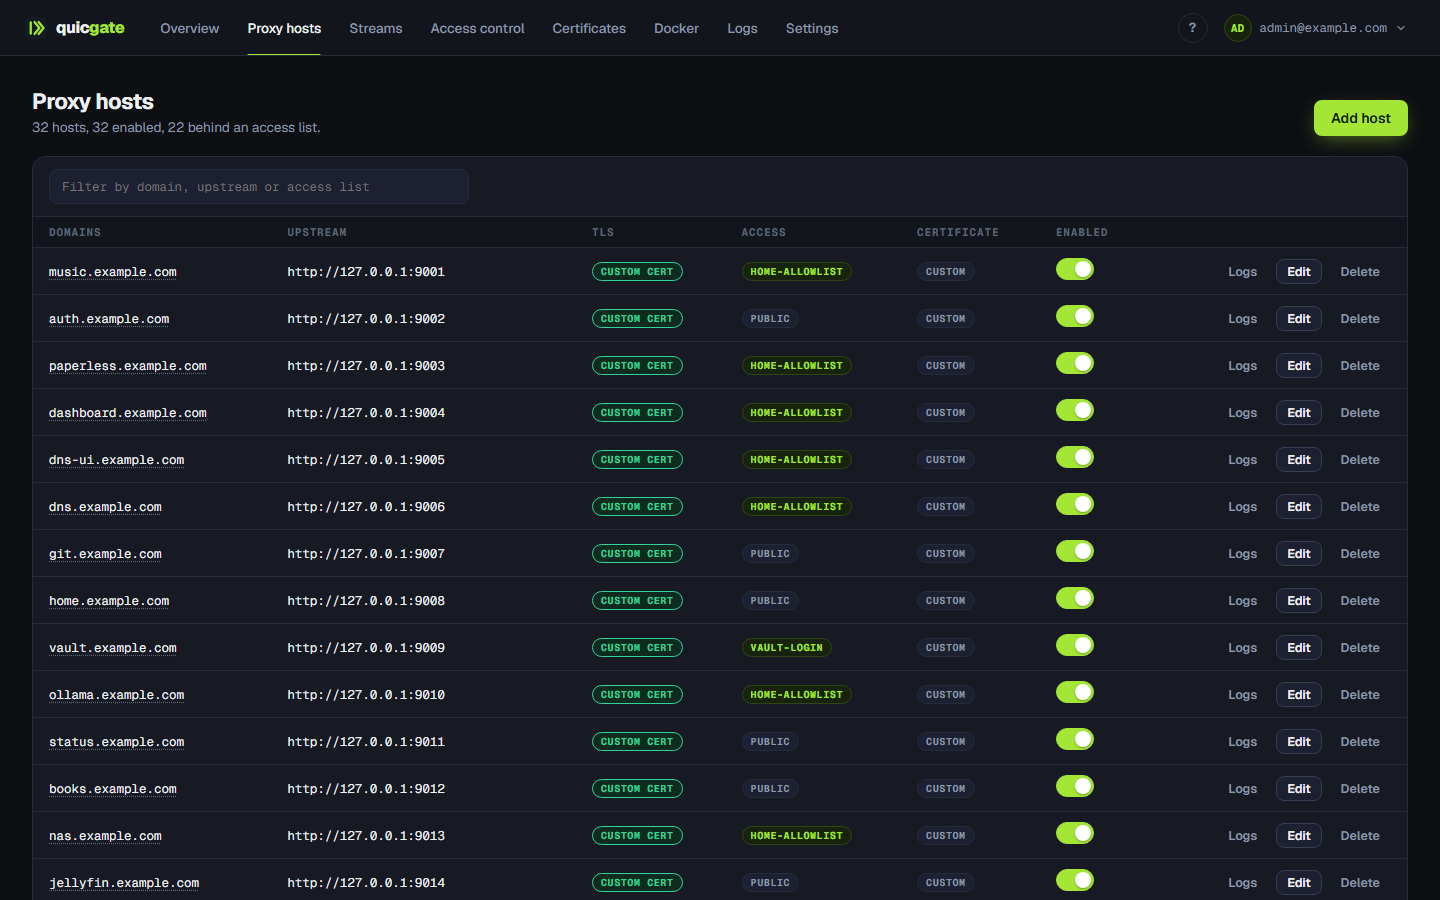
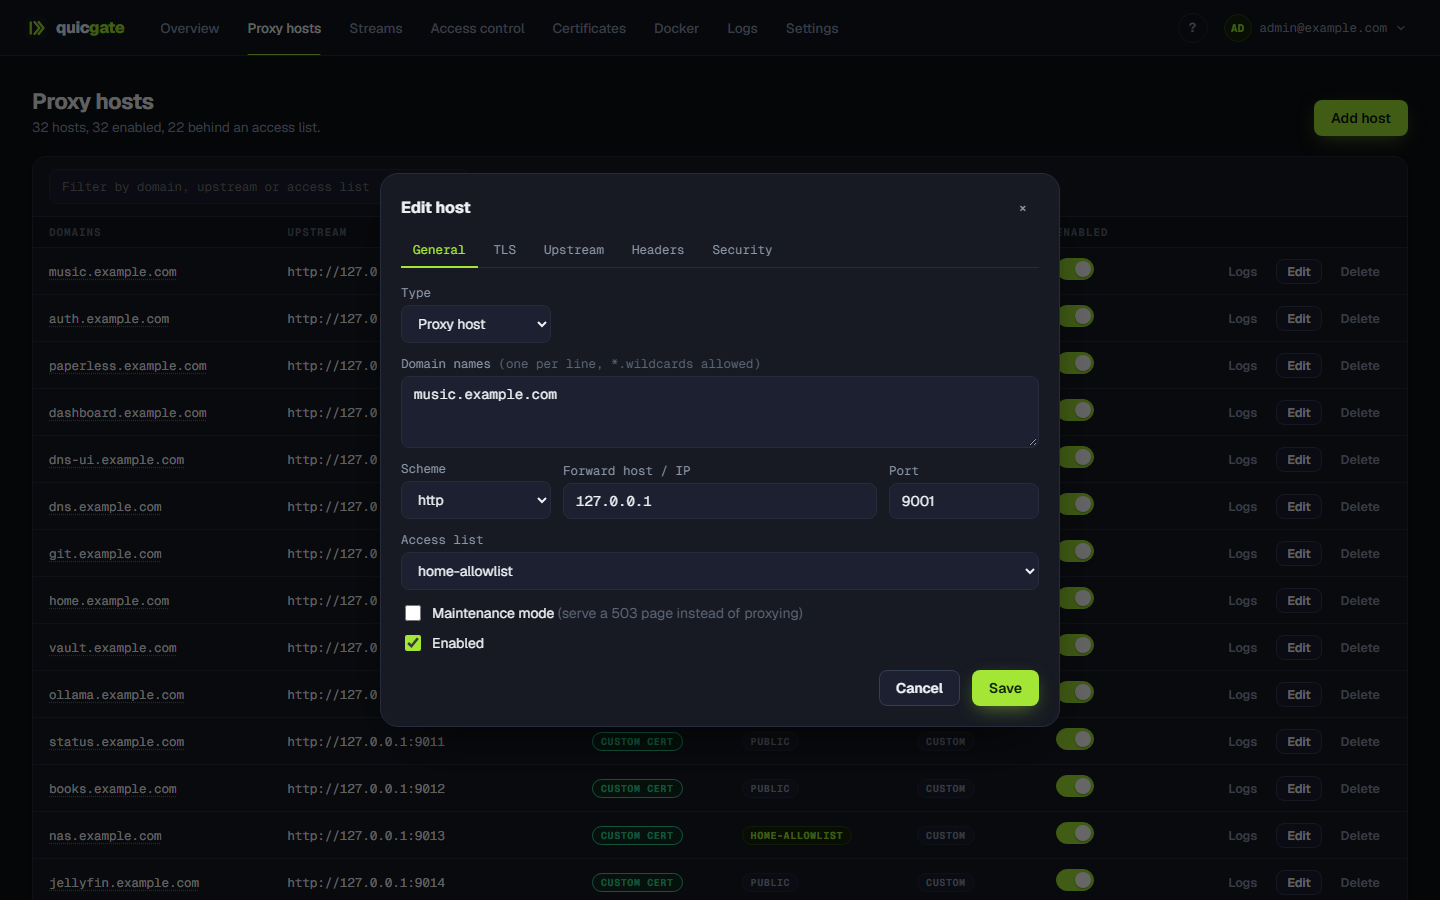
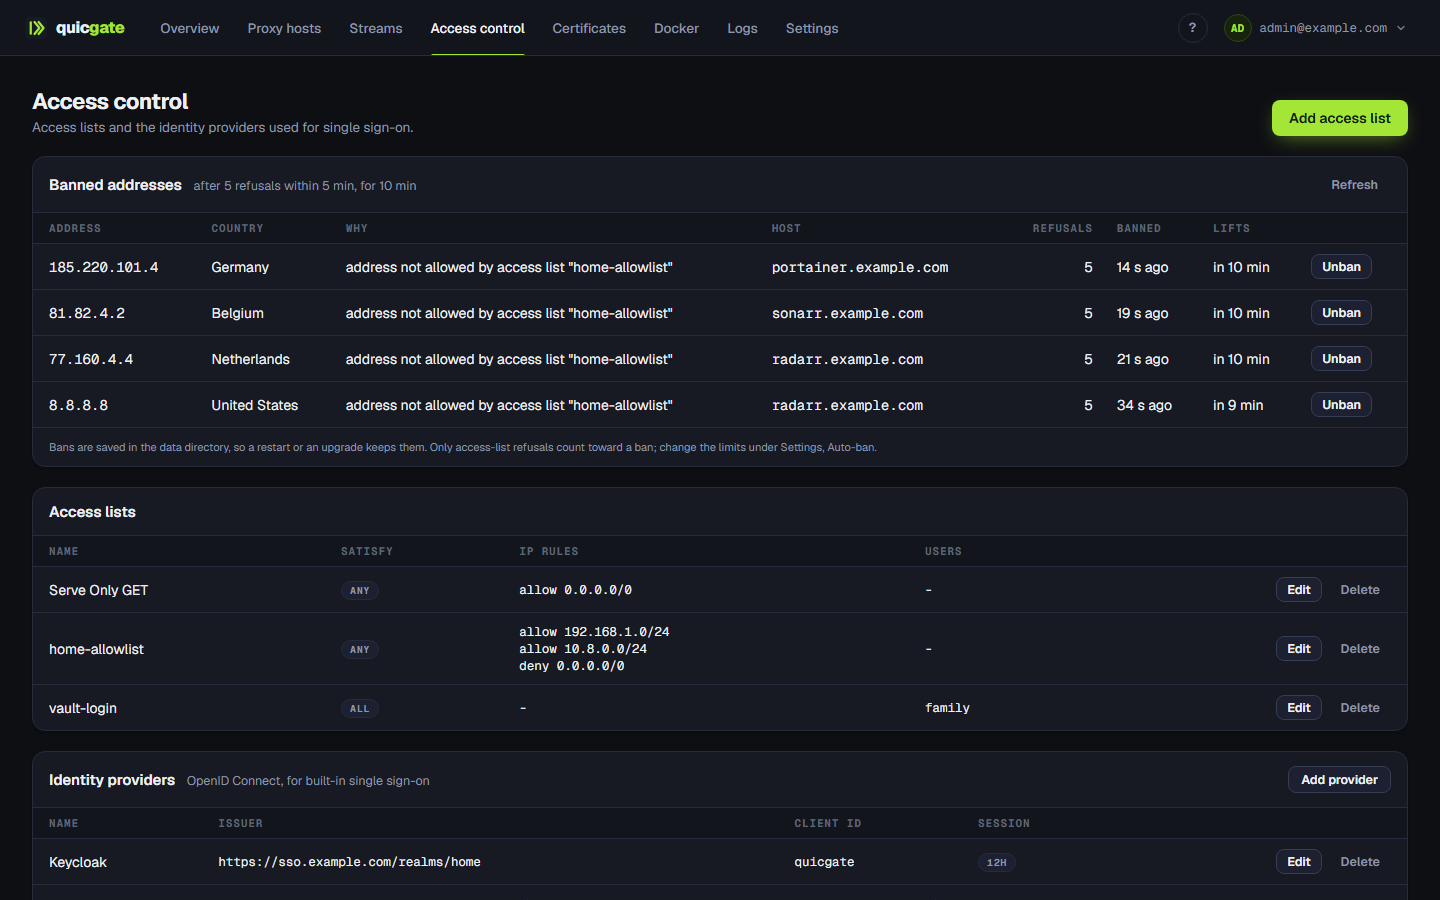
La interfaz web proporciona una experiencia completa para gestionar hosts proxy, listas de acceso por IP/CIDR o GeoIP, reglas de redirección, pools de carga equilibrada con health checks, streams TCP/UDP con soporte PROXY protocol, sitios WireGuard integrados y gestión de certificados personalizados. Su modelo de configuración tipado previene errores comunes como sintaxis incorrecta en archivos de configuración.
El sistema incluye características avanzadas como autenticación por URL específica (diferentes políticas por path), forward-auth para integración con servicios existentes, alertas de renovación de certificados, logs JSON con visualizador integrado, métricas Prometheus y soporte dual-stack IPv4/IPv6. La imagen Docker de ~34 MB utiliza FROM scratch para minimizar la superficie de ataque.
- Gestión centralizada de proxy inverso para homelab con 20+ hosts sin múltiples contenedores
- Autenticación SSO unificada para servicios internos usando OIDC contra Keycloak o Authentik
- Reemplazo de Nginx Proxy Manager + Authelia + fail2ban en una sola aplicación
- Exponer servicios TCP/UDP con UPnP y gestión automática de puertos abiertos
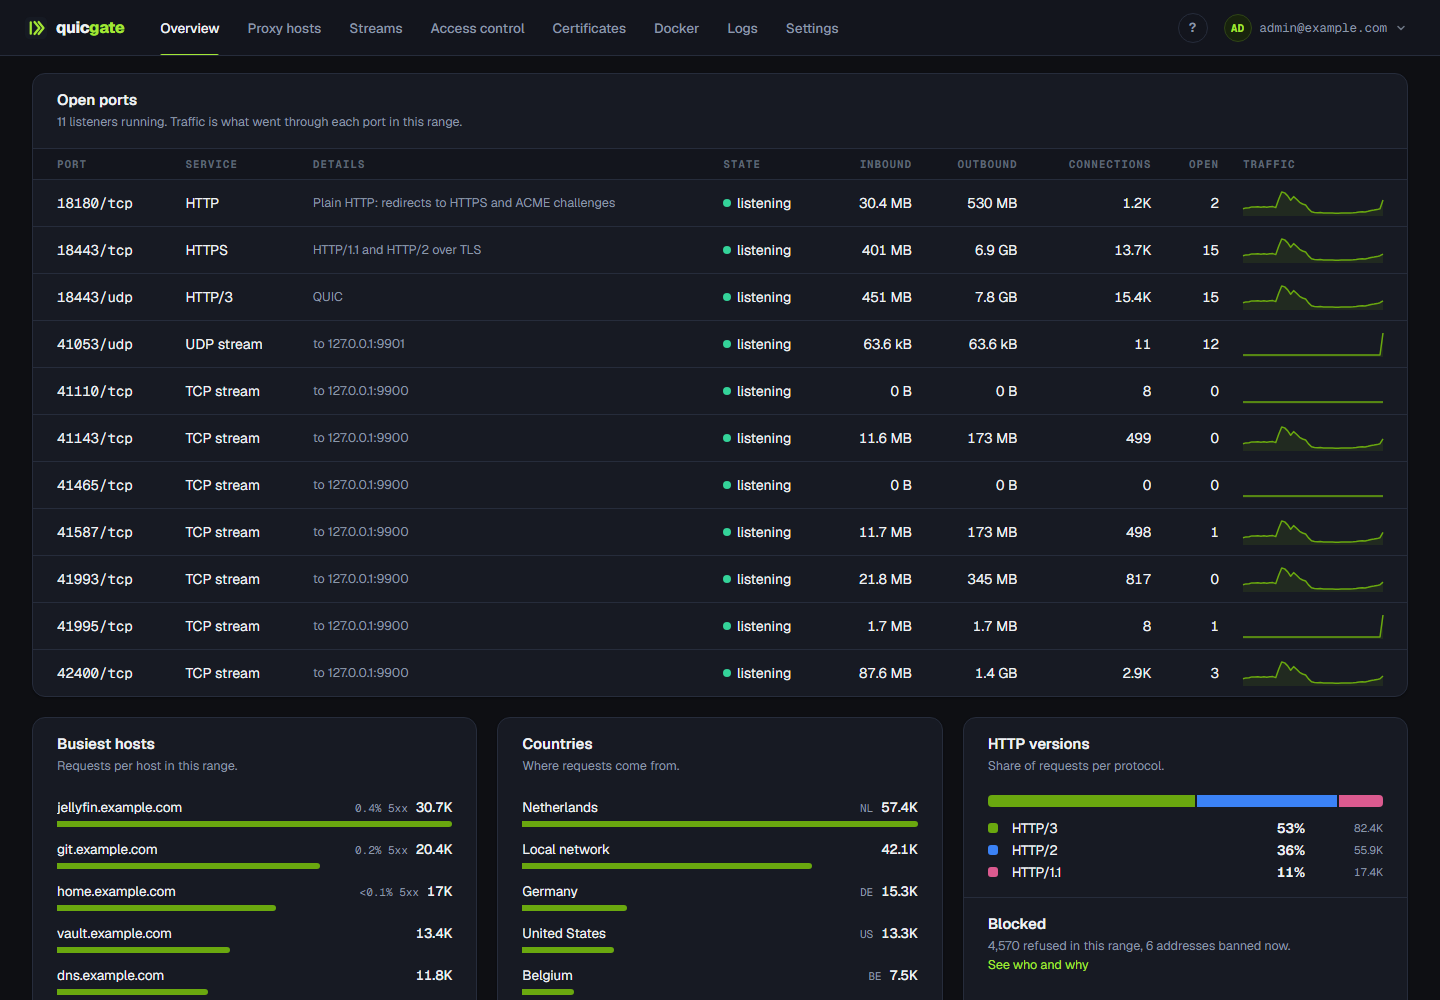
- Monitoreo de tráfico con gráficos semanales, logs JSON y métricas Prometheus
- Binario único de 34 MB sin dependencias externas (nginx, traefik, sidecars)
- HTTP/3 nativo por defecto en todos los hosts con toggle individual
- Autenticación OIDC integrada con forward-auth para integración con Authelia/Authentik
- Configuración tipada y validada que previene errores de sintaxis
- Streams TCP/UDP con PROXY protocol, SNI passthrough y TLS termination
- WireGuard sites integrados sin agente externo para acceso a redes remotas
- No soporta bases de datos externas (todo en memoria o archivo)
- Port 81 del admin UI no debe exponerse directamente a internet
- Requiere Go runtime implícito aunque usa FROM scratch
- Funcionalidad VPN para usuarios marcada como experimental desde v1.17
- Sin soporte oficial para Kubernetes (solo Docker Compose/Docker)
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
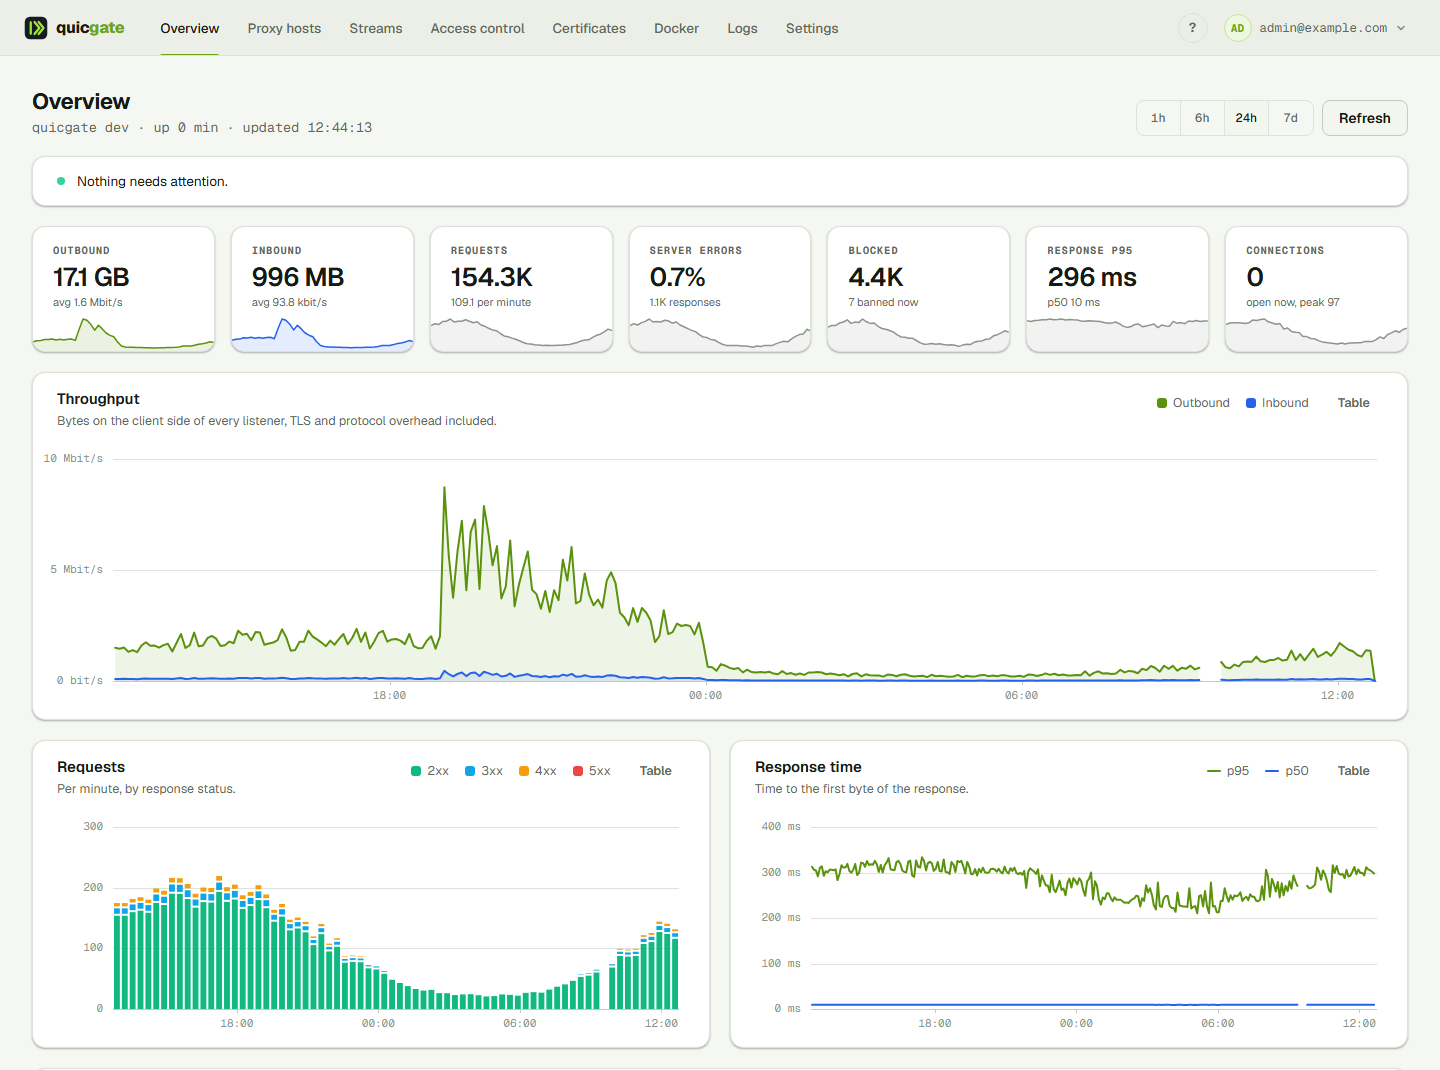
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar network_mode: host o bridge con UPnP para gestión automática de puertos. Nunca exponer port 81 al internet público - proteger con VPN, firewall o lista de acceso. Preferir FROM scratch para mínima superficie de ataque. Backup declarativo JSON disponible. Certificados Let's Encrypt DNS-01 para dominios wildcard.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.