
qm_companion
Aplicación web auto-alojada para Quartermaster que descubre servicios, gestiona Docker y permite emparejamiento móvil seguro con cifrado.
Ficha actualizada 26 sept 2026, 1:08 · upstream 26 sept 2026, 0:57 · release v0.1.7
Qué es qm_companion
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
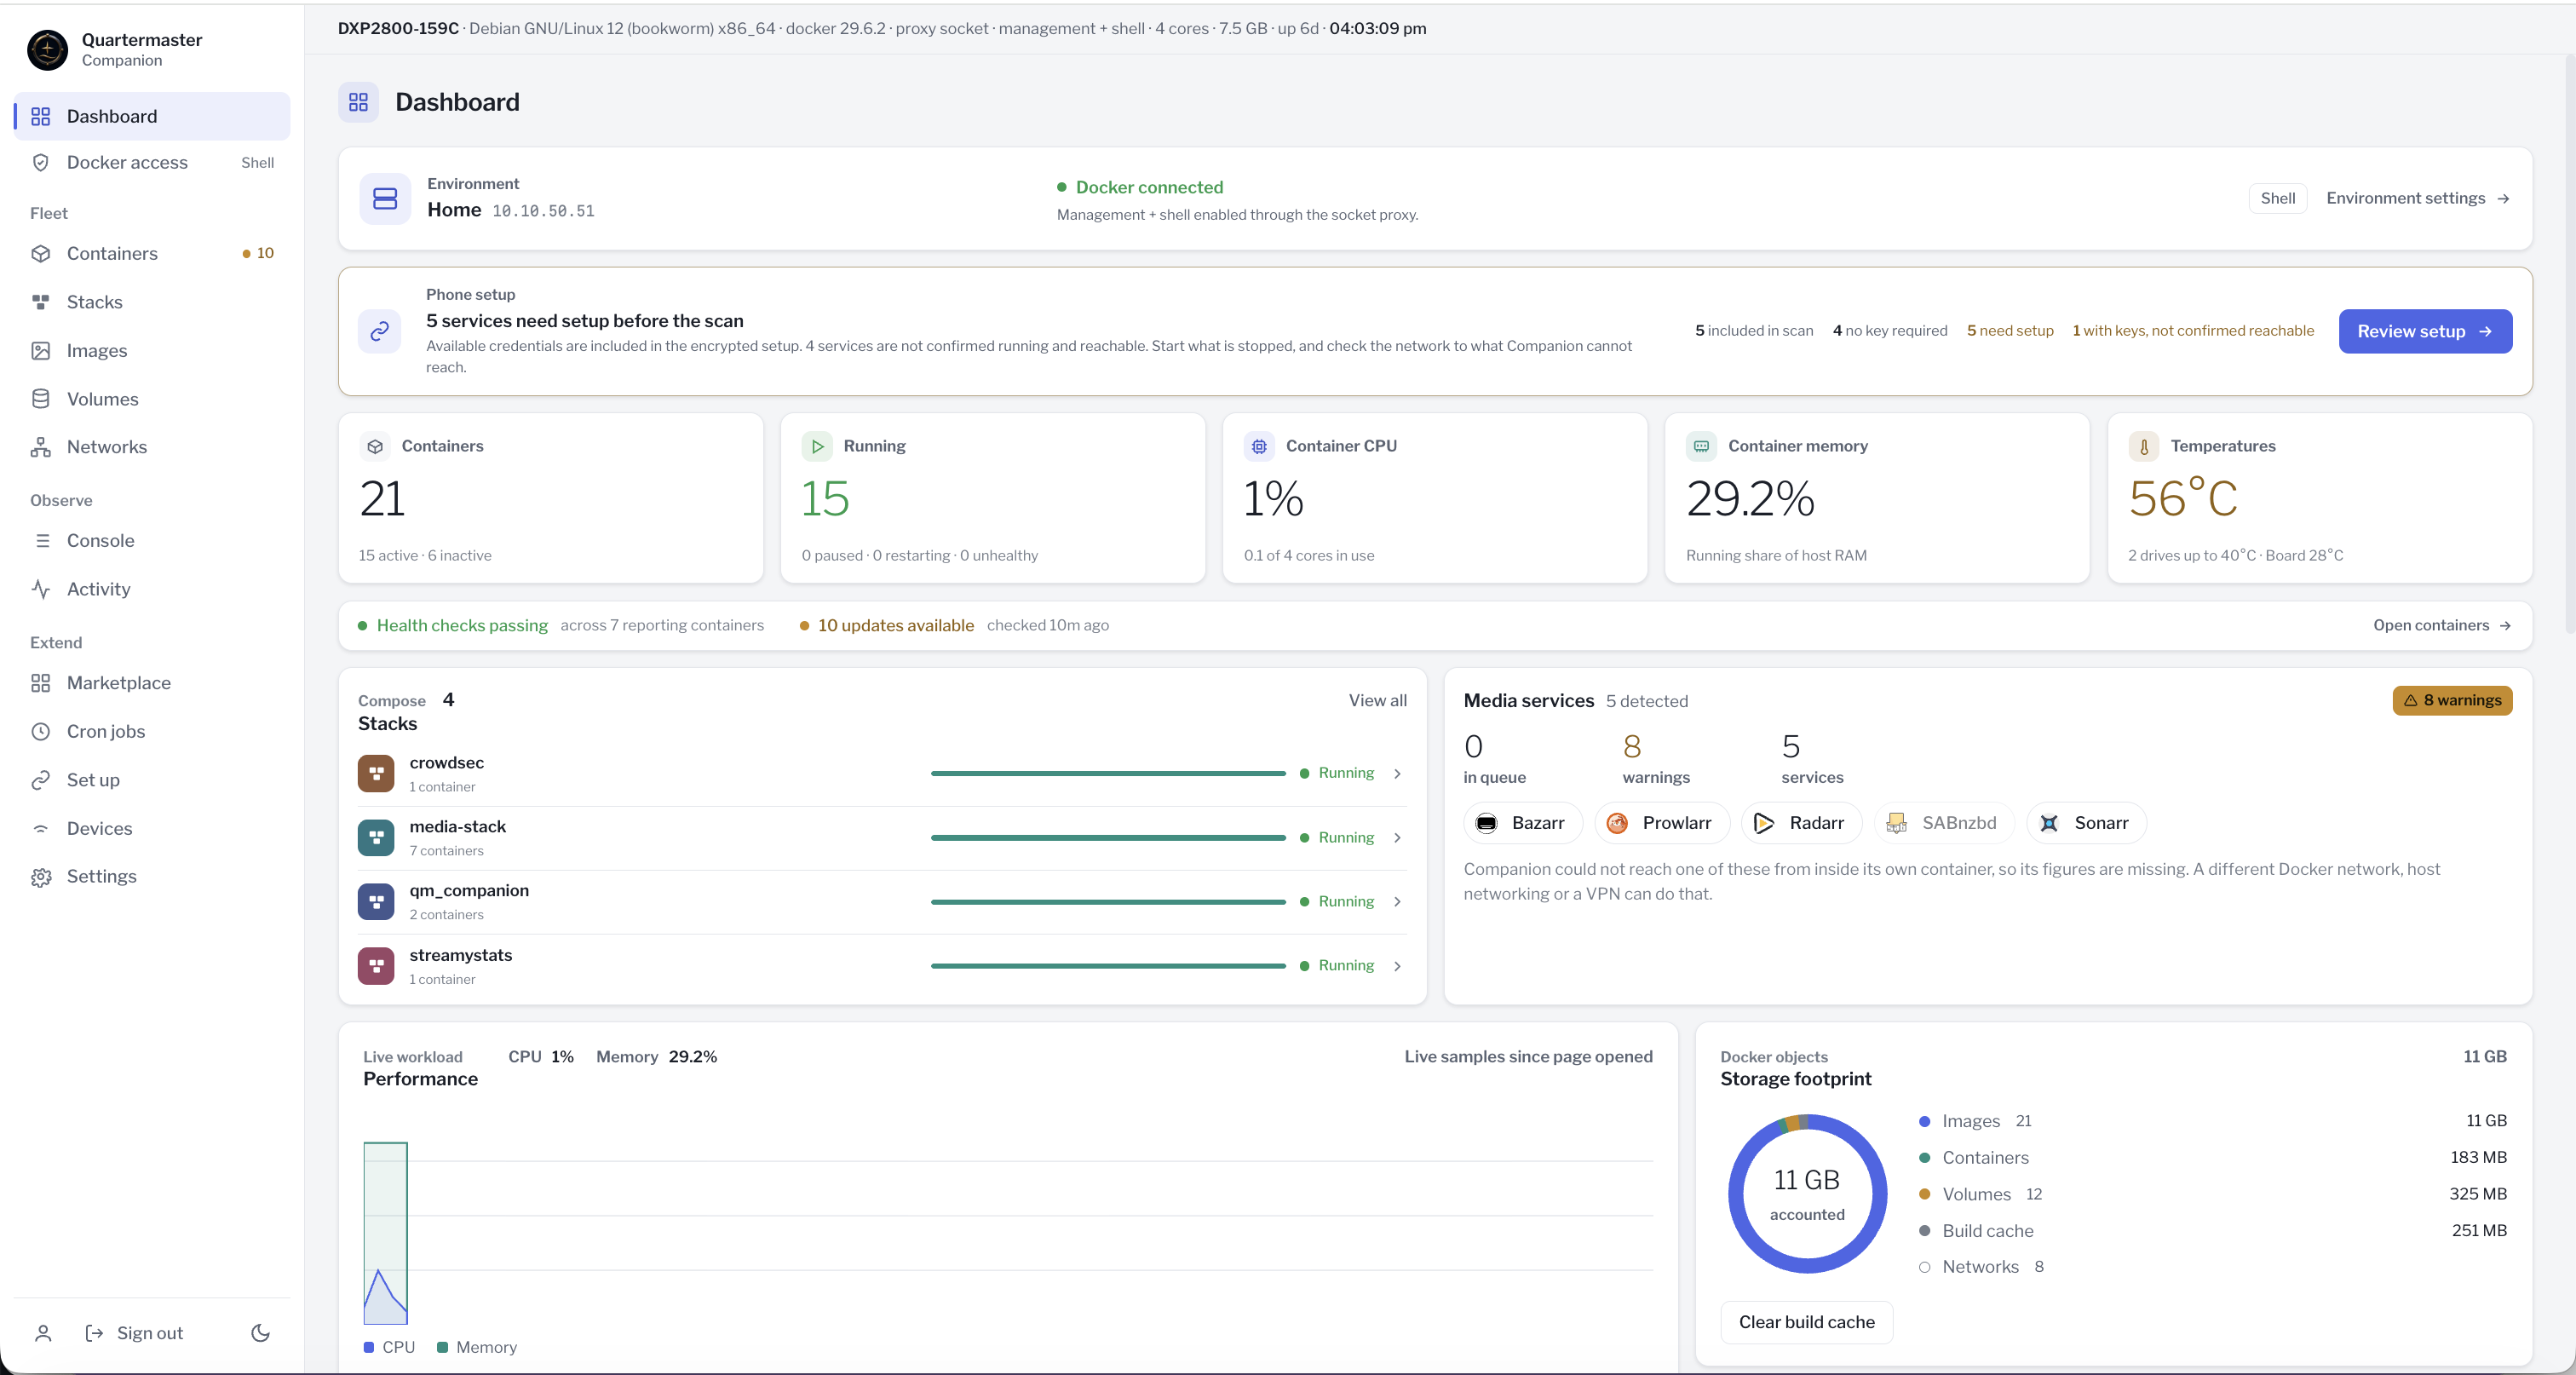
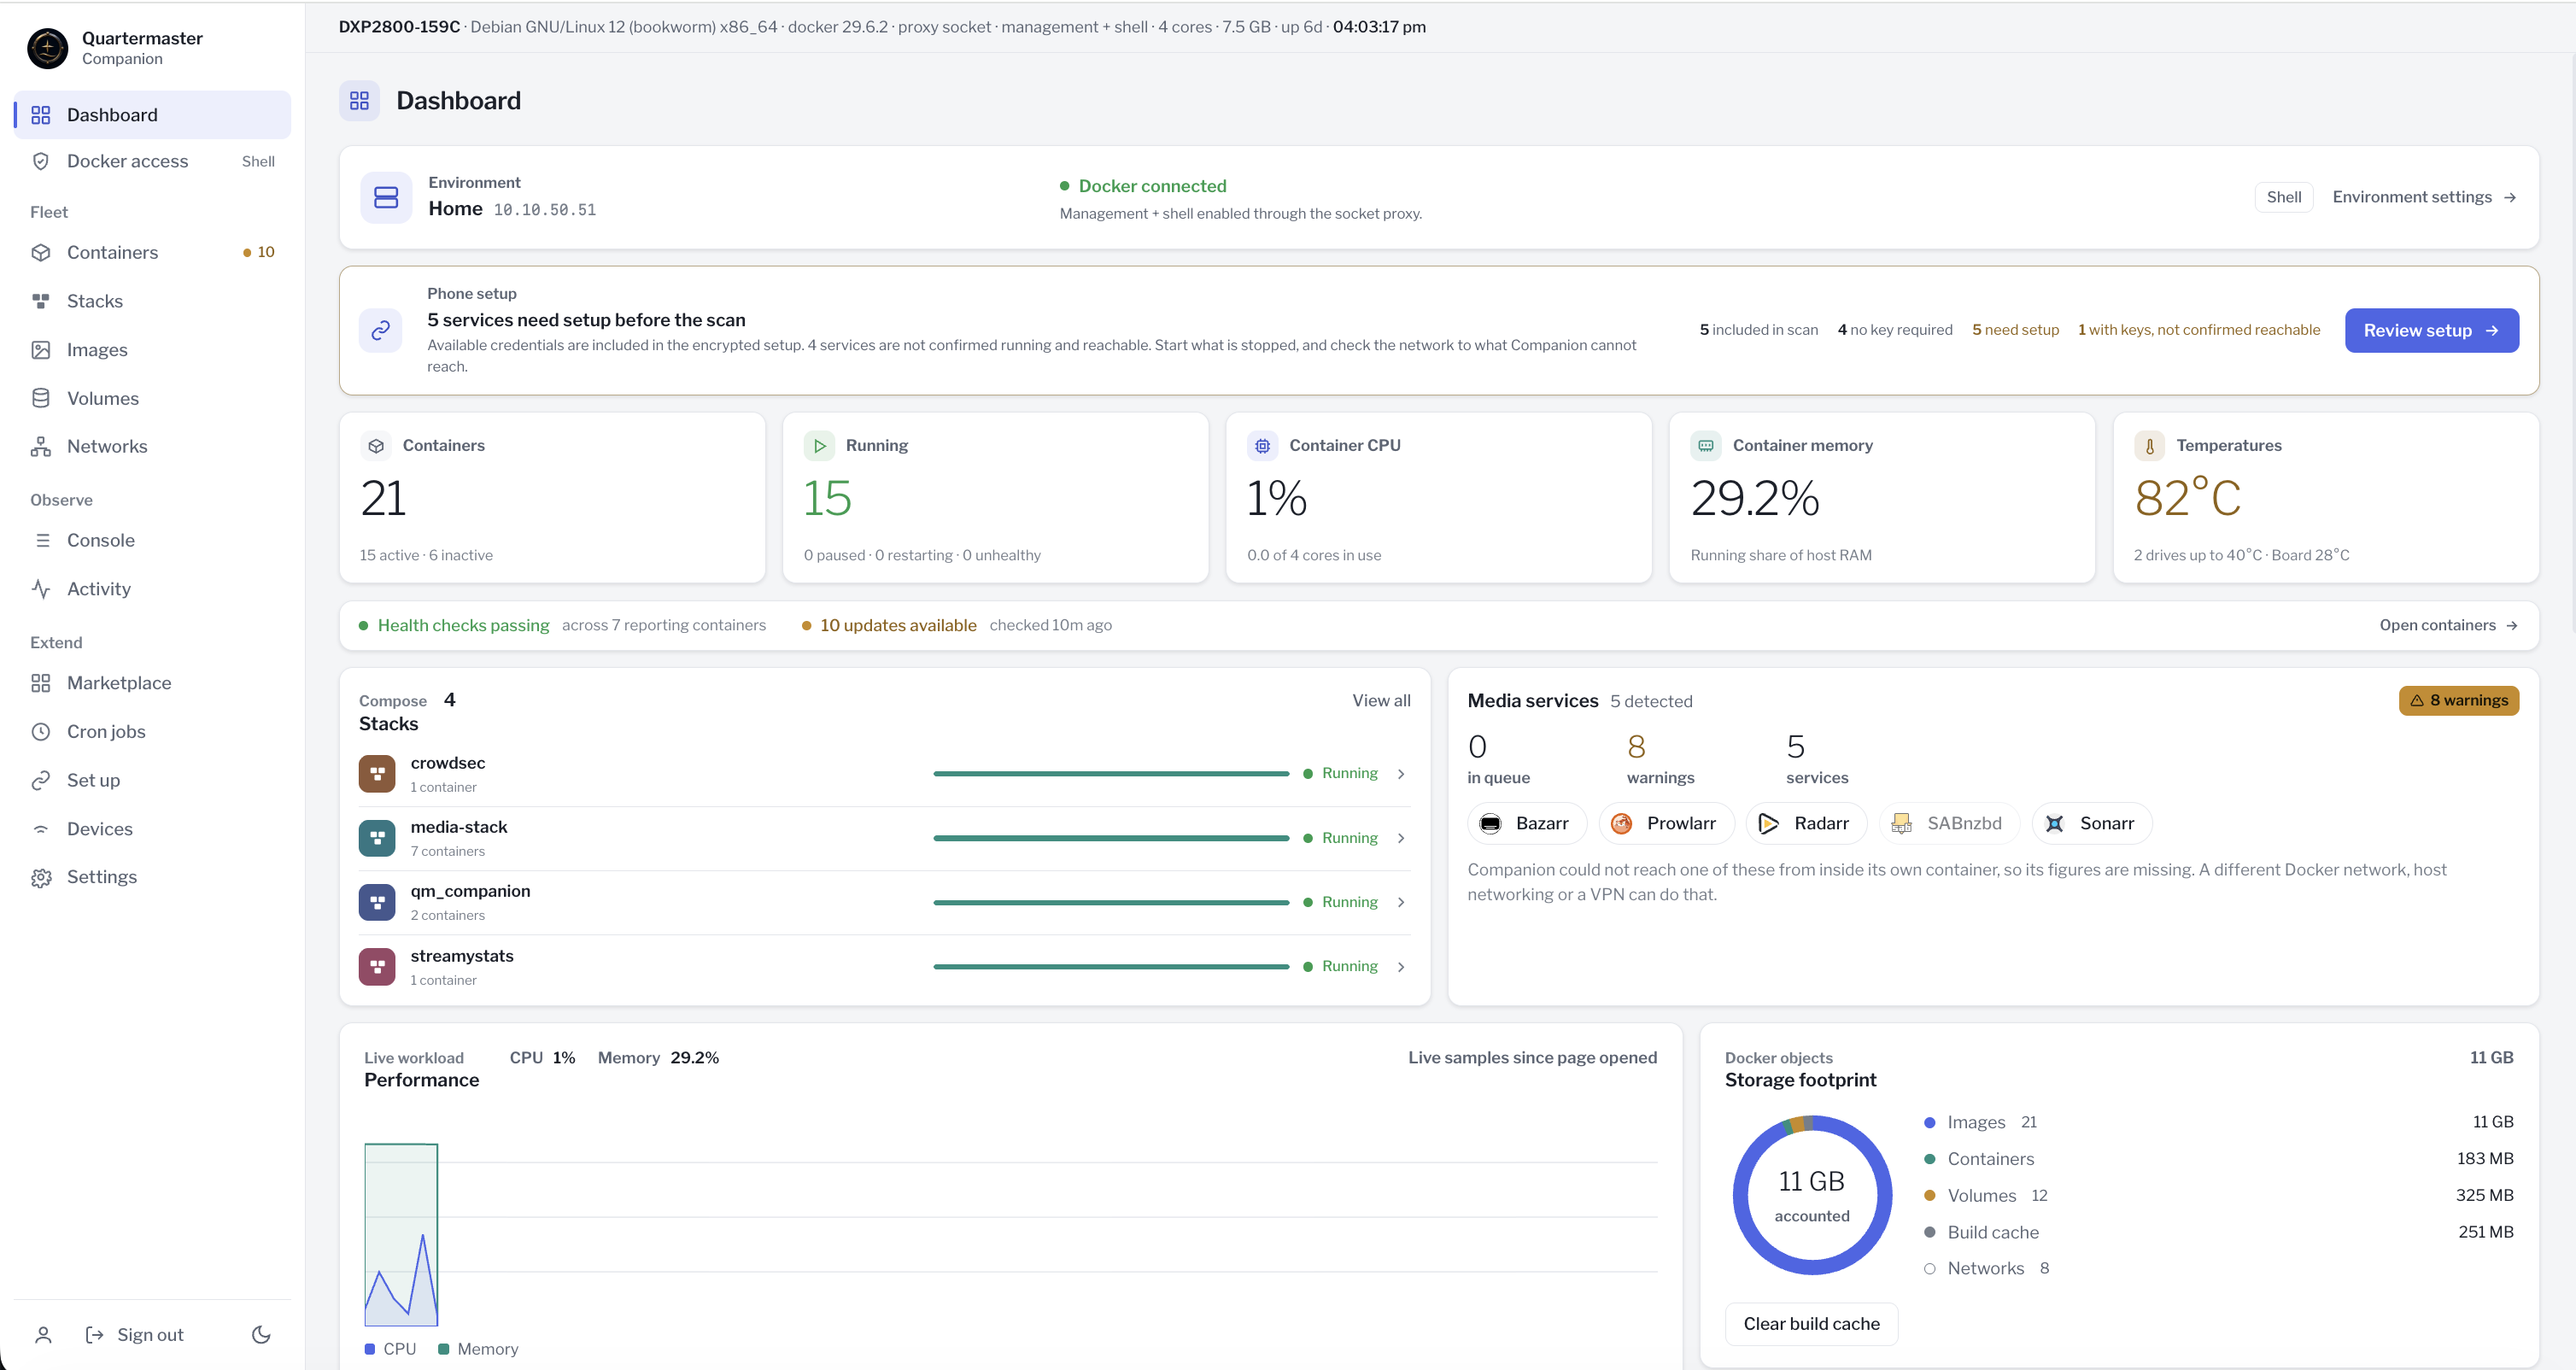
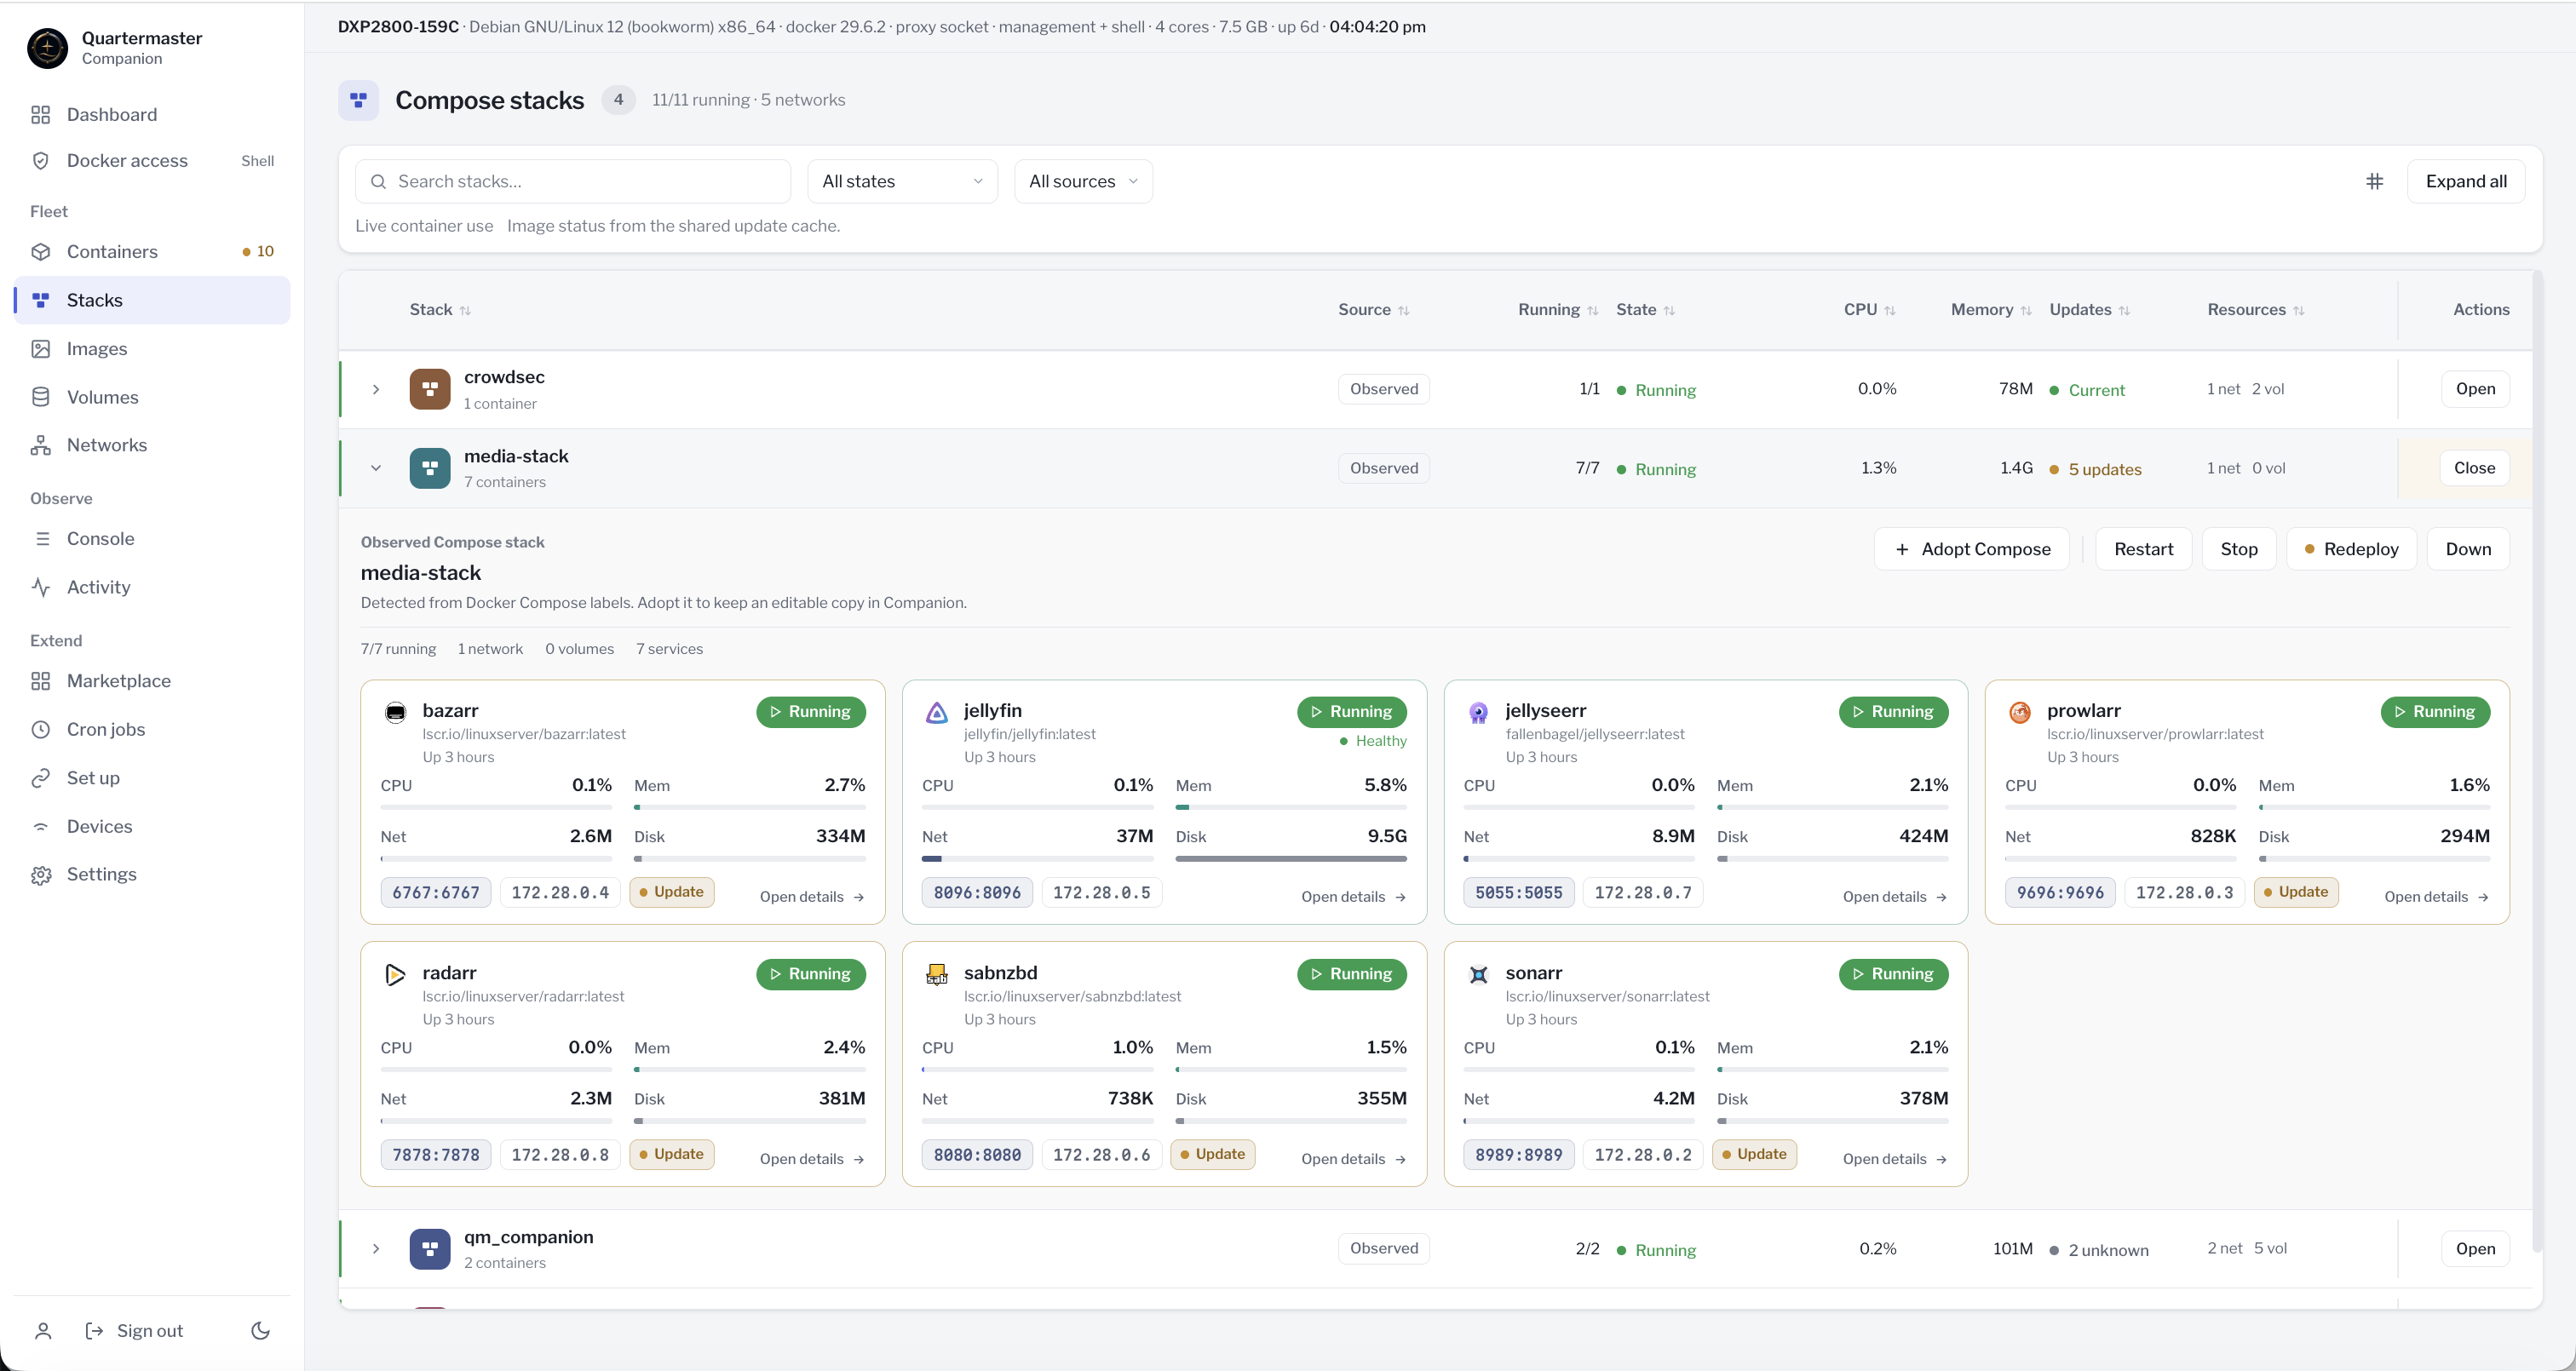
Quartermaster Companion es una aplicación web auto-alojada diseñada para integrarse con la app móvil Quartermaster. Descubre múltiples instancias de servicios desde archivos de configuración aprobados y Docker, preparándolas para transferencias encriptadas de configuración única. Proporciona una vista autenticada del estado de Docker, contenedores, stacks, imágenes, volúmenes, redes, eventos y uso de recursos.
El sistema almacena credenciales en estado encriptado autenticado y envía alertas personalizadas desde los servicios al teléfono. Soporta una cuenta de propietario con autenticación de dos factores, revocación de sesiones y códigos de recuperación. Funciona sin telemetría ni dependencia de cuentas alojadas.
La aplicación ofrece controles opcionales del ciclo de vida de Docker, operaciones de imágenes, despliegue Compose, trabajos programados y shell dentro del contenedor. El acceso a Docker se gestiona mediante perfiles (solo lectura, gestión o gestión con shell) para minimizar la superficie de ataque.
- Gestión centralizada de servicios auto-alojados descubiertos desde archivos de configuración
- Transferencia segura de direcciones de servicio y claves API a dispositivos móviles mediante empaquetado encriptado
- Monitorización en tiempo real de contenedores Docker, recursos y eventos del sistema
- Alertas personalizadas desde servicios hacia el teléfono móvil con cifrado
- Sin telemetría ni dependencia de cuentas alojadas para privacidad total
- Almacenamiento de credenciales en estado encriptado autenticado
- Soporte para múltiples perfiles de acceso a Docker (solo lectura, gestión, shell)
- Autenticación 2FA con revocación de sesiones y códigos de recuperación
- Descubrimiento automático de servicios desde archivos de configuración aprobados
- Requiere Node.js 24 o superior para ejecución
- No incluye soporte one-click, requiere instalación manual del repositorio
- El acceso a Docker puede exponer metadatos de contenedores y credenciales en variables de entorno
- La pérdida de SECRET_KEY hace irreversibles las credenciales almacenadas
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar perfil Read only cuando no se necesiten escrituras Docker. Colocar Companion detrás de proxy HTTPS confiable antes de exponer públicamente. Mantener .env con permisos 600 y SECRET_KEY inalterado entre actualizaciones. Para acceso móvil directo, usar docker-compose.mobile.yml después de archivos que modifican puertos.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.