
provenza
Plataforma open-source auto-hospedada para gobernanza de IA con detección Shadow AI, masking PII antes de prompts y delegación de agentes firmada Ed25519. Licencia Apache-2.0.
Ficha actualizada 25 sept 2026, 3:49 · upstream 25 sept 2026, 3:38 · release sin release detectada
Qué es provenza
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
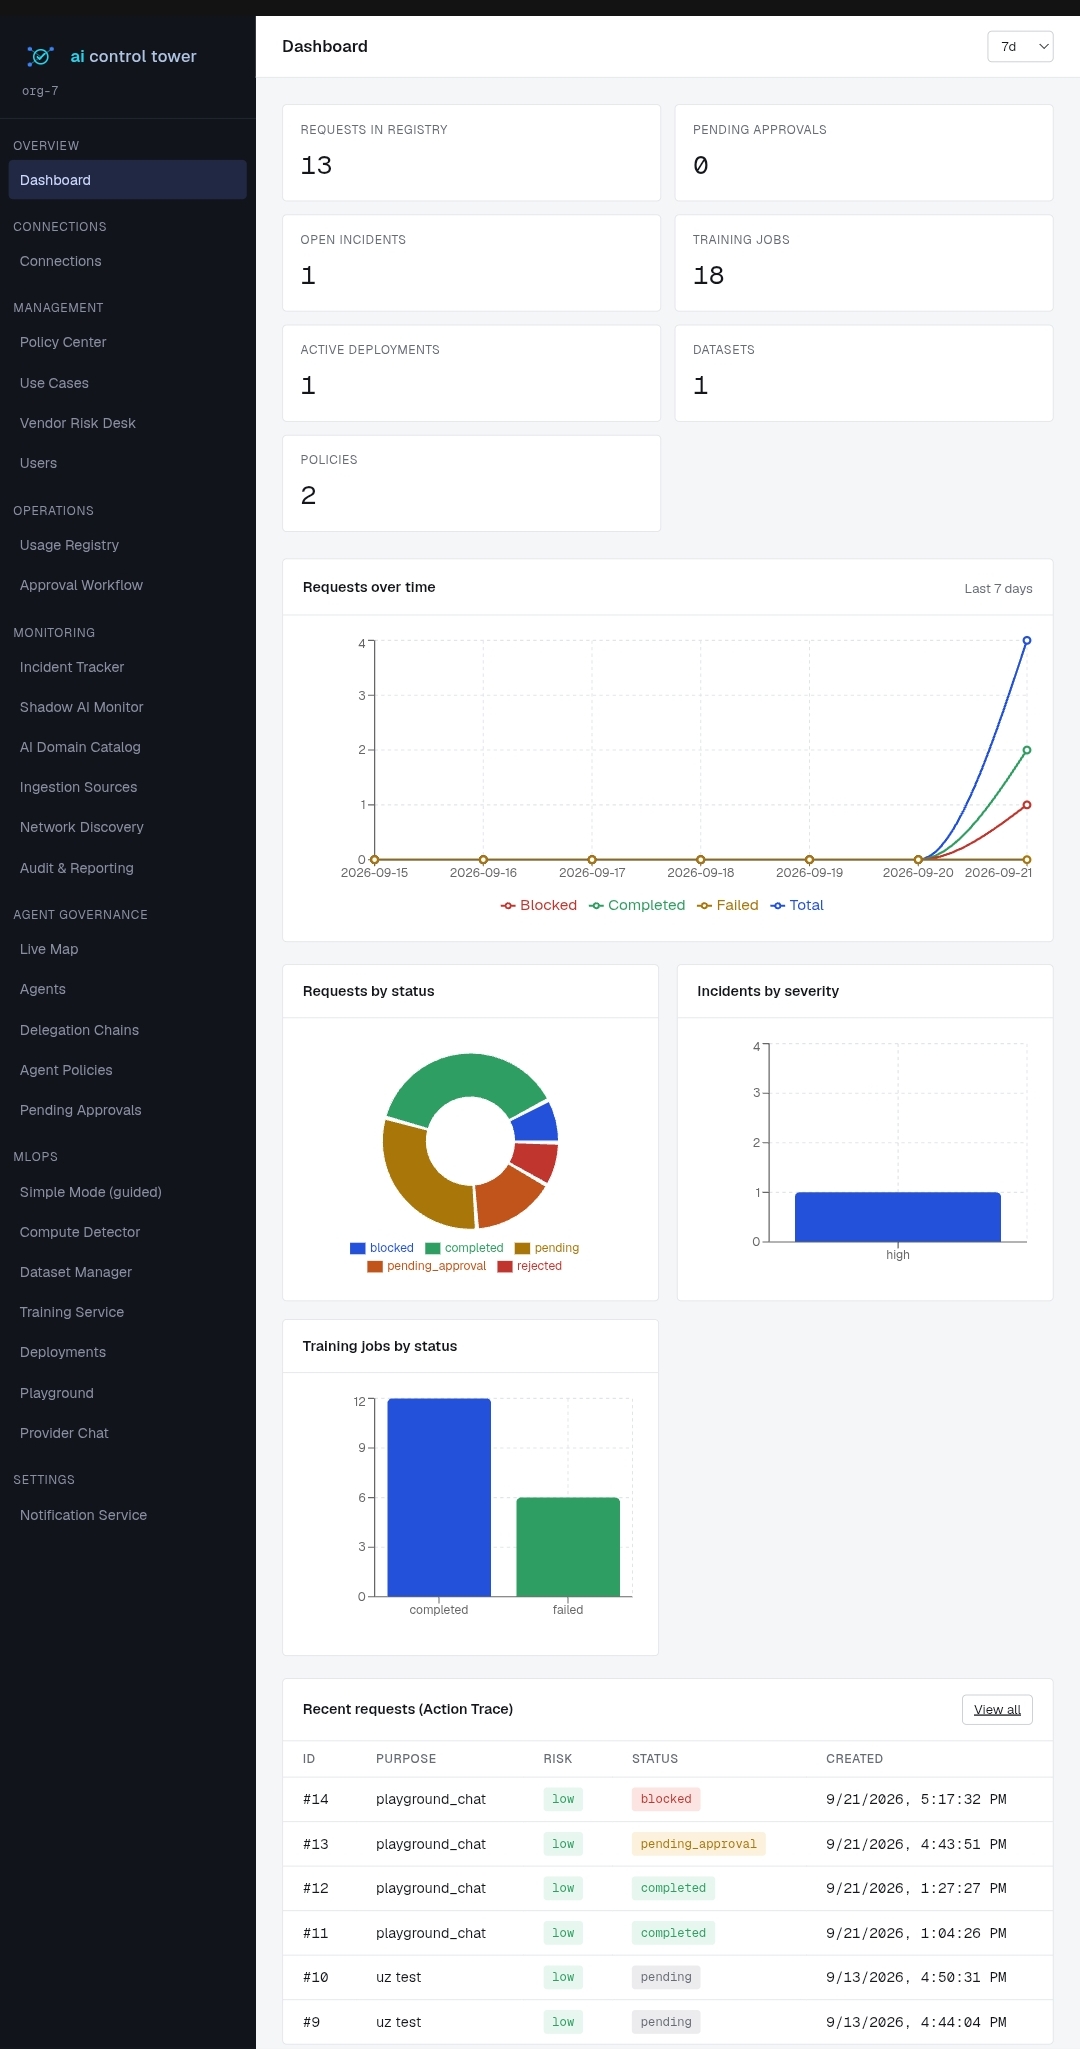
Provenza es una plataforma de gobernanza de inteligencia artificial auto-hospedada diseñada para proporcionar trazabilidad verificable de todas las acciones de IA dentro de una organización. La solución cubre desde el uso casual por empleados hasta agentes autónomos, permitiendo supervisar, controlar y demostrar la autorización de cada decisión mediante firmas criptográficas.
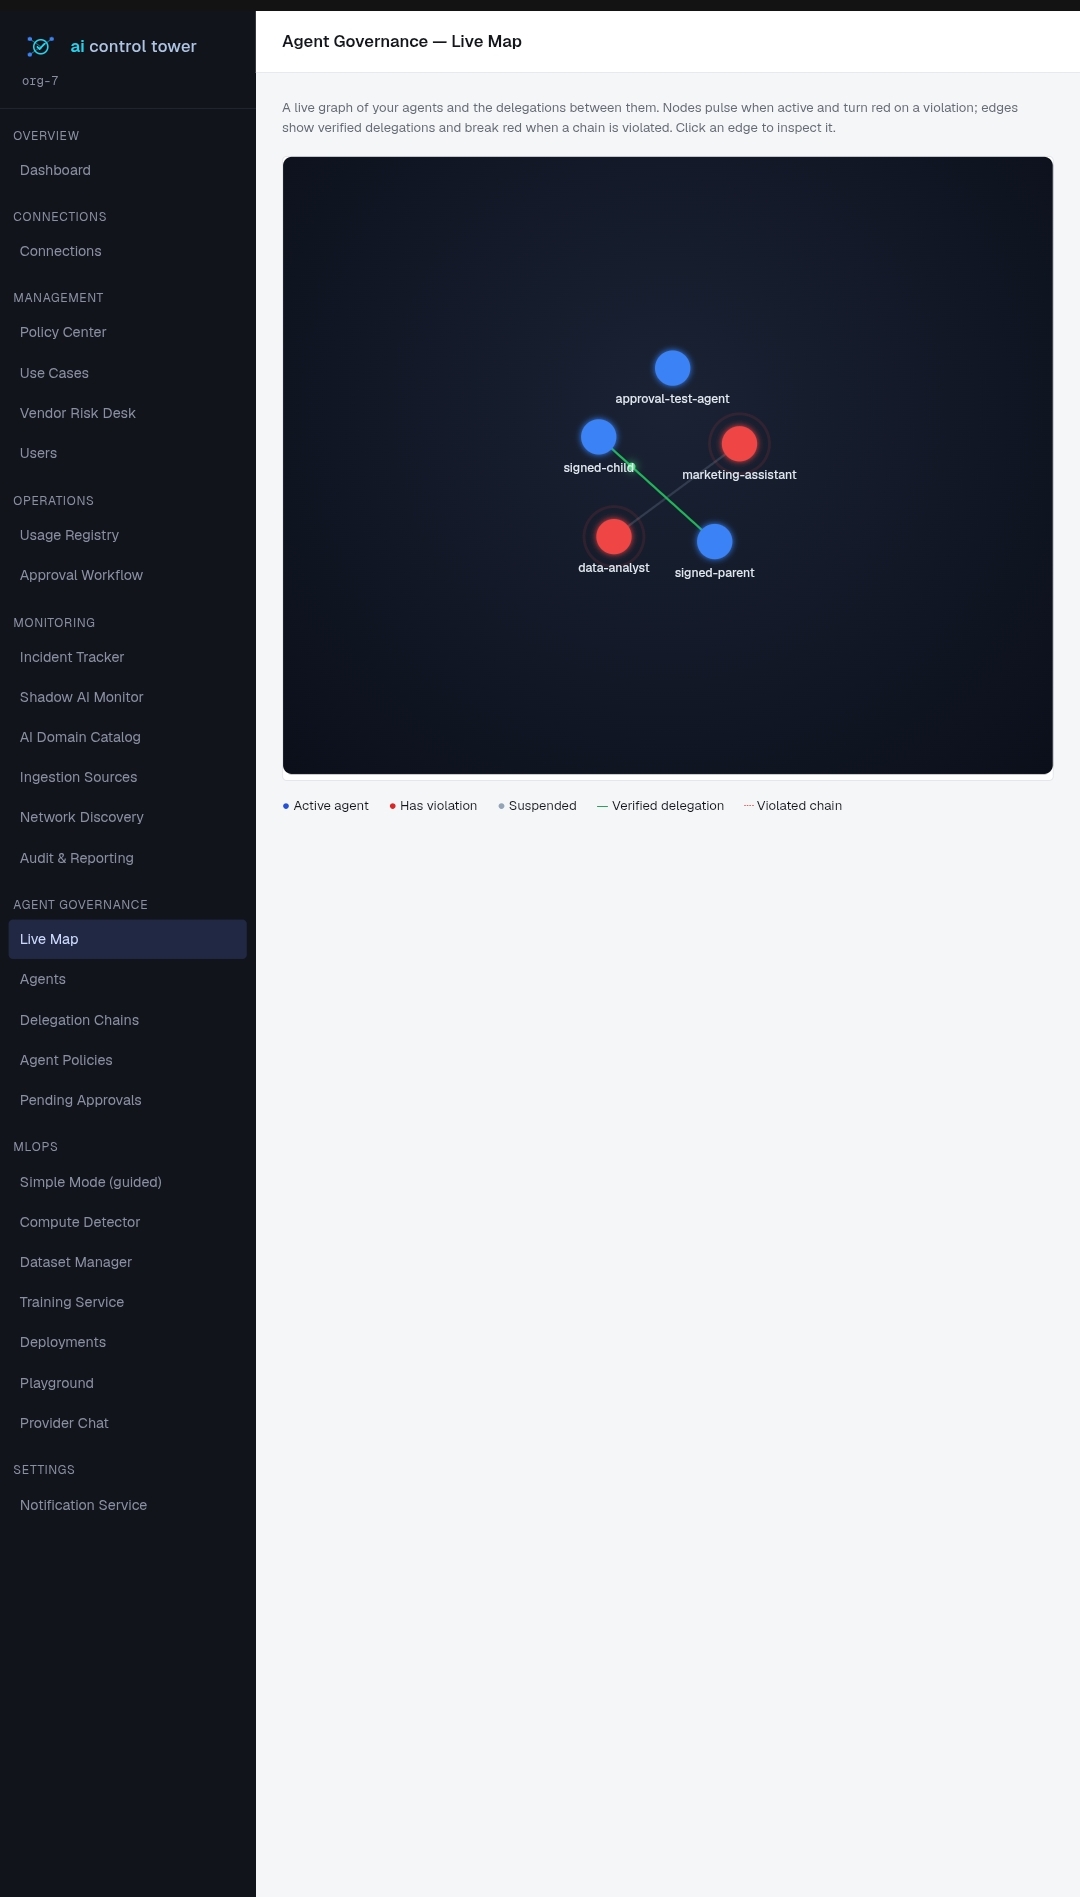
La arquitectura implementa cuatro capas de control: Policy & Prompt Firewall para masking automático de PII antes de que salga del network; Shadow AI Monitor para detectar modelos locales no autorizados; Agent Governance con delegación verificable Ed25519; y MLOps simplificado para usuarios no técnicos. Incluye extensión Chrome Manifest V3 y endpoint agent en Go.
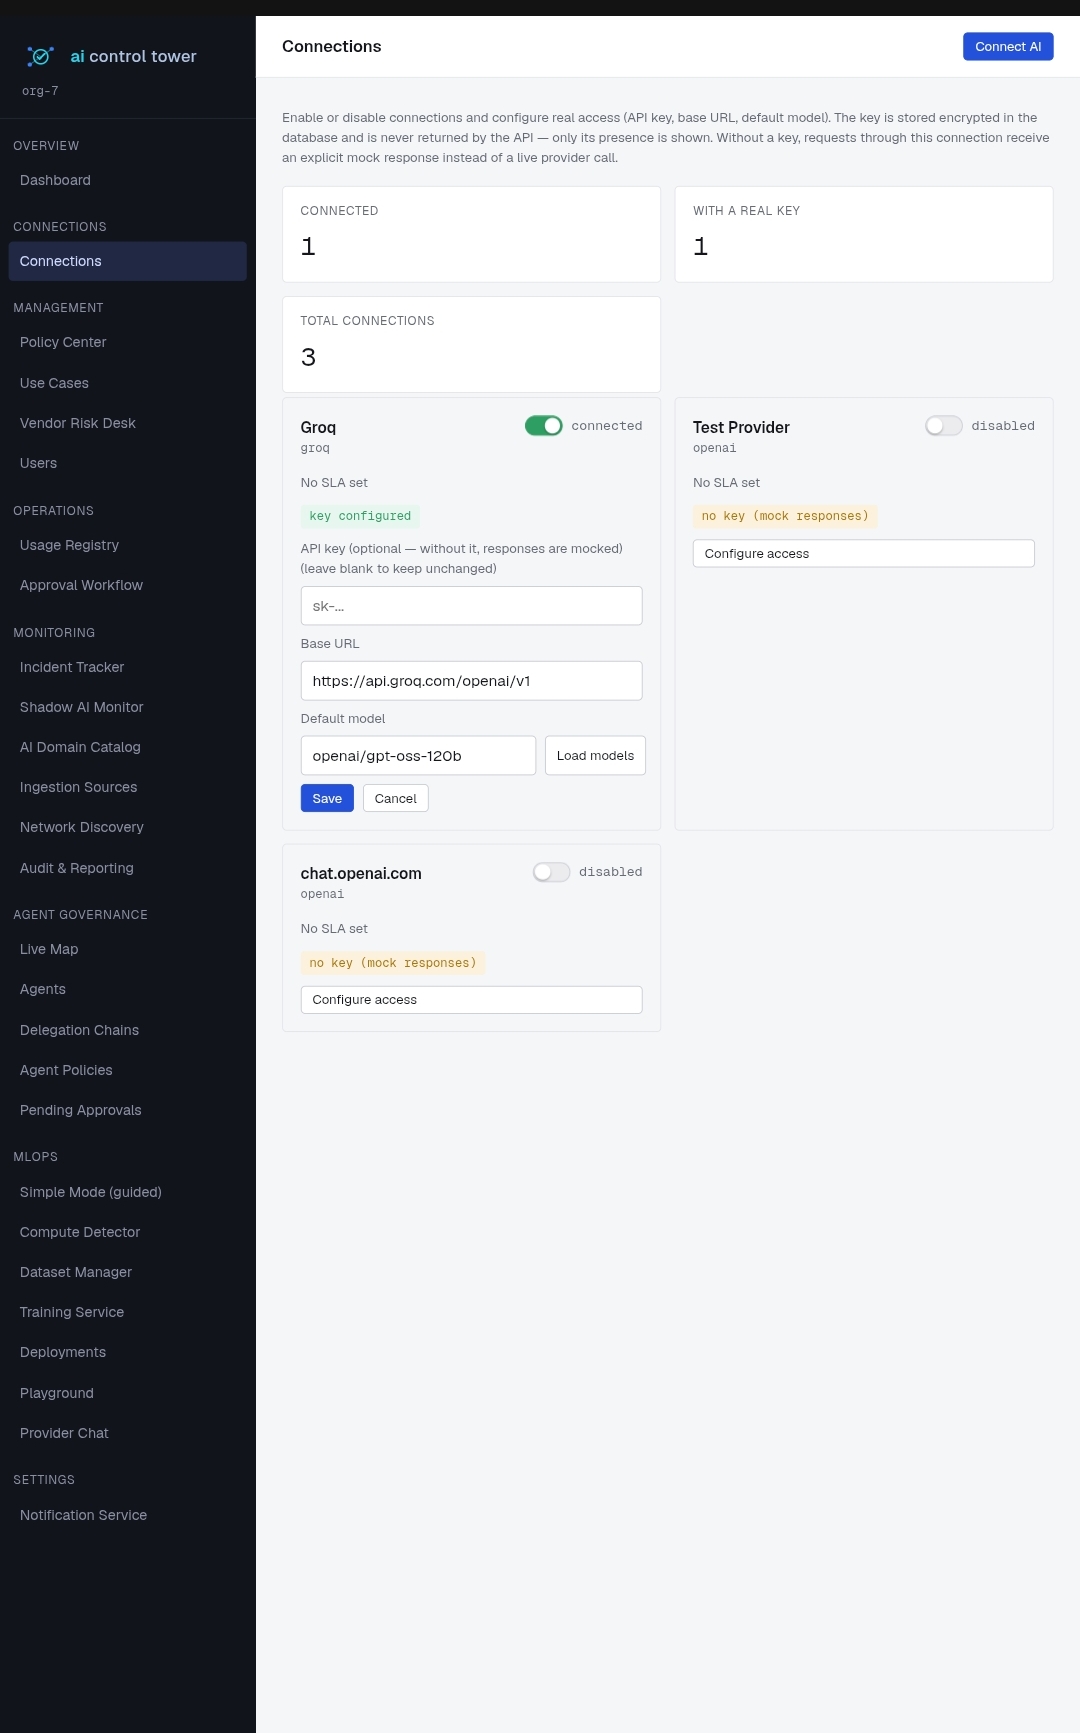
El stack tecnológico combina FastAPI/Python, Next.js/TypeScript, PostgreSQL 16, Redis 7 y Go 1.21+. Soporta proveedores LLM como OpenAI, Anthropic con cifrado Fernet para credenciales. La telemetría usa pipeline asíncrono autenticado por máquina.
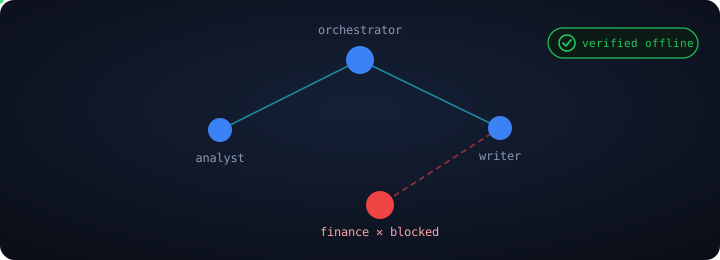
- Gobernanza de agentes autónomos con delegación verificable Ed25519 y TTL monótono
- Detección de Shadow AI en endpoints mediante análisis de procesos y puertos locales
- Firewall de prompts con masking automático de PII (emails, tarjetas, API keys)
- Gestión de proveedores LLM con cifrado Fernet para credenciales en reposo
- Firma Ed25519 verificable directamente en navegador sin confiar en el servidor
- Cuatro capas de control unificadas bajo un conjunto de reglas coherente
- Telemetría asíncrona con autenticación por máquina (X-Ingestion-Key)
- Extensión Chrome Manifest V3 para advertencias antes de pegar secretos
- Requiere infraestructura propia, no ofrece servicio SaaS
- ML opcional necesita stack adicional pesado (PyTorch, Transformers)
- Endpoint agent requiere Go compilado en Linux con CAP_NET_RAW
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Linux Ubuntu 22.04/24.04, Docker Compose v2, Python 3.12, Node.js 20.9+. Generar SECRET_KEY y ENCRYPTION_KEY antes de iniciar. Mínimo 4GB RAM para CPU-only training; 16GB+ GPU para fine-tuning transformers.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.