
ProjectAchilles
Plataforma open source para validación continua de seguridad y cuantificación de riesgo cibernético.
Ficha actualizada 24 sept 2026, 10:36 · upstream 24 sept 2026, 10:29 · release v2.1.0
Qué es ProjectAchilles
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
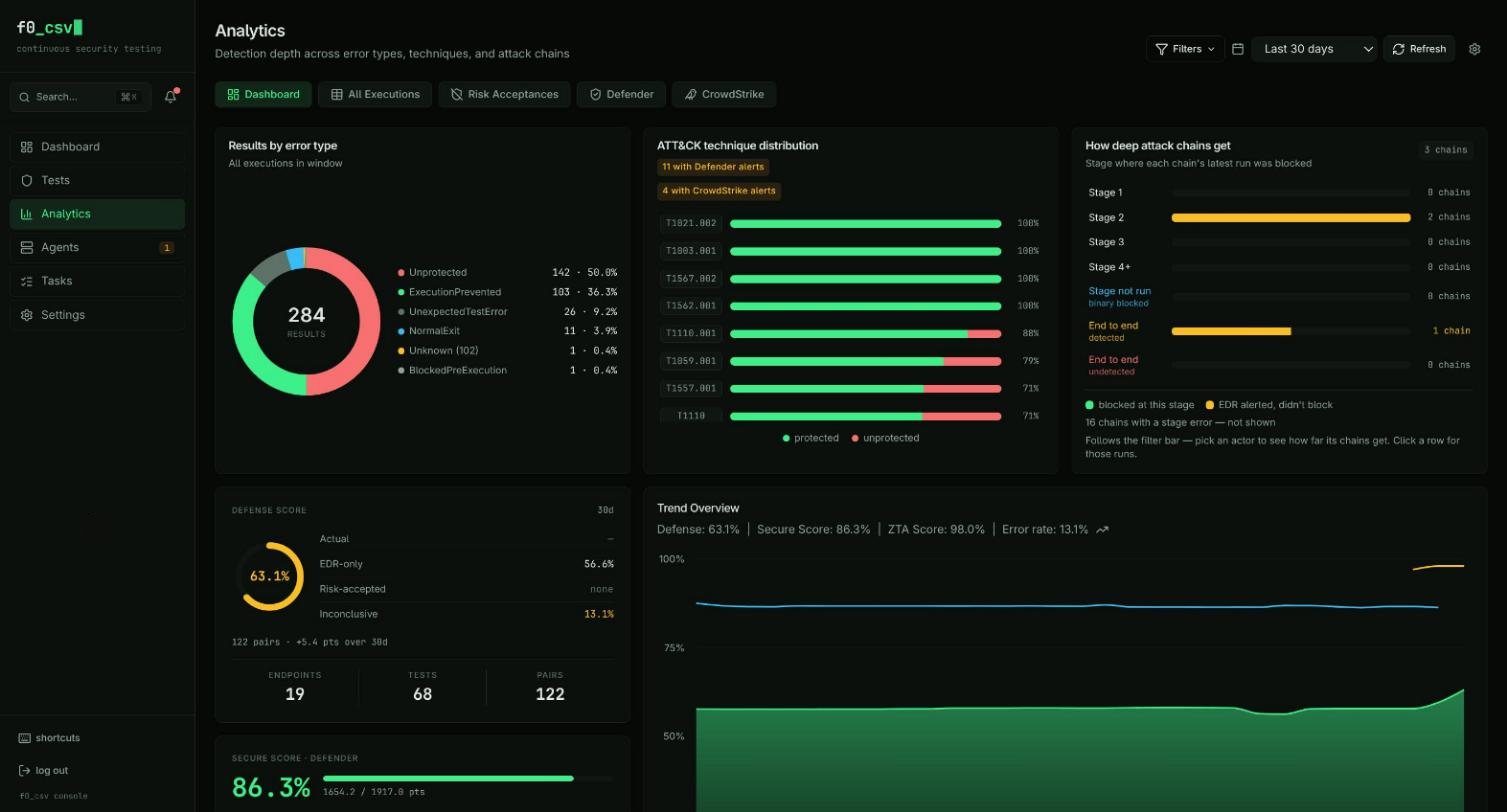
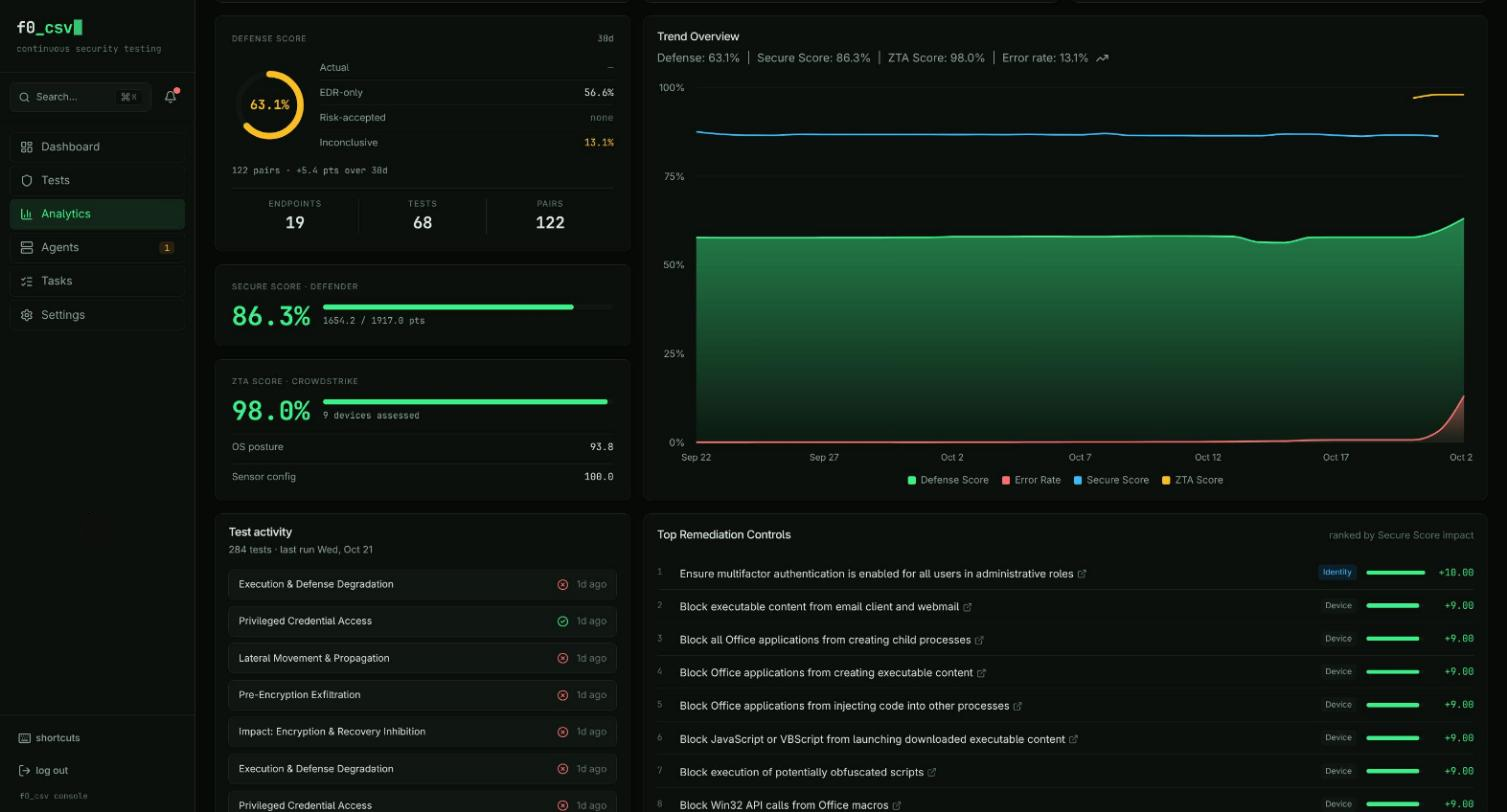
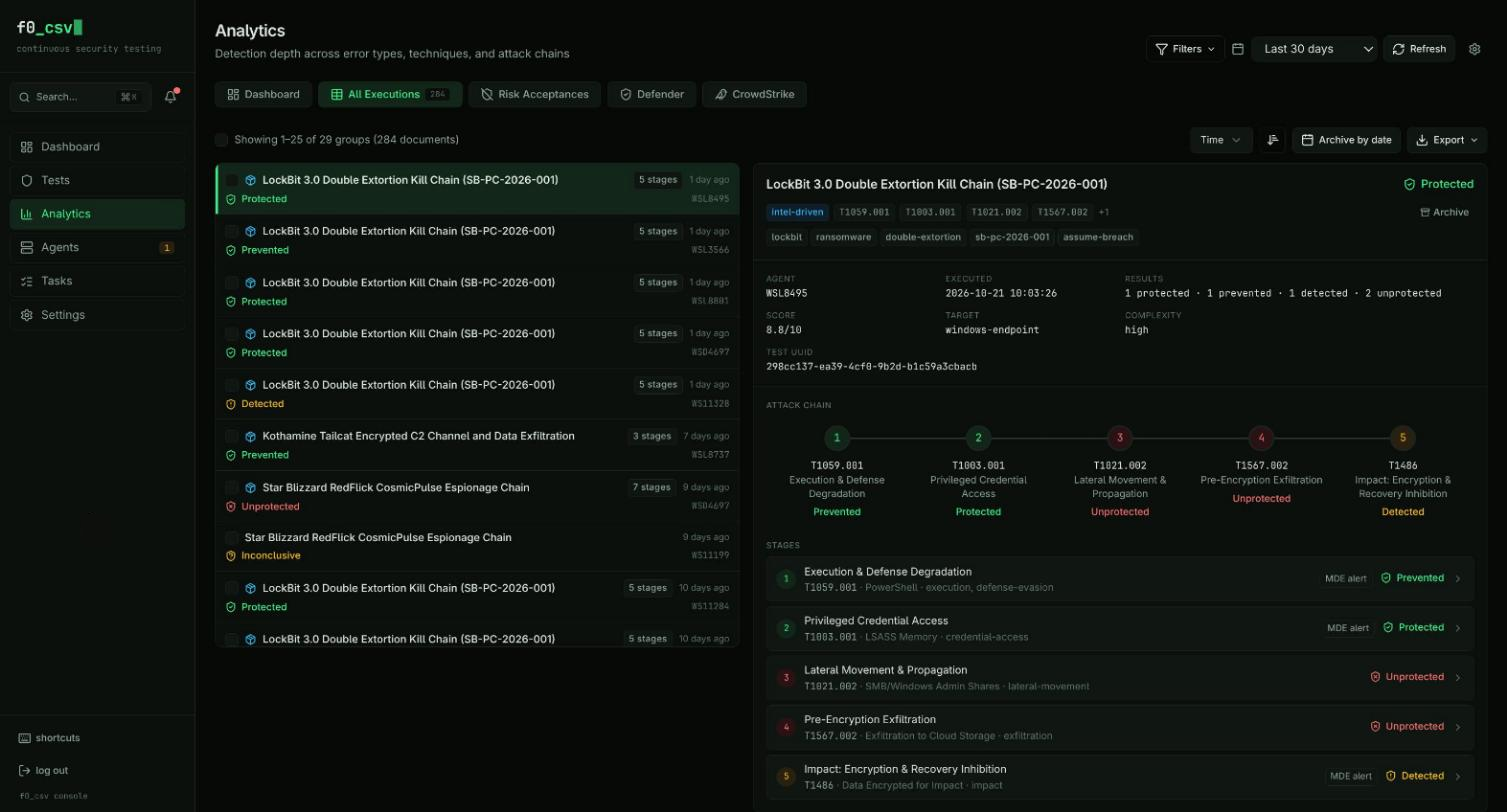
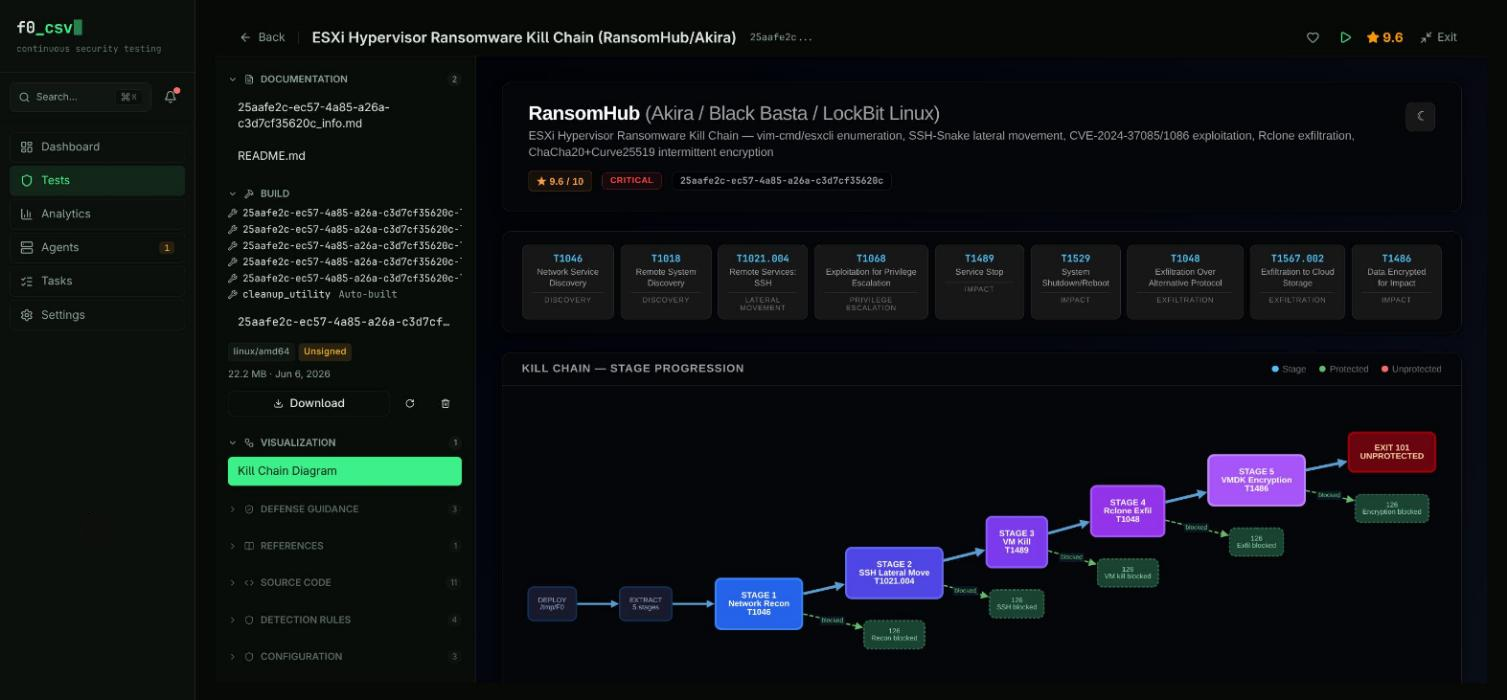
ProjectAchilles es una plataforma open source diseñada para cerrar la brecha entre la inversión en herramientas de seguridad y la certeza de que funcionan. Transforma informes de inteligencia de amenazas en pruebas ejecutables, despliega agentes ligeros en los endpoints y mide si las defensas detectan o bloquean cada técnica real. El resultado no es una opinión, sino un score cuantificado por técnica, host y control, rastreado temporalmente para evaluar la postura de seguridad.
- Validar eficacia de defensas contra técnicas MITRE ATT&CK reales
- Cuantificar ROI en inversiones de seguridad y detectar brechas
- Verificar cumplimiento de controles de hardening e identidad
- Correlacionar resultados con Microsoft Defender para postura completa
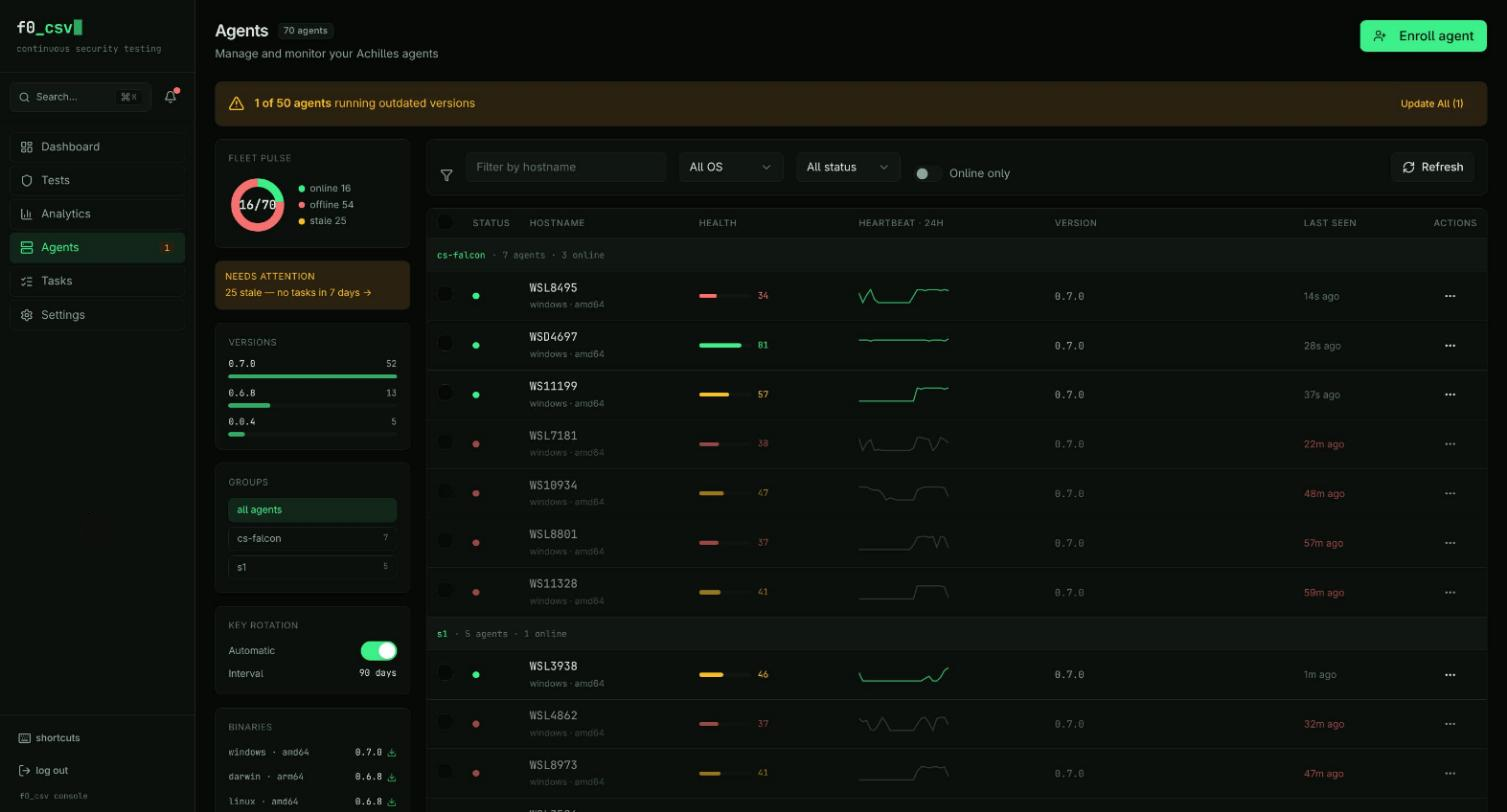
- Gestionar flota de agentes vía CLI o agente conversacional AI
- Pipeline multi-agente que transforma inteligencia de amenazas en tests ejecutables
- Agentes ligeros en Go compatibles con Windows, Linux y macOS
- Dashboard unificado con métricas MITRE ATT&CK y análisis de tendencias
- Soporte nativo para integración con Microsoft Defender
- CLI `achilles` con modo conversacional AI SDK v6
- Dependencia de Elasticsearch para analítica completa (SQLite opcional)
- Requiere configuración manual de Clerk para autenticación en local
- Los agentes requieren instalación y gestión en cada endpoint objetivo
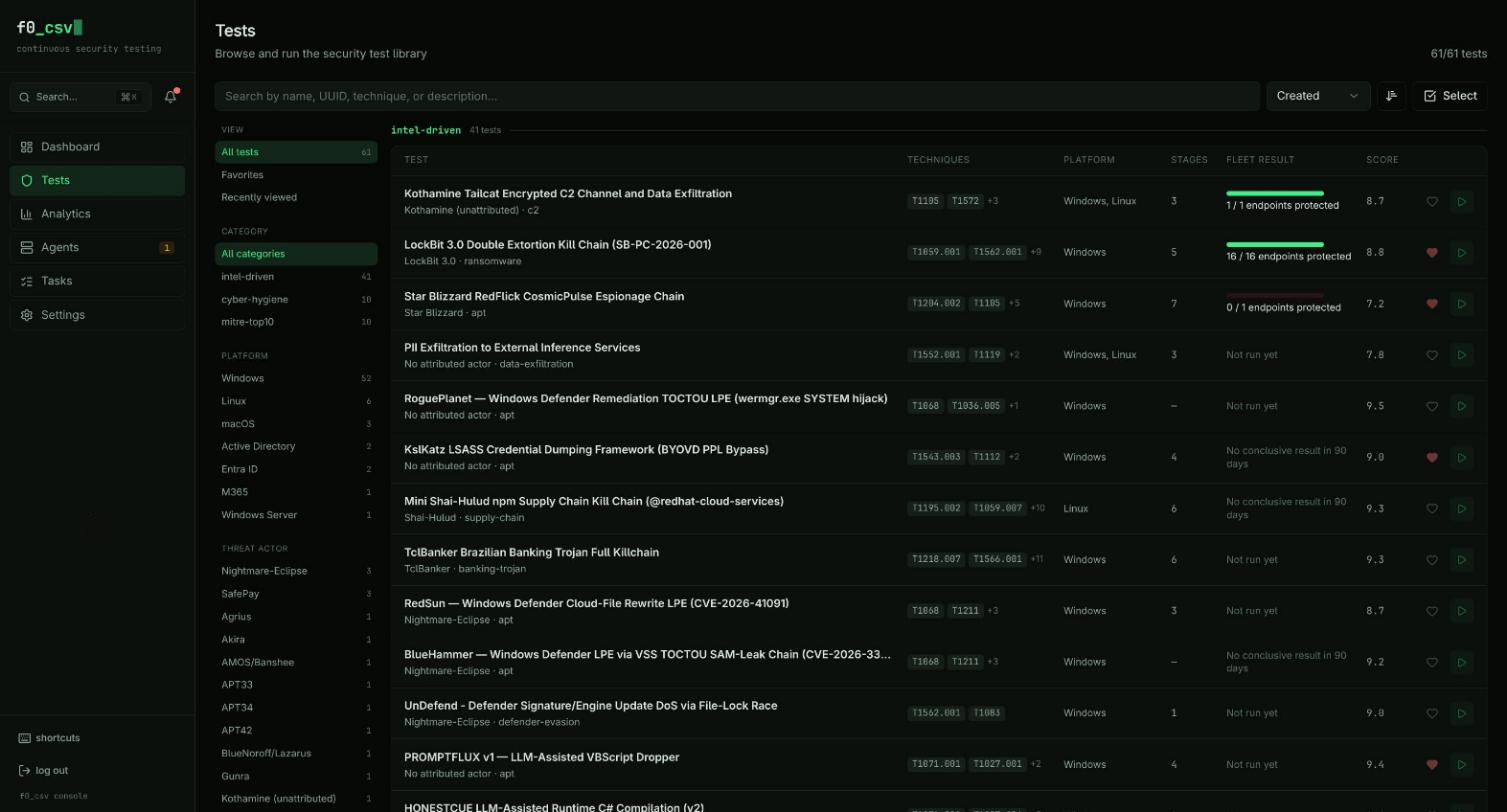
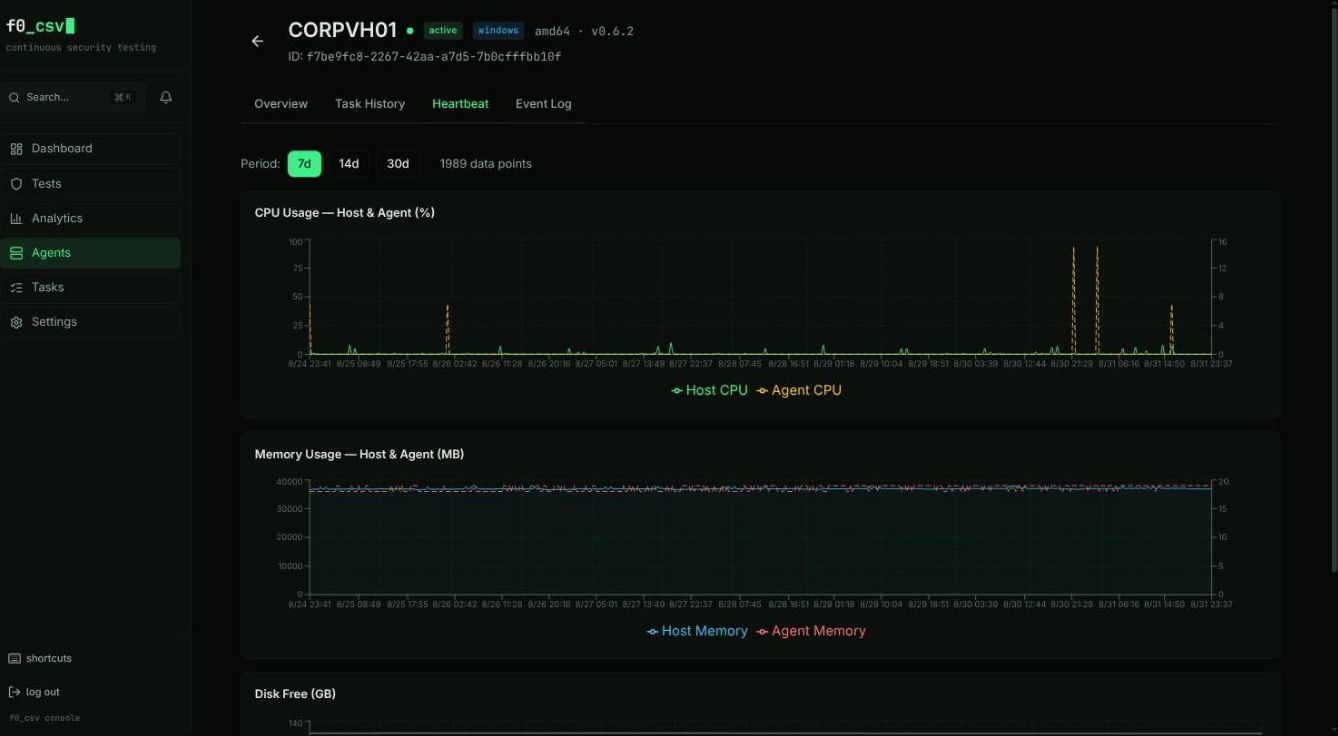
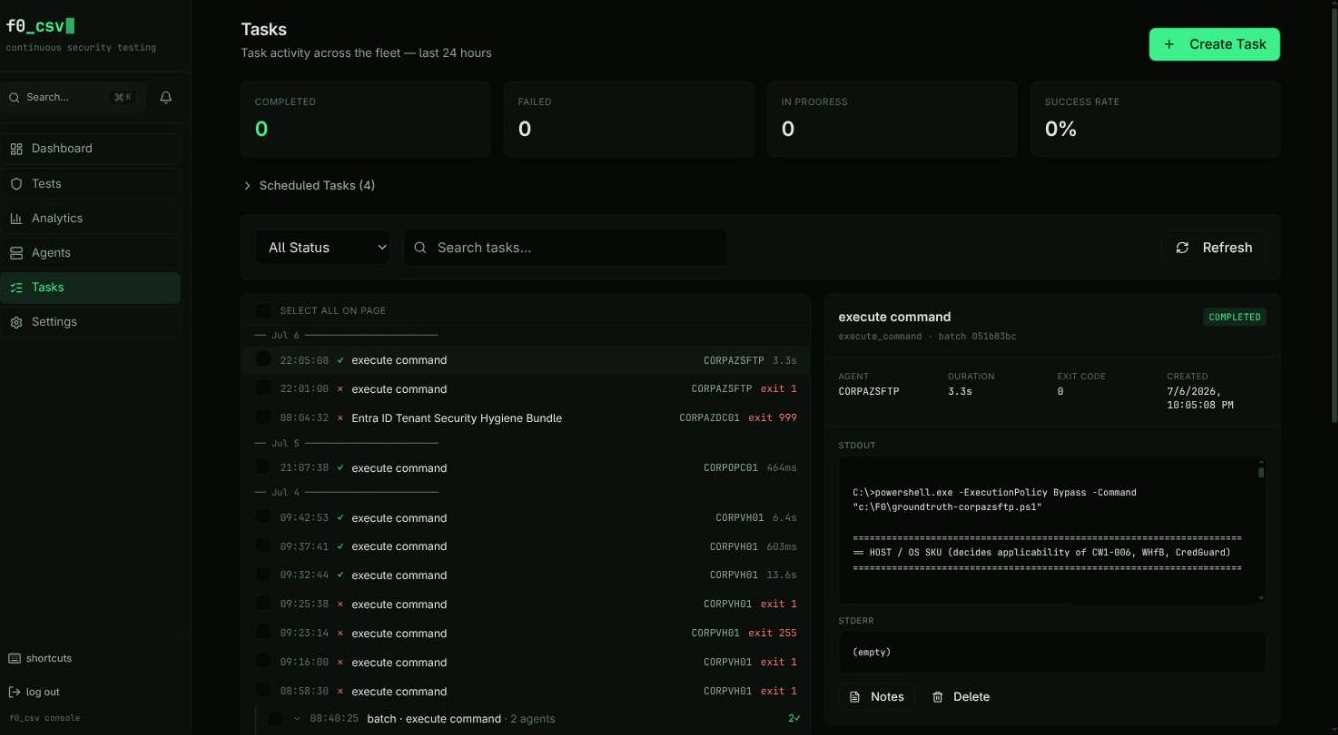
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar vía Docker Compose es la ruta recomendada. Instalar dependencias, verificar puertos 5173, 9200 y 3000. Para producción, usar SQLite con volumen o Turso si se usa Vercel. Configurar Clerk para autenticación. Verificar guías específicas para Railway, Render o Fly.io según infraestructura.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.