
powerdns-ui
Interfaz web moderna para gestión de PowerDNS con proxy API integrado, autenticación LDAP/local, soporte SSL ACME DNS-01 y herramientas de auditoría NS Compliance. Alternativa ligera a PowerDNS-Admin.
Ficha actualizada 25 sept 2026, 11:55 · upstream 25 sept 2026, 11:53 · release sin release detectada
Qué es powerdns-ui
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
PowerDNS-UI es un plano de control autoalojado para servidores autoritativos PowerDNS que combina una interfaz web limpia con un proxy API integrado. Permite la gestión completa de zonas y registros, validación de cambios pendientes e historial de modificaciones. Incluye autenticación LDAP o local y soporte para múltiples instancias de servidor.
Destaca por su capacidad de actuar como puerta de enlace segura para automatización mediante tokens granulares, permitiendo delegar acceso a servicios externos como certbot sin exponer la API nativa de PowerDNS. Soporta gestión DNSSEC, importación de archivos BIND y replicación de zonas a Cloudflare Enterprise AXFR.
El despliegue es sencillo vía Docker con persistencia en SQLite para el estado local (usuarios, configuraciones). Incluye modo oscuro, búsqueda global y exportación de registros. Es una alternativa robusta a PowerDNS-Admin con enfoque en seguridad y automatización controlada.
- Gestión diaria de zonas y registros DNS mediante interfaz web responsive.
- Proxy API seguro para automatización externa (certbot, lego) con tokens granulares por zona.
- Auditoría NS Compliance para detectar anomalías en delegación pública frente a pool de nameservers.
- Gestión centralizada de SSL/TLS vía ACME DNS-01 sin exposición HTTP directa.
- Migración o sustitución de powerdns-api-proxy con importación de tokens existentes.
- Importación y gestión de zonas desde archivos BIND o replicación a Cloudflare.
- Proxy API integrado con validación de tokens SHA-512 y filtrado por zona/registro.
- Soporte nativo para ACME DNS-01 con CA privada (step-ca) o externa (Let's Encrypt).
- Gestión completa de DNSSEC (CSK/KSK/ZSK) y copia de registros DS para registradores.
- Autenticación flexible mediante LDAP/Active Directory o usuarios locales con bcrypt.
- Importación directa de configuraciones de powerdns-api-proxy manteniendo tokens válidos.
- Auditoría de delegación pública (NS Compliance) para detectar NS extraños o parciales.
- Rotación de APP_SECRET invalida credenciales encriptadas hasta restaurar el valor anterior.
- Persistencia obligatoria del volumen /app/data para sobrevivir a actualizaciones de imagen.
- Migración desde versiones anteriores requiere configuración manual de APP_SECRET tras la actualización.
- La API Proxy solo expone endpoints específicos; no permite acceso directo a la API PowerDNS cruda sin token.
- Dependencia de SQLite local para caché y estado, lo que implica sincronización externa si se requiere alta disponibilidad distribuida.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
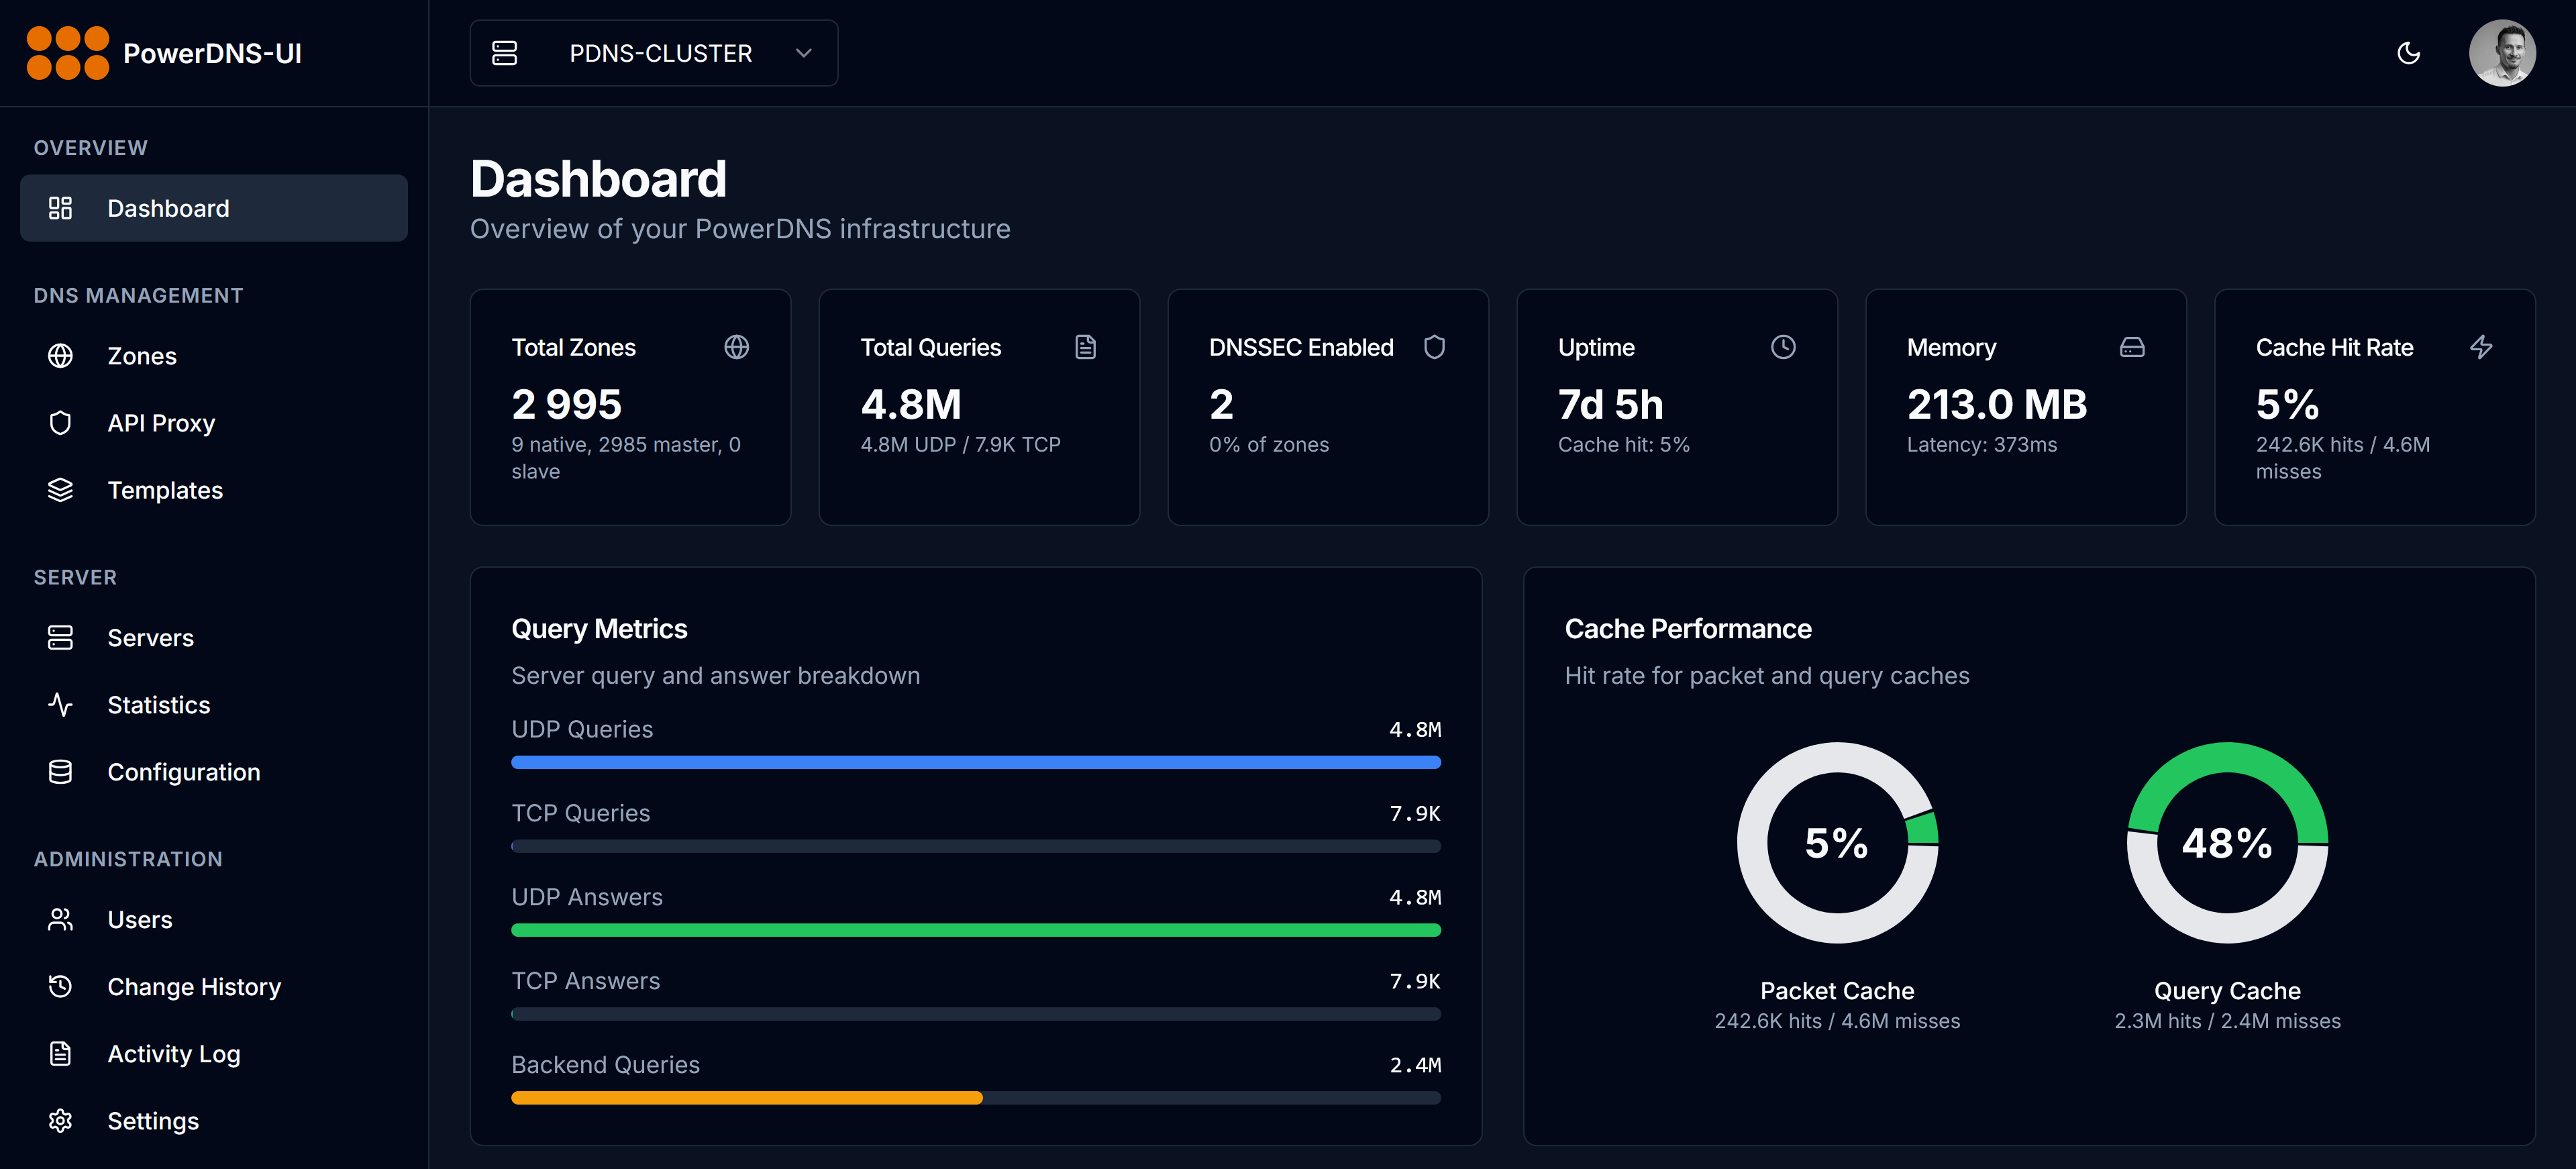
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar docker-compose con volumen persistente en /app/data. Generar AUTH_SECRET y APP_SECRET estables (no rotar APP_SECRET). Mapear puertos 3000 (UI) y 9000 (API Proxy). Configurar Nginx para separar vhost de UI y API Proxy. Habilitar SSL ACME DNS-01 si se usa CERTS_ENABLED=true.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.