
portal-tunnel
Portal-tunnel es un runtime de túneles autoalojable que expone servicios locales a la web mediante relays propios o públicos, sin cuentas ni reglas de firewall.
Ficha actualizada 23 sept 2026, 19:56 · upstream 23 sept 2026, 19:28 · release v2.5.0
Qué es portal-tunnel
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Portal-tunnel es una herramienta open source bajo licencia MIT diseñada para publicar servicios localhost en la web a través de una red de relays. Su arquitectura permite tanto el autoalojamiento completo como el uso de relays públicos, eliminando la necesidad de proveedores centralizados o cuentas de usuario.
El sistema implementa terminación TLS end-to-end en el lado del cliente para exposiciones sin caché, lo que garantiza que los relays solo manejen tráfico cifrado. Incluye detección activa de ataques MITM mediante comparación de material de clave TLS y soporte nativo para pagos x402 (USDC o wCSPR) en rutas HTTP específicas.
La herramienta ofrece un CLI robusto con comandos como 'portal expose' para exposición rápida, 'portal agent' para gestión persistente de túneles y soporte para plugins de IA que automatizan la configuración de túneles y verificación de URLs públicas.
- Exposición temporal de aplicaciones locales a desarrolladores o pruebas con URL HTTPS pública
- Configuración de rutas HTTP protegidas por pagos x402 antes del proxying
- Mantenimiento de túneles persistentes mediante Portal Agent con configuración TOML
- Acceso a servicios TCP/UDP como Minecraft (puerto 25565) o bases de datos sin NAT
- Integración con agentes de IA para automatizar la exposición y verificación de servicios
- Licencia MIT completa sin tier empresarial ni características bloqueadas
- Red de relays anónima combinando nodos propios y públicos para dividir confianza
- Terminación TLS en el endpoint del usuario con detección activa de MITM
- Autenticación mediante firmas SIWE con secp256k1, sin emails ni registros
- Soporte nativo para pagos x402 en rutas HTTP específicas antes del proxying
- Multi-relay failover automático sin configuración manual adicional
- El transporte overlay requiere IVNP y no es propietario de la ruta entre endpoints
- La detección MITM necesita exportación explícita de material de claves TLS
- Los relays públicos están listados en registry.json que debe actualizarse manualmente
- No incluye soporte para bases de datos ni frameworks específicos preconfigurados
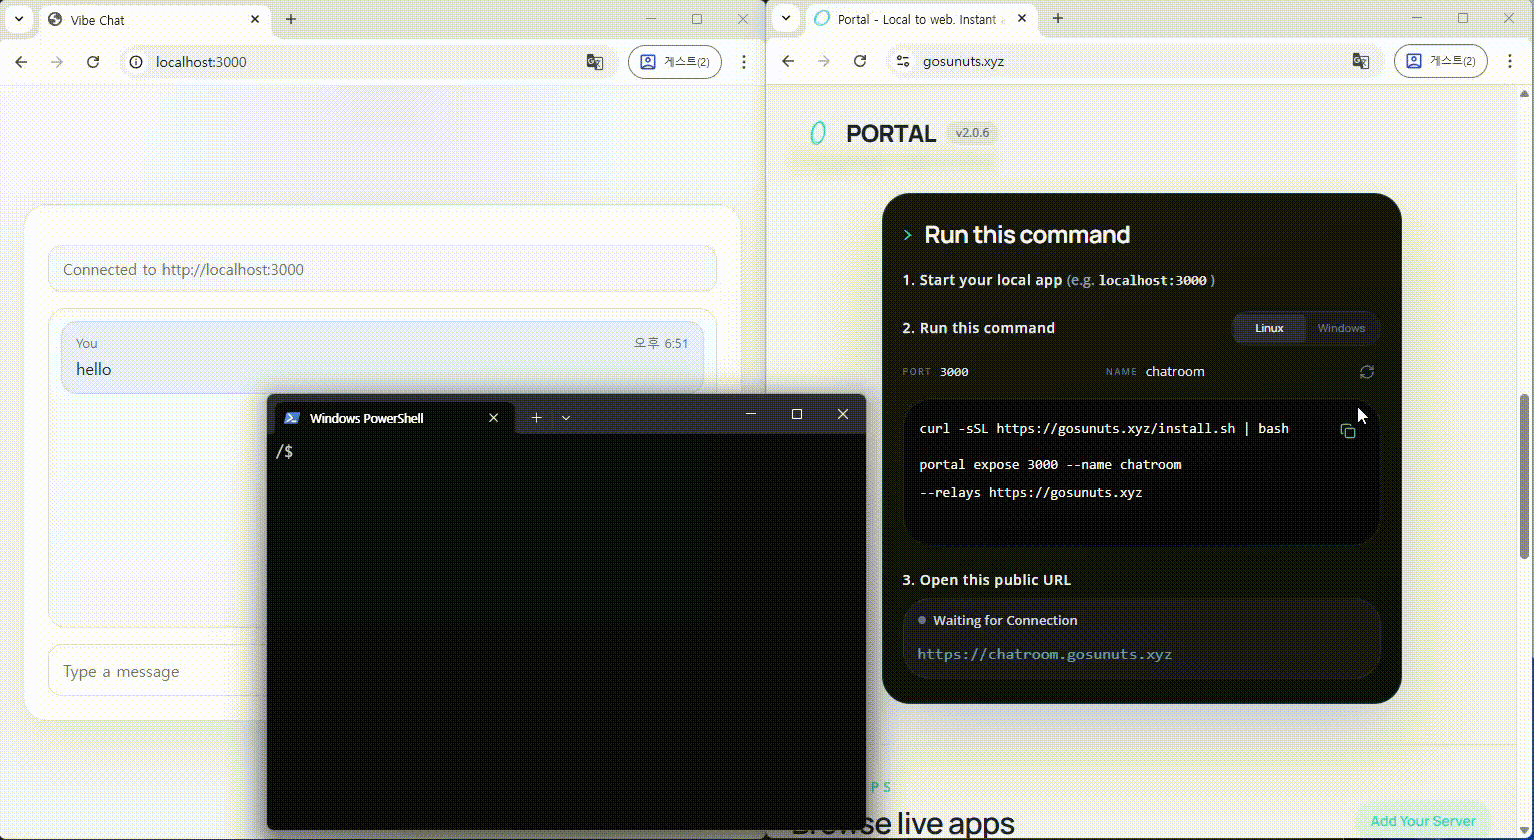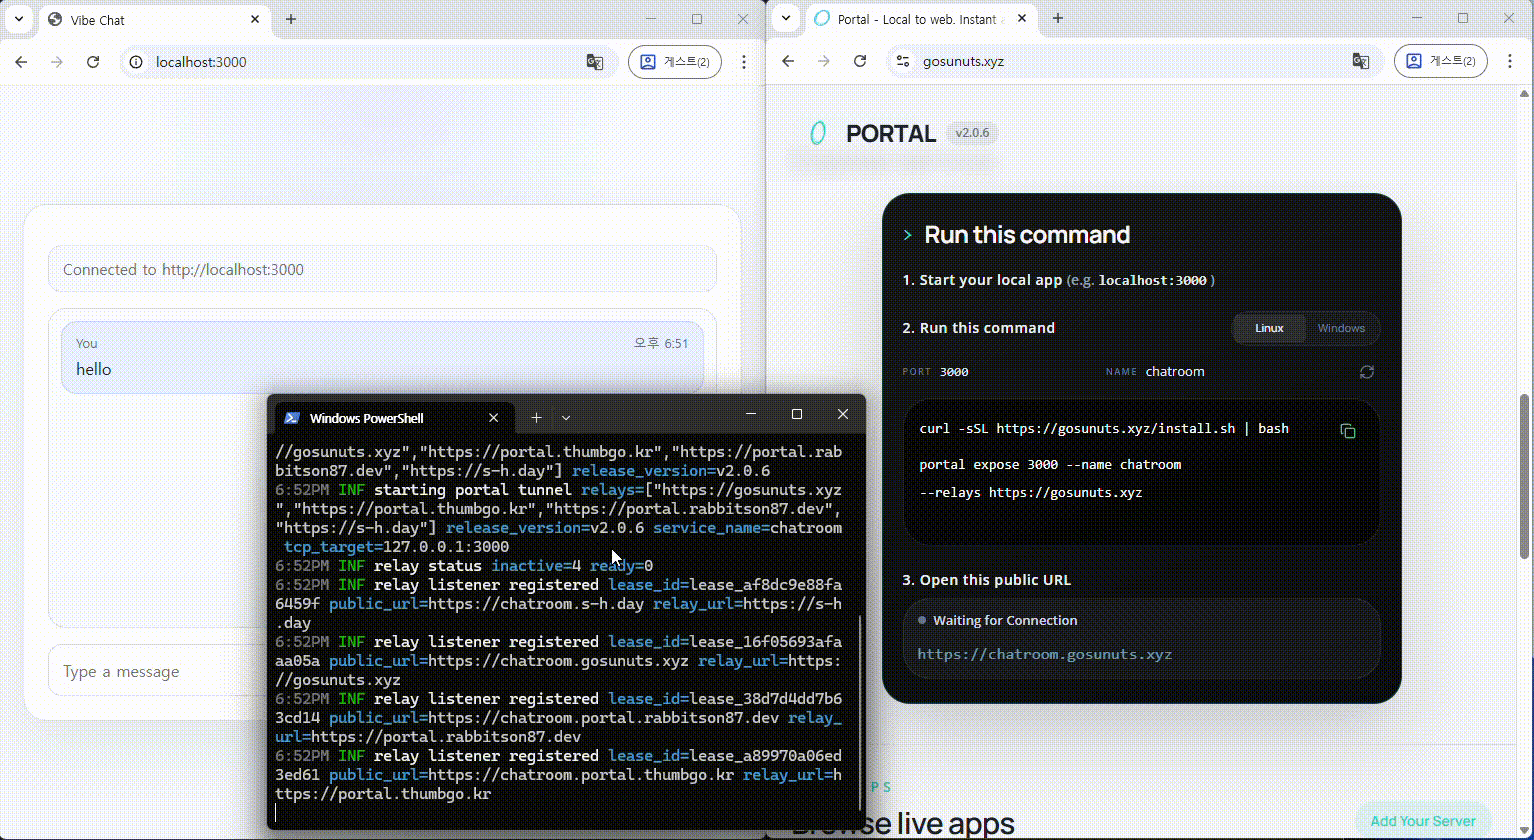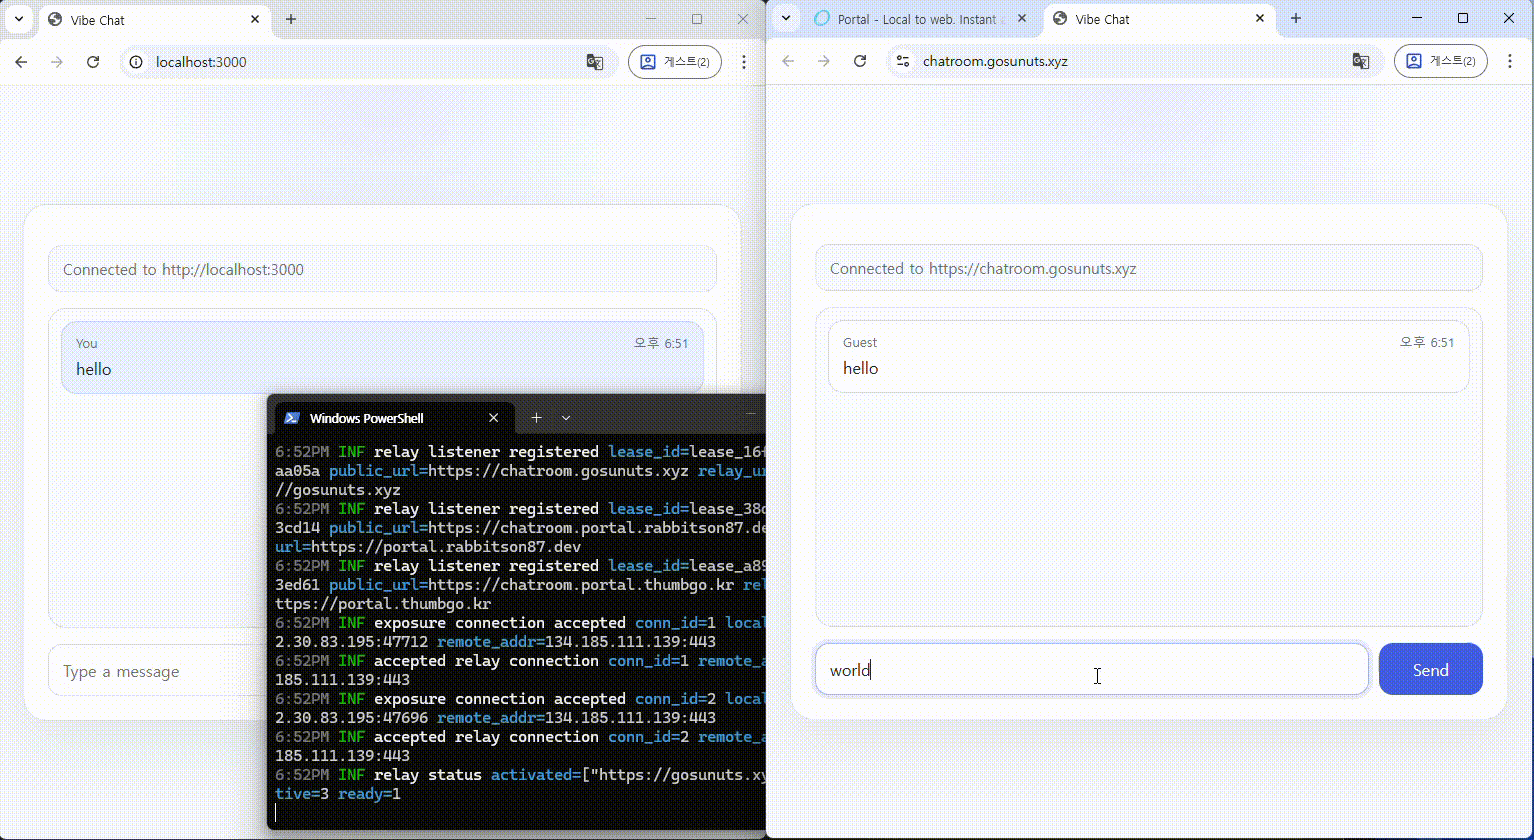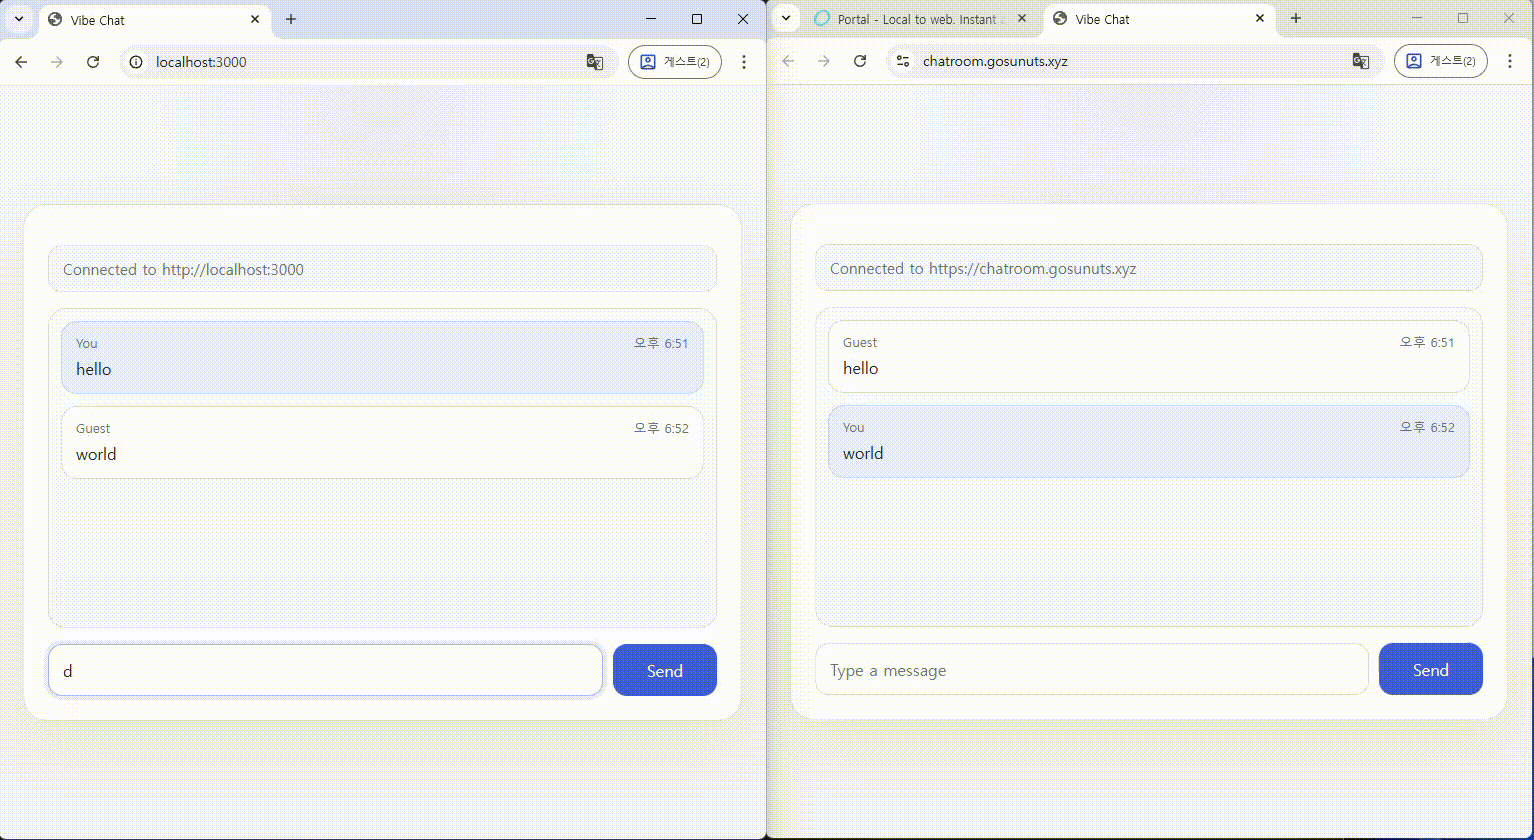
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar con docker compose up o binarios directos. Configurar .env antes del arranque. Para relays públicos, añadir URL a registry.json vía pull request. Usar portal agent run --config config.toml para túneles persistentes fuera de terminal.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.