
homelab
Infraestructura homelab basada en Proxmox VE 9.1 gestionando 32 stacks Docker Compose y un clúster K3s de 3 nodos. Incluye orquestación GitOps con Komodo y Argo CD, almacenamiento resiliente MergerFS+SnapRAID y backups verificados.
Ficha actualizada 26 sept 2026, 15:21 · upstream 26 sept 2026, 15:15 · release sin release detectada
Qué es homelab
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Este repositorio documenta una infraestructura homelab robusta construida sobre Proxmox VE 9.1, gestionando 32 stacks Docker Compose distribuidos en 10 invitados LXC/Docker y un clúster K3s de 3 nodos en un segundo sitio. La arquitectura combina gestión híbrida mediante Komodo para Docker y Argo CD para Kubernetes (GitOps), con una capa de configuración declarativa gestionada por Ansible.
El almacenamiento se protege mediante MergerFS combinado con SnapRAID, ofreciendo redundancia a nivel de disco sin sacrificar rendimiento. El sistema incluye un proxy inverso Pangolin para acceso público y Caddy para redes locales, junto con Tailscale para VPN segura. La monitorización se realiza con kube-prometheus-stack, Scrutiny, Uptime Kuma y Netdata.
La infraestructura está versionada completamente: desde los archivos Compose hasta el clúster K3s (Argo CD app-of-apps) y la capa de configuración del clúster mediante Ansible. Se incluyen scripts de verificación de backups que prueban restauraciones reales, no solo descifrado, asegurando integridad de datos.
- Gestión centralizada de servicios autohospedados con GitOps (Komodo/Argo CD)
- Almacenamiento resiliente para archivos masivos usando MergerFS y SnapRAID
- Infraestructura escalable con clúster K3s para cargas de trabajo stateful
- Monitorización completa de la salud del clúster y servicios individuales
- Gestión segura de backups con verificación de restauración automática
- Infraestructura versionada completamente (Compose, K3s, Ansible) para despliegues rápidos
- Almacenamiento resiliente probado con SnapRAID y MergerFS (sobrevive a fallo de disco)
- Backups verificados con scripts que prueban restauración real, no solo descifrado
- Gestión híbrida Docker/Kubernetes mediante GitOps (Komodo + Argo CD)
- Seguridad reforzada con Tailscale, Caddy y políticas NetworkPolicy por defecto
- Alta complejidad operativa requiere conocimientos avanzados en Linux, networking y DevOps
- Dependencia de herramientas específicas (Komodo, Pangolin) que pueden limitar portabilidad
- Requiere hardware específico para clúster K3s (3 nodos Dell OptiPlex mencionados)
- Gestión manual de certificados SSL en Caddy requiere mantenimiento periódico
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
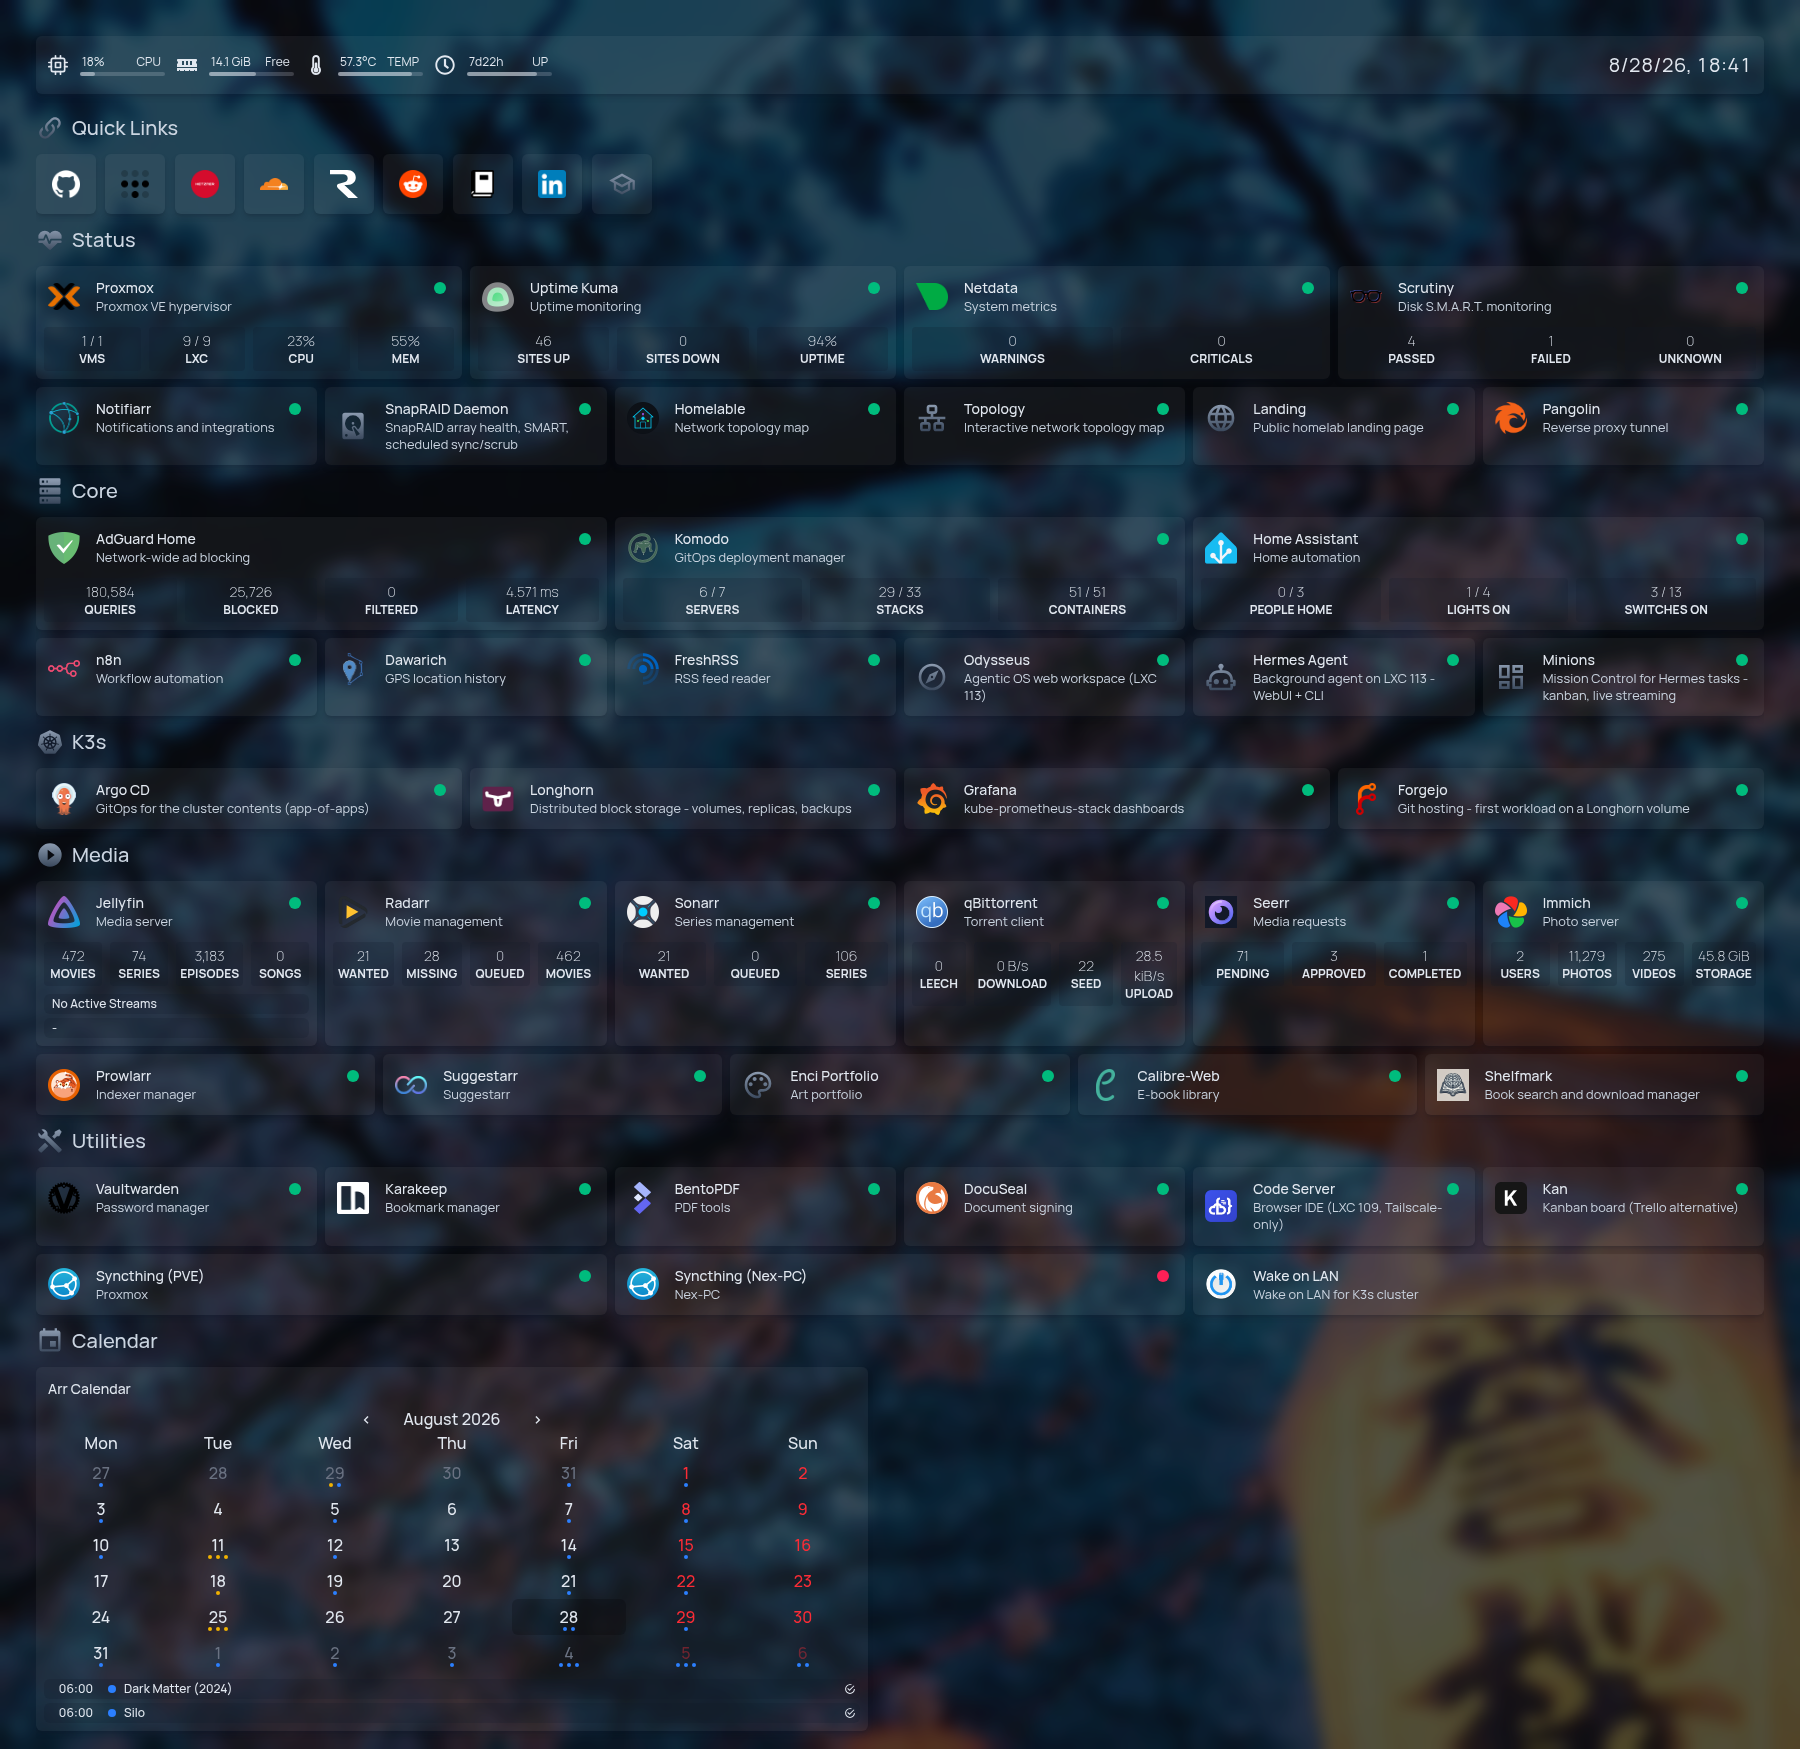
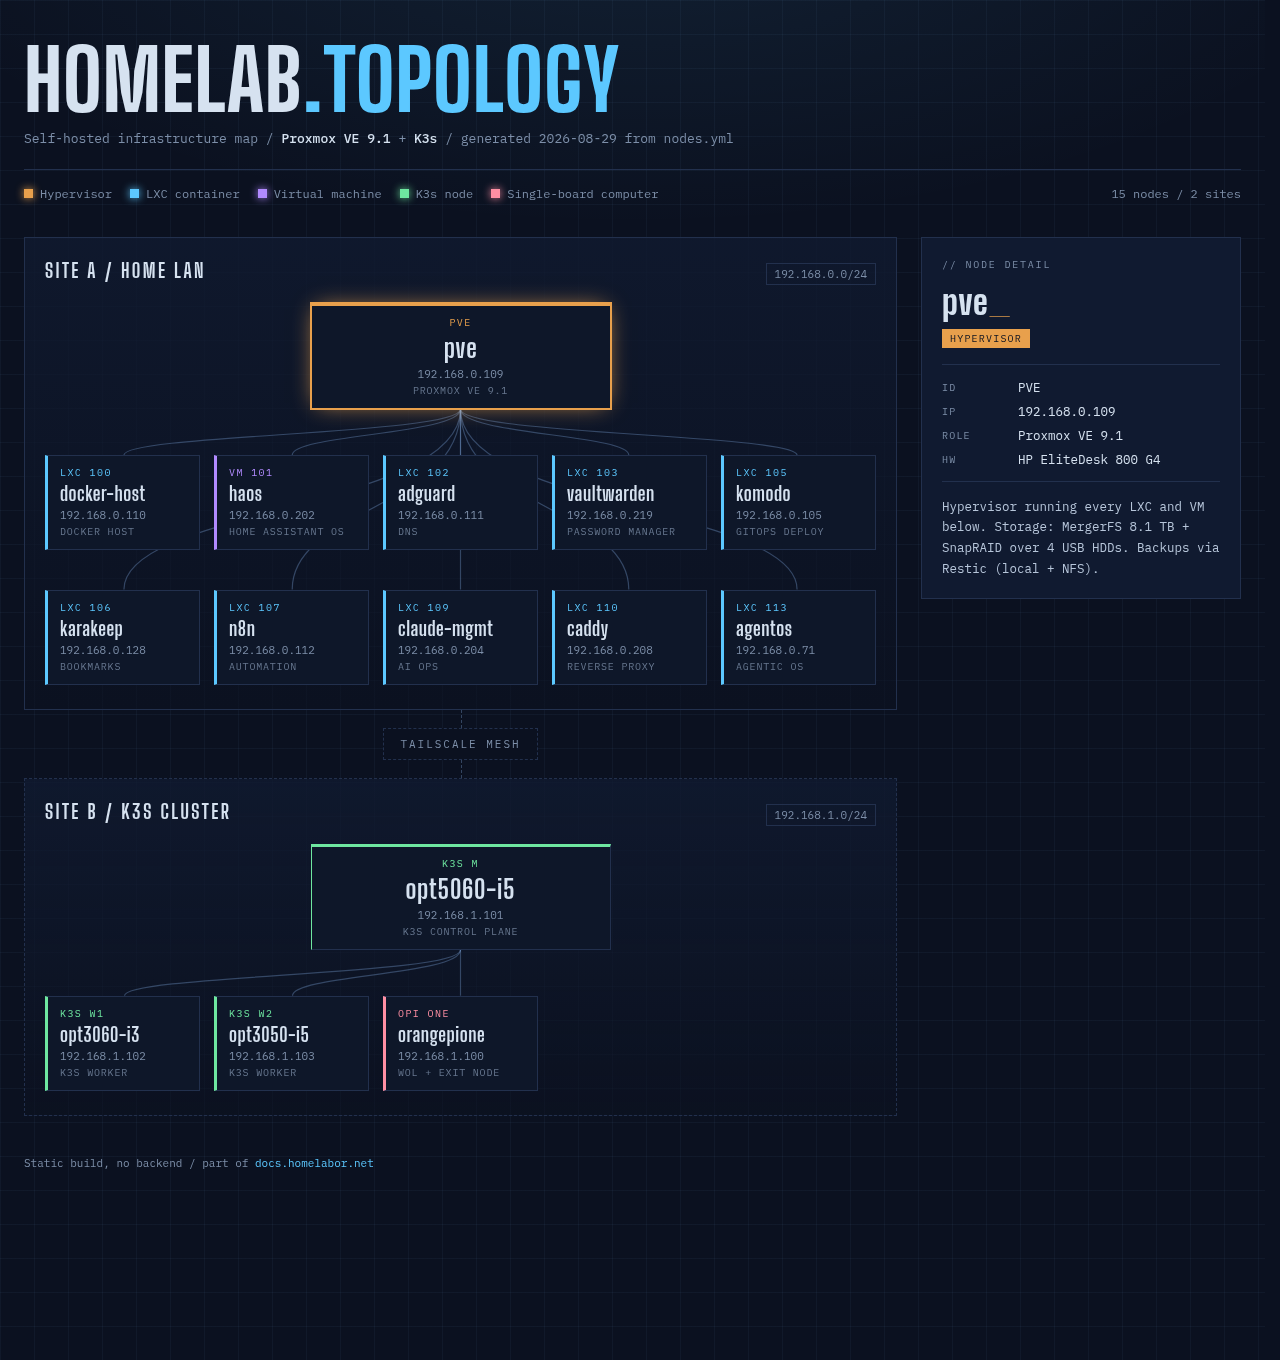
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Proxmox VE 9.1, 4 cores CPU y 8GB RAM mínimo. Despliegue secuencial: primero MergerFS+SnapRAID, luego invitados LXC/Docker, clúster K3s con Argo CD, y finalmente scripts de backup. Verificar restauración de backups antes de producción.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.