
phantom-wg
Phantom-WG es una herramienta modular para gestionar infraestructura WireGuard en servidores propios, con arquitectura de contenedores nativos que aísla componentes mediante Docker Compose.
Ficha actualizada 25 sept 2026, 21:04 · upstream 25 sept 2026, 21:01 · release frontmatter-v1.0.1
Qué es phantom-wg
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
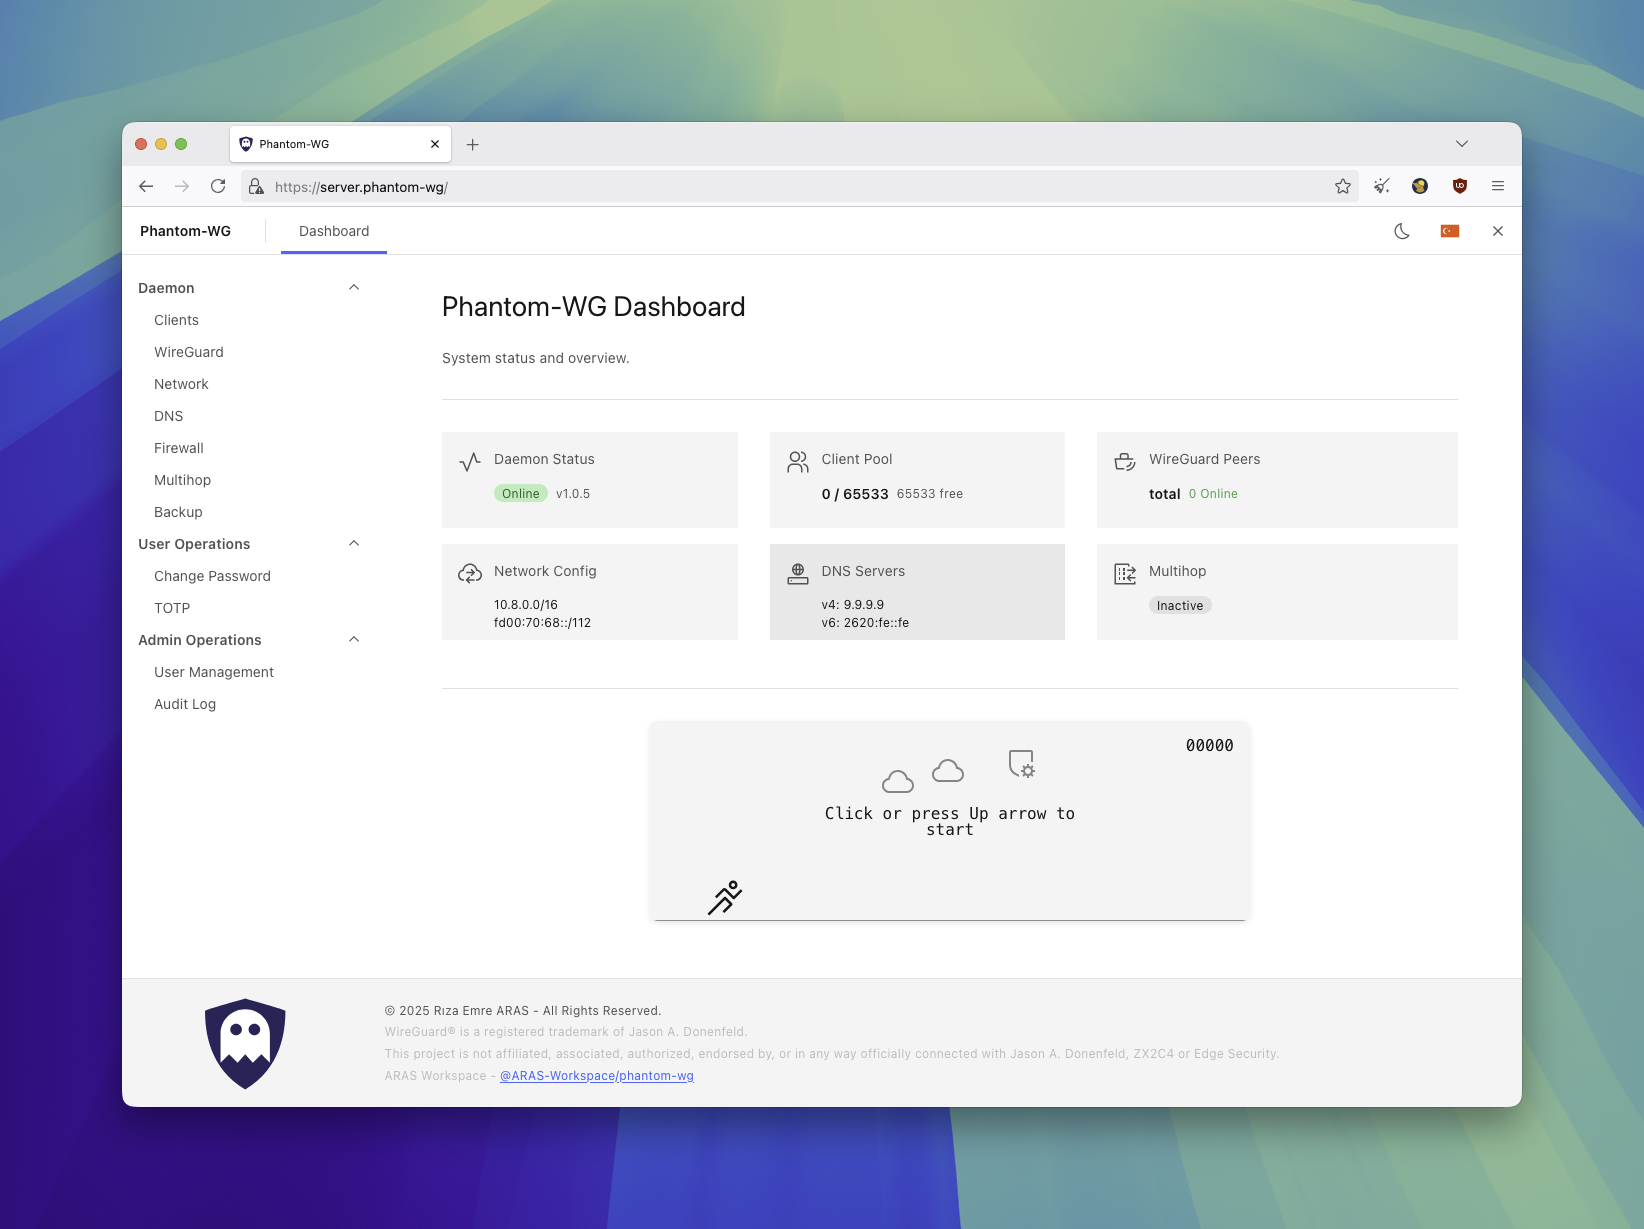
Phantom-WG es una solución modular diseñada para configurar y gestionar infraestructuras de red WireGuard en servidores propios. Su arquitectura se basa en tres contenedores principales gestionados mediante Docker Compose: nginx para terminación TLS y frontend, auth-service para autenticación JWT y proxy seguro, y daemon que ejecuta la lógica de negocio con puentes nativos al kernel.
El daemon utiliza dos puentes críticos: wireguard-go-bridge en Go para manejar dispositivos TUN sin módulos del kernel, y firewall-bridge en Rust para gestionar reglas nftables directamente. Esta arquitectura permite persistencia de estado en SQLite, recuperación tras fallos y soporte dual-stack IPv6 incluso sin direcciones IPv6 en el host.
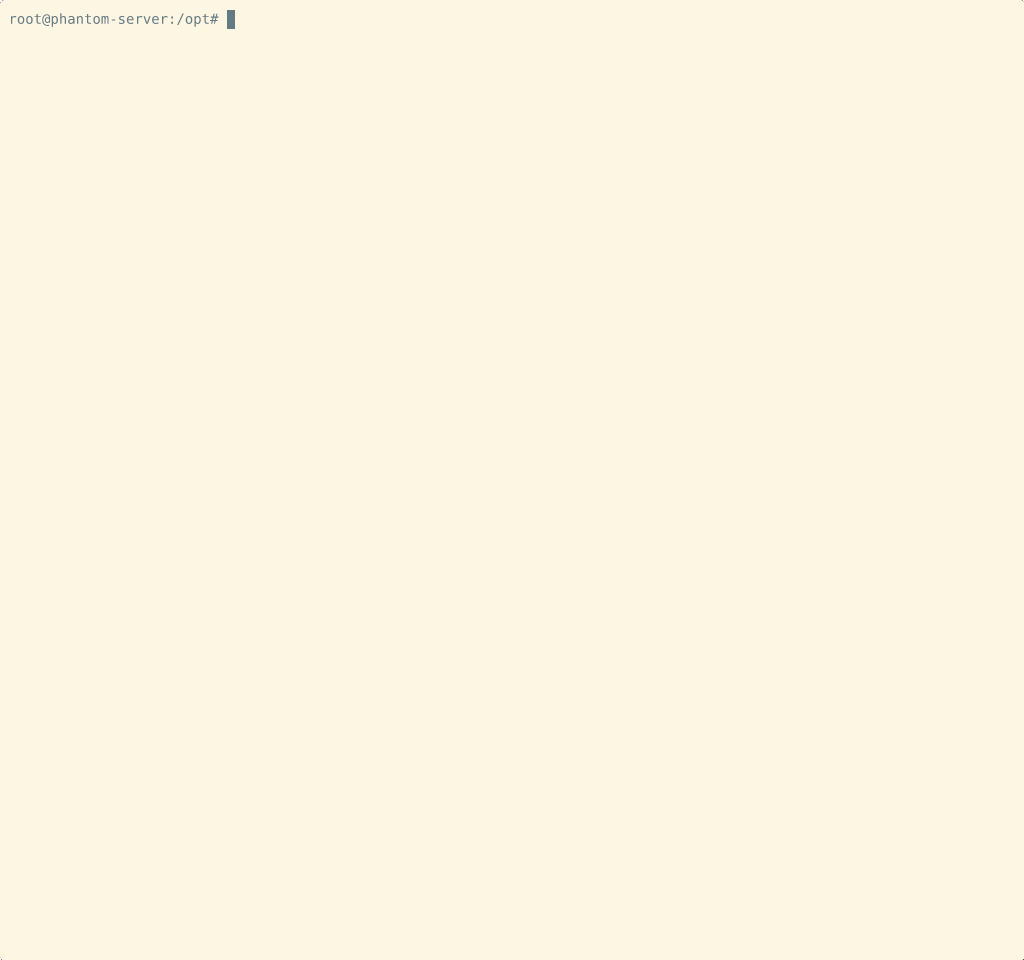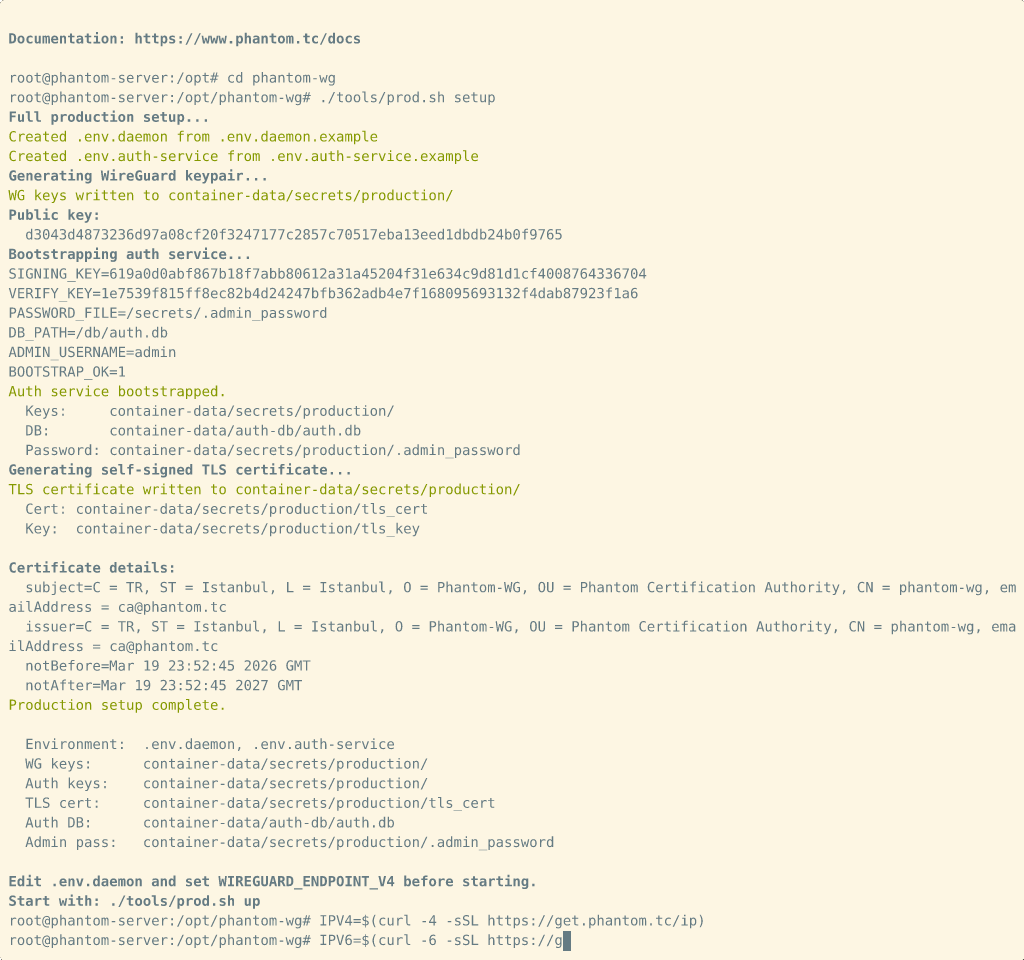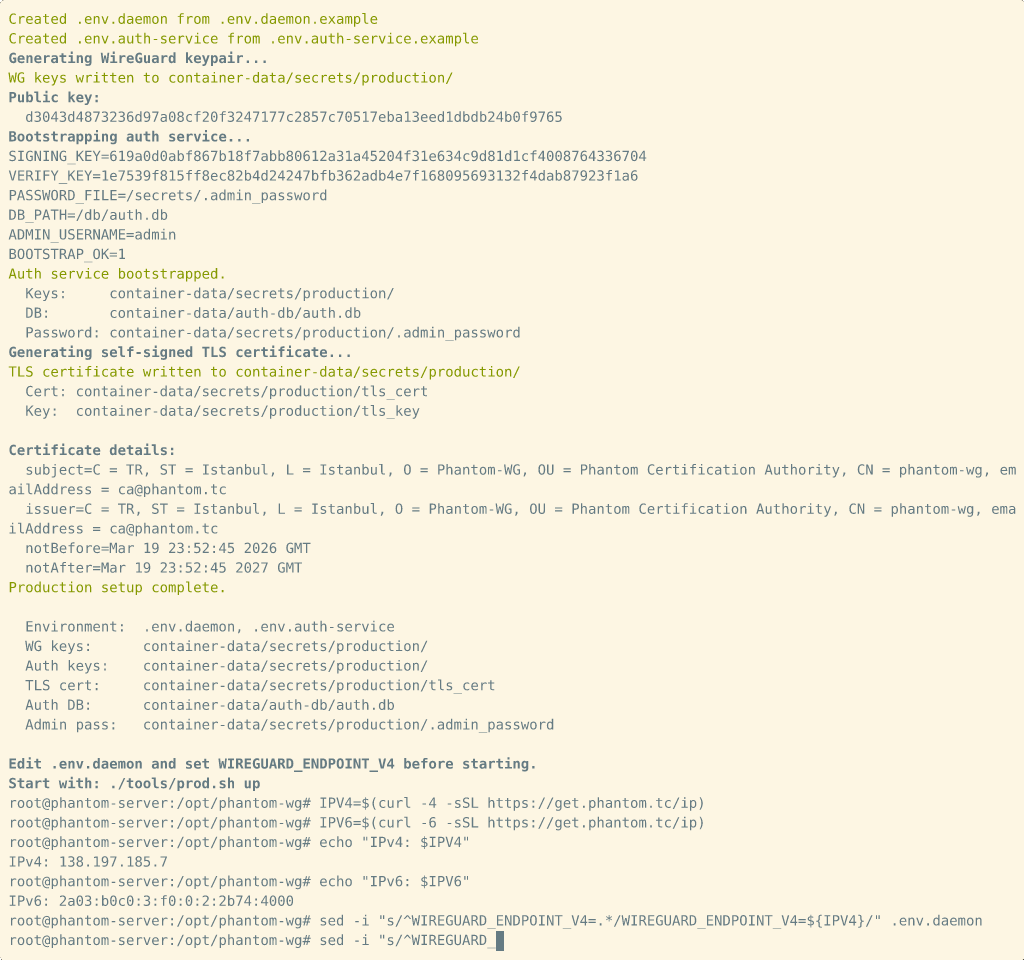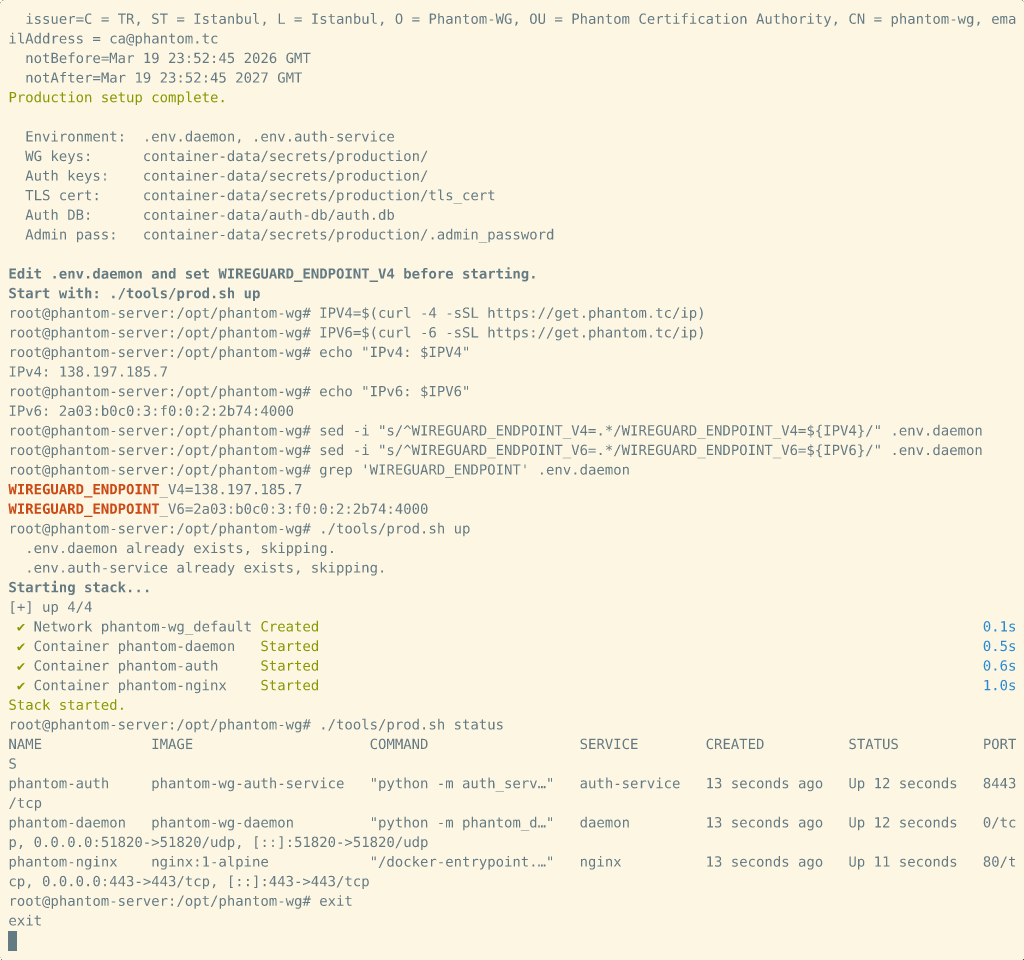
La autenticación se gestiona independientemente mediante JWT con Ed25519, MFA TOTP y control de acceso basado en roles (RBAC). El sistema protege contra ataques bruteforce mediante limitación de intentos por IP y registra auditorías completas. La instalación requiere Docker Engine 20.10+ y se realiza mediante un script que configura automáticamente la infraestructura.
- Gestión centralizada de clientes WireGuard con autenticación segura
- Configuración de enrutamiento multihop para tráfico a través de servidores externos
- Implementación de firewalls nftables programáticos sin intervención manual del kernel
- Persistencia de estado recuperable tras reinicios no planificados
- Arquitectura de contenedores que aísla completamente WireGuard del namespace de red del host
- Soporte nativo para IPv6 dual-stack con reglas de firewall y enrutamiento
- Recuperación automática tras fallos mediante reconstrucción de estado desde SQLite
- Sistema de autenticación independiente con JWT, MFA TOTP y control granular RBAC
- Requiere Docker Engine 20.10+ y Docker Compose v2 para funcionar correctamente
- Complejidad media en el despliegue inicial que exige conocimientos de contenedores
- Dependencia de puentes FFI (Go/Rust) que añaden capas de abstracción al kernel
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue mediante script oficial get.phantom.tc. Requiere Docker Engine 20.10+ y bash. Configuración inicial con ./tools/prod.sh setup, seguido de configuración del endpoint WireGuard en .env.daemon. Acceso al dashboard en https://<server-ip> o a través del túnel VPN. Admin password disponible en container-data/secrets/production/.admin_password. Para despliegue aislado, eliminar la línea ports 443:443 en docker-compose.yml.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.