
oxidized-manager
Gestor web en Python/FastAPI para Oxidized que permite gestionar workspaces embebidos y remotos, con roles por usuario, push a repositorios Git (GitHub, GitLab, Gitea) y soporte multilenguaje (EN/TR).
Ficha actualizada 26 sept 2026, 21:29 · upstream 26 sept 2026, 20:46 · release v3.0.0
Qué es oxidized-manager
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
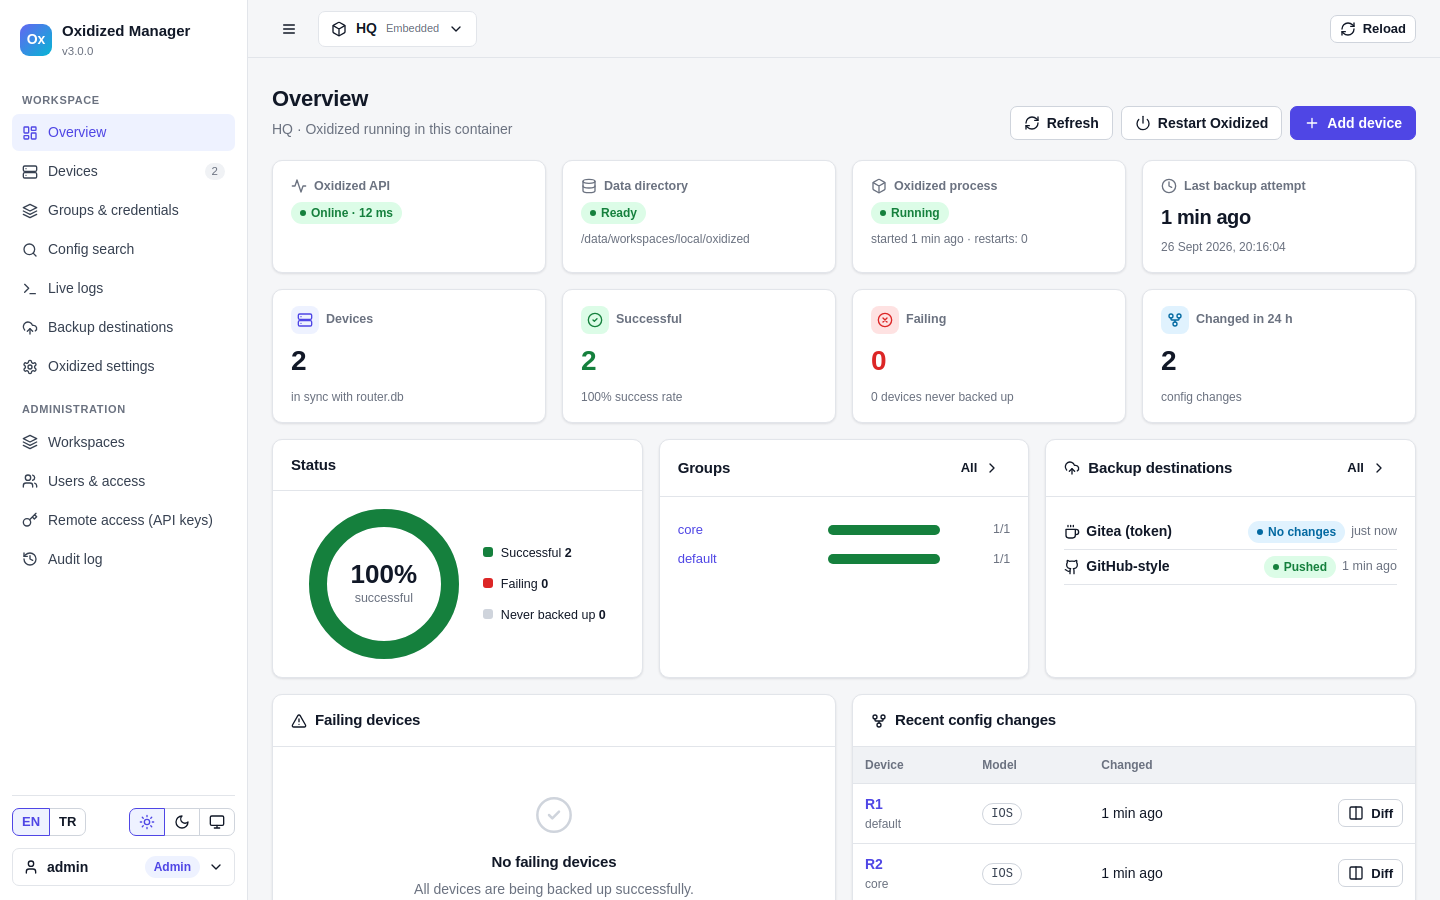
Oxidized Manager es una interfaz web construida sobre FastAPI en Python para gestionar backups de configuraciones de dispositivos de red mediante Oxidized. Permite ejecutar Oxidizado embebido dentro del contenedor o gestionar hasta 10 instalaciones remotas a través de HTTPS con claves API, sin necesidad de túneles SSH.
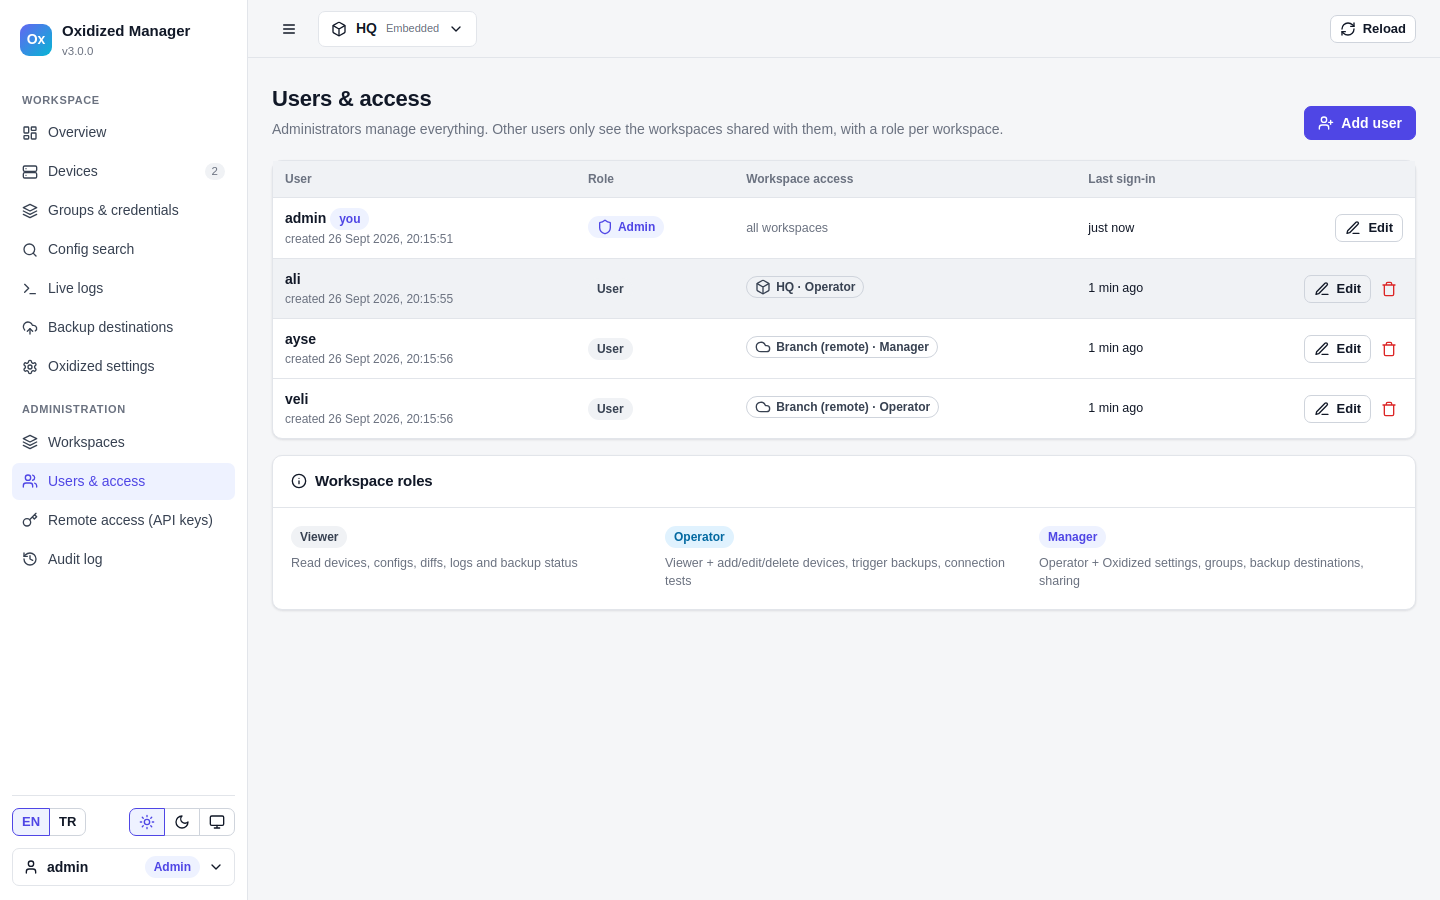
La herramienta ofrece gestión completa de dispositivos, credenciales siguiendo la precedencia de Oxidized (dispositivo → grupo + modelo → grupo → global), visualización de configuraciones con resaltado sintáctico y diffs unificados. Incluye roles granulares por workspace (Viewer, Operator, Manager) para control de acceso fino y auditoría.
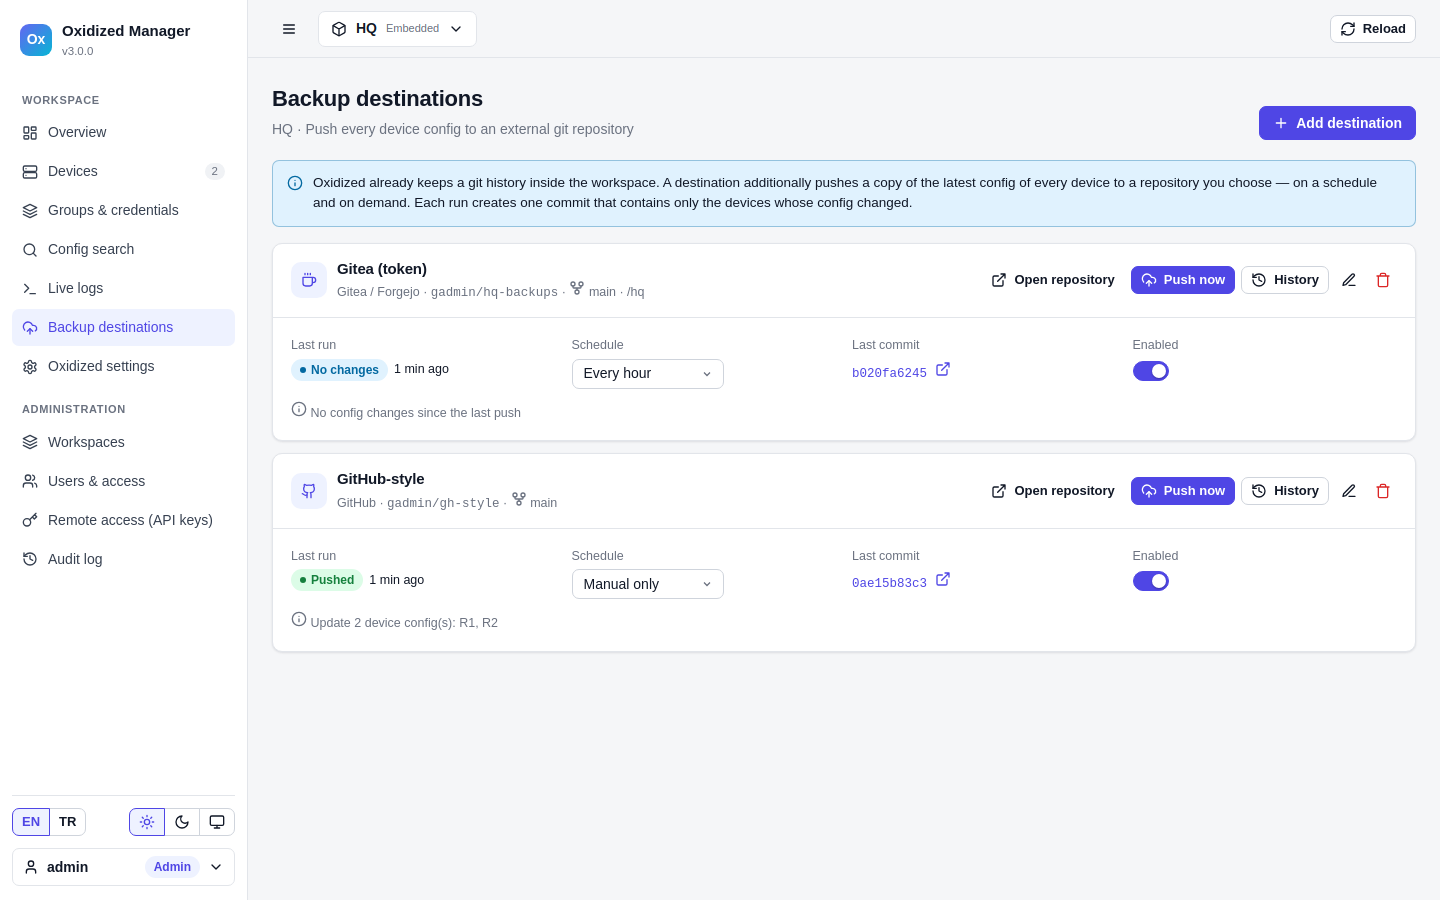
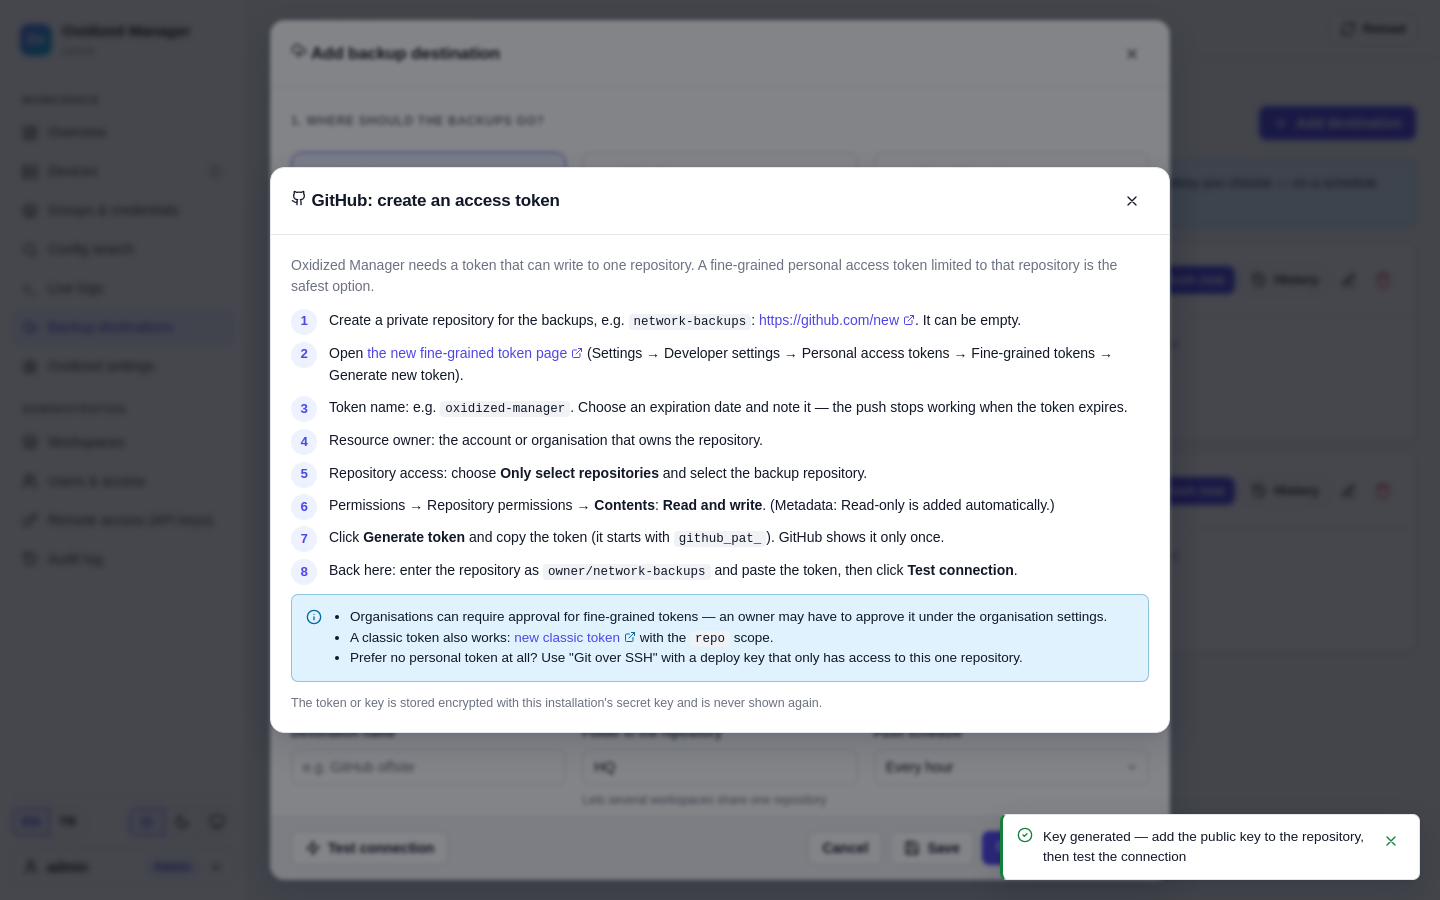
Soporta destinos de backup programados o bajo demanda hacia GitHub, GitLab, Gitea/Forgejo, servidores Git HTTPS o SSH con claves generadas automáticamente. Todos los secretos están encriptados con la clave secreta de instalación y el sistema incluye un wizard de configuración inicial para crear cuentas administradoras.
- Centralizar la gestión de múltiples instancias de Oxidized (embebidas y remotas) desde una única interfaz web
- Implementar roles granulares por workspace para separar acceso a lectura, operación o administración completa
- Automatizar el push de configuraciones de dispositivos a repositorios Git externos con encriptación de credenciales
- Importar inventario existente desde CSV o router.db para migrar instalaciones de Oxidized tradicionales
- Soporte nativo para workspaces remotos gestionados vía API key HTTPS sin túneles SSH
- Roles granulares (Viewer, Operator, Manager) con control de acceso centralizado por workspace
- Push a múltiples destinos Git (GitHub, GitLab, Gitea, SSH/HTTPS) con generación automática de claves deploy
- Encriptación Fernet para secretos y hashes SHA-256 para claves API almacenadas en disco
- Soporte limitado a inglés y turco (EN/TR)
- Máximo 10 workspaces remotos por instalación (configurable vía MAX_REMOTE_WORKSPACES)
- Requiere Docker con plugin compose para despliegue estándar
- Las sesiones tienen vida limitada (SESSION_HOURS, default 12h) que debe configurarse según políticas de seguridad
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar detrás de un proxy inverso TLS (nginx/Traefik/Caddy). Configurar SECURE_COOKIES=true y FORWARDED_ALLOW_IPS con la IP del proxy. Copiar .env.example a .env antes de iniciar. Backup obligatorio de ./data incluyendo data/.secret_key para poder desencriptar tokens almacenados. Port 8080 expuesto.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.