
owlwatch
Monitorización de host en un único contenedor con dashboard web embebido React que muestra CPU, GPU, RAM y disco en tiempo real vía SSE e historial SQLite.
Ficha actualizada 27 sept 2026, 16:37 · upstream 27 sept 2026, 16:34 · release v1.0.0
Qué es owlwatch
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
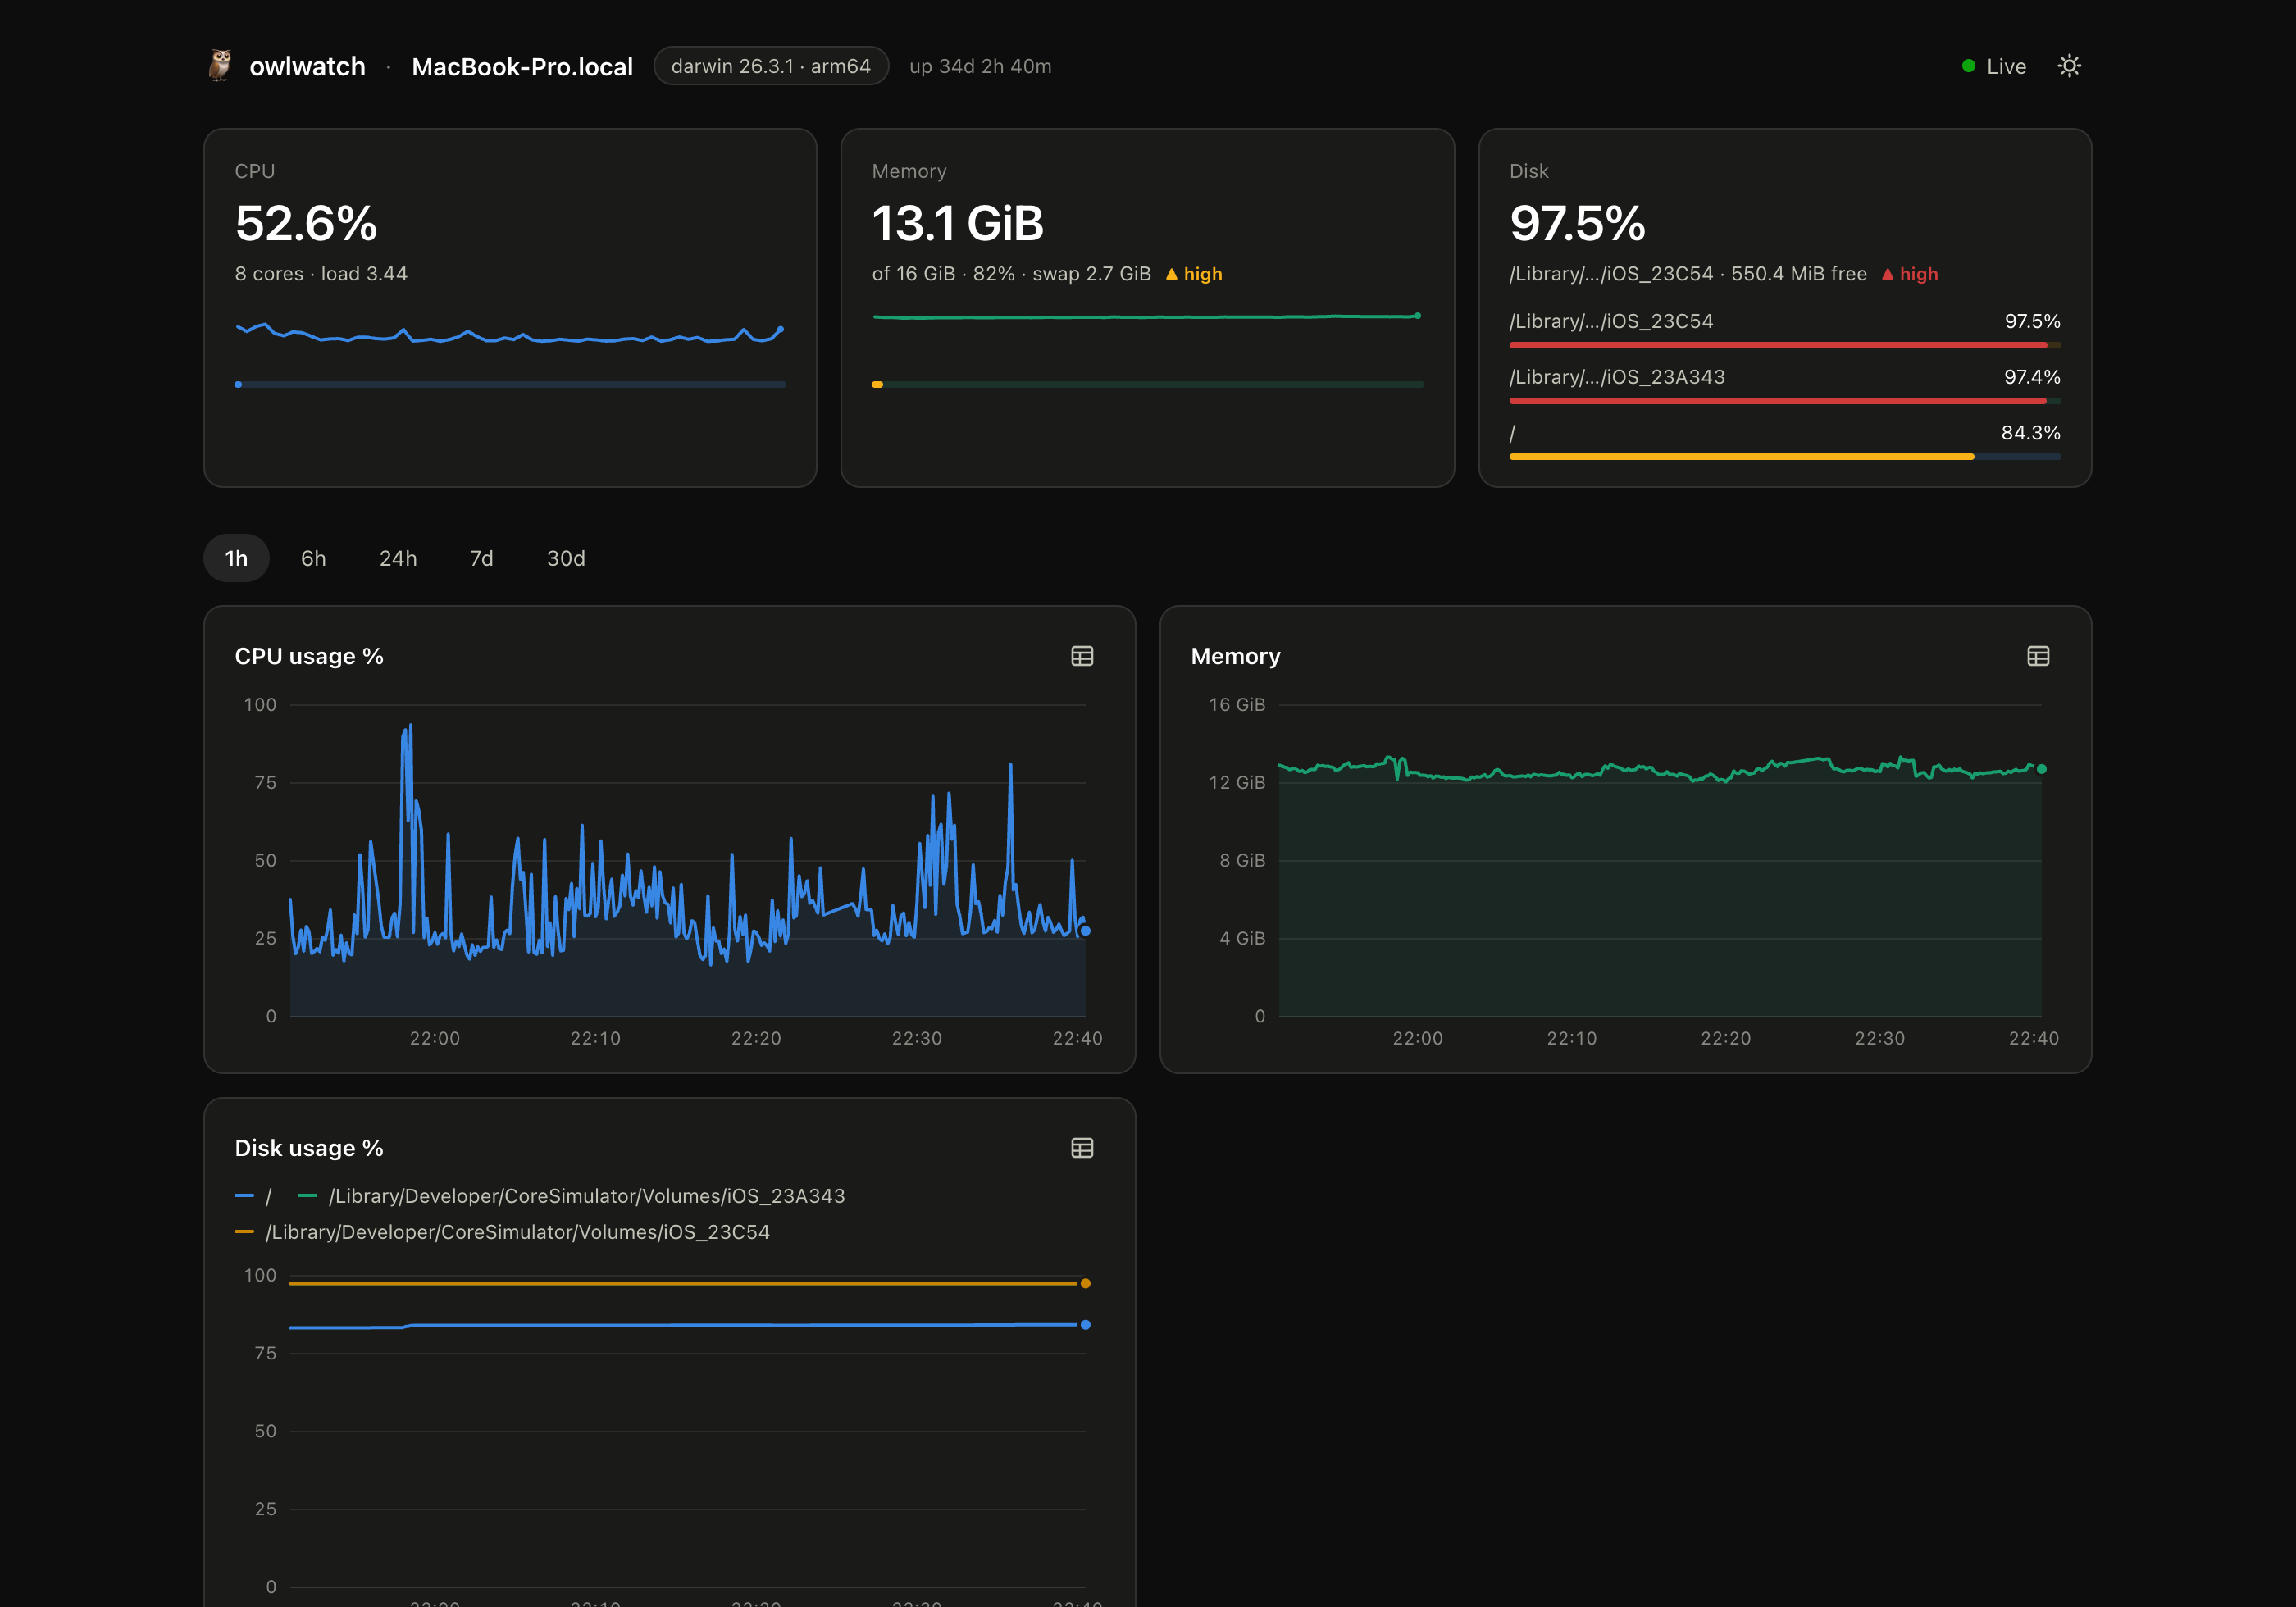
Owlwatch es una herramienta de monitorización de hosts diseñada para ejecutarse como único contenedor Docker. Proporciona un dashboard web embebido construido con React que visualiza métricas en tiempo real de CPU, GPU (NVIDIA), memoria RAM y uso de disco, con actualizaciones cada 2 segundos vía SSE. El historial se almacena localmente en SQLite, permitiendo consultas desde 1 hora hasta 30 días sin necesidad de base de datos externa ni agentes.
- Monitorización de servidores Linux en infraestructura autoalojada
- Detección temprana de cuellos de botella de recursos (CPU, memoria, disco)
- Análisis de consumo de archivos y directorios mediante exploración del sistema de archivos del host
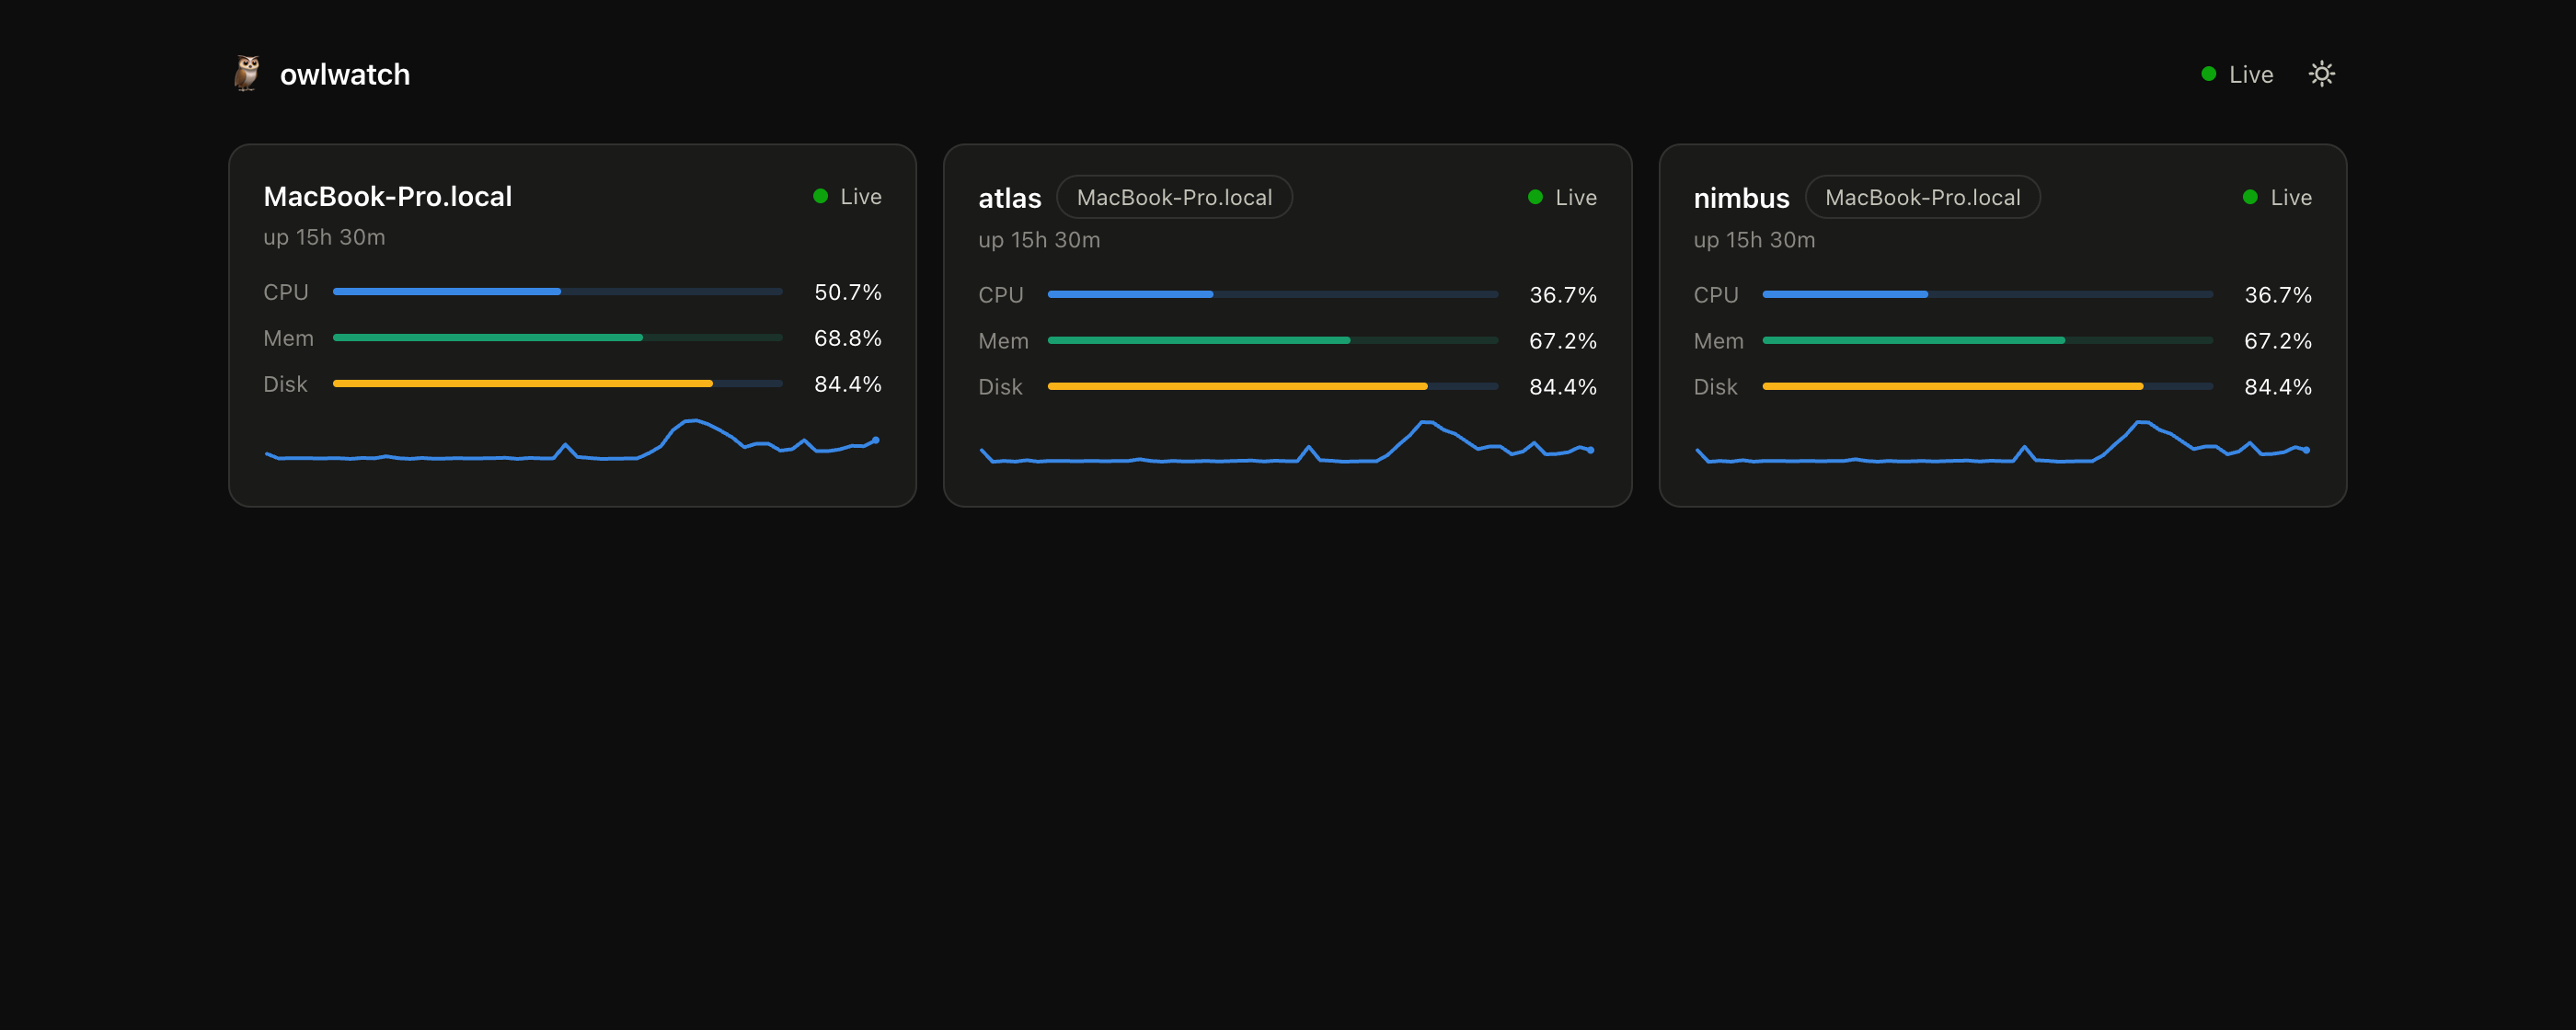
- Gestión de flotas multi-servidor mediante modo hub con federación entre instancias
- Alertas por email cuando se superan umbrales configurables de CPU o memoria
- Arquitectura single-binary en Go con UI React embebida, sin dependencias externas
- Historial persistente en SQLite que sobrevive a reinicios del contenedor
- Soporte nativo para GPU NVIDIA vía nvidia-smi dentro del contenedor
- Modo federación permite crear dashboard centralizado de flota multi-servidor
- Seguridad por token opcional y soporte para reverse proxy con TLS externo
- Ejecuta como usuario nonroot con filesystem read-only y capacidades reducidas
- Solo compatible con hosts Linux; Docker Desktop en macOS/Windows monitorea la VM de Docker, no el hardware físico
- Soporte GPU limitado a NVIDIA en versión 1; AMD, Intel y Apple GPUs no compatibles
- No incluye TLS nativo; requiere reverse proxy o VPN para exposición pública segura
- Token de autenticación via texto plano si se configura OWLWATCH_TOKEN sin TLS
- Requiere mounts read-only específicos del host (/proc, /sys, /etc) para métricas precisas
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue recomendado en Linux con Docker. Usar OWLWATCH_BIND=0.0.0.0 y OWLWATCH_TOKEN para exposición externa. Configurar reverse proxy (nginx/Caddy) que termine TLS antes de exponer el puerto 8080. Para flotas, designar un hub con OWLWATCH_PEERS configurado. No usar en Docker Desktop macOS/Windows. Verificar mounts read-only en /proc, /sys, /etc y / para métricas del host.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.