
osprey
Herramienta de visibilidad y troubleshooting en tiempo real para redes OSPF, IS-IS, EIGRP, BGP, MPLS y EVPN. Interfaz web sin agentes en routers que centraliza topología, tráfico e historia para investigar incidencias y simular cambios antes de aplicarlos.
Ficha actualizada 27 sept 2026, 19:11 · upstream 27 sept 2026, 18:45 · release v1.4.6
Qué es osprey
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
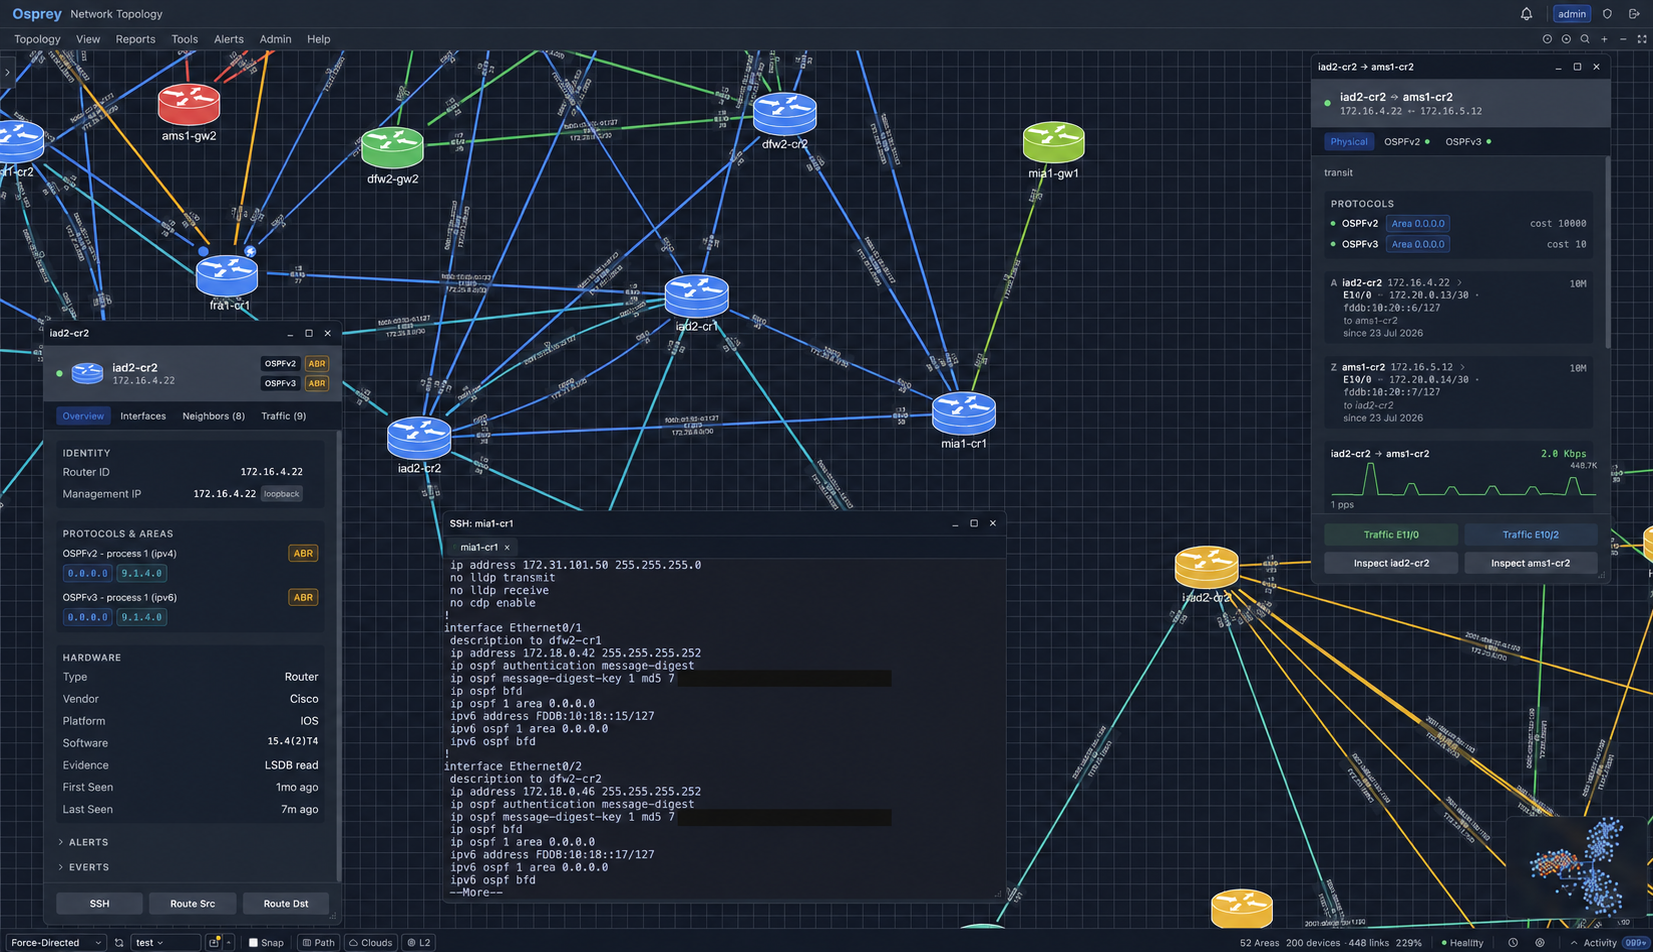
Osprey es una plataforma de visibilidad de red que centraliza datos de topología, rutas y tráfico en una interfaz web unificada. Soporta protocolos IGP como OSPF e IS-IS, así como BGP, MPLS y EVPN, recolectando información mediante GRE, SNMP o exportaciones BMP/BGP-LS sin instalar agentes en los routers.
La arquitectura utiliza Next.js y Node.js para la aplicación, con PostgreSQL y Elasticsearch para almacenamiento y NATS para mensajería. Permite analizar rutas hop-by-hop, visualizar cambios históricos (Time Travel) y superponer servicios L2 sobre la topología IGP. Es ideal para ingenieros de red que necesitan contexto compartido sin tocar el plano de control de los dispositivos directamente.
El despliegue se realiza mediante paquetes .deb para Debian 12+ o Ubuntu 24.04+, gestionados por systemd con certificados TLS auto-generados. Ofrece una evaluación gratuita hasta 32 dispositivos, escalable con licencias profesionales. La herramienta actúa como observador pasivo en la mayoría de los casos, aunque algunos métodos de recolección (como GRE) requieren configuración específica en los routers para mantener adjacencias.
- Investigar outages comparando estados antes y después mediante Time Travel
- Simular fallos o cambios de métricas para evaluar impacto sin afectar la red
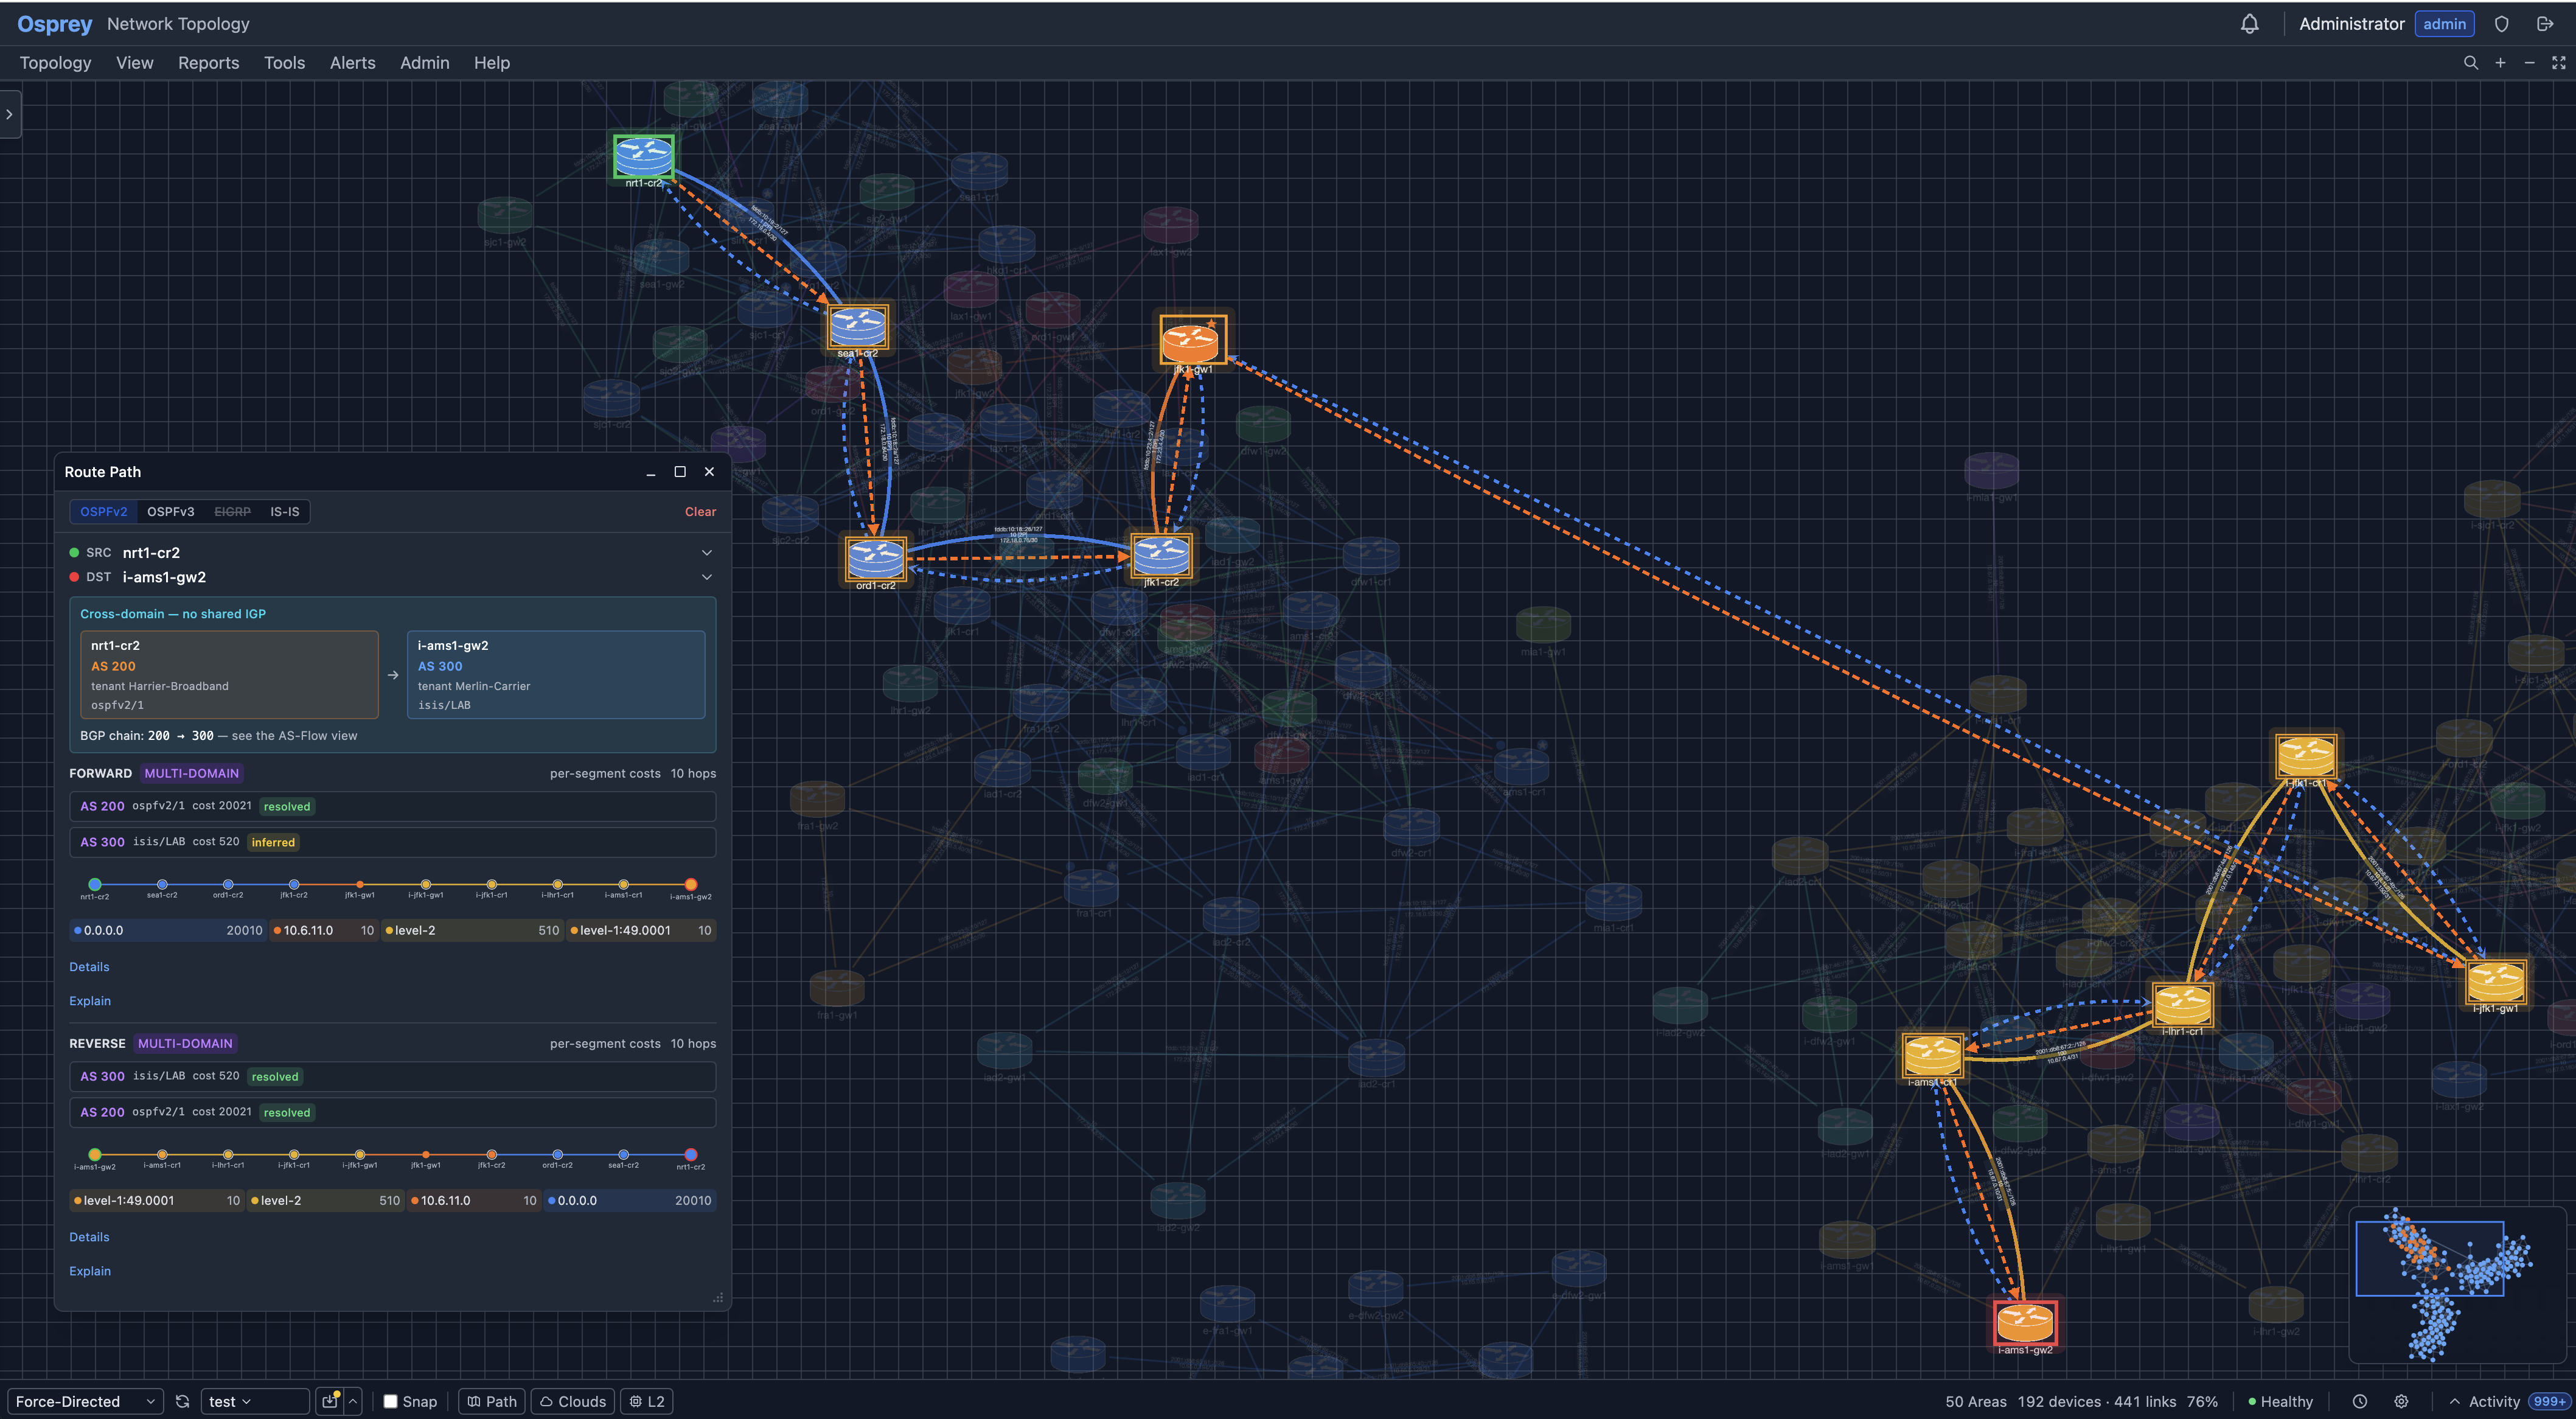
- Seguir rutas end-to-end a través de dominios OSPF, BGP e IS-IS en una sola vista
- Monitorizar tráfico por interfaz con alertas de congestión y errores SNMP
- Visualizar topología L2 (LLDP/CDP) superpuesta sobre la estructura IGP
- Interfaz interactiva con paneles flotantes para comparar dispositivos y enlaces
- Soporte nativo para múltiples protocolos (OSPFv2/v3, IS-IS, EIGRP, BGP)
- Análisis de ruta hop-by-hop con evidencia por router disponible
- Capacidad de exportar topología a Visio (.vsdx) y formatos gráficos
- La evaluación gratuita limita el monitoreo a 32 dispositivos activos
- La cobertura de rutas depende de la configuración SNMP, GRE o BMP en los routers
- El análisis de ruta no garantiza entrega de paquetes ni prueba de conectividad real
- Algunos protocolos requieren adjacencias directas (GRE) visibles en la red
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar el paquete .deb más reciente verificando SHA256SUMS. Requiere PostgreSQL, NATS y nginx como dependencias. El sistema genera automáticamente certificados TLS auto-firmados al primer inicio. Soporta bare metal, VMs o contenedores Proxmox LXC.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.