
opentaint
Motor de análisis de taint formal open source para seguridad de aplicaciones, diseñado para la era de la IA. Combina análisis estático interprocedural con agentes de IA para automatizar flujos de trabajo de seguridad sin consumir tokens en cada escaneo.
Ficha actualizada 23 sept 2026, 22:20 · upstream 23 sept 2026, 21:52 · release v0.4.6
Qué es opentaint
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
OpenTaint es un motor de análisis de taint formal y de interprocedural para seguridad de aplicaciones, diseñado específicamente para la era de la inteligencia artificial. Combina capacidades de análisis estático tradicional con agentes de IA para automatizar flujos de trabajo completos de seguridad sin consumir tokens en cada escaneo.
El proyecto está escrito principalmente en Go (Go 1.25+) y tiene soporte para Node.js, Python y C# según el roadmap. Ofrece una alternativa open source a soluciones propietarias como Semgrep Pro y CodeQL, permitiendo auto-hospedaje y personalización completa bajo licencias Apache 2.0 y MIT.
Incluye capacidades de análisis interprocedural formal que detectan flujos de datos no confiables a través de límites de funciones, capas de persistencia, alias y código asíncrono. También integra habilidades para agentes de IA como Codex y Claude Code, permitiendo automatización completa de análisis de seguridad.
- Análisis de taint formal para aplicaciones Spring Boot y Java
- Automatización de análisis de seguridad con agentes de IA (Codex, Claude Code)
- Integración en pipelines CI/CD mediante GitHub Actions o GitLab CI
- Descubrimiento de superficies de ataque y generación de reglas personalizadas
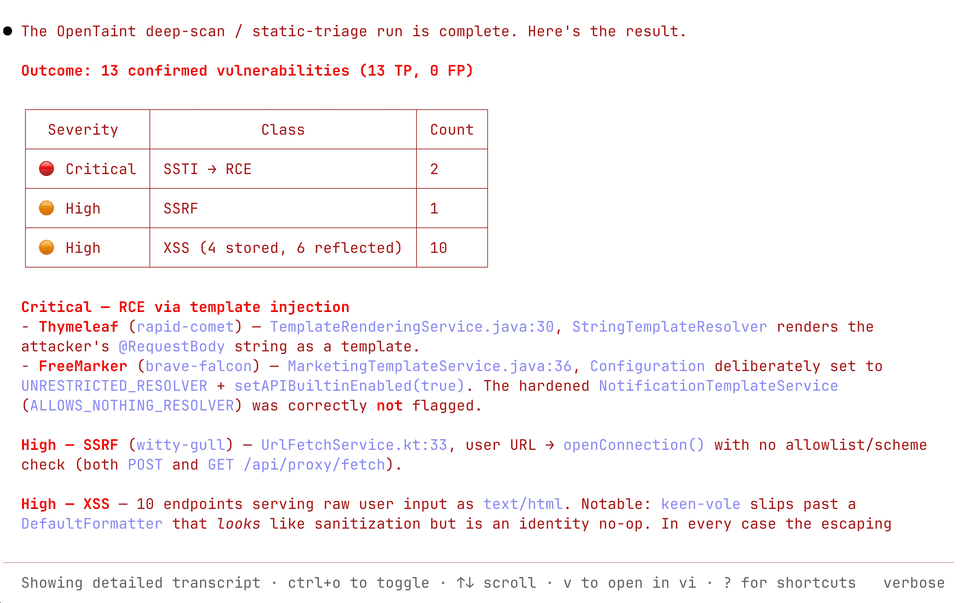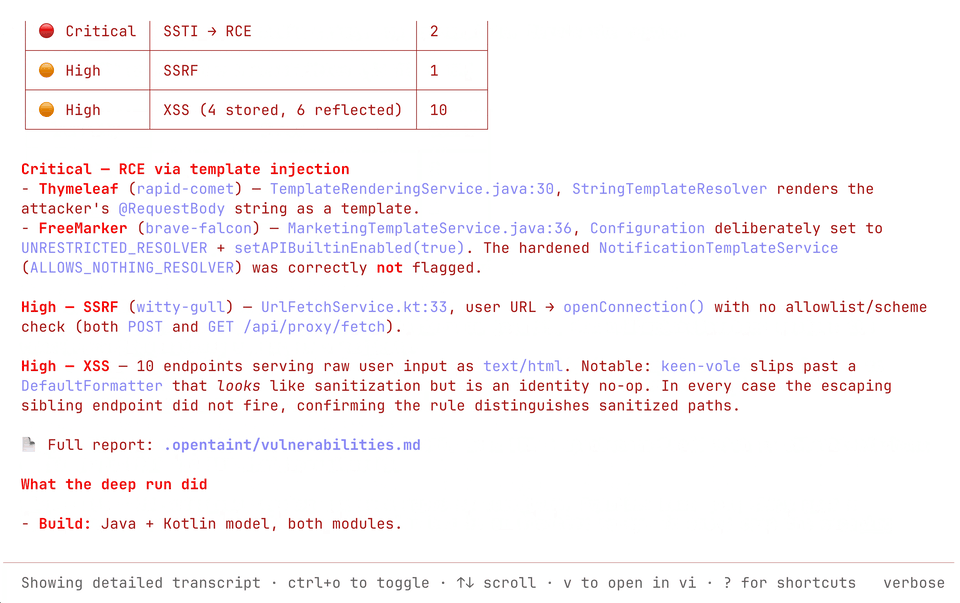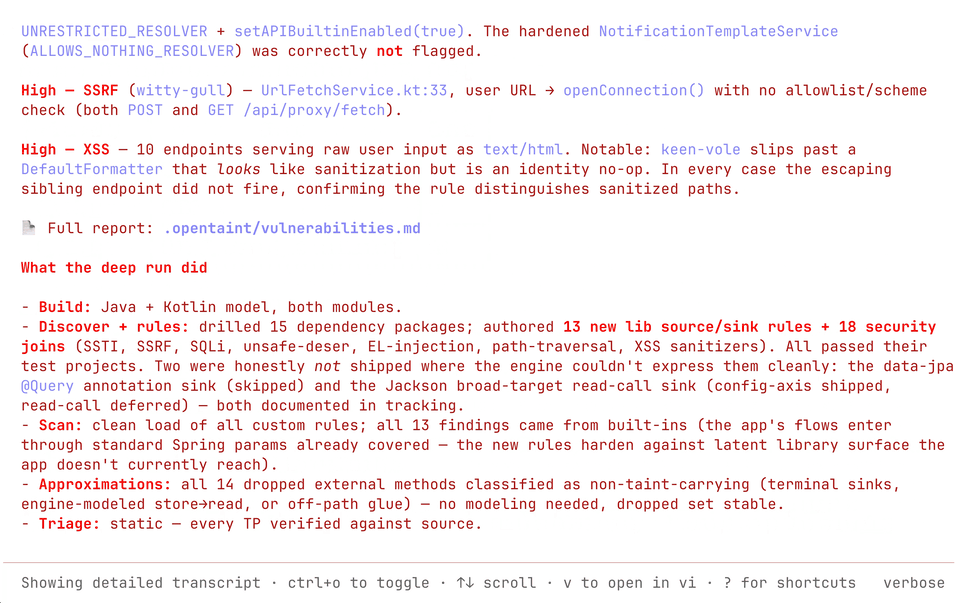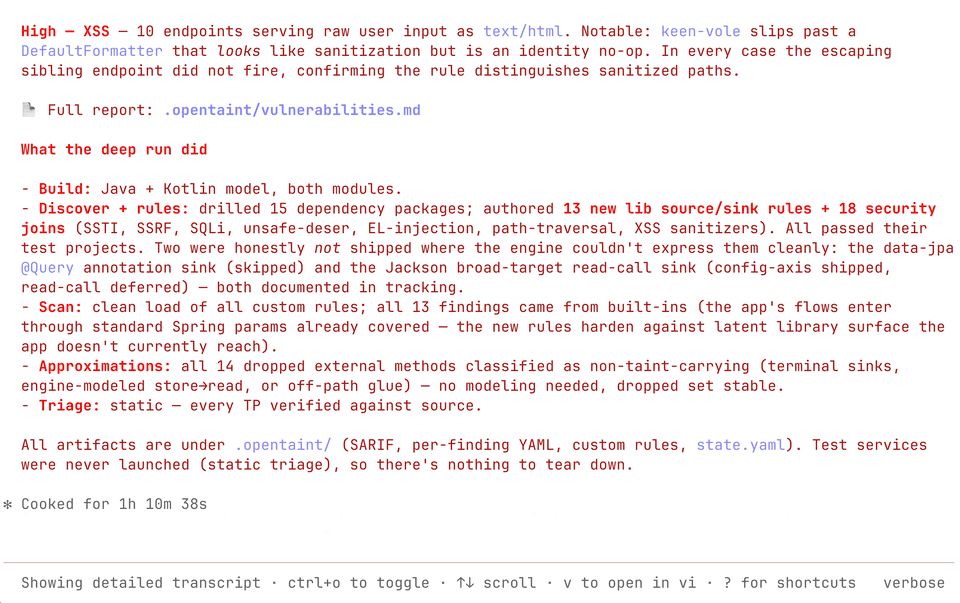
- Triaje automatizado de hallazgos de vulnerabilidades
- Análisis interprocedural formal que detecta flujos de datos no confiables a través de límites de funciones
- Alternativa open source a Semgrep Pro y CodeQL bajo licencias Apache 2.0 y MIT
- Integración con agentes de IA como Codex y Claude Code para automatización de seguridad
- Soporte nativo para múltiples lenguajes: Java, Kotlin, Spring Boot, Python, Go, C#, JavaScript, TypeScript
- No incluye Dockerfile ni compose file en el repositorio actual (según análisis técnico)
- Requiere instalación manual o uso de npx/npm para ejecución local
- La complejidad se clasifica como MEDIA, lo que implica curva de aprendizaje moderada
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.


Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar el script de instalación oficial para Linux/macOS/Windows. O ejecutar vía Docker con la imagen ghcr.io/seqra/opentaint:latest. Configurar variables de entorno según necesidades específicas del proyecto. Integrar en pipelines CI/CD mediante GitHub Actions o GitLab CI templates disponibles en el repositorio.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.