
OpenSRE
Plataforma SRE auto-alojada impulsada por IA que investiga incidentes de producción automáticamente. Combina memoria episódica, grafo de conocimiento Neo4j y 51 habilidades para integraciones como Datadog, Grafana y Kubernetes.
Ficha actualizada 24 sept 2026, 8:05 · upstream 24 sept 2026, 7:47 · release v1.2.7
Qué es OpenSRE
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
OpenSRE es una plataforma de ingeniería de confiabilidad (SRE) impulsada por inteligencia artificial diseñada para investigar incidentes de producción de forma autónoma. A diferencia de las soluciones comerciales cerradas, esta herramienta está construida sobre tecnologías open source como Next.js, FastAPI y Neo4j, permitiendo un despliegue completo en infraestructuras propias bajo licencia Apache 2.0.
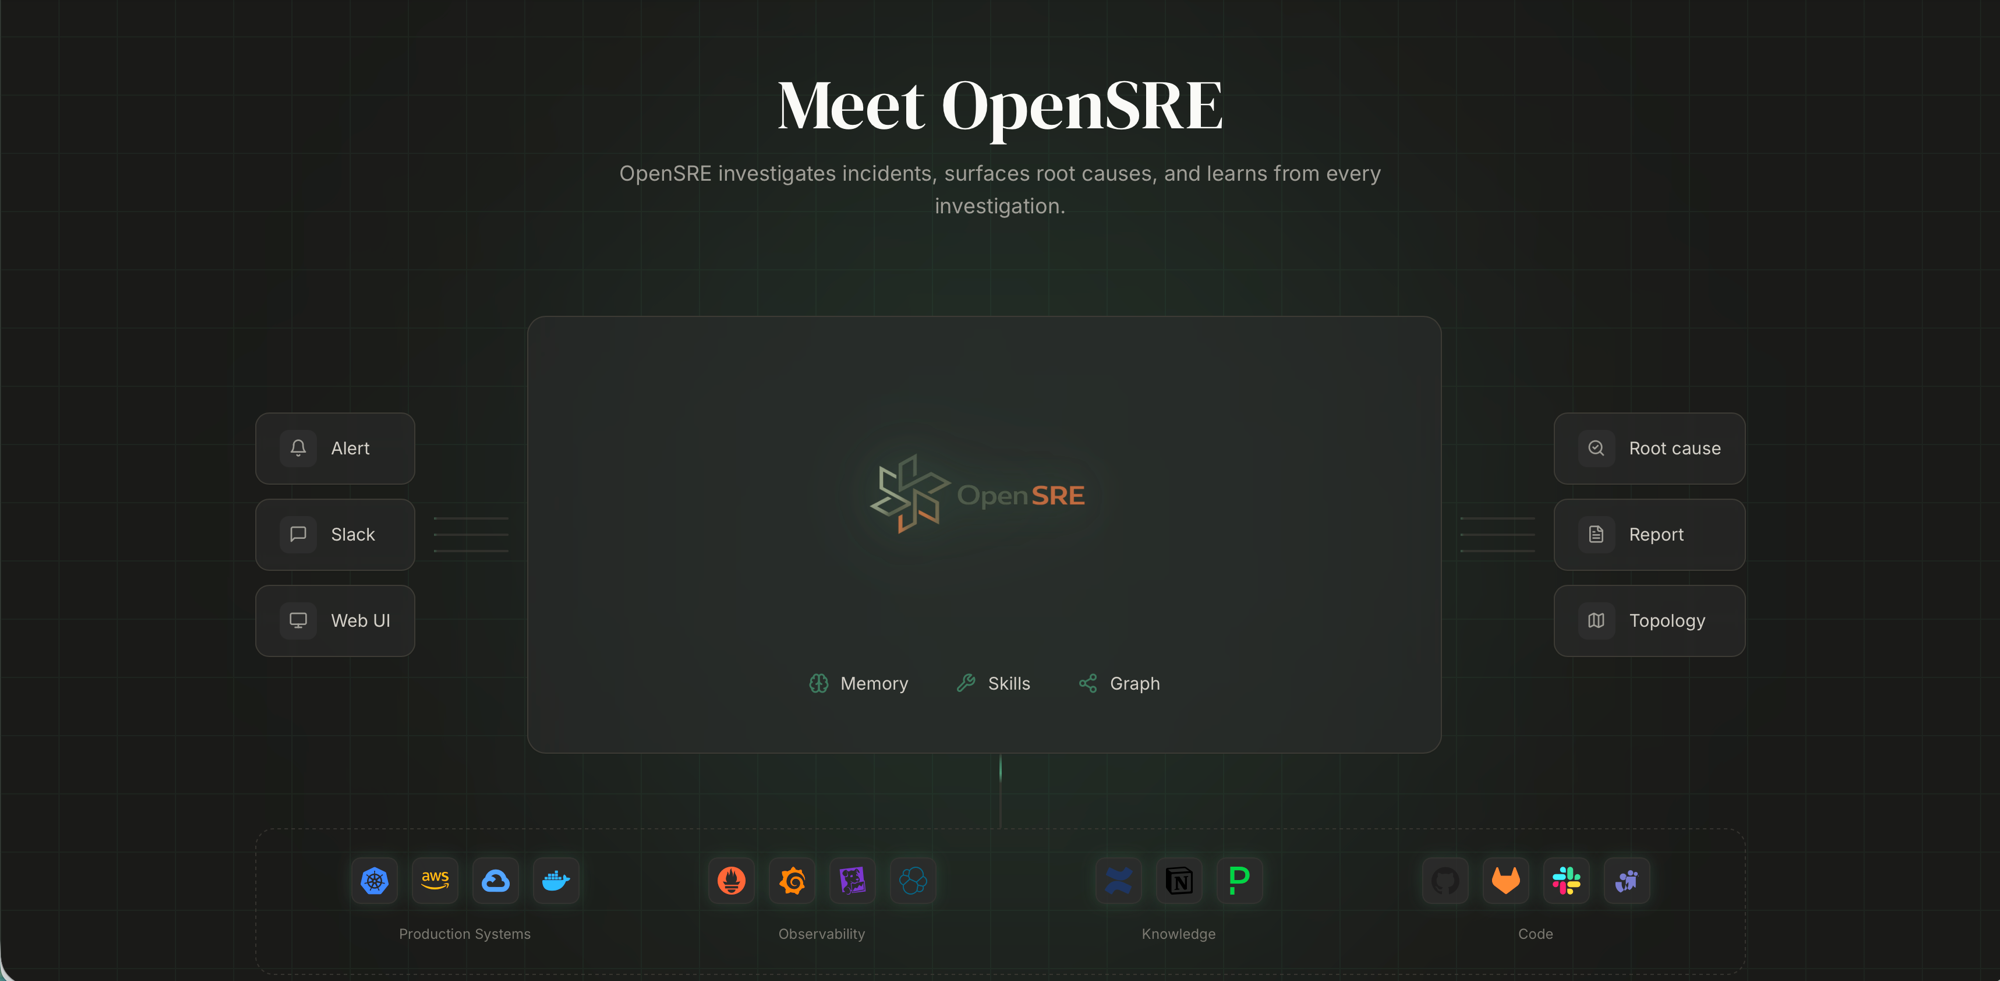
El sistema se basa en tres pilares fundamentales: memoria episódica para recordar investigaciones pasadas y soluciones aplicadas, un grafo de conocimiento que mapea dependencias de servicios y radio de explosión, y una suite de habilidades productivas que conecta con observabilidad y herramientas de orquestación existentes. Esto permite a los equipos responder más rápido sin reemplazar su stack tecnológico actual.
La arquitectura soporta múltiples proveedores de LLM por defecto con Anthropic, pero incluye soporte para OpenAI, Gemini y otros mediante LiteLLM. Ofrece integración nativa con Slack y Microsoft Teams para recibir alertas directamente en canales de comunicación habituales, además de una consola web completa para gestionar investigaciones y configuración.
- Investigación automática de incidentes críticos en producción utilizando datos históricos almacenados en memoria episódica.
- Análisis de impacto en la infraestructura mediante el grafo de conocimiento Neo4j antes de ejecutar acciones correctivas.
- Integración directa con Slack y Microsoft Teams para recibir alertas y ejecutar investigaciones sin salir del flujo de trabajo habitual.
- Pruebas de inyección de fallos (fault injection) en entornos EKS o Kind para validar la capacidad de diagnóstico del sistema.
- Gestión centralizada de configuraciones y episodios de investigación a través de la consola web con soporte SSO de Microsoft Entra.
- Memoria episódica persistente en Neo4j que permite recuperar soluciones pasadas aplicables a incidentes similares.
- Grafo de conocimiento para entender dependencias de servicios y calcular el radio de explosión antes de actuar.
- 51 habilidades productivas predefinidas para integraciones con Datadog, Grafana, PagerDuty, Kubernetes y AWS.
- Licencia Apache 2.0 que permite uso comercial y modificación sin restricciones legales significativas.
- Soporte nativo para autenticación SSO de Microsoft Entra ID en la consola web.
- Arquitectura agnóstica a proveedores de LLM mediante el proxy opcional LiteLLM.
- El modo local-dev (make dev) no está diseñado para exposición en red pública; requiere hardening antes de producción.
- Dependencia obligatoria de Docker Desktop o equivalente para ejecutar los servicios y volúmenes de datos.
- Complejidad alta (HIGH) que exige conocimientos avanzados de SRE y gestión de infraestructura.
- Requiere configuración manual de variables de entorno como ANTHROPIC_API_KEY en el archivo .env.
- La memoria episódica depende de la base de datos Neo4j, lo que añade una capa de dependencia externa.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue inicial requiere Docker Desktop o equivalente. Copiar .env.example a .env y añadir claves API antes de ejecutar make dev. Para producción, leer SECURITY.md sobre hardening y evitar modo simple. Portos críticos: 3002 (web), 8080 (agent), 7475/7688 (Neo4j). Requiere 4 núcleos CPU, 8GB RAM y 30GB disco mínimo.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.