
openspine
OpenSpine es una capa de seguridad para agentes de IA que permite delegar responsabilidades verificables mediante un modelo de crecimiento por aprobación, evitando el acceso abierto indiscriminado.
Ficha actualizada 24 sept 2026, 6:34 · upstream 24 sept 2026, 6:17 · release sin release detectada
Qué es openspine
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
OpenSpine es un sistema de IA auto-alojado centrado en la seguridad y la responsabilidad delegada. A diferencia de los agentes tradicionales que operan con acceso amplio, OpenSpine utiliza un runtime que verifica, limita y audita cada acción antes de ejecutarla. El núcleo del sistema es Lyra, un asistente que aprende tareas específicas pero no puede ampliar sus propios permisos sin revisión explícita del propietario.
El enfoque arquitectónico separa la autoridad de ejecución de los modelos generativos. Los trabajadores (workers) reciben tokens de tarea efímeros y contexto limitado, mientras que las credenciales de conectores se mantienen en el runtime central. Esto permite que la autonomía crezca a través de una cadena de delegación: desde tareas puntuales aprobadas hasta responsabilidades rutinarias versionadas y presupuestadas.
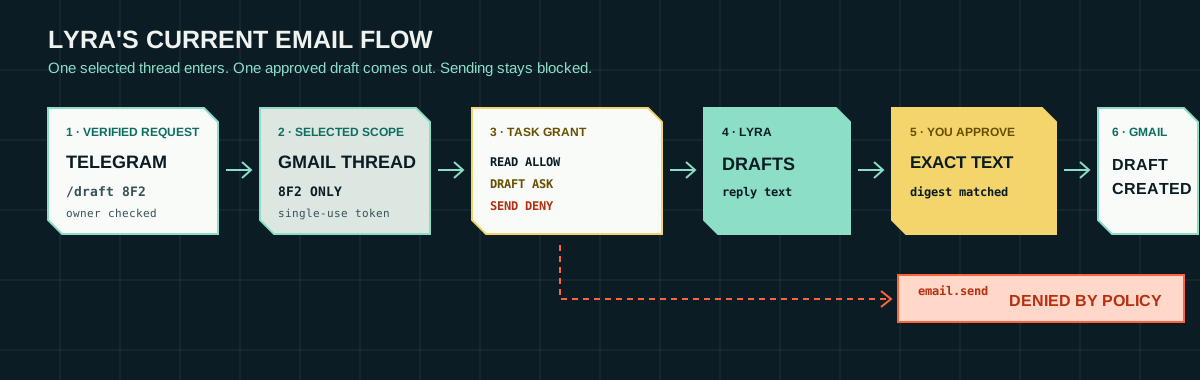
Actualmente en fase Alpha, ofrece capacidades locales de chat y flujos controlados de correo electrónico (Gmail) mediante Telegram. El sistema incluye un modelo de amenazas documentado, pruebas automatizadas para validar las garantías de seguridad y una arquitectura diseñada para evitar que el aprendizaje del rol conlleva automáticamente más permisos.
- Delegación segura de tareas específicas a agentes de IA locales sin riesgo de acceso excesivo.
- Gestión de flujos de trabajo de correo electrónico donde la redacción se aprueba antes del envío.
- Auditoría continua de acciones automatizadas mediante registros inmutables y tokens efímeros.
- Implementación de reglas persistentes (standing rules) con presupuestos y fechas de caducidad.
- Modelo de autoridad separado: los modelos no poseen credenciales, el runtime las gestiona.
- Garantía verificable: cada acción requiere aprobación explícita antes de la ejecución.
- Prevención de ampliación de permisos: el aprendizaje del rol no otorga acceso adicional.
- Auditoría completa: trazabilidad de eventos desde la solicitud hasta la ejecución final.
- Soporte para trabajadores contenidos con tokens de tarea limitados en tiempo y contexto.
- Fase Alpha: la experiencia completa de delegación progresiva aún no está implementada.
- Configuración manual requerida para conectores como Gmail o Telegram (OAuth).
- Herramientas y canales limitados en comparación con plataformas de agentes maduras.
- Dependencia de Docker y configuración de variables de entorno específicas.
- No incluye selector de hilos de correo; requiere ID de hilo copiado manualmente.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere clonación del repositorio, instalación de dependencias (npm ci) y compilación con Rust (cargo build). Se recomienda usar Docker Compose. Inicializar mediante el comando init con una clave de propietario segura. Asegurar que las variables de entorno no contengan tokens de modelos en los workers. Validar la instalación ejecutando scripts de prueba (scripts/check.sh).
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.