
openhermit
OpenHermit es una plataforma open-source para desplegar flotas de agentes de IA como servicios de producción: persistencia duradera, ejecución aislada en sandbox, escalabilidad y canales que ya se usan.
Ficha actualizada 23 sept 2026, 13:07 · upstream 23 sept 2026, 13:04 · release sin release detectada
Qué es openhermit
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
La mayoría de agentes basados en CLI (Claude Code, OpenClaw, Hermes) mantienen su estado en archivos: memorias como markdown, sesiones como JSONL, habilidades como carpetas, secretos como dotfiles. Esto funciona bien para un solo humano en una máquina, pero colapsa cuando se necesita un agente plataforma interno para un equipo, o un SaaS donde cada cliente recibe su propio agente, o un swarm de roles especializados. OpenHermit hace una sola decisión fundamental: separar el estado interno del externo.
El estado interno —sesiones, memorias, instrucciones, habilidades, servidores MCP, horarios, secretos, usuarios— vive en PostgreSQL, escopado por agent_id. El estado externo —los archivos de trabajo que está trabajando un agente actual— vive en una sandbox por agente: contenedor Docker autocontenido o un proveedor de sandbox como E2B o Daytona.
Una vez centralizado el estado interno, las operaciones de flota se vuelven triviales: hermit skills enable standup-digest --all (aplica una habilidad a todos los agentes) hermit mcp enable mcp_github --all (agrega un servidor MCP a cada agente) hermit instructions append rules "Nunca compartas PII" --all (propaga una regla a todos) hermit config secrets set OPENROUTER_API_KEY sk-... --agent main (rotación de secreto)
La plataforma soporta múltiples protocolos de transporte: HTTP sync, streaming SSE in-line, SSE duradero y RPC WebSocket.
El estado interno es persistente en PostgreSQL con Drizzle ORM. El estado externo se ejecuta en entornos aislados que pueden ser contenedores Docker locales o provisionadores cloud como E2B o Daytona.
- Implementar un agente de investigación de deep research para un equipo de análisis, donde cada agente tiene su propio contexto y memoria compartida por sesión
- Crear un SaaS que ofrezca a cada cliente un agente personalizado con sus propios secretos (API keys), sesiones y preferencias
- Desplegar un swarm de agentes especializados (analista financiero, analista legal, analista médico) donde cada uno ejecuta en su propia sandbox aislada pero comparte estado interno
- Automatizar flotas de agentes para tareas repetitivas como validación de datos, extracción de información y generación de reportes con seguridad de secretos
- Implementar un sistema de chatbots empresariales escalables que permitan roles distintos (admin, user, guest) con permisos diferenciados en cada canal
- Separación clara entre estado interno (persistente en PostgreSQL por agent_id) y estado externo (sandbox aislado: Docker, E2B o Daytona)
- Control de gateway único que gestiona el ciclo de vida de los agentes sin necesidad de orquestación
- Soporte para múltiples protocolos de transporte (HTTP sync, SSE in-line, SSE duradero, WebSocket RPC)
- Sistema de habilidades y servidores MCP centralizados con auditoría unificada
- Multi-protocolo de comunicación: HTTP, streaming, durable y WebSocket
- Configuración de modelos locales vía endpoints personalizados sin necesidad de instalar modelos en el servidor
- Los runs de deep research son intensivos en modelo; se recomiendan claves pagas o cuentas topadas para evitar errores de cuota (429)
- Las búsquedas web no soportan archivos adjuntos ni MCP aún
- La extracción de información requiere un contexto de al menos 64k tokens para mantener calidad, lo que puede ser costoso en modelos locales
- Los runs de investigación son model-intensive y pueden tardar horas en hardware limitado; los contenedores cloud reducen este tiempo drásticamente
- La plataforma no soporta múltiples agentes concurrentes por sesión (solo uno a la vez)
- El estado externo se ejecuta en entornos aislados, lo que puede generar costos adicionales de infraestructura
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

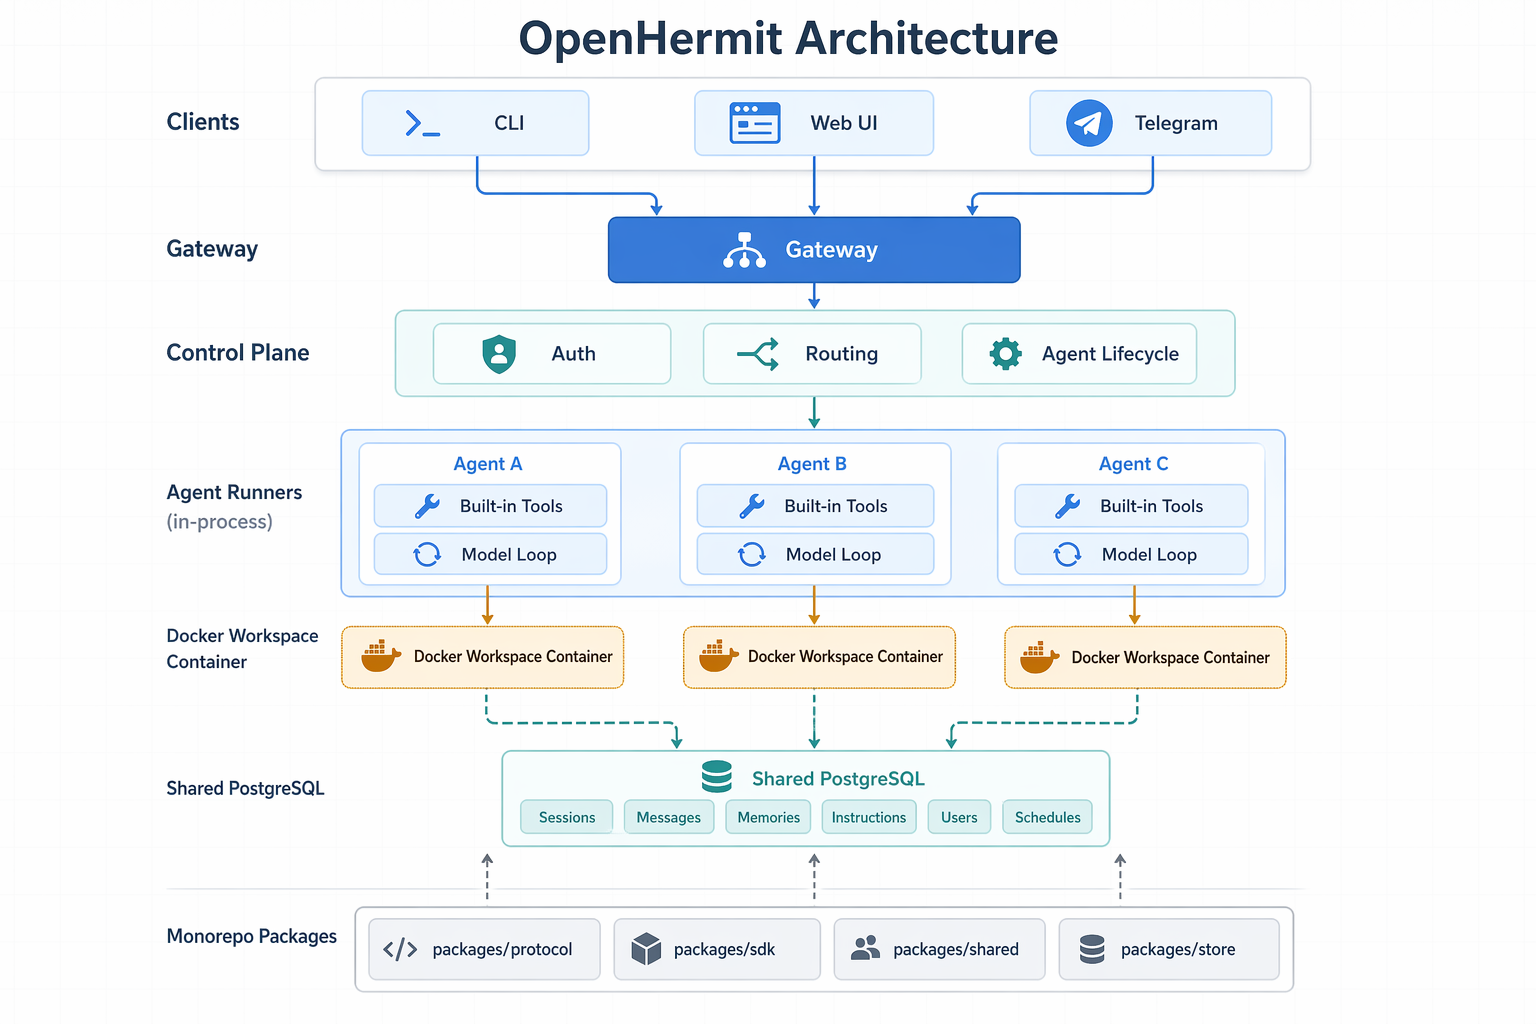
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instala con `npm install -g openhermit` para obtener tanto hermit como openhermit,Despliega localmente con `git clone https://github.com/HCF-S/openhermit.git && cd openhermit && npm install`,Configura DATABASE_URL, GATEWAY_ADMIN_TOKEN y GATEWAY_JWT_SECRET antes de iniciar el gateway,Inicia el gateway en un puerto distinto al del web app (por defecto 4000 para el gateway y 4310 para el web),Usa `hermit status` y `hermit doctor` para verificar la salud de la plataforma,Para producción, considera usar contenedores Docker en lugar de Dockerfiles por su consistencia,Configura secretos con hermit config secrets set KEY sk-... --agent <id> o --all,La documentación completa está disponible en docs/ y el CLI se referencea en docs/cli.md
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.