
open-source-tracker
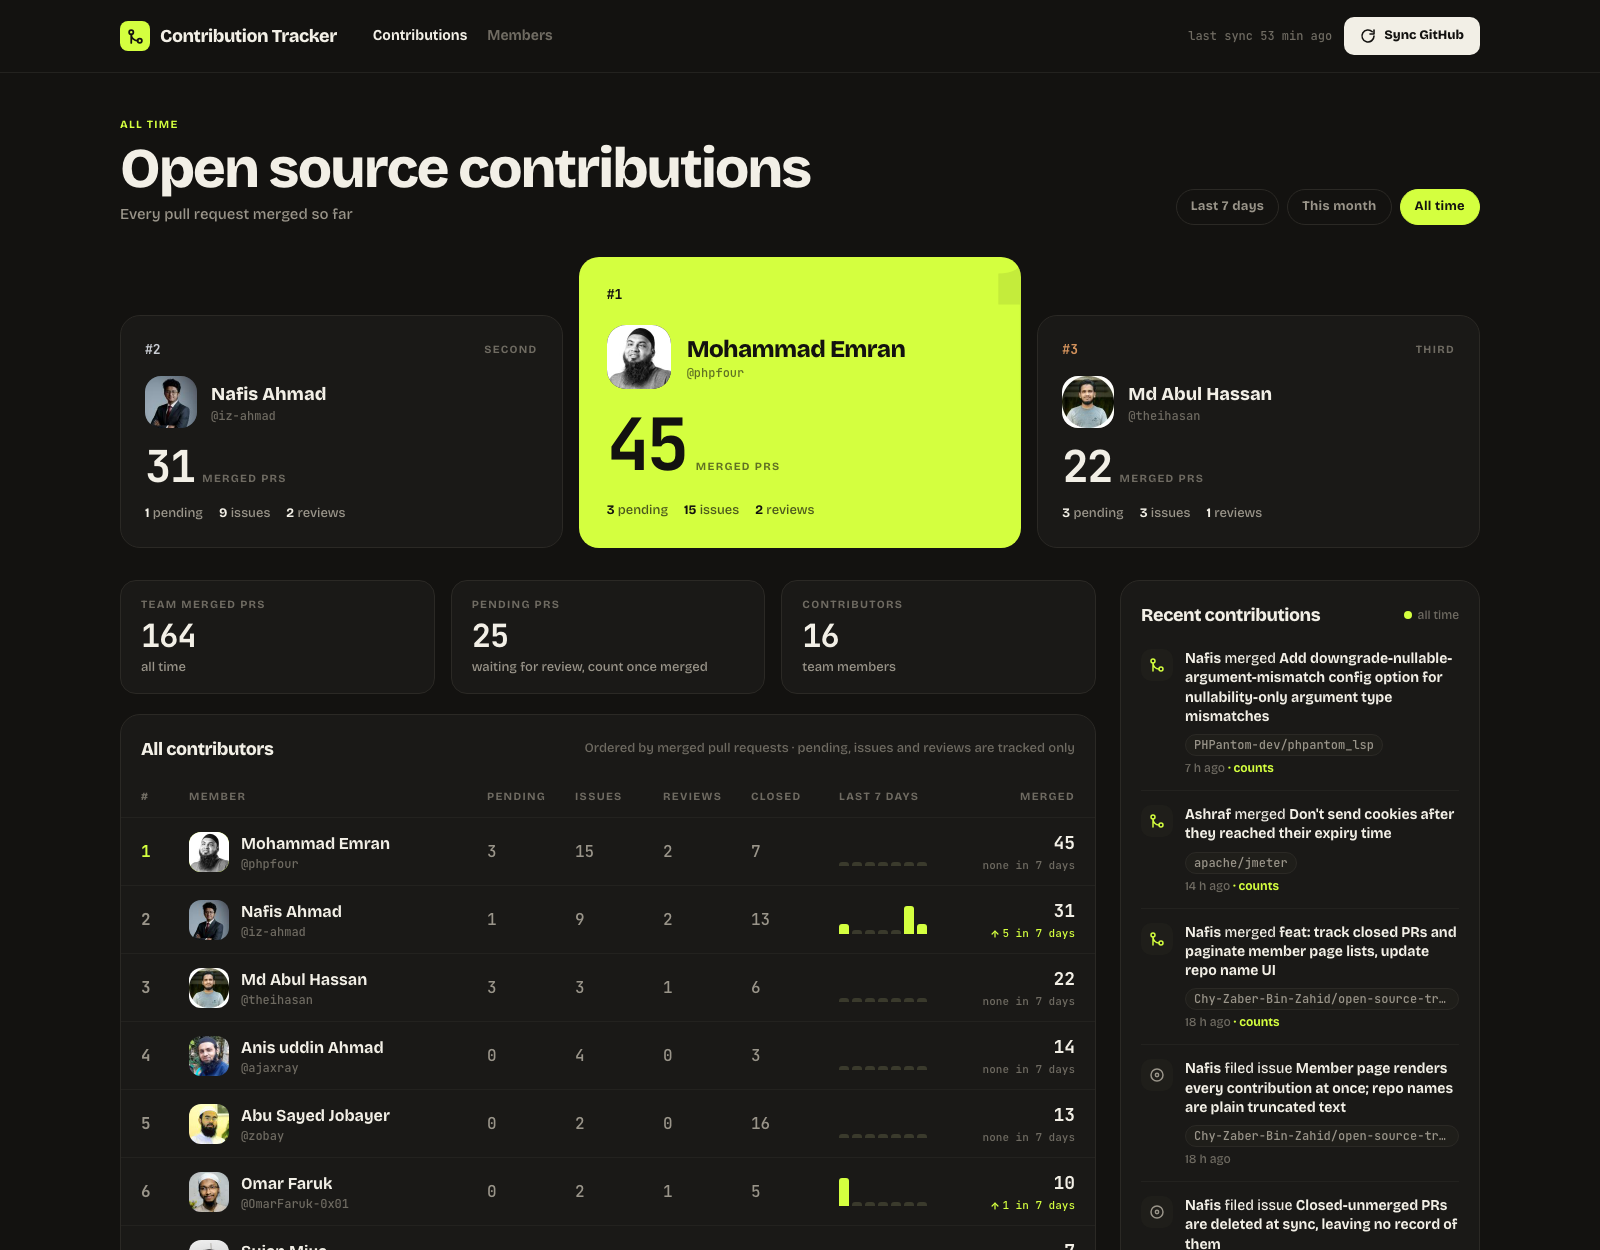
Open Source Tracker es una herramienta de autoalojamiento que rastrea las contribuciones open source de un equipo, ordenadas por PRs fusionados. Utiliza Next.js 16 + Postgres con Docker Compose, sin ORM ni autenticación externa.
Ficha actualizada 23 sept 2026, 10:35 · upstream 23 sept 2026, 10:13 · release sin release detectada
Qué es open-source-tracker
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
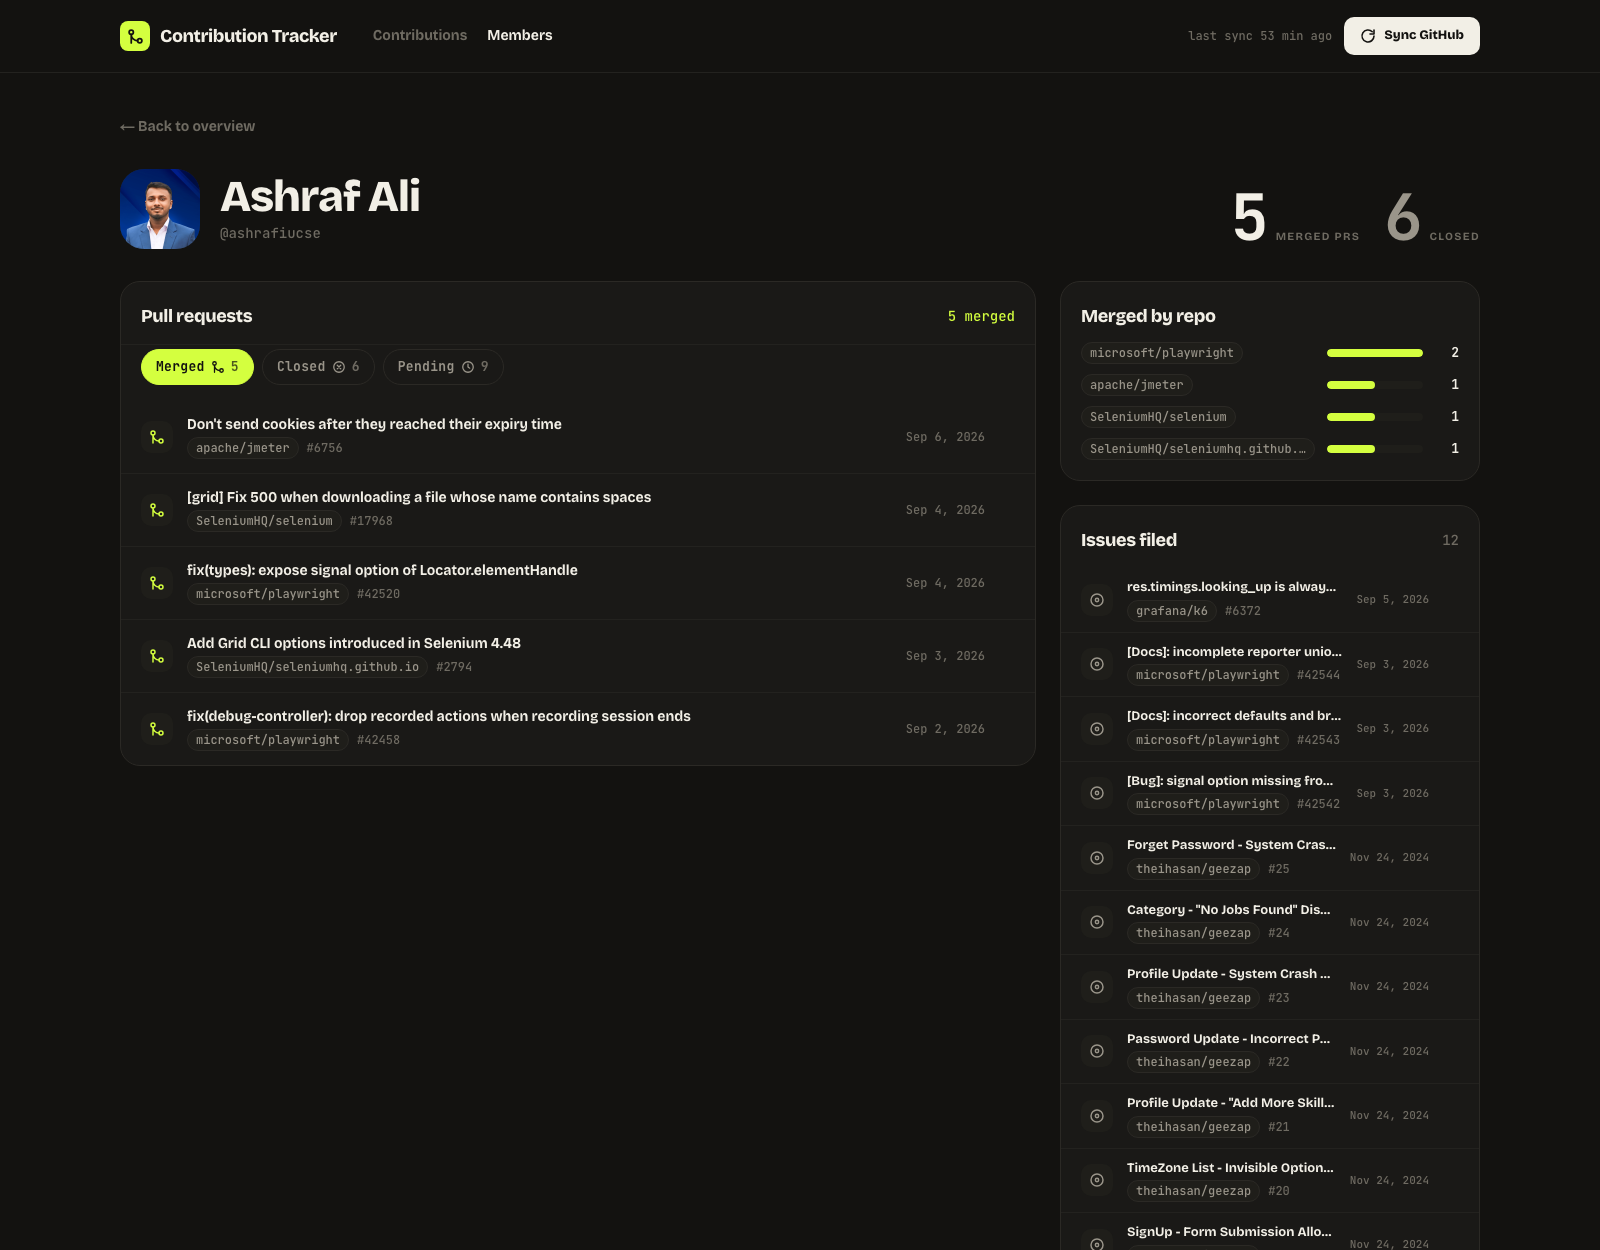
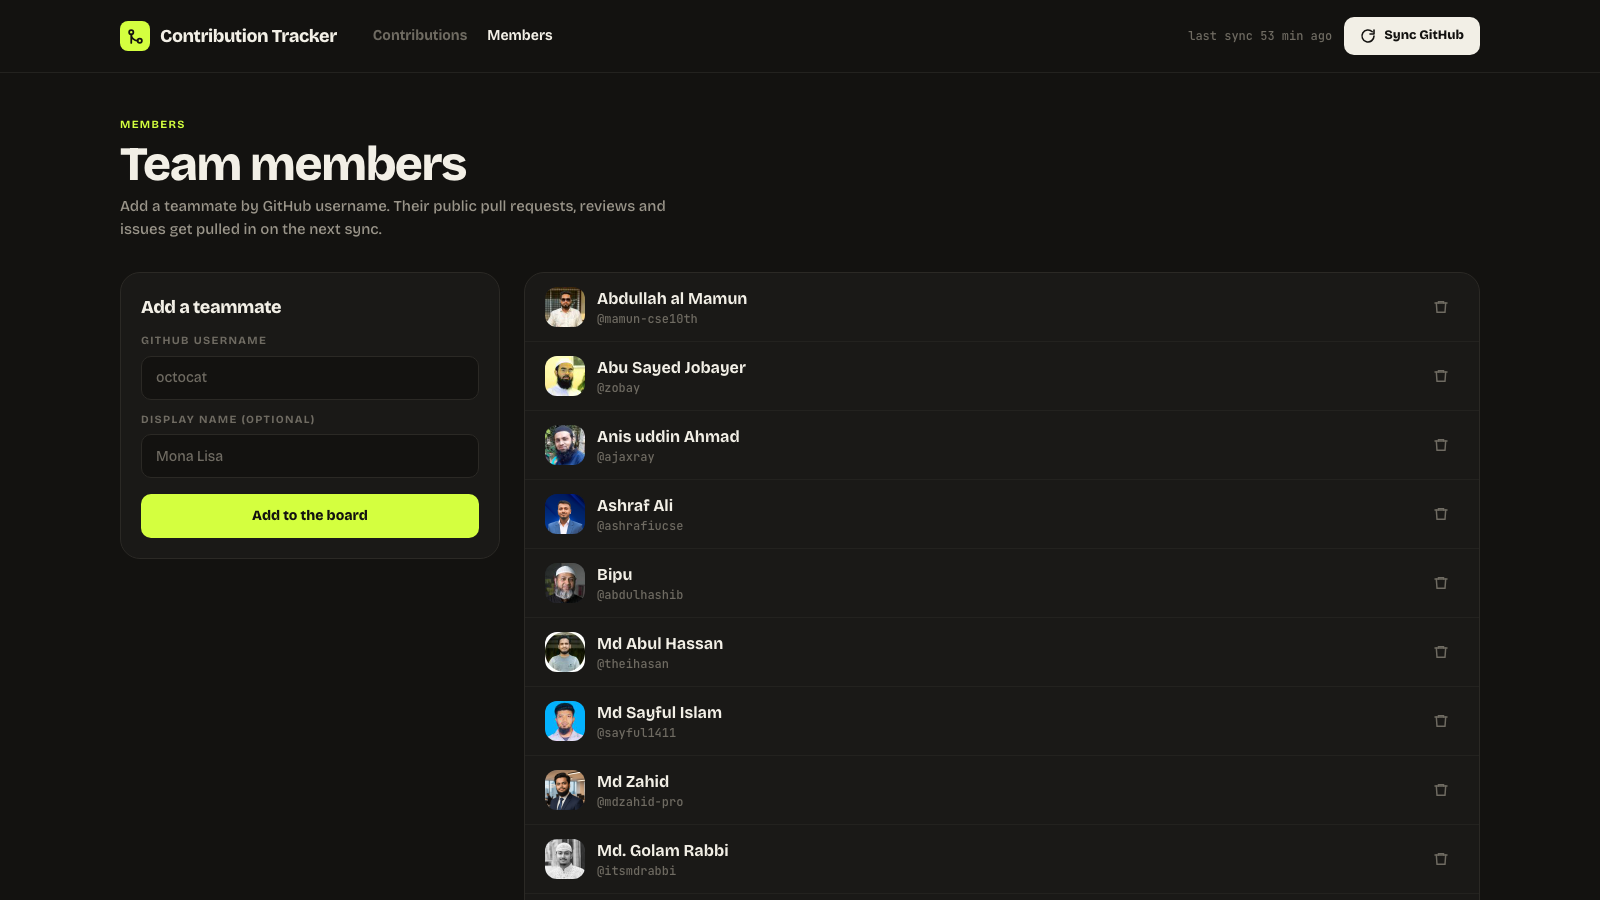
Esta herramienta permite a los equipos visualizar y registrar sus contribuciones a proyectos open source. Funciona mediante una búsqueda en la API de GitHub que extrae actividad pública (PRs, issues, reviews) y almacena en PostgreSQL. Ordena automáticamente los miembros por número de PR fusionados en el último período seleccionado (últimas 7 días, este mes o todo el tiempo). Incluye un panel de control con pestañas para ver listas de contribuciones paginadas, páginas individuales por miembro y estadísticas del equipo.
- Rastrear las contribuciones open source de un equipo de desarrollo
- Visualizar el historial de PRs fusionados por miembros en tiempo real
- Monitorear la actividad de repositorios específicos (ej. laravel/framework)
- Generar reportes mensuales de contribuciones del equipo
- Identificar a los miembros más activos en proyectos open source
- Funciona con un solo comando Docker Compose, sin necesidad de instalar Node.js o PostgreSQL localmente
- No utiliza ORM ni autenticación externa; se conecta directamente a la API pública de GitHub
- Ordena los miembros por PRs fusionados en el último período seleccionado (7 días, mes o todo el tiempo)
- Permite sincronizar manualmente cada noche a las 2:00 AM según la zona horaria del equipo
- No considera las contribuciones propias de un miembro al ordenar, evitando que proyectos personales inflen el ranking
- Depende de la API pública de GitHub, por lo que puede haber latencia durante picos de tráfico
- Solo muestra PRs fusionados; los PRs pendientes, issues y reviews no afectan al ordenamiento del equipo
- No tiene funcionalidades de autenticación ni gestión de permisos
- La sincronización se ejecuta automáticamente cada 5 minutos (o según configuración), lo que puede generar ruido en la API si el equipo es muy grande
- Los PRs cerrados sin fusionar no afectan al ordenamiento, por lo que pueden perderse a largo plazo
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para usar este proyecto localmente: clona el repositorio y ejecuta `docker compose up --build`. Para producción, se recomienda desplegar en un entorno de producción (Vercel o Docker Swarm). En Vercel, la cron schedule debe configurarse como UTC (ej. `0 2 * * *`), ya que las expresiones cron de Vercel son en tiempo universal. Se recomienda crear una token de GitHub clásico con el permiso `read:org` para evitar problemas de autenticación silenciosa. El archivo `.env` contiene la clave secreta del token y debe guardarse en un entorno de producción, nunca en git.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.