
open-ace
Open ACE es una plataforma autogestionada para gestión de agentes de IA y gobernanza. Unifica múltiples herramientas de codificación (Claude Code, Qwen) en un entorno seguro con control centralizado de claves API, auditoría y flujos de trabajo autónomos impulsados por GitHub Issues.
Ficha actualizada 24 sept 2026, 4:21 · upstream 24 sept 2026, 3:54 · release v1.2.0
Qué es open-ace
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
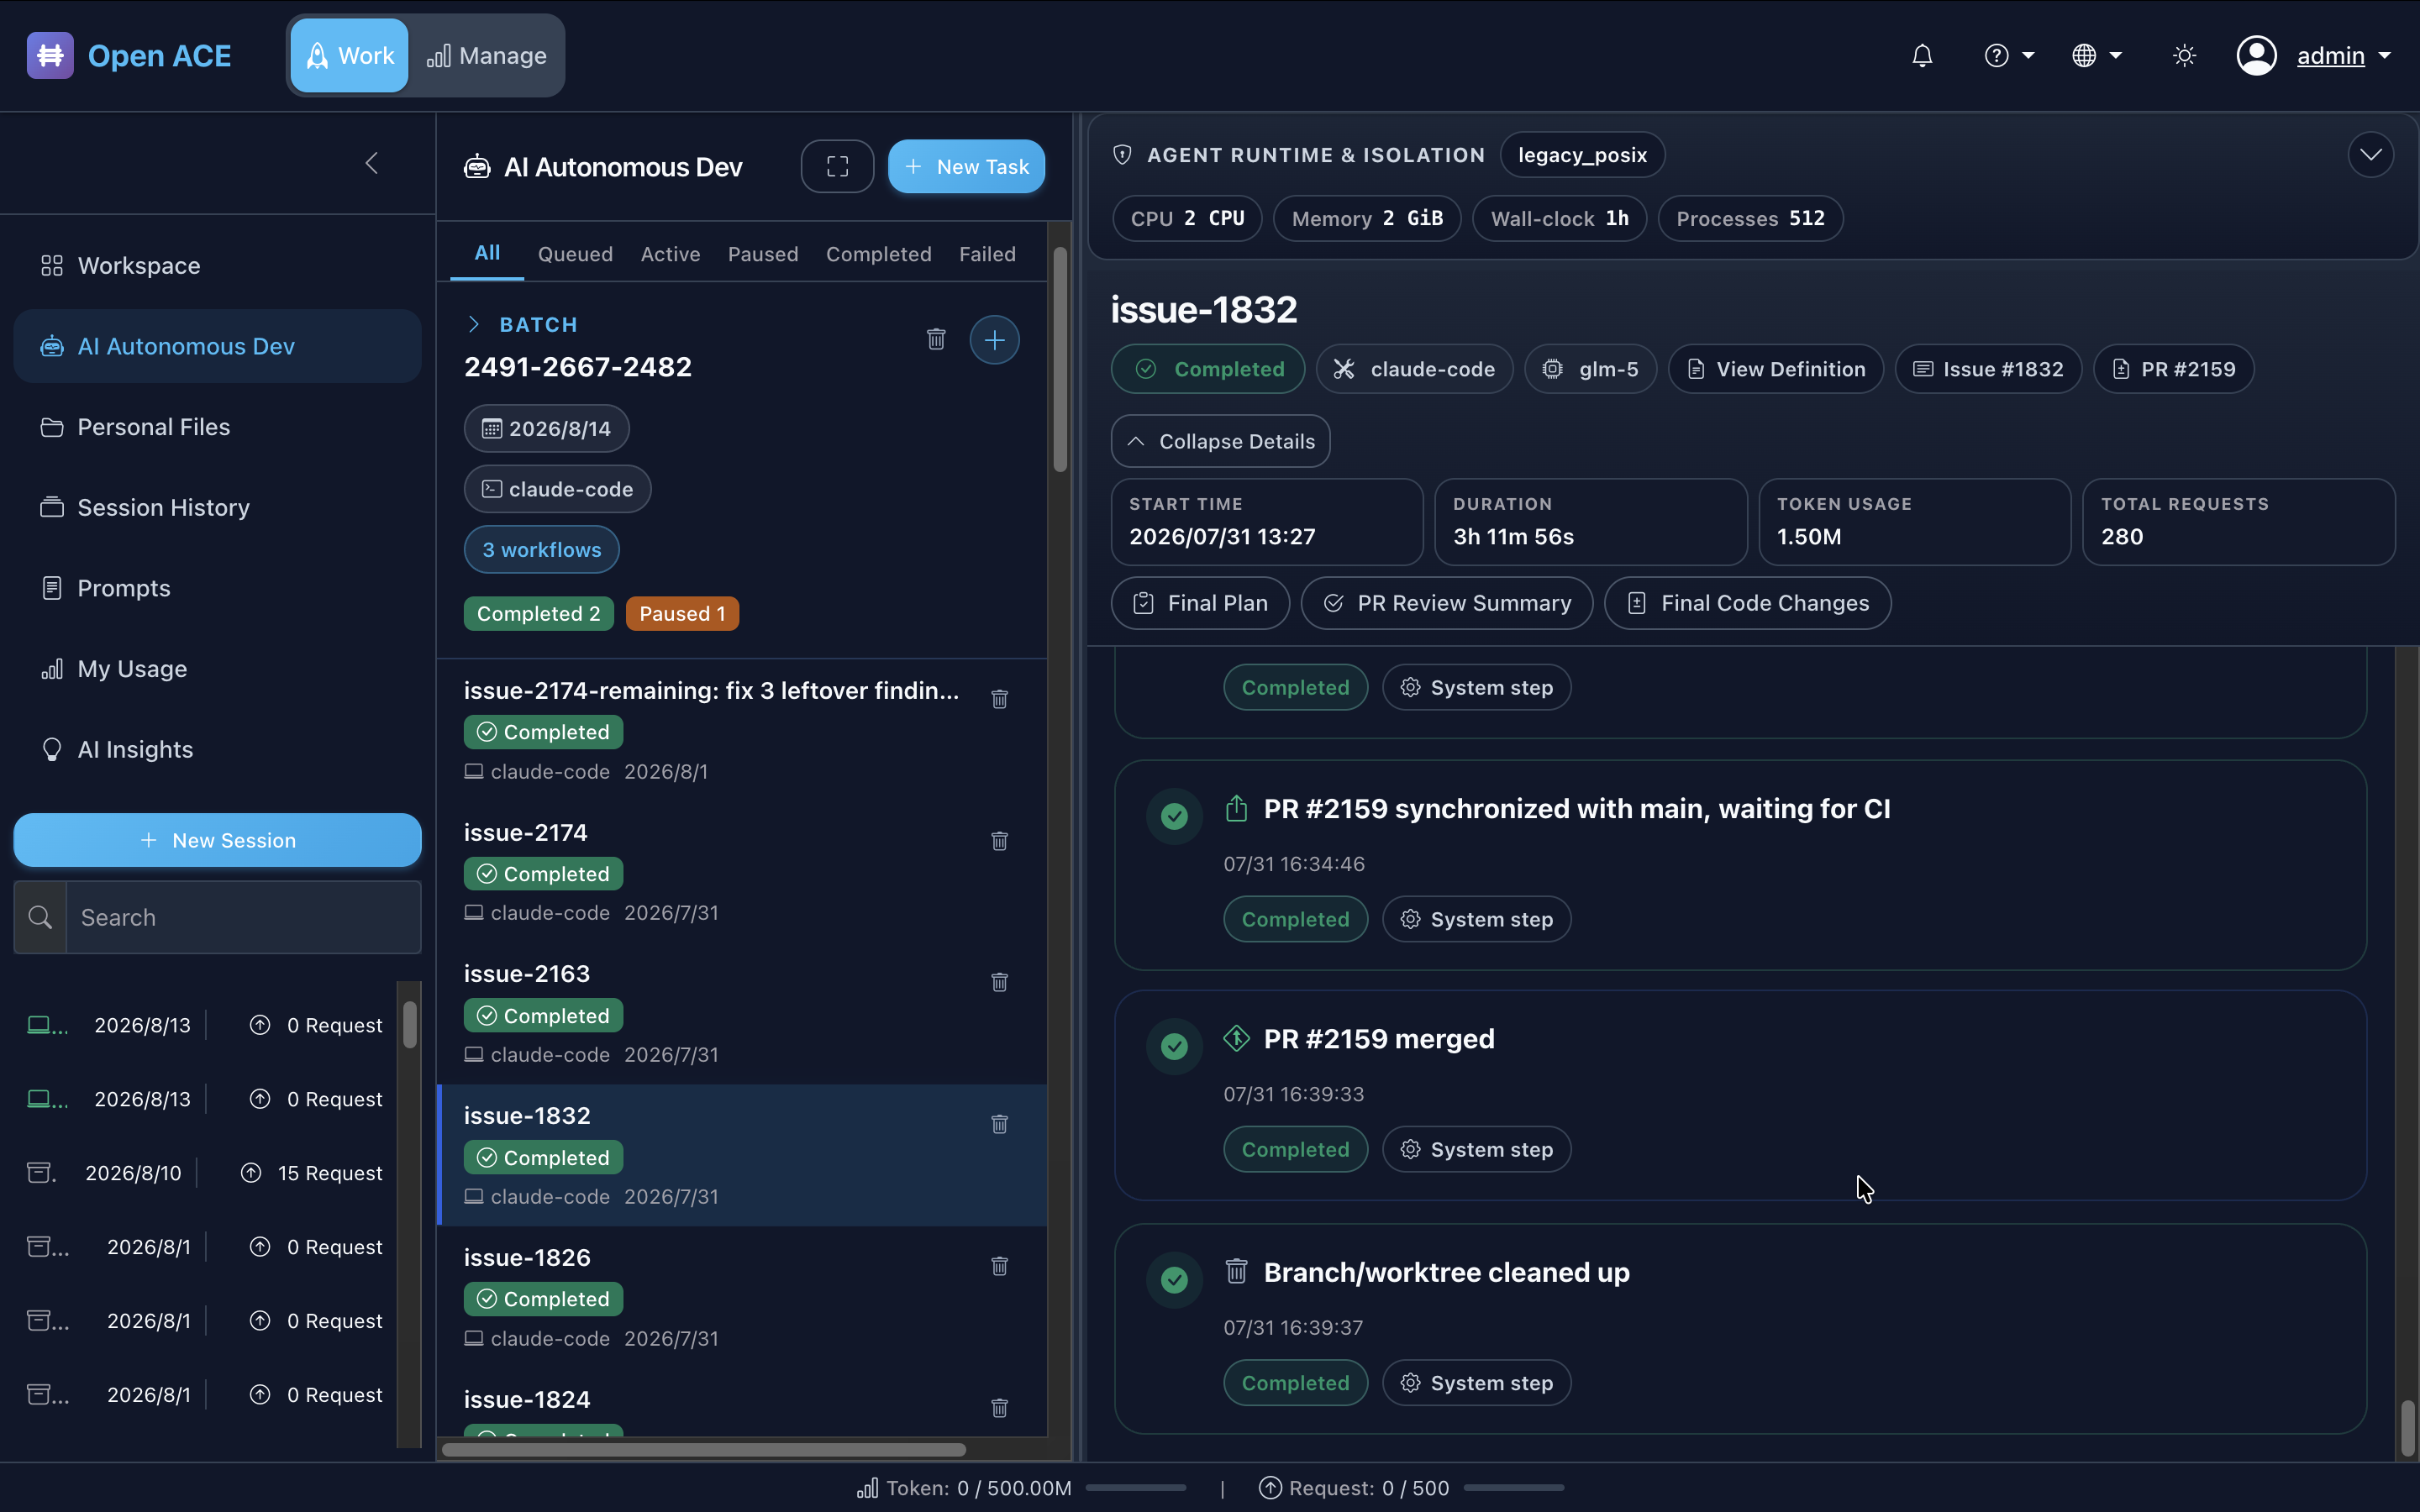
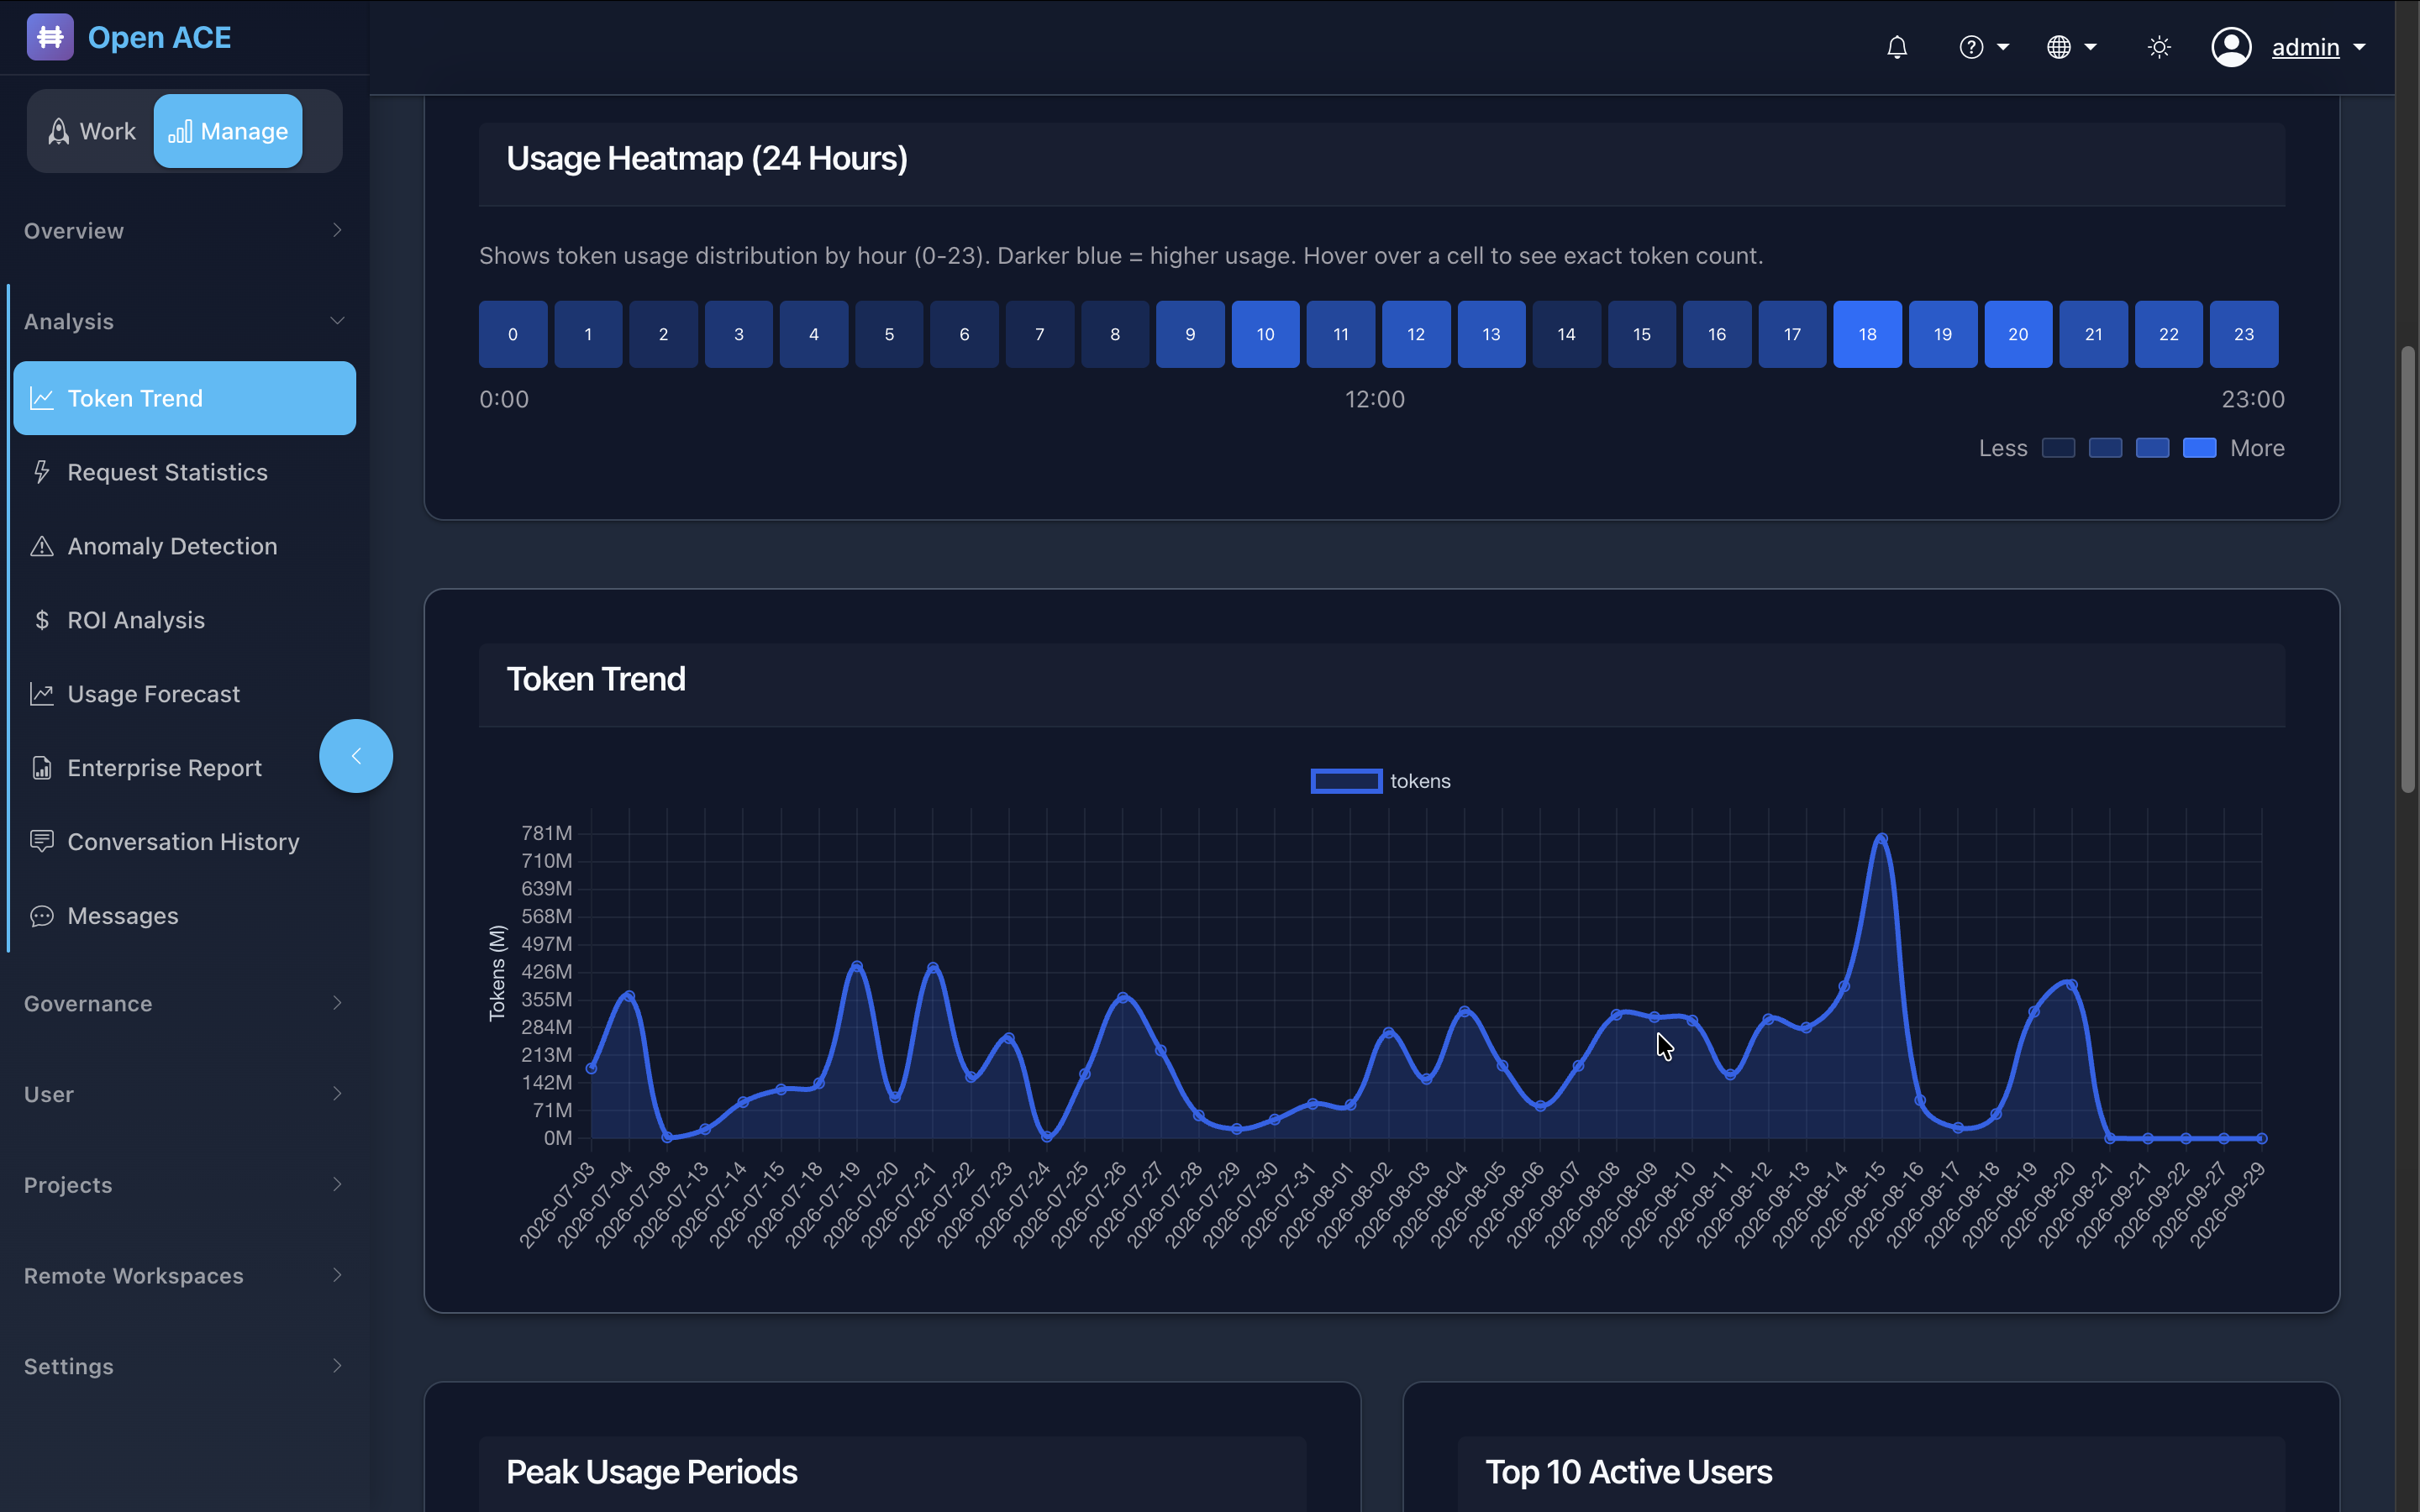
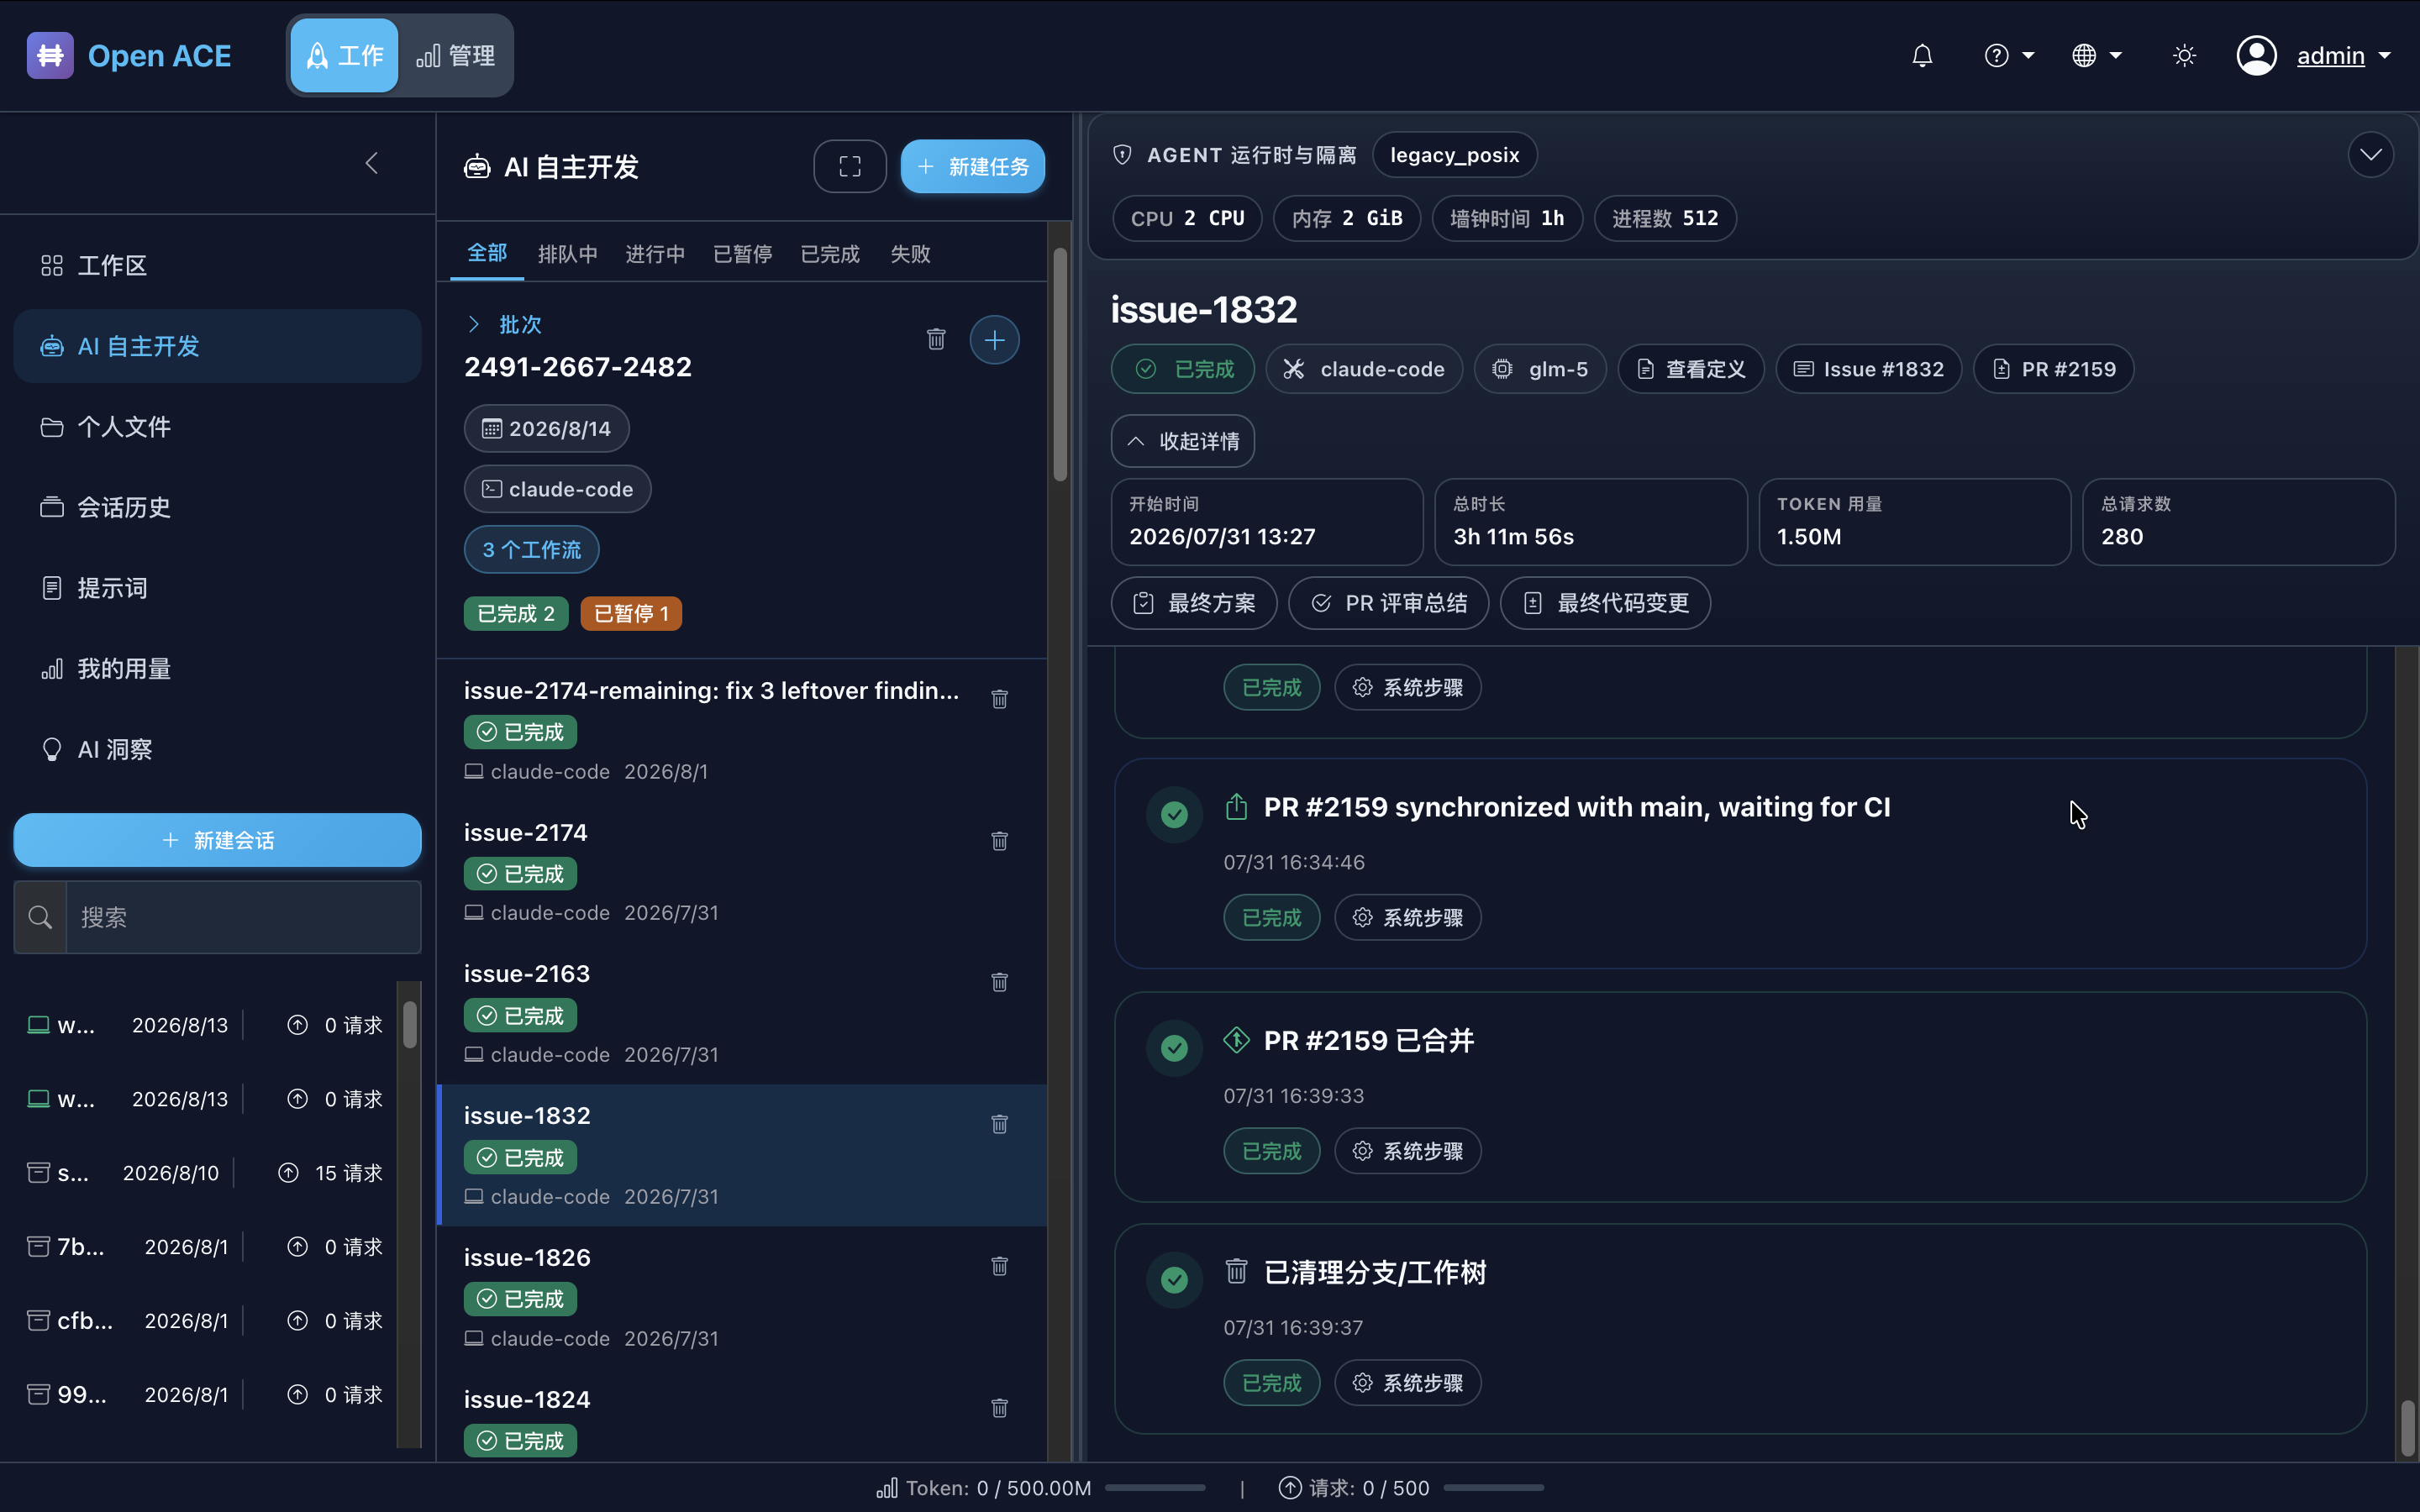
Open ACE es una plataforma autogestionada diseñada para orquestar agentes de IA de codificación dentro de entornos empresariales. Utiliza una arquitectura basada en contenedores con React 18 y Flask/Python, permitiendo la ejecución remota de CLI en máquinas internas o GPU. La plataforma ofrece dos modos principales: Work para interacción fluida con múltiples herramientas como Claude Code y Qwen, y Manage para supervisión de costes, cuotas y auditoría.
Su arquitectura soporta PostgreSQL para persistencia de datos y facilita la integración con flujos de trabajo de desarrollo autónomos que se inician desde GitHub Issues. Incluye capacidades avanzadas de seguridad mediante un proxy de claves API que evita exponer credenciales en máquinas remotas, emitiendo tokens de corta duración.
La solución está diseñada para equipos que requieren privacidad de datos y control sobre la infraestructura, ofreciendo integración con SSO (OIDC/SAML) y sincronización con directorios corporativos como Lark o DingTalk. Requiere recursos significativos (4 núcleos CPU, 8GB RAM) para operaciones complejas de agentes remotos.
- Gestión unificada de múltiples agentes de codificación CLI en una interfaz web
- Ejecución segura de scripts AI en infraestructura interna o GPU sin exponer claves API
- Automatización de flujos de desarrollo basados en GitHub Issues con revisión humana
- Auditoría y control de costes de tokens de LLM por equipo o proyecto
- Integración de terminales remotos y VSCode en el navegador para desarrolladores internos
- Licencia Apache 2.0 permitiendo uso empresarial y distribución
- Soporte nativo para Docker Compose con despliegue simplificado
- Gobernanza centralizada de claves API con tokens efímeros
- Integración con múltiples herramientas CLI (Claude Code, Qwen, Codex)
- Modo Multiusuario con aislamiento de sesiones y cuotas
- Requiere ejecución como root para el modo multiusuario en contenedores
- Dependencia de infraestructura externa para la ejecución de agentes remotos
- Configuración inicial compleja para entornos de producción (variables de entorno seguras)
- Alta complejidad técnica según análisis del repositorio
- Necesita conexión a internet para pull de imágenes base si no se usa mirror
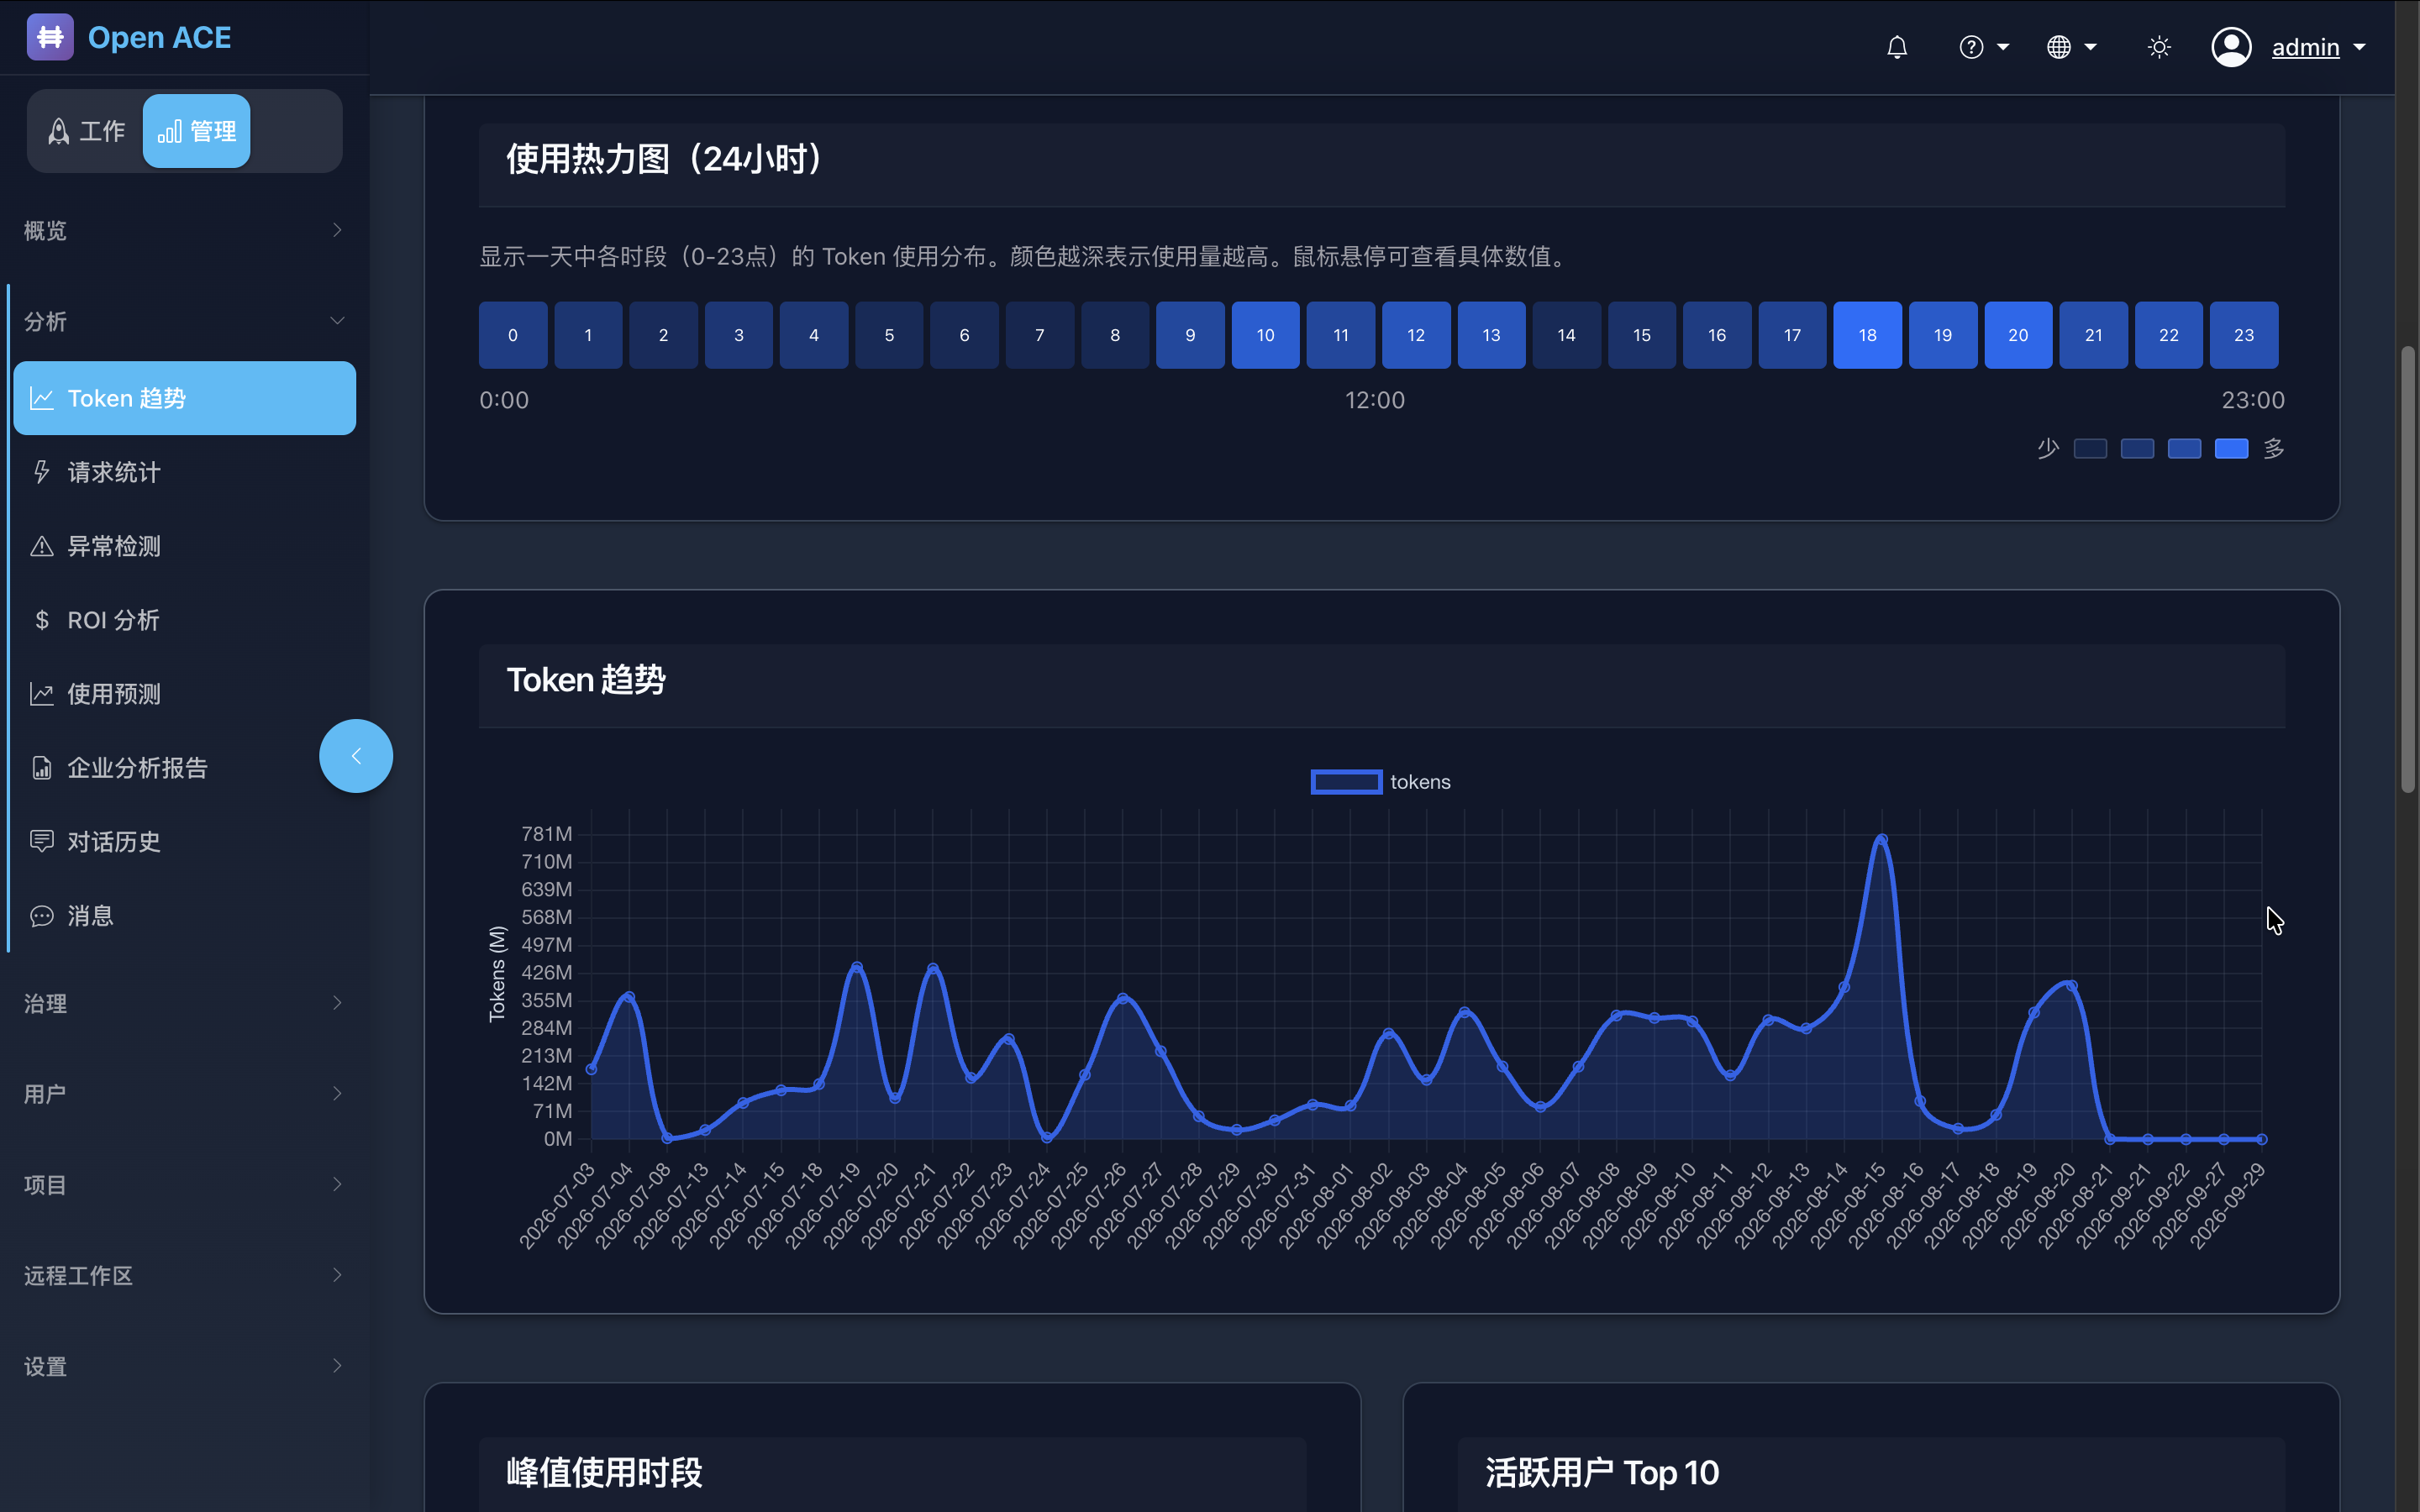
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue recomendado con Docker Compose. Configurar variables de entorno SECRET_KEY, OPENACE_ENCRYPTION_KEY y UPLOAD_AUTH_KEY antes de iniciar en producción. Para entornos corporativos, habilitar el modo multiusuario (WORKSPACE_MULTI_USER_MODE=true) y configurar SSO (OIDC/SAML). Asegurar la red para permitir acceso a las APIs de LLM externas.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.