
noirebox
NoireBox es un sistema de registro inmutable para agentes de IA que garantiza integridad mediante cadenas hash SHA-256, firmas Ed25519 y anclaje temporal RFC 3161. Proporciona pruebas verificables por terceros sin depender de la confianza en el operador.
Ficha actualizada 27 sept 2026, 20:40 · upstream 27 sept 2026, 20:35 · release sin release detectada
Qué es noirebox
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
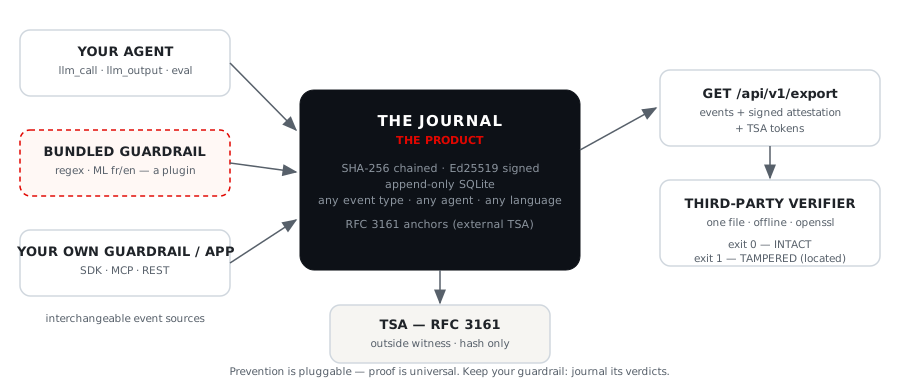
NoireBox funciona como un grabador de datos de vuelo para agentes de inteligencia artificial, registrando cada decisión en un diario inmutable con cadenas hash SHA-256 y firmas Ed25519. El sistema permite anclaje temporal mediante RFC 3161 con autoridades de certificación eIDAS o Bitcoin vía OpenTimestamps, garantizando que los registros no puedan ser alterados retroactivamente.
La arquitectura separa el registro del guardrail: NoireBox es agnóstico al dominio y al lenguaje, funcionando como fuente de eventos pluggable. Incluye herramientas para auditoría externa (verificador independiente), exportación de atestaciones en PDF y generación de paquetes de cumplimiento según el anexo IV del AI Act europeo.
El sistema está diseñado específicamente para el mercado europeo con soporte GDPR y AI Act, permitiendo demostrar cumplimiento mediante registros criptográficos en lugar de promesas. Soporta despliegue auto-alojado sin telemetría, con claves Ed25519 que permanecen en la infraestructura del usuario.
- Registro forense de decisiones de agentes de IA para auditorías regulatorias bajo GDPR y AI Act
- Detección y sellado de incidentes de seguridad antes de que los modelos procesen datos maliciosos
- Generación de atestaciones verificables por terceros (auditorías, DPOs, clientes) sin depender del proveedor
- Anclaje temporal retroactivo de cadenas completas mediante autoridades de certificación externas
- Integración como fuente de eventos para sistemas existentes de guardrails (Lakera, Llama Guard, etc.)
- Diario inmutable con cadena hash SHA-256 y firmas Ed25519 que previenen alteración retroactiva
- Anclaje temporal RFC 3161 con autoridades eIDAS (Universign, Certigna) o Bitcoin vía OpenTimestamps
- Verificador independiente incluido que no requiere modelos ni frameworks, solo la librería noirebox
- Arquitectura agnóstica al dominio y lenguaje: eventos son tipo + carga útil sin código de detección
- Soporte nativo para AI Act europeo con exportación de paquetes de auditoría (audit-pack)
- Guardrail pluggable que puede reemplazarse sin afectar la integridad del registro
- En v0, el almacenamiento seguro de claves y minimización de datos es responsabilidad del desplegador
- El verificador requiere instalar la librería noirebox en el equipo de auditoría (pip install noirebox)
- No ofrece certificación de cumplimiento, solo herramientas para demostrar integridad de registros
- Los guardrails incluidos son ejemplos; sistemas existentes deben integrarse como fuentes de eventos
- El anclaje temporal requiere configuración manual de perfiles TSA o despliegue de servidor OpenSSL auto-alojado
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar con Docker (ghcr.io/noirebox/noirebox:latest) o pip install noirebox. La API corre en puerto 8768. Para anclaje temporal, configurar NOIREBOX_TSA_PROFILES con autoridades eIDAS o Bitcoin. Datos persisten en ./data. El verificador se instala independientemente para auditorías externas. Verificar integridad con verifier/verifier.py sobre exportaciones.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.