
Nexidion
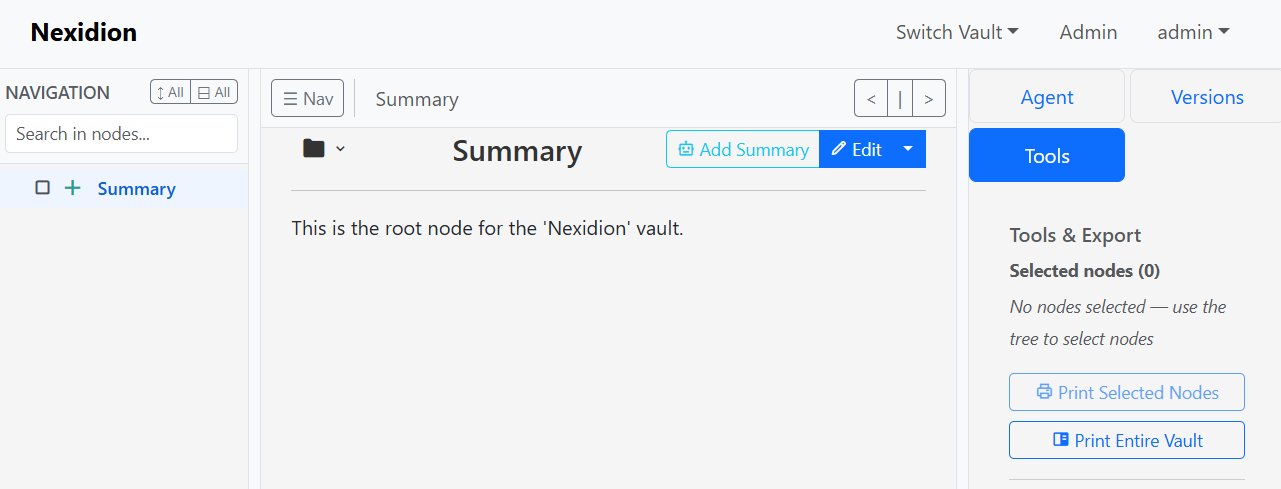
Nexidion es una base de conocimientos privada y auto-alojable ('private-first') para datos sensibles. No requiere confianza en terceros ni telemetría. Soporta múltiples usuarios con aislamiento estricto, edición Markdown, gestión de activos y un agente IA opcional ejecutable localmente (ej. Ollama)
Ficha actualizada 27 sept 2026, 21:11 · upstream 27 sept 2026, 20:54 · release v4.3.2
Qué es Nexidion
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Nexidion es una aplicación web de gestión de conocimientos diseñada bajo la filosofía 'privacy-first'. A diferencia de herramientas como Obsidian o Notion, no depende de sincronización en la nube ni servicios externos por defecto. Es un 'vault' seguro para información sensible, ejecutándose completamente dentro de la red del usuario.
- Gestión segura de documentos confidenciales en servidores locales (NAS/VPS).
- Organización de conocimiento personal con aislamiento estricto entre usuarios.
- Automatización de tareas de curación de contenido mediante agente IA local.
- Acceso a una base de conocimientos desde cualquier navegador web sin instalar apps nativas.
- Migración de archivos PDF y gestión de activos multimedia con trazabilidad.
- Cero llamadas externas por defecto (zero external network calls).
- Arquitectura multiusuario con aislamiento estricto y JWT.
- Sistema de enlaces internos basado en UUID inmutable.
- Soporte para despliegue bare-metal o Docker Compose.
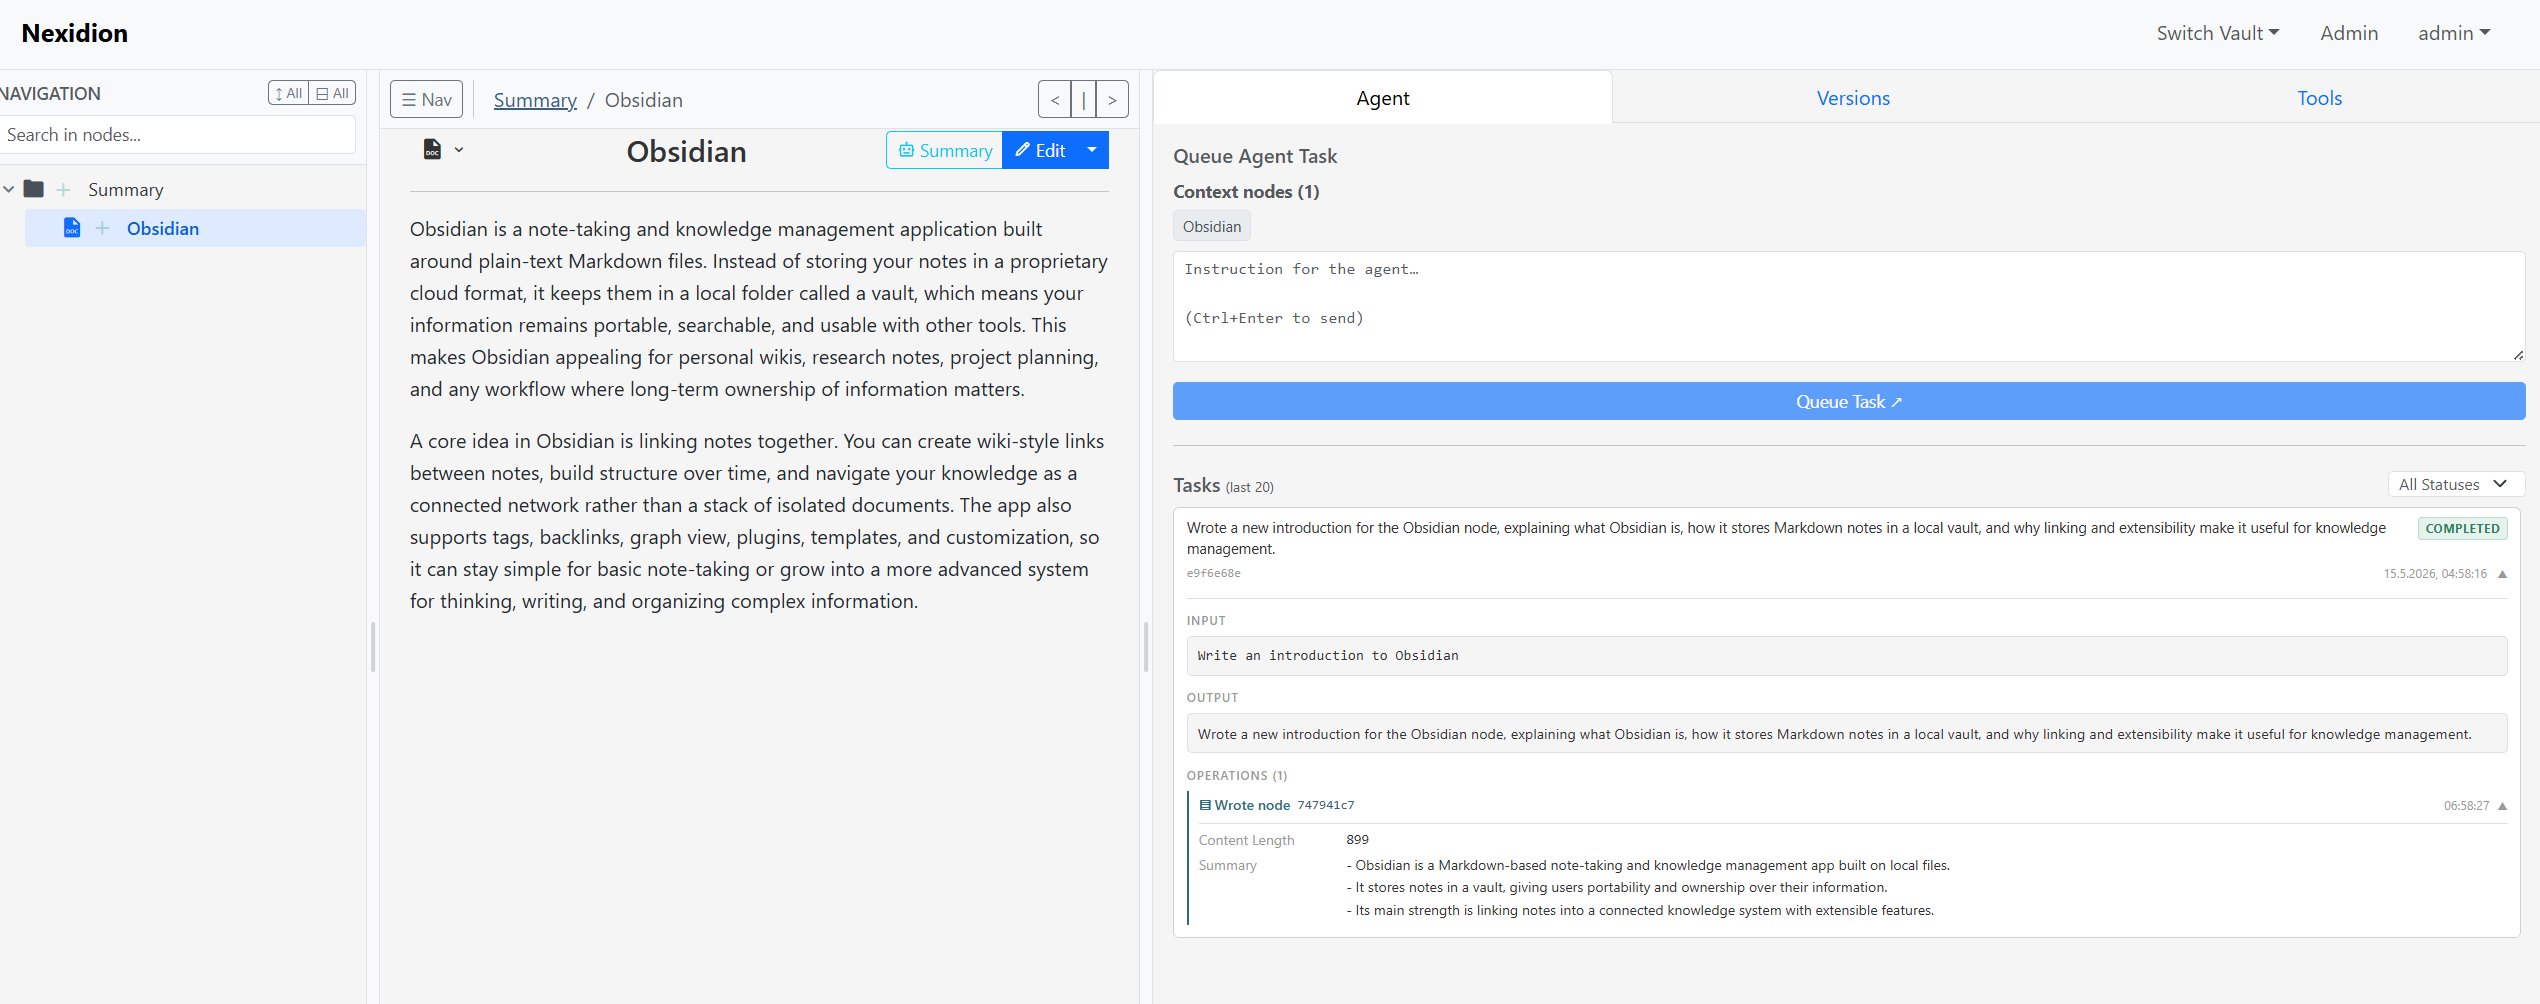
- Agente IA opcional ejecutable localmente (ej. Ollama).
- Gestión de activos de imagen con control de procedencia y acceso.
- La interfaz muestra botones de IA aunque el worker no esté activo (requiere configuración manual).
- Requiere conocimientos técnicos para configurar variables de entorno y claves seguras.
- El agente IA requiere una API externa (OpenAI o compatible) configurada explícitamente.
- No es una herramienta de sincronización en la nube nativa (necesita autogestión de copias).
- Dependencia de PostgreSQL 16-18 para persistencia de datos.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Clonar repositorio y configurar '.env' con credenciales seguras ('JWT_SECRET_KEY', 'DB_PASSWORD'). Iniciar con 'docker compose --profile with-postgres up -d'. Para activar el agente IA, añadir 'OPENAI_API_KEY' y usar el perfil 'with-task-runner'. Cambiar contraseña de admin inmediatamente tras el despliegue.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.