
nest_hub
Plataforma autoalojada para gestión de equipos de IA: orquestación multi-agente, memoria organizacional y 700+ modelos (BYOK). Stack Docker con auditoría completa y soberanía de datos.
Ficha actualizada 24 sept 2026, 15:42 · upstream 24 sept 2026, 15:18 · release v0.2.89
Qué es nest_hub
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
NEST es un hub de inteligencia artificial diseñado para empresas que requieren soberanía sobre sus datos y costes. Consolida herramientas fragmentadas en una plataforma autoalojada con arquitectura hexagonal, permitiendo despliegues en la nube, on-premise o redes aisladas (air-gapped). Utiliza Rust para el servidor backend y Next.js para la interfaz PWA, garantizando rendimiento y seguridad sin depender de proveedores SaaS.
La plataforma incluye gestión de memoria organizacional persistente, orquestación de agentes especializados con flujos de aprobación y trazabilidad completa de cada prompt y acción. Soporta licencias BYOK para conectar más de 700 modelos a través de OpenRouter o proveedores directos, eliminando costes de marcaje y bloqueos de plataforma.
El despliegue se realiza mediante Docker Compose, generando secretos automáticamente y configurando una base de datos PostgreSQL para el registro de auditoría. Se distribuye bajo licencia Fair-code, permitiendo inspección del código fuente y extensión con servidores MCP personalizados.
- Gobernanza de IA empresarial con trazabilidad completa de prompts
- Orquestación de múltiples agentes especializados en un solo plano auditado
- Despliegue de modelos locales o BYOK sin costes de plataforma por asiento
- Automatización de escritorio bajo supervisión de seguridad y aprobación
- Gestión de memoria organizacional persistente y compartida entre equipos
- Arquitectura hexagonal con backend en Rust para alto rendimiento y seguridad
- Soporte nativo para despliegues air-gapped y on-premise sin dependencia externa
- Licencia Fair-code con código fuente siempre visible y extensible
- Auditoría completa de prompts, acciones y decisiones de agentes en PostgreSQL
- Integración directa con 700+ modelos vía BYOK sin lock-in de proveedor
- Requiere infraestructura propia para mantener, asegurar y actualizar el servidor
- Configuración inicial de claves API, certificados TLS y secretos manual necesaria
- La CLI `annie` requiere instalación manual en cada estación de trabajo del equipo
- Actualizaciones requieren gestión manual del stack Docker Compose por parte del operador
- Soporte avanzado, SSO y despliegues air-gapped solo disponibles vía contrato empresarial
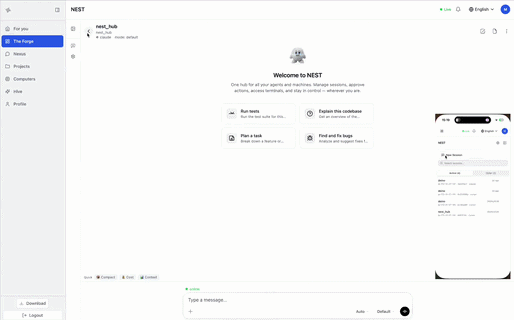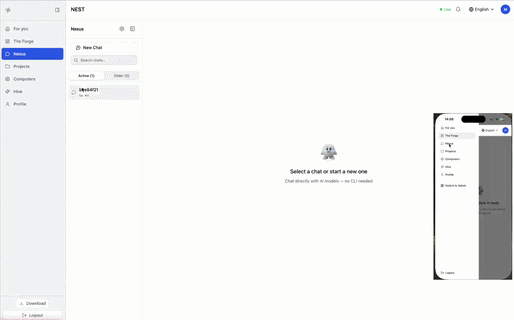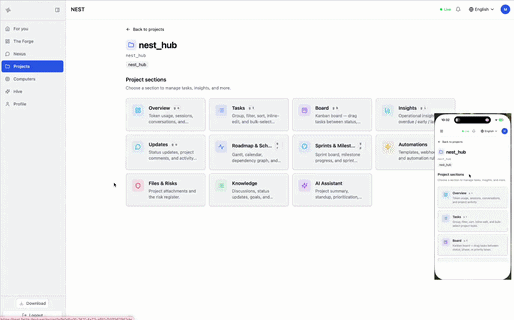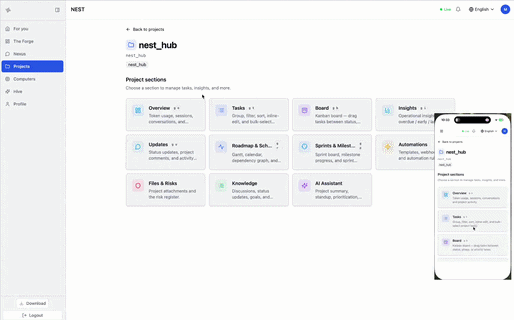
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliega con `docker compose up -d`. Usa `.env` para configurar `WEB_PORT`, base de datos y claves API. Se recomienda HTTPS en producción. Revisa `docs/SECURITY-MODEL.md` para postura de auditoría. Actualiza con `docker compose pull && docker compose up -d`.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.