
nebula-mesh
Control plane auto-alojado para Slack Nebula mesh VPN. Gestiona emisión de certificados, hosts y configuración centralizada. Stack Go + SQLite + htmx. Binarios estáticos ligeros.
Ficha actualizada 28 sept 2026, 7:43 · upstream 28 sept 2026, 7:24 · release v0.17.0
Qué es nebula-mesh
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
nebula-mesh es una capa de gestión diseñada para resolver la complejidad operativa de las redes overlay mTLS de Slack Nebula. Mientras Nebula provee la conectividad, nebula-mesh centraliza la emisión de certificados, la rotación de CAs y la distribución de configuración en un único punto de control. Está construido con Go, SQLite y htmx, ofreciendo una interfaz web sin necesidad de pasos de compilación frontend complejos.
- Gestión centralizada de múltiples hosts Nebula en infraestructuras híbridas o privadas.
- Despliegue rápido de redes seguras con soporte nativo para dispositivos móviles vía QR.
- Automatización del ciclo de vida de certificados y renovación de autoridades certificadoras (CA).
- Auditoría completa de cambios en la infraestructura mediante registros detallados por actor.
- Integración con proveedores de identidad externos como Keycloak o Okta para autenticación.
- Binarios estáticos ligeros (~15–25 MiB) sin dependencias externas, aptos para hardware mínimo.
- Interfaz web nativa con htmx que preserva el estado del formulario en errores.
- Aislamiento multi-operador donde cada uno gestiona su propio dominio de confianza (CA).
- Encriptación de claves a nivel de proceso usando AES-256-GCM para proteger datos en reposo.
- Soporte nativo para enrolamiento móvil iOS/Android mediante códigos QR autocontenidos.
- Requiere inicialización manual del master key y configuración explícita de la CA raíz.
- No incluye Docker Compose, requiriendo gestión manual de contenedores o systemd.
- El HTTP inseguro está deshabilitado por defecto y requiere configuración explícita para habilitarlo.
- Dependencia del binario original de Slack Nebula en los hosts para la lógica de red.
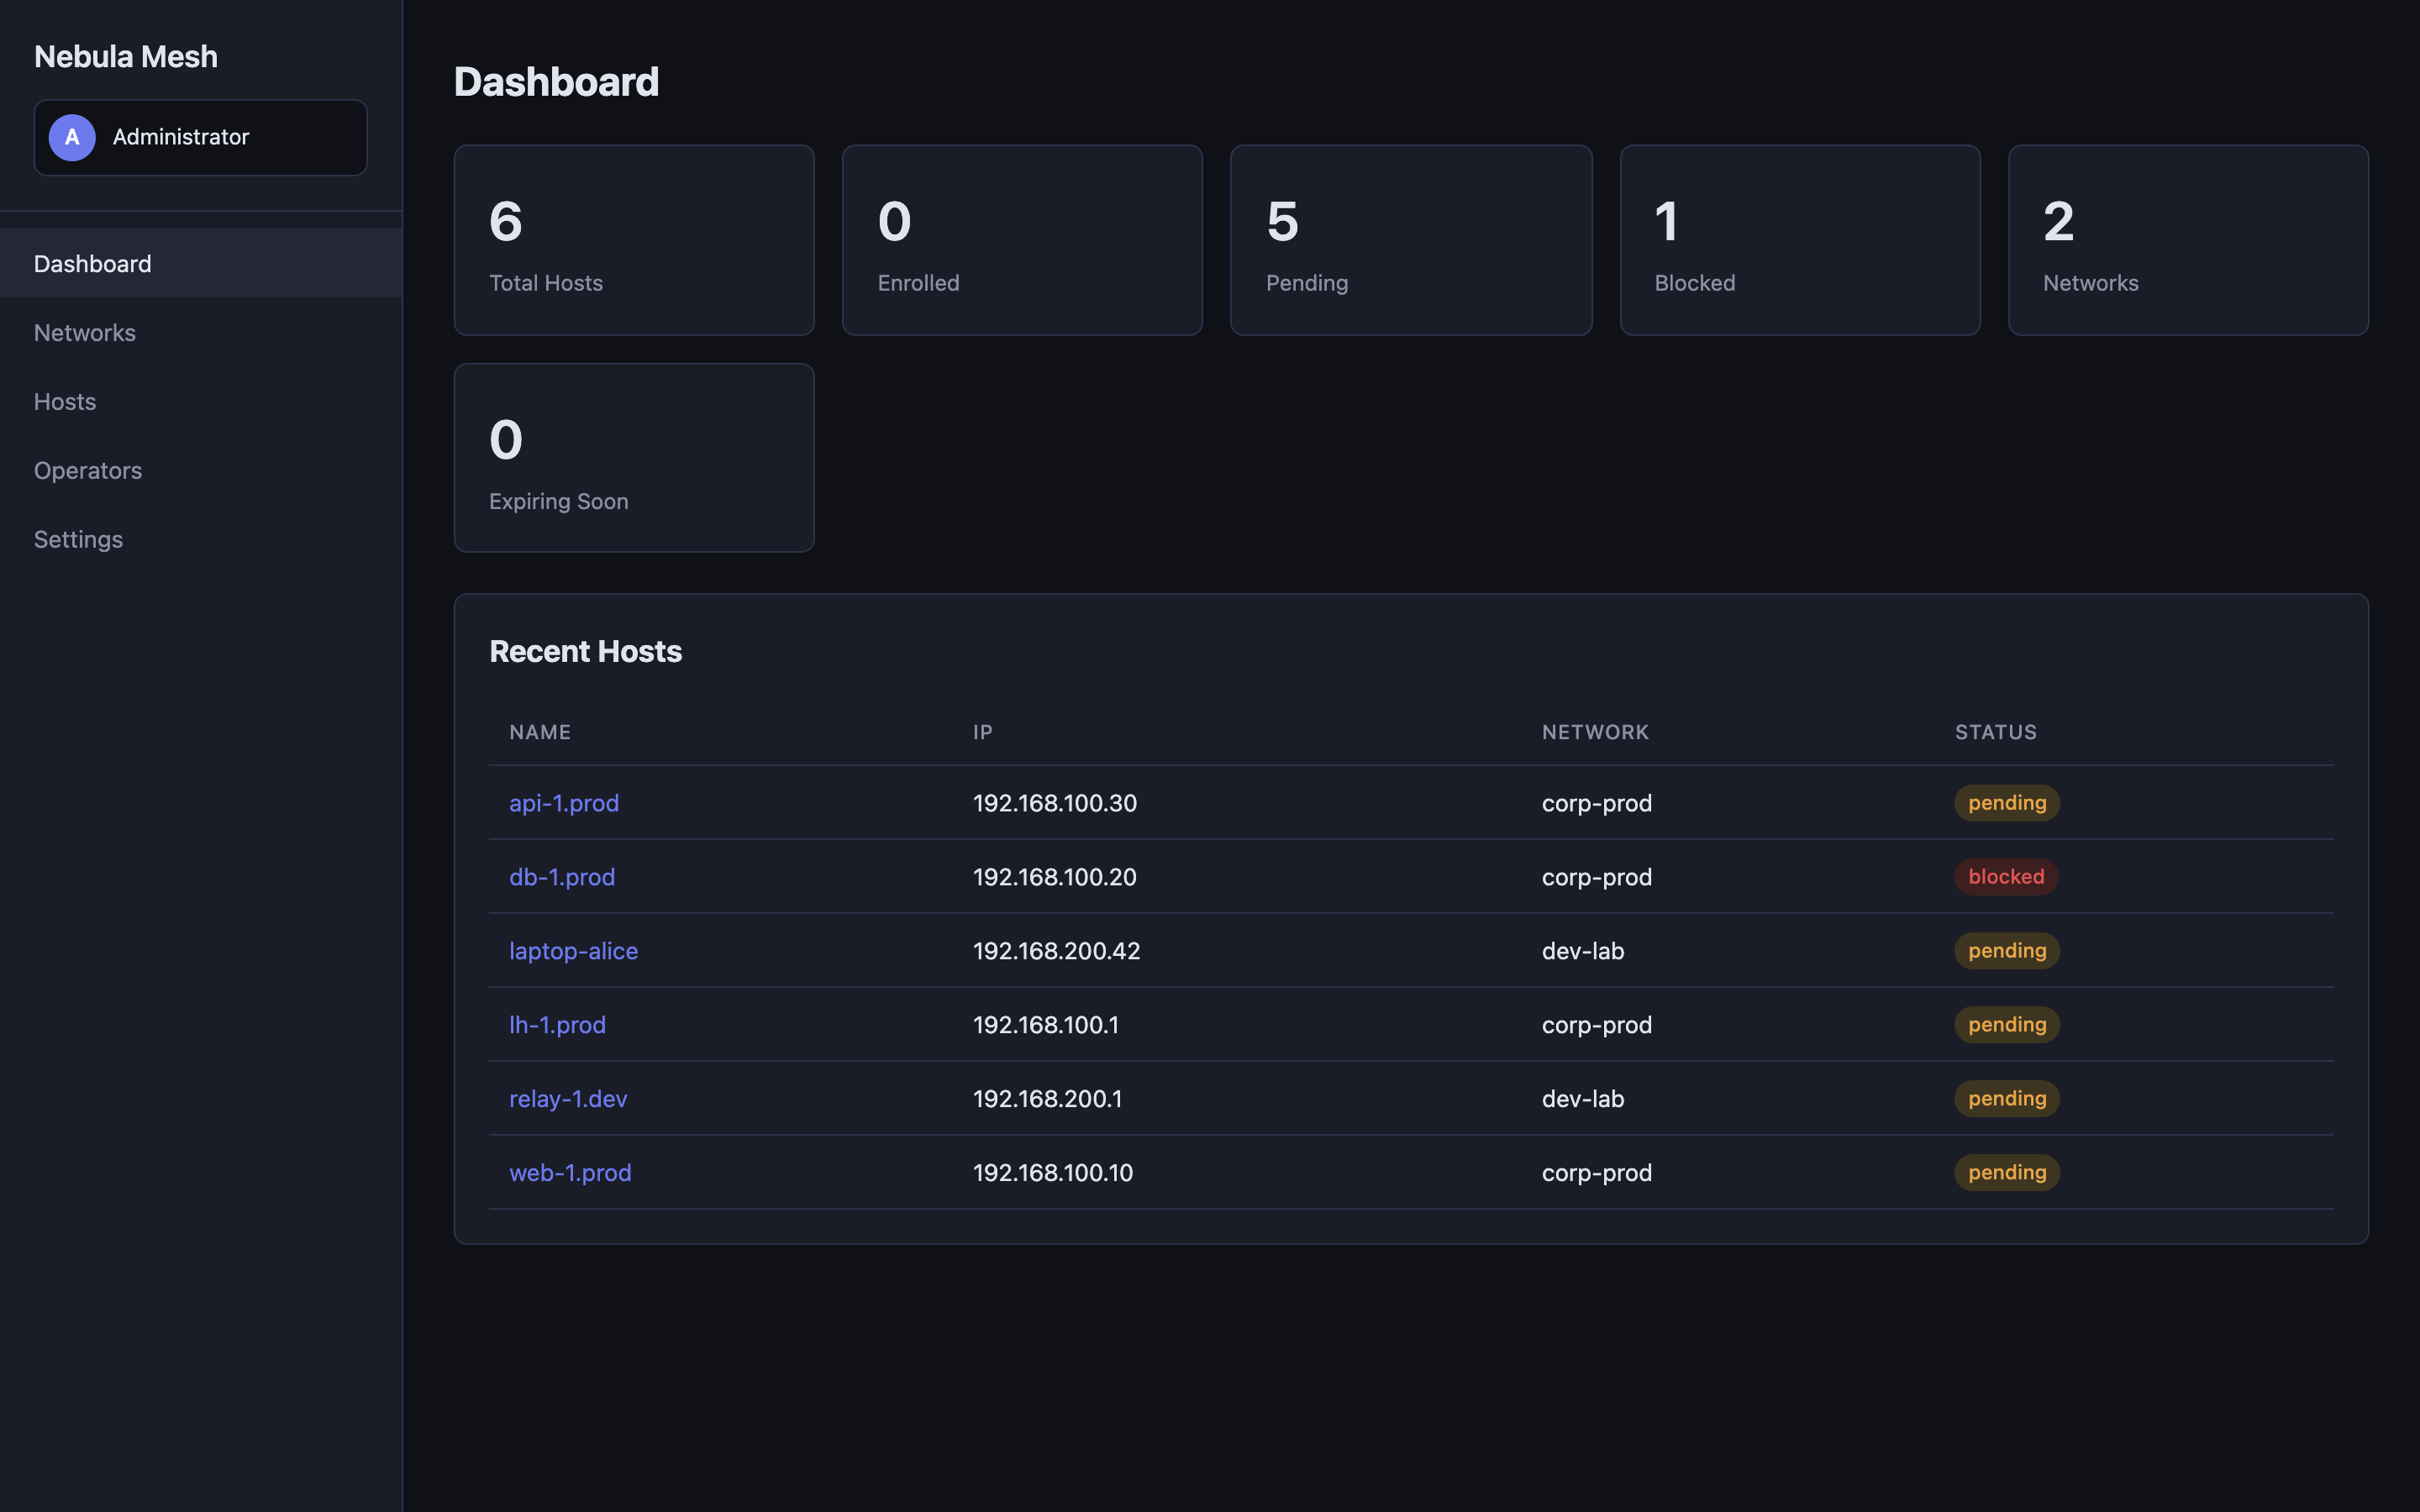
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Configurar TLS en el reverse proxy (nginx/caddy) antes de exponer el puerto 8080. Usar siempre la última versión del tag para aplicar parches de seguridad. Persistir datos SQLite en un volumen externo separado. No exponer el servidor sin autenticación o backend seguro.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.