
nasdash
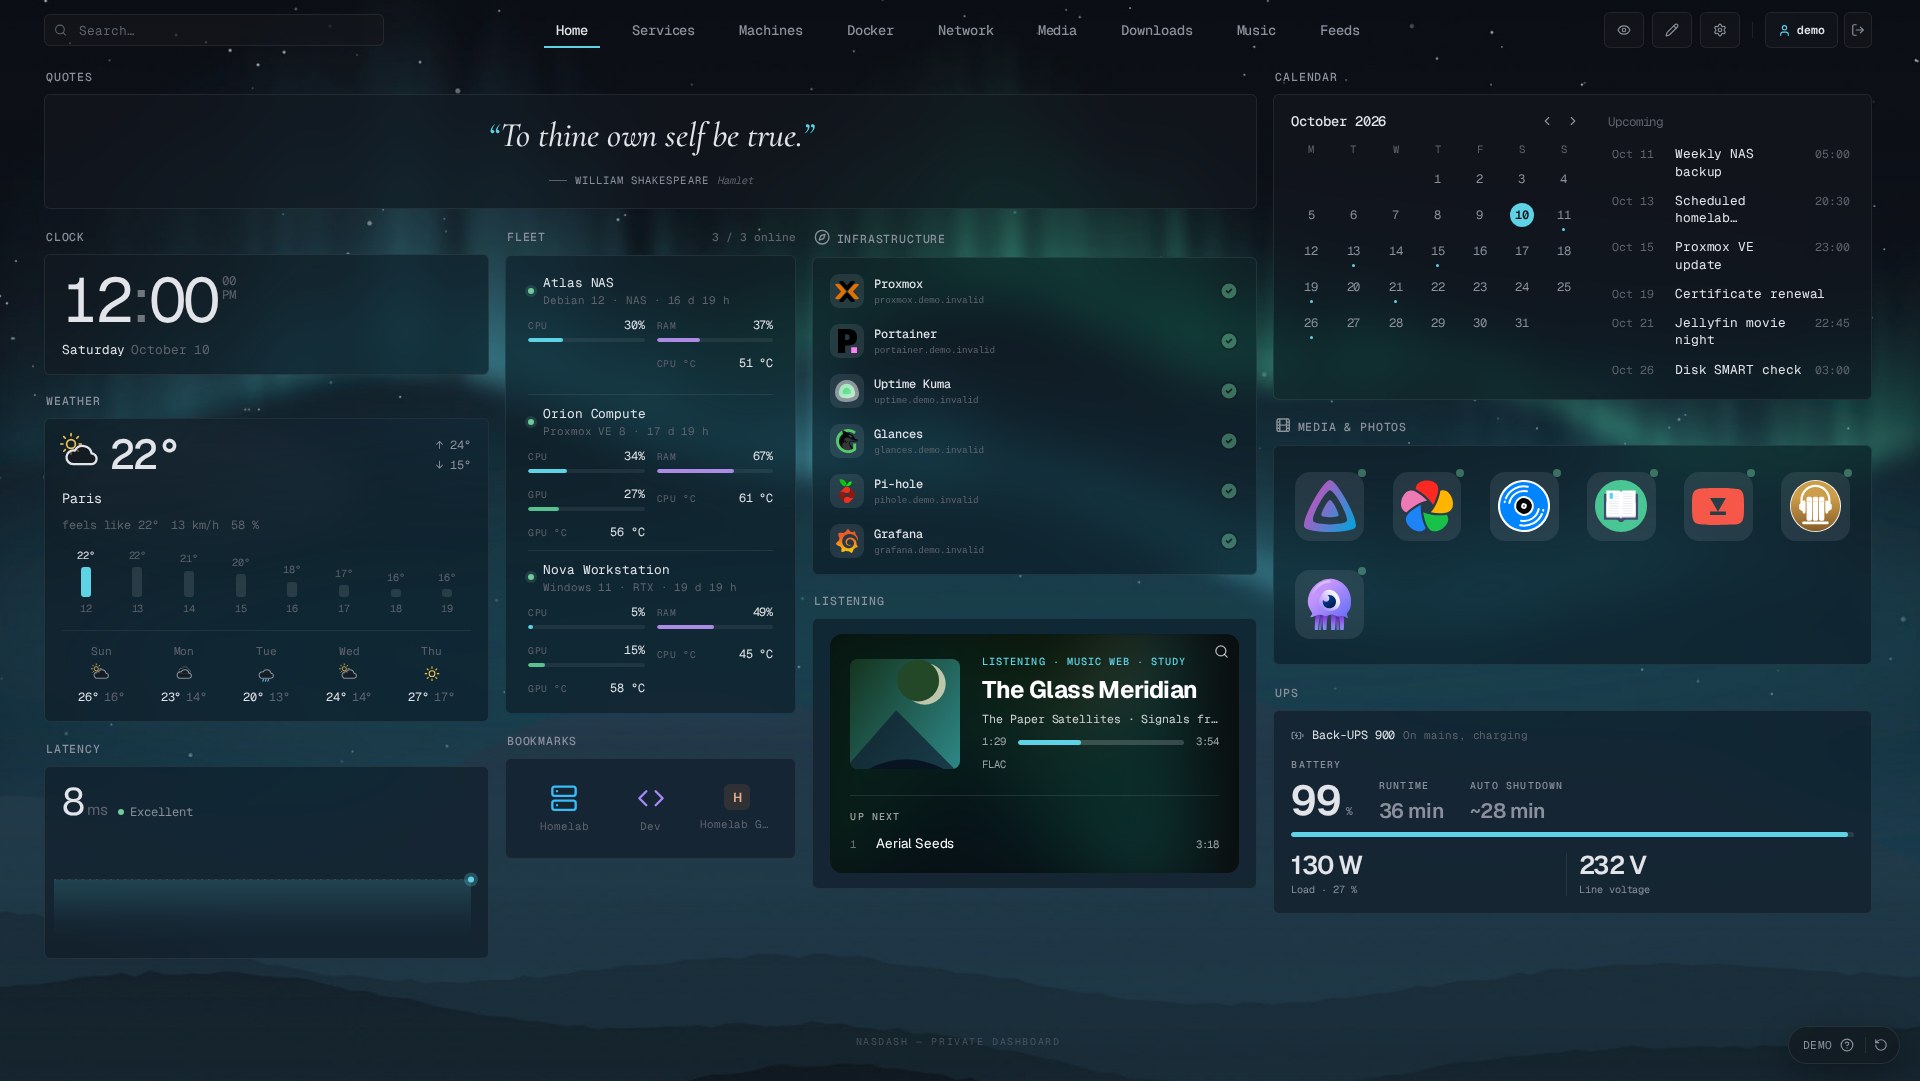
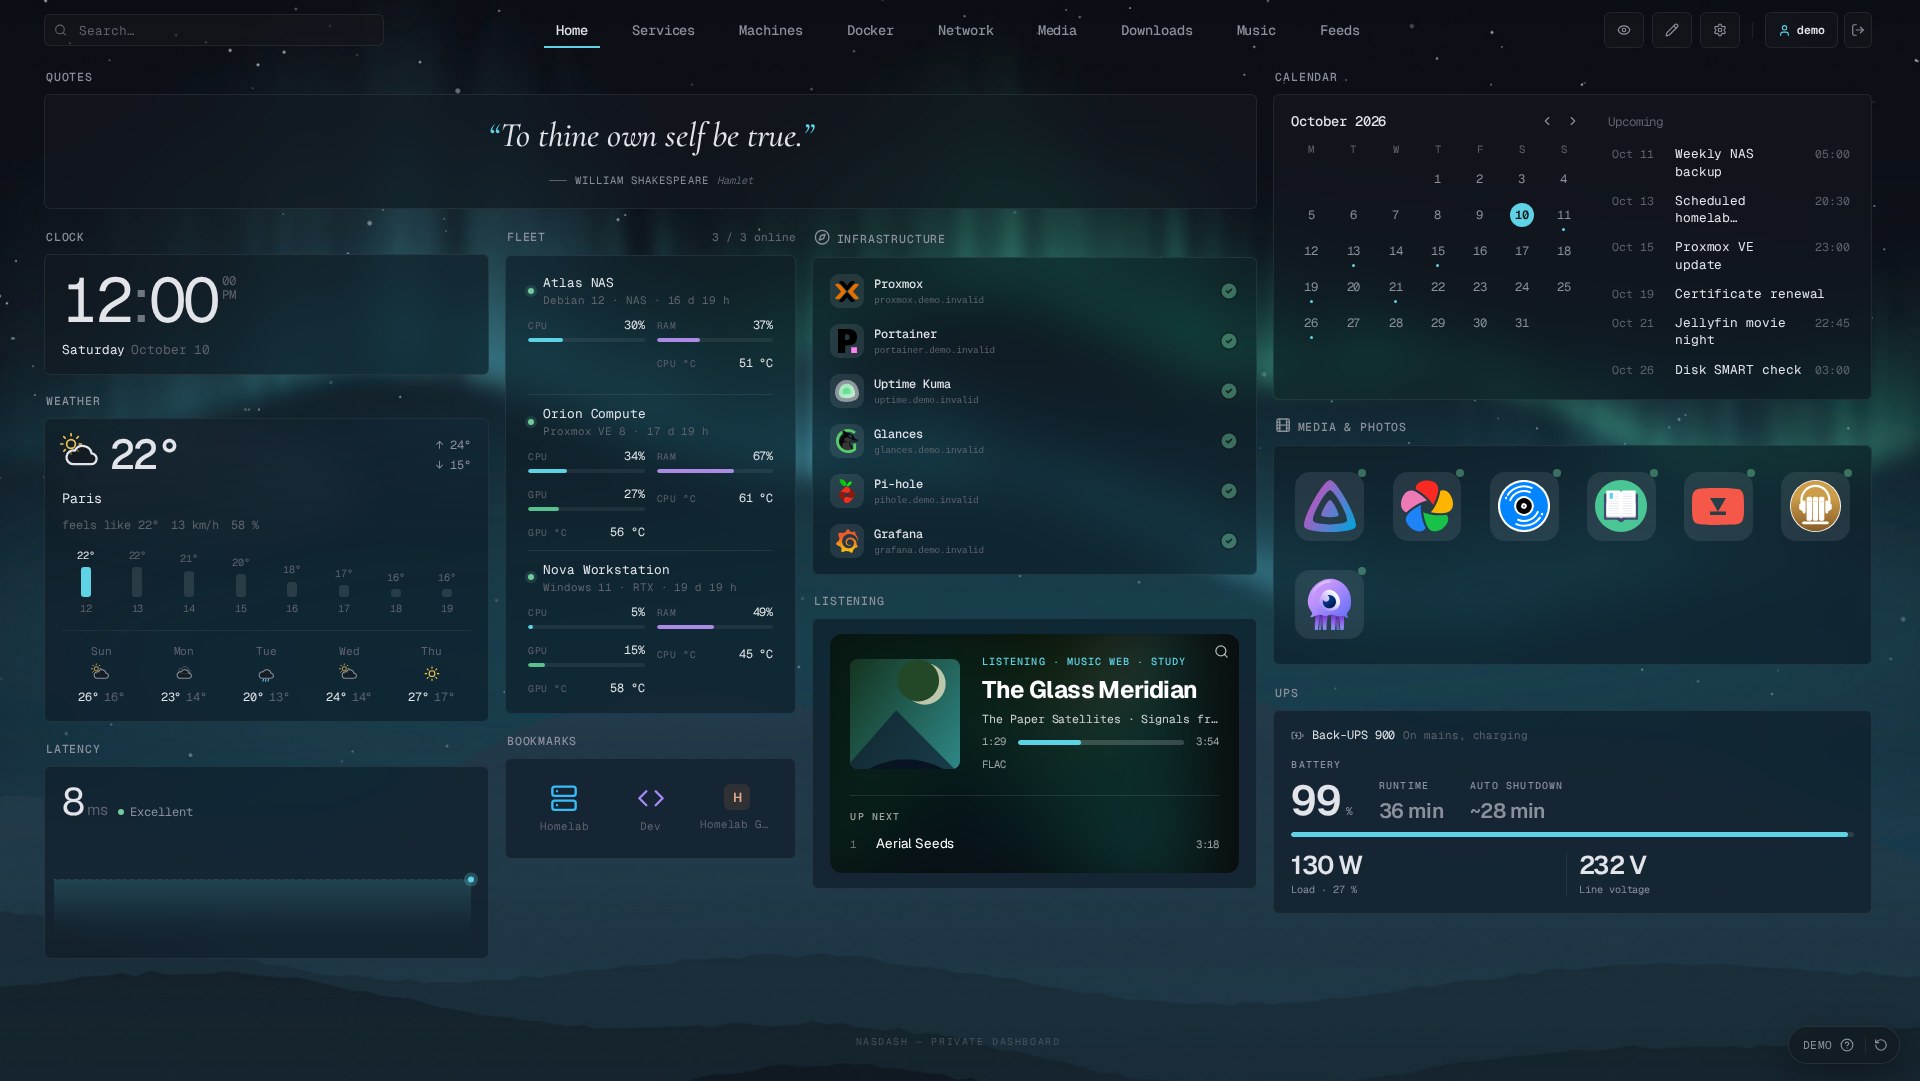
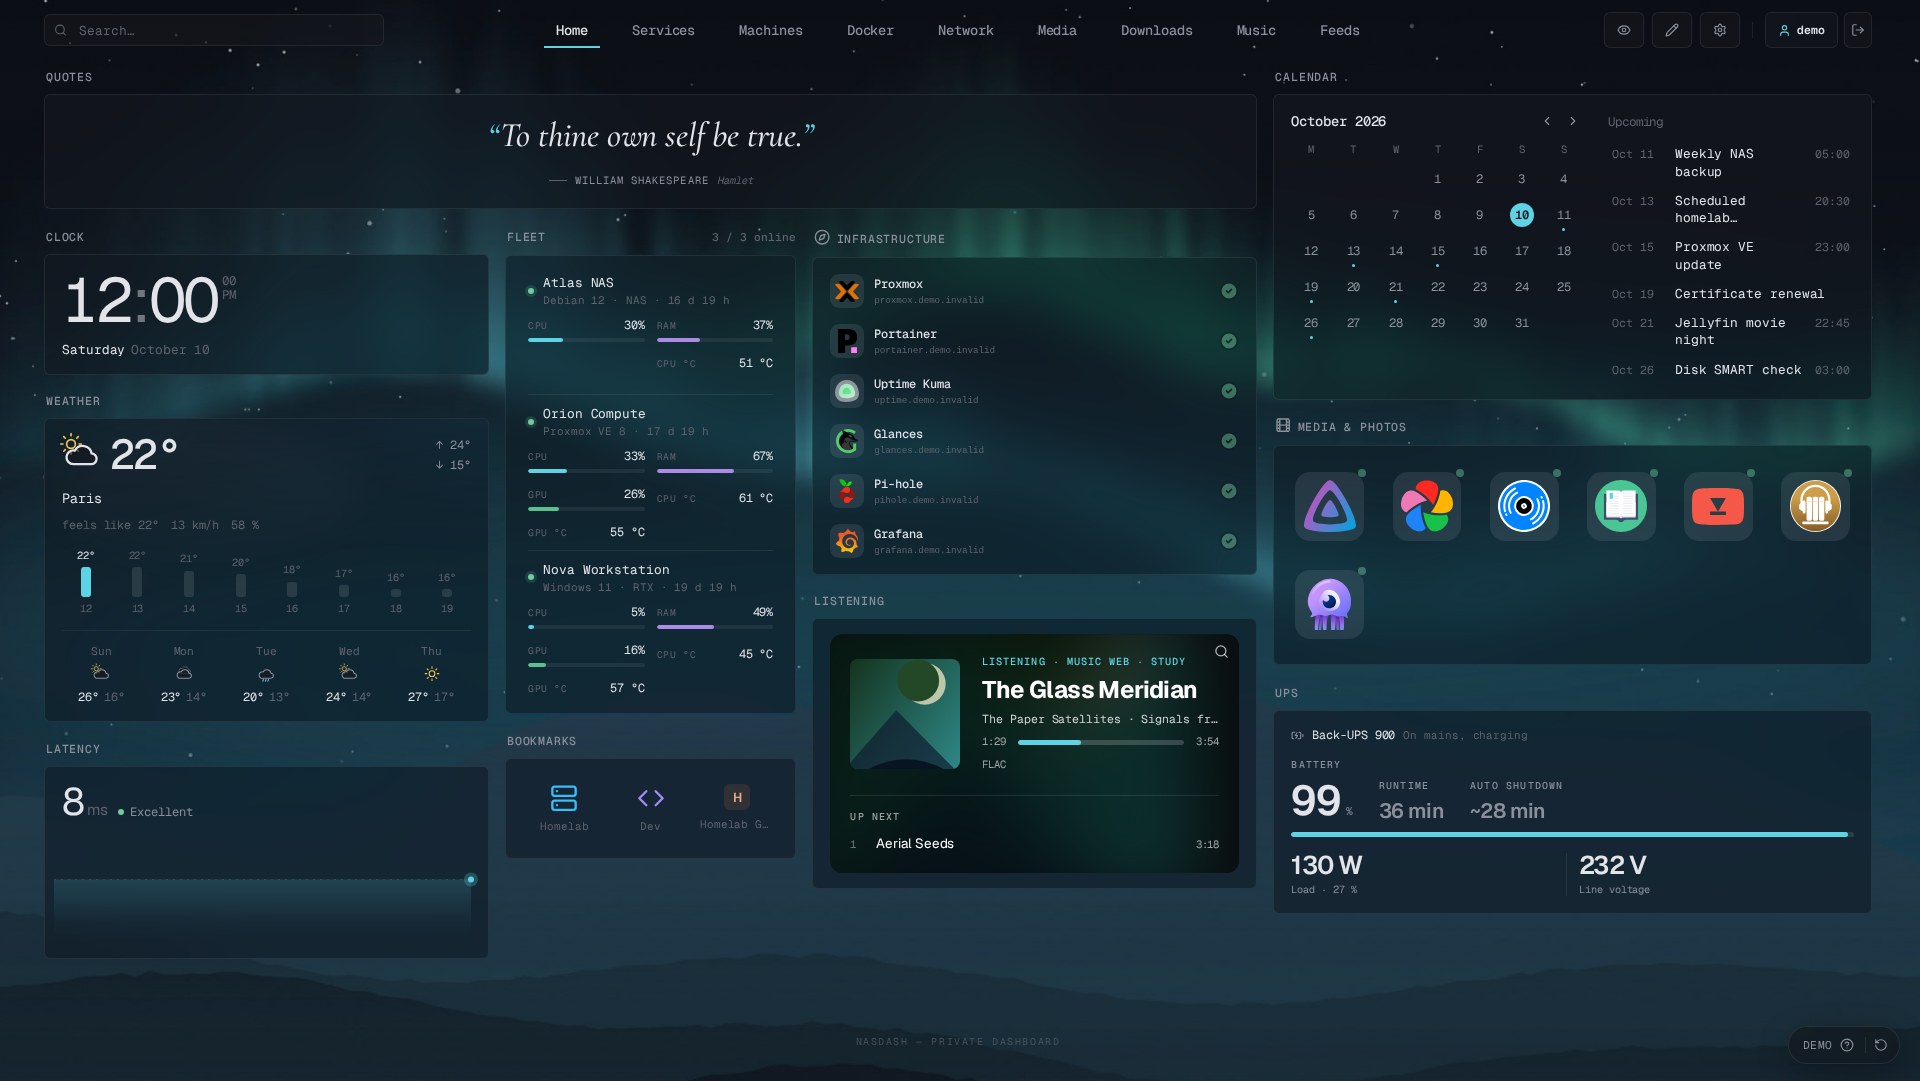
NasDash es un panel de control self-hosted para homelab que centraliza servicios, infraestructura, gestión Docker, telemetría y visibilidad de red en una interfaz configurable con widgets.
Ficha actualizada 25 sept 2026, 22:03 · upstream 25 sept 2026, 21:53 · release v0.1.4
Qué es nasdash
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
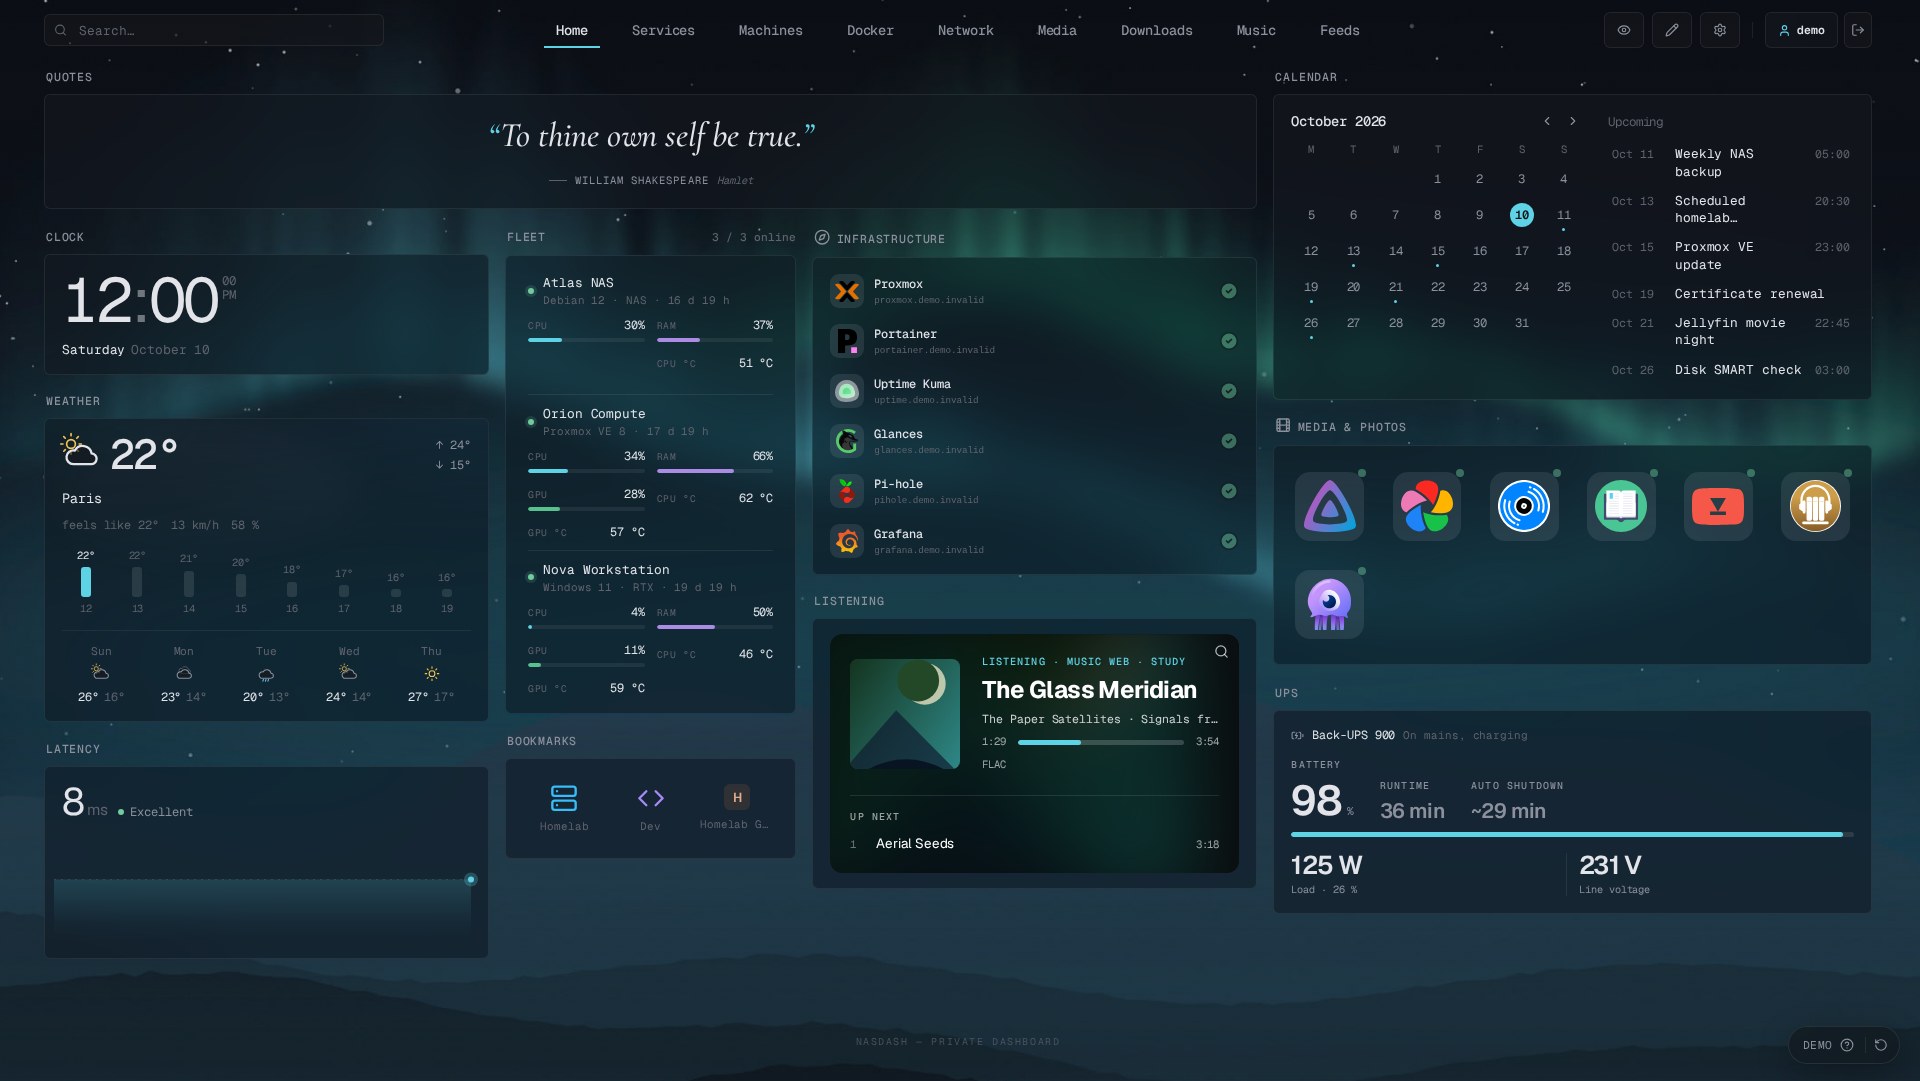
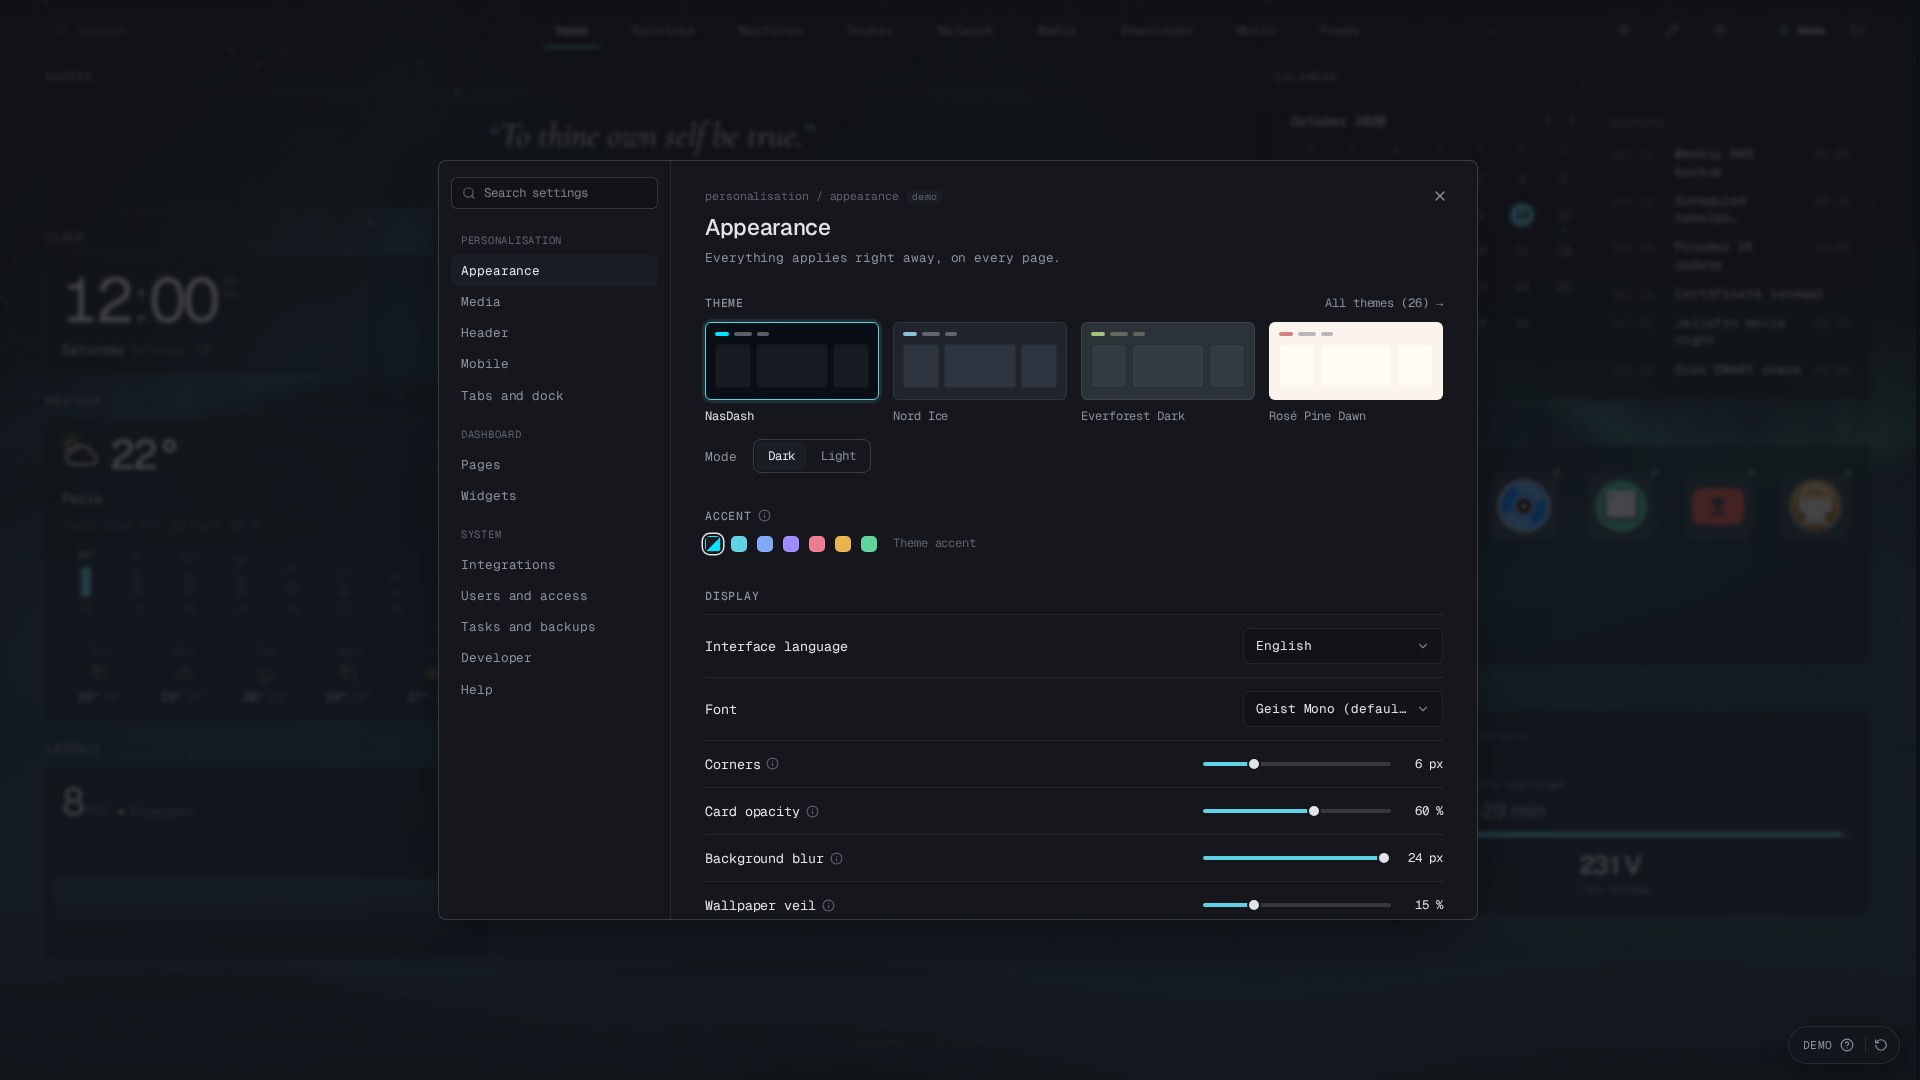
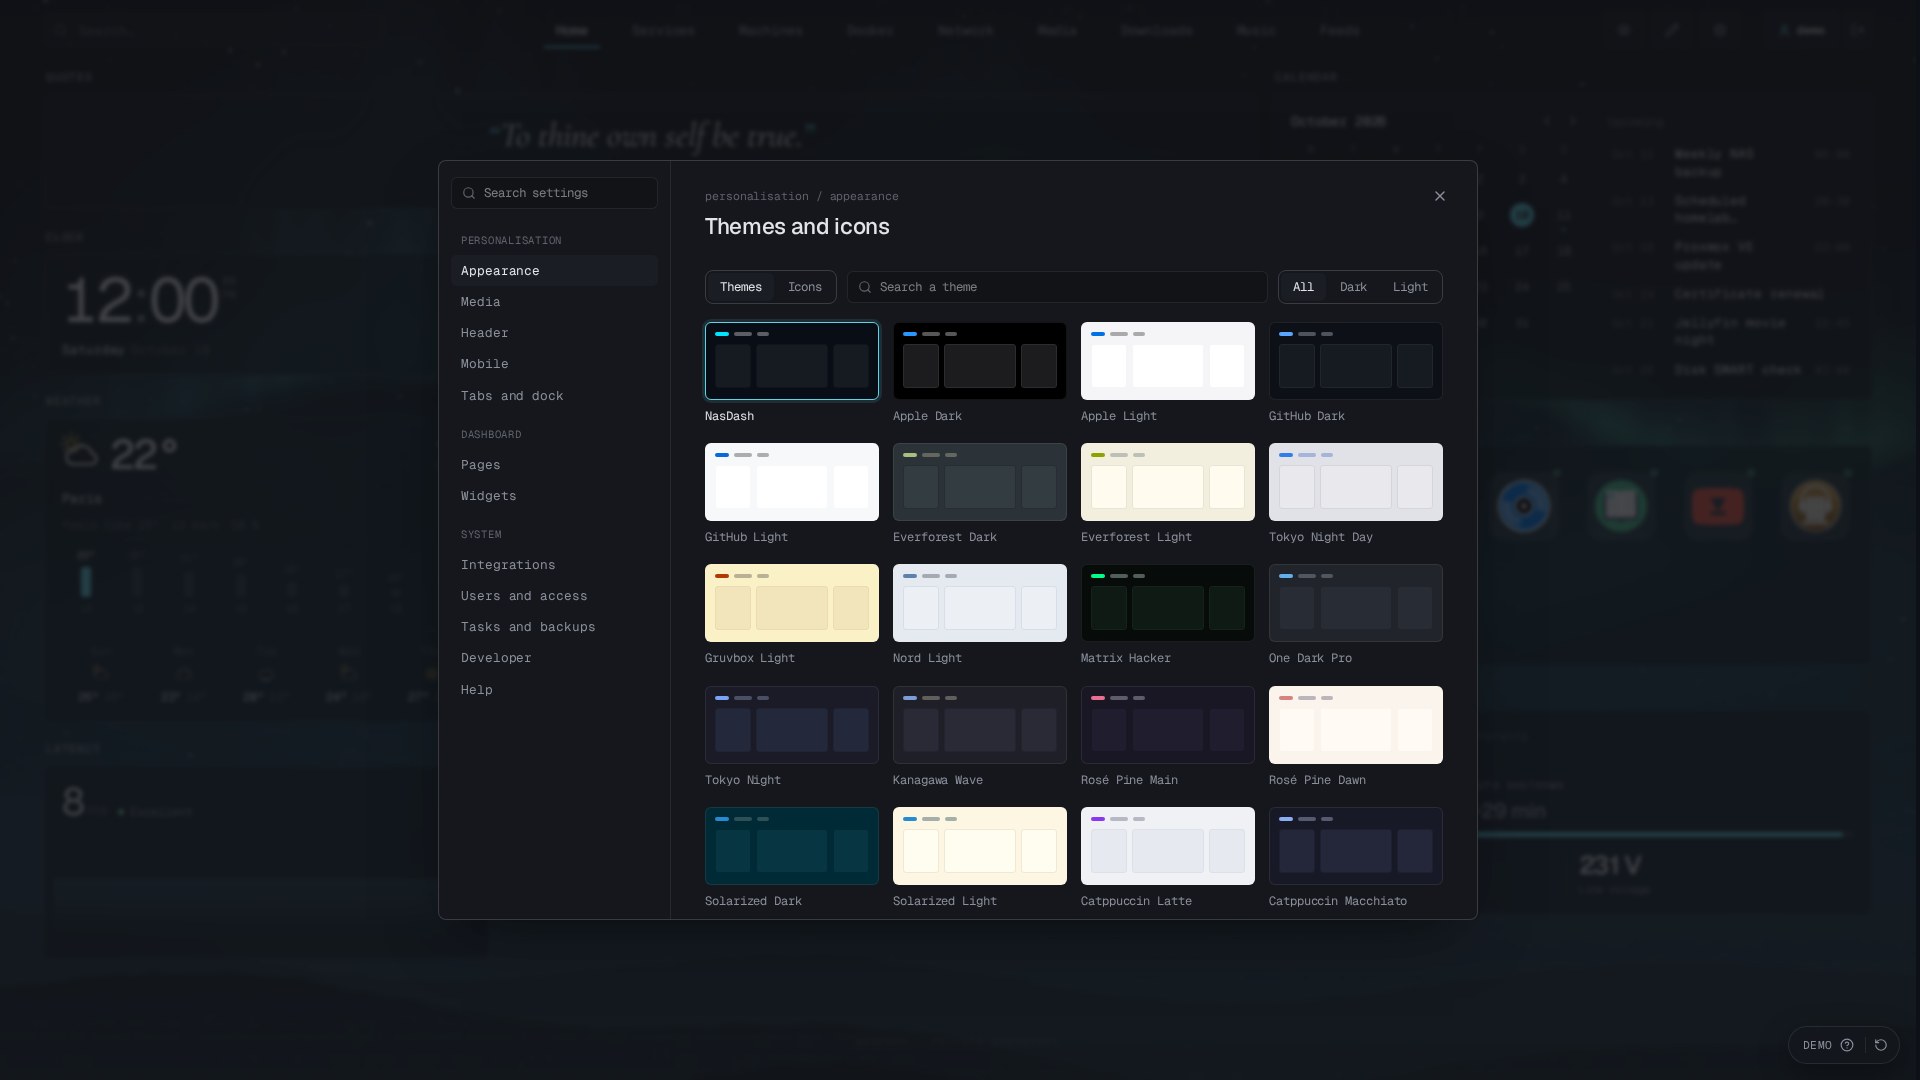
NasDash actúa como un cockpit para entornos de laboratorio doméstico, ofreciendo una vista unificada de servicios, disponibilidad en tiempo real, telemetría de hardware y topología de red. Está construido sobre Next.js, React y TypeScript, permitiendo una interfaz moderna y altamente personalizable con soporte para múltiples temas visuales y configuraciones de aspecto.
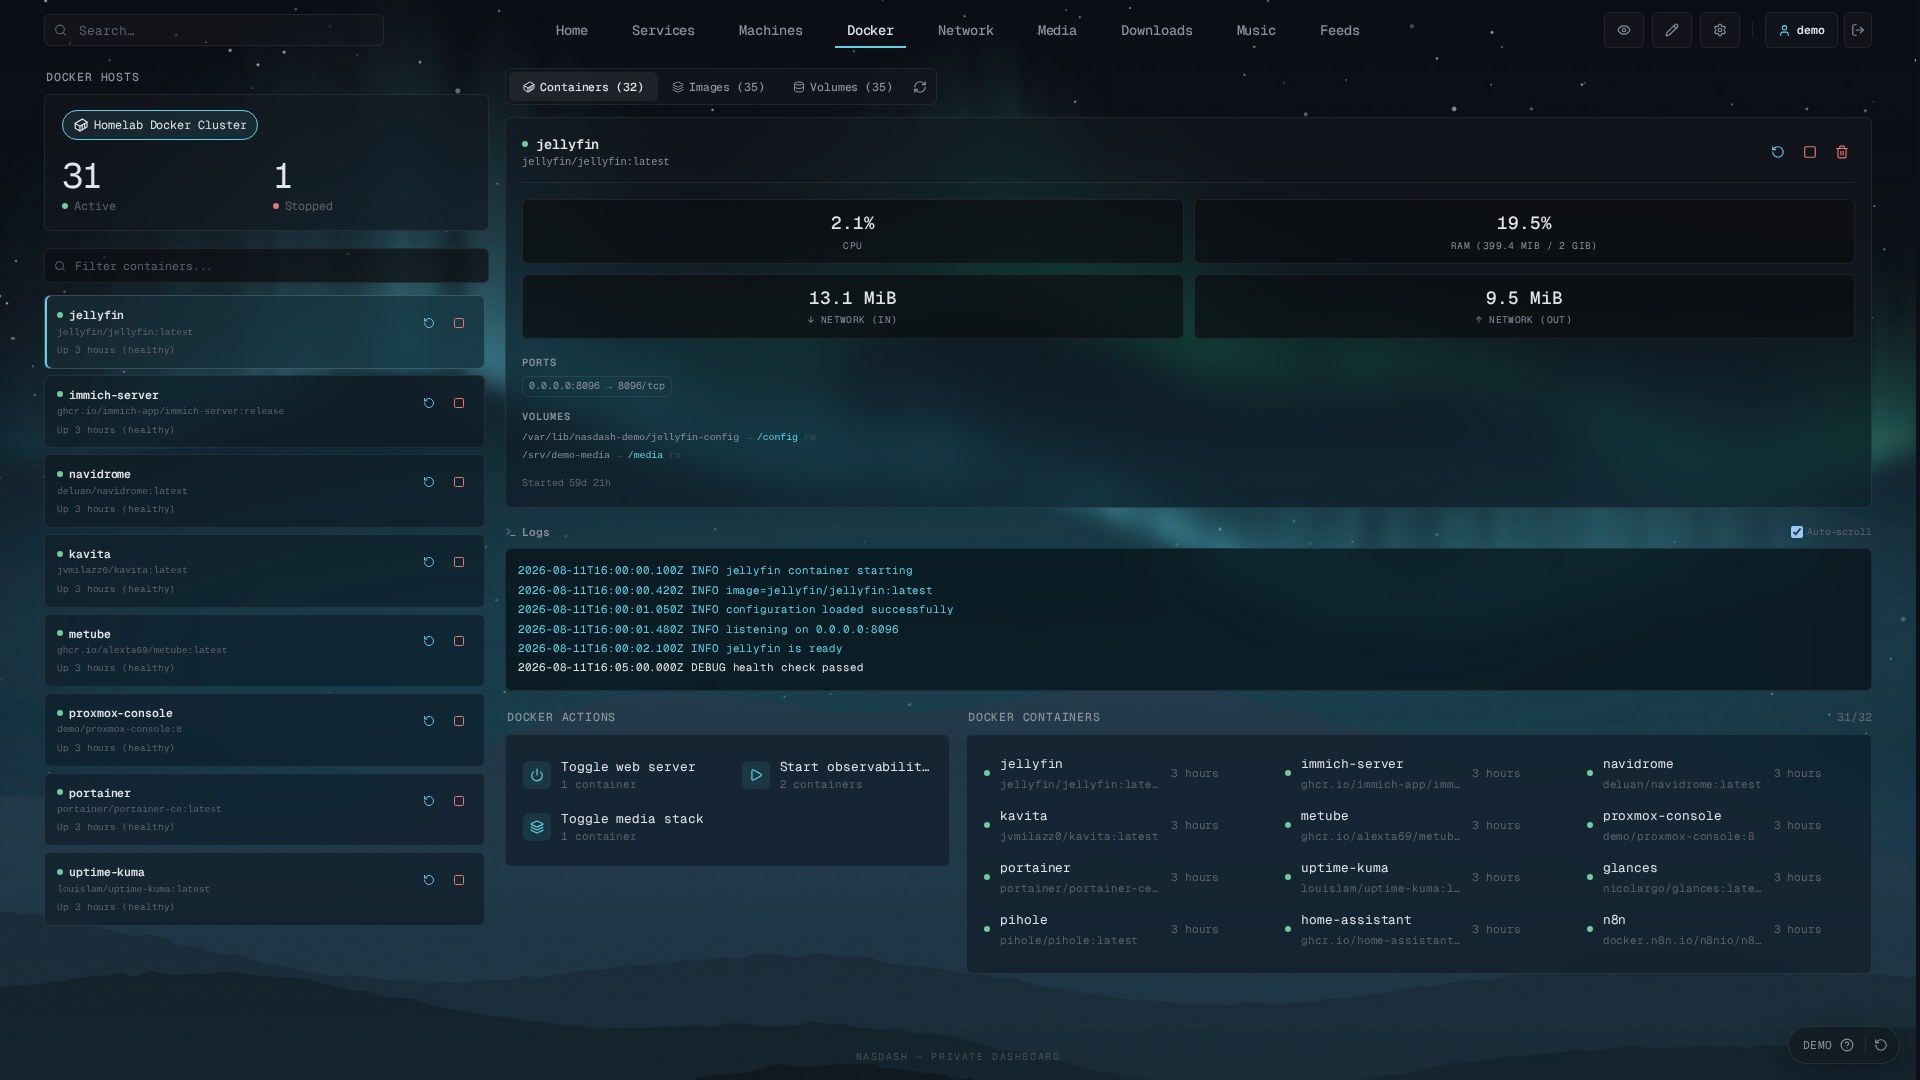
- Monitorización centralizada de servicios Docker y métricas de hardware como Glances o Home Assistant.
- Visualización de topología de red y estado de integraciones como Tailscale en un solo lugar.
- Gestión de widgets arrastrables para personalizar dashboards según necesidades específicas del usuario.
- Control de acceso local con roles admin/viewer y gestión segura de credenciales cifradas.
- Interfaz multilenguaje (inglés, francés, español, alemán) con configuración por instancia.
- Proxy de socket Docker integrado para gestionar acciones sin exponer el socket directamente.
- Persistencia local en directorio ./data con soporte para cifrado de credenciales y JWT.
- Sistema de widgets modular que permite crear páginas compuestas arrastrando componentes.
- Soporte nativo para integración con Proxmox VE, Libre Hardware Monitor y Tailscale.
- Requiere un host Linux para ejecutar el proxy de socket Docker integrado correctamente.
- No exponer el proxy de socket ni el socket Docker a internet sin medidas de seguridad estrictas.
- Cambio del secreto JWT invalida sesiones y credenciales cifradas existentes, requiriendo restauración.
- La gestión de backups debe realizarse manualmente antes de actualizar la imagen del contenedor.
- Algunas integraciones requieren certificados HTTPS auto-firmados o configuración manual de hosts.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue recomendado con Docker Compose en puerto 2504. Utilizar proxy de socket para limitar acceso a endpoints específicos. Configurar reverse proxy HTTPS antes de exponer al exterior. Asegurar que ./data sea legible por UID/GID 1001:1001. Realizar backup completo del directorio data antes de cualquier actualización.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.