
nanocl
Nanocl es un sistema distribuido de orquestación en desarrollo que simplifica la gestión de contenedores y máquinas virtuales. Construido en Rust, ofrece una alternativa ligera a Kubernetes con enfoque en seguridad, eficiencia y simetría entre entornos de desarrollo y producción mediante archivos de
Ficha actualizada 26 sept 2026, 22:20 · upstream 26 sept 2026, 22:15 · release nanocl-0.18.1
Qué es nanocl
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Nanocl es un sistema distribuido en progreso diseñado para simplificar la orquestación de contenedores y máquinas virtuales. Su arquitectura modular, implementada en Rust, prioriza la eficiencia y la seguridad, ofreciendo una alternativa ligera a Kubernetes sin la sobrecarga cognitiva de una distribución completa. El proyecto busca proporcionar una experiencia fluida desde el desarrollo local hasta la producción, ocultando la complejidad de múltiples servicios mediante un modelo declarativo consistente.
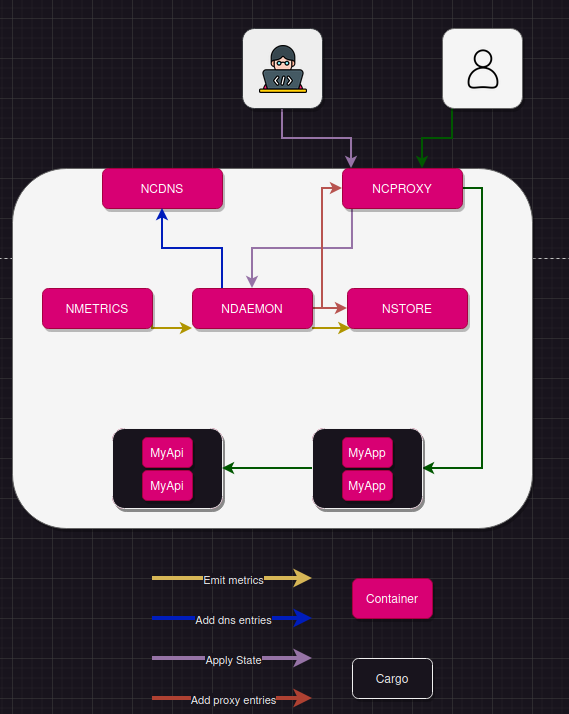
La herramienta utiliza archivos de estado (Statefiles) en formatos YAML, TOML o JSON para definir cargamentos, recursos y trabajos. Incluye componentes modulares como nstore para persistencia, ndaemon para la API REST, ncproxy para proxy con nginx integrado y ncdns para control DNS con dnsmasq. Soporta Linux, macOS y Windows, permitiendo una transición sencilla entre entornos sin necesidad de scripts ad-hoc o configuraciones frágiles.
- Orquestación de contenedores en entornos locales y de producción con la misma sintaxis declarativa
- Gestión de máquinas virtuales junto a contenedores en un mismo clúster simplificado
- Implementación de red dinámica, proxy inverso y DNS interno sin configurar Kubernetes complejo
- Automatización de tareas mediante trabajos (jobs) y cron para mantenimiento o procesos periódicos
- Despliegue rápido de aplicaciones web utilizando imágenes predefinidas en repositorios públicos
- Implementación en Rust que garantiza seguridad de memoria y rendimiento eficiente comparado con scripts
- Simetría Dev→Prod: los archivos de estado (Statefiles) son idénticos en desarrollo y producción
- Arquitectura modular con componentes opcionales como ncproxy y ncdns para servicios específicos
- Soporte nativo para Docker, permitiendo instalación rápida mediante script oficial sin dependencias complejas
- Gestión de TLS end-to-end y primitivas de malla de red en progreso para seguridad avanzada
- Es un proyecto Work in progress, por lo que la estabilidad a largo plazo depende de su evolución continua
- No es una réplica completa de Kubernetes; carece de algunas funcionalidades avanzadas específicas del ecosistema K8s
- La instalación requiere Docker previamente instalado en el sistema antes de ejecutar el script de configuración
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Docker instalado previamente. Se instala ejecutando un script curl que descarga el instalador oficial. Tras la instalación, es necesario completar los pasos post-instalación documentados. El despliegue se realiza mediante archivos de estado (Statefiles) en YAML/TOML/JSON aplicados con el comando nanocl state apply. La arquitectura soporta nodos individuales para evaluaciones rápidas o clústeres multi-nodo en desarrollo futuro.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.