
mira
Mira es una herramienta de revisión de código auto-alojada que utiliza IA para analizar pull requests, escanear vulnerabilidades y gestionar dependencias con un bucle de aprendizaje continuo.
Ficha actualizada 24 sept 2026, 14:41 · upstream 24 sept 2026, 14:24 · release v0.9.1
Qué es mira
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Mira permite revisar automáticamente cada PR en GitHub, GitLab o Forgejo utilizando modelos LLM propios (vía OpenRouter, vLLM, Ollama) o la CLI oficial de Codex. A diferencia de las soluciones SaaS, los datos nunca salen de tu infraestructura; diffs, índices y CVEs se almacenan en PostgreSQL o SQLite bajo tu control.
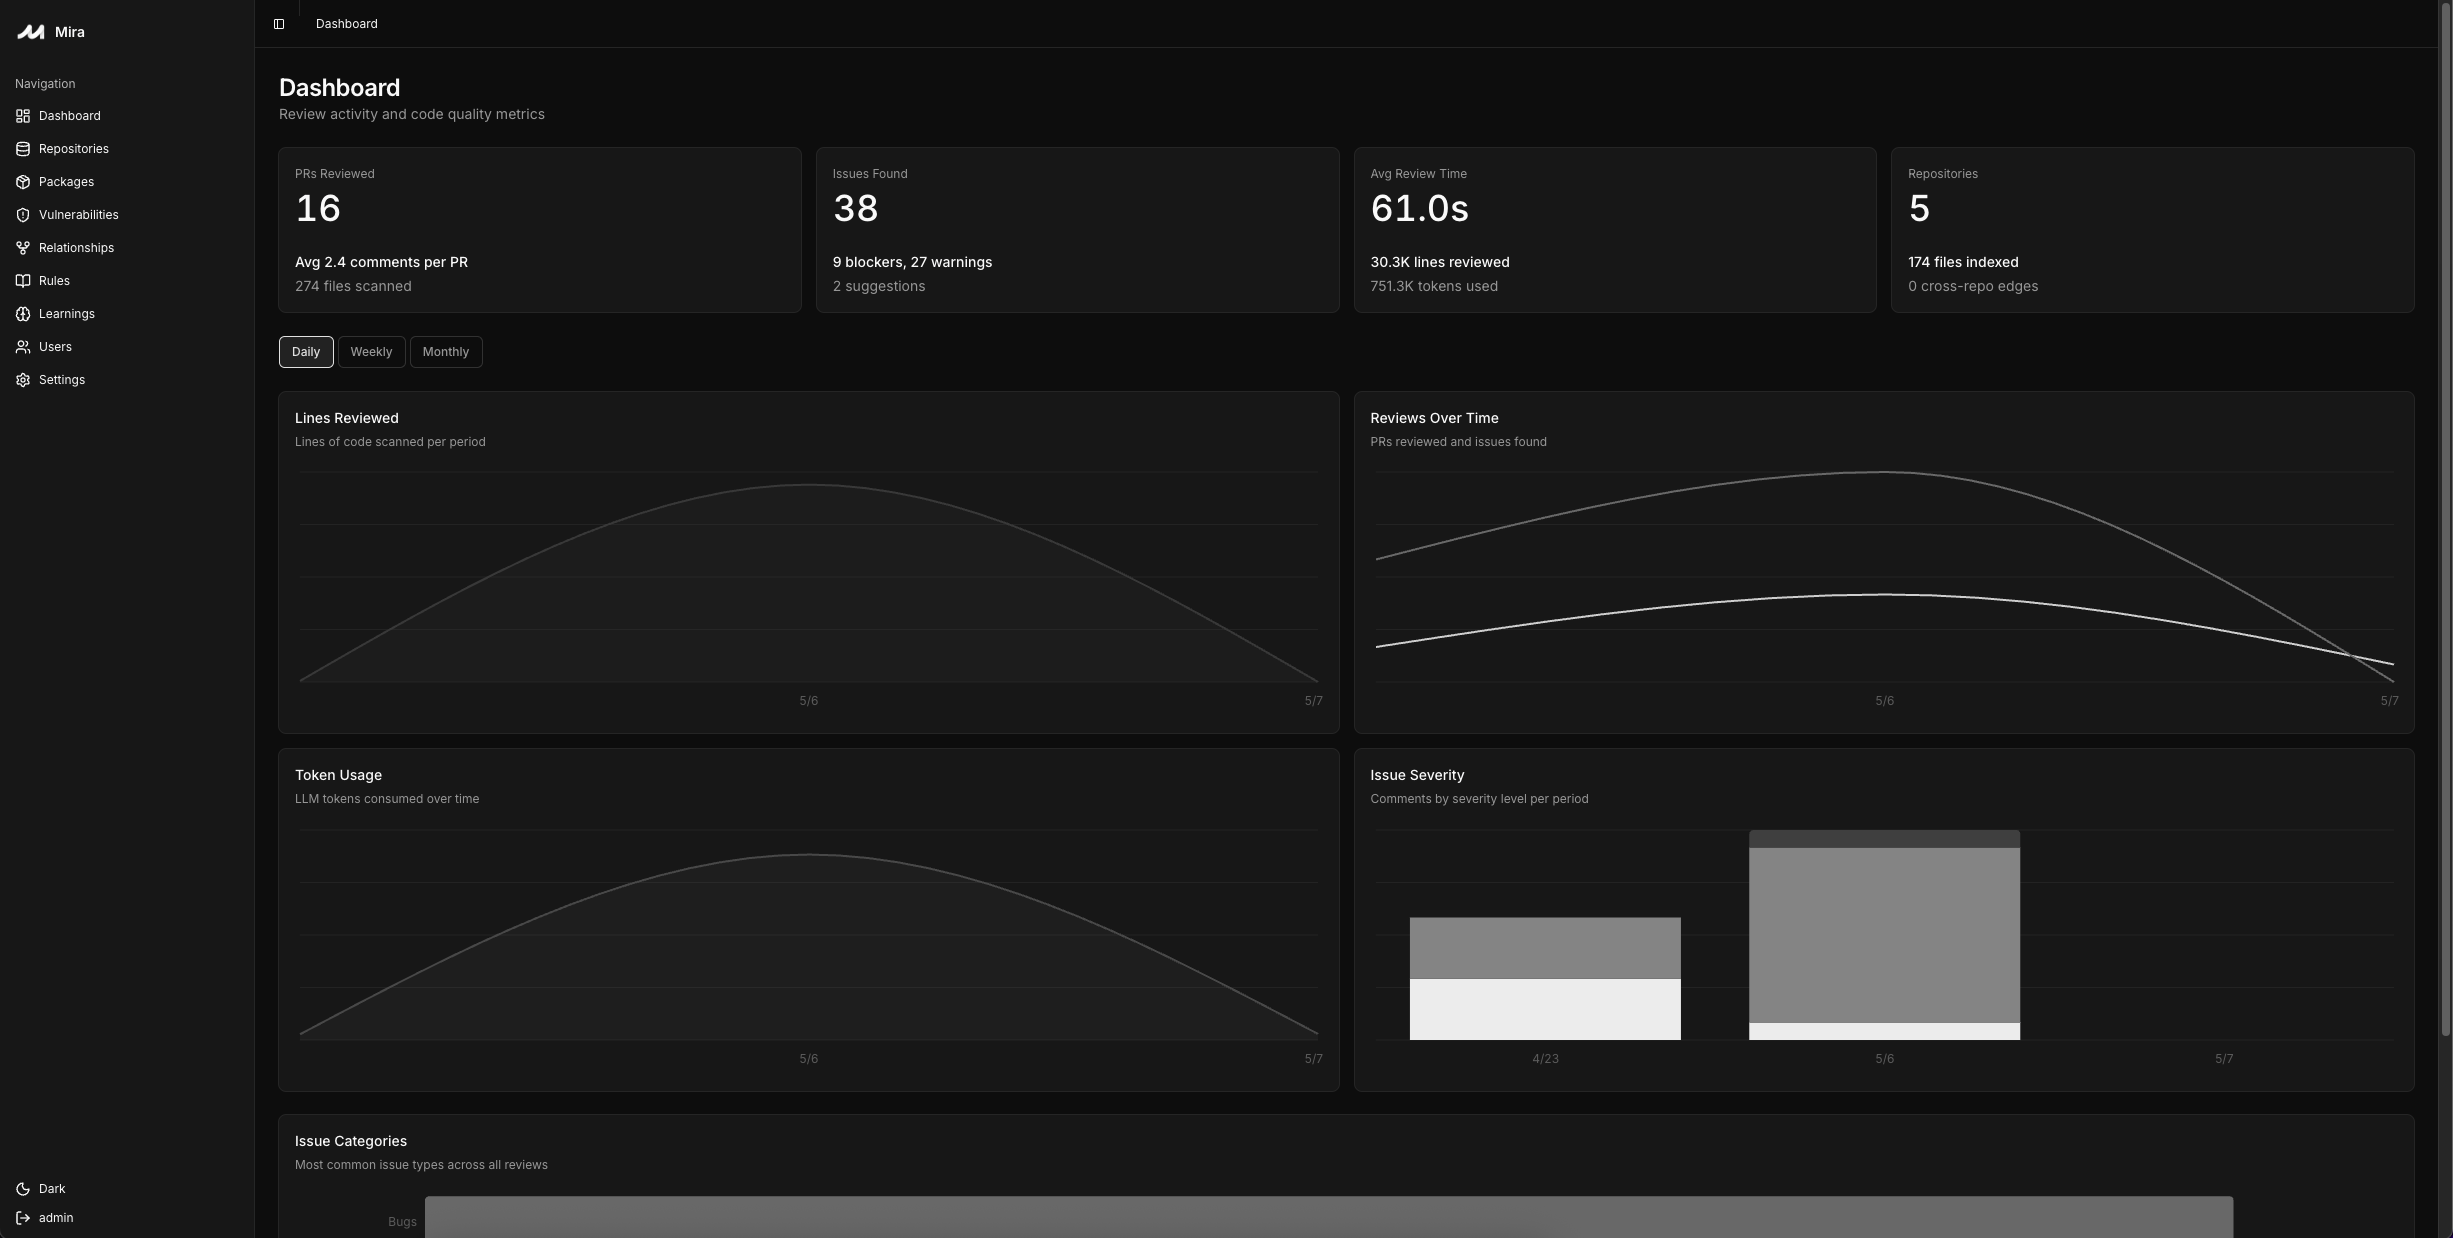
Incluye un dashboard con inventario org-wide, detección de blast-radius en dependencias y telemetría real de costes por modelo. El sistema aplica filtros de ruido y clamping de confianza para asegurar que solo se muestren comentarios relevantes. Además, detecta conflictos de fusión y duplicidad de esfuerzo entre PRs abiertos.
La herramienta soporta múltiples proveedores de IA sin cambiar el código, permitiendo configurar reglas personalizadas por repositorio mediante archivos .mira.yaml o la interfaz del dashboard.
- Revisión automática de PRs en GitHub/GitLab/Forgejo
- Detección de vulnerabilidades CVE mediante OSV.dev
- Auditoría de inventario de paquetes org-wide
- Optimización de costes de LLM con claves propias
- Aplicación de reglas de revisión personalizadas por repositorio
- Velocidad superior en el Code Review Bench público (Martian)
- Privacidad total sin telemetría ni envío de datos externos
- Agnosticismo de modelo compatible con OpenRouter y Codex CLI
- Dashboard con métricas reales de coste y blast-radius de dependencias
- Bucle de aprendizaje que sintetiza reglas desde PRs fusionados
- Soporte para Bitbucket pendiente de implementación futura
- Requiere infraestructura propia (Docker/VM) o servicios gestionados como Railway
- Dependencia de claves API externas para modelos LLM (OpenRouter/Codex)
- Configuración global no sobrescribible por repositorios en ciertos parámetros de seguridad
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliega con Docker usando ghcr.io/miracodeai/mira:latest. Usa mira.yaml para defaults globales y .mira.yaml por repo. Soporta Railway, Fly.io o Render. Para Codex CLI local, monta el directorio de autenticación en modo read-only. Variables críticas: OPENROUTER_API_KEY, MIRA_GITHUB_APP_ID.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.